選べるe-GIFTの不正アクセス、最終報が出た。9月4日に再開済み、手持ちのギフトは使える?自分は対象?
全日空商事の「選べるe-GIFT」への不正アクセスは、10月16日の第3報が最終報になりました。サービスは9月4日に再開し、受け取った人の個人情報は漏れておらず、手持ちのギフトはそのまま使えます。勝手に交換されたギフト、漏えいの範囲、注意することを公式発表の画面つきで整理します。
目次
全日空商事の「選べるe-GIFT」への不正アクセスは、10月16日の第3報が最終報になりました。サービスは9月4日に再開し、受け取った人の個人情報は漏れておらず、手持ちのギフトはそのまま使えます。勝手に交換されたギフト、漏えいの範囲、注意することを公式発表の画面つきで整理します。
法人向けデジタルギフト「選べるe-GIFT」を運営する全日空商事(ANAグループの商社)は、8月に公表した不正アクセスについて、2026年10月16日に第3報を出し、これを最終報としました。止まっていたサービスは9月4日14時に再開しています。
ギフトを受け取った人の個人情報は漏れておらず、いま持っているギフトはそのまま交換に使えます。再開後に新たな漏えいや不正交換は起きておらず、漏れた可能性のある情報が悪用されたという報告もないと説明されています。
企業のキャンペーンやアンケート謝礼でこのギフトを受け取った人、配る側の企業の担当者に分けて、何が起きて何をすればいいのかを公式発表の画面つきで整理します。記事の内容は2026年10月19日に確認したものです。
いま「選べるe-GIFT」は使えるのか
使えます。全日空商事は、9月4日の第2報で原因の特定と対策を終えたとして、9月4日(金)14時からサービスを再開しました。10月16日の最終報でも「安全を確認した上で本サービスを再開しております」としています。
さらに第2報では、すでに企業へ納品されたギフトと、受け取った人が持っている未交換のギフトは、不正交換されるおそれがないことを確認したと書かれています。手持ちのギフトURLは、有効期限内であればそのまま交換に使えます。
いま交換がうまくいかない場合は、メールに書かれたギフトURLの有効期限切れなど、不正アクセスとは別の原因が考えられます。まず公式のよくあるご質問を確認し、解決しなければ利用者向けのお問い合わせフォームから連絡できます。なお、10月8日の0時〜5時には定期のシステムメンテナンスがあり、5〜10分ほどつながらない時間がありました。
最終報で分かったこと
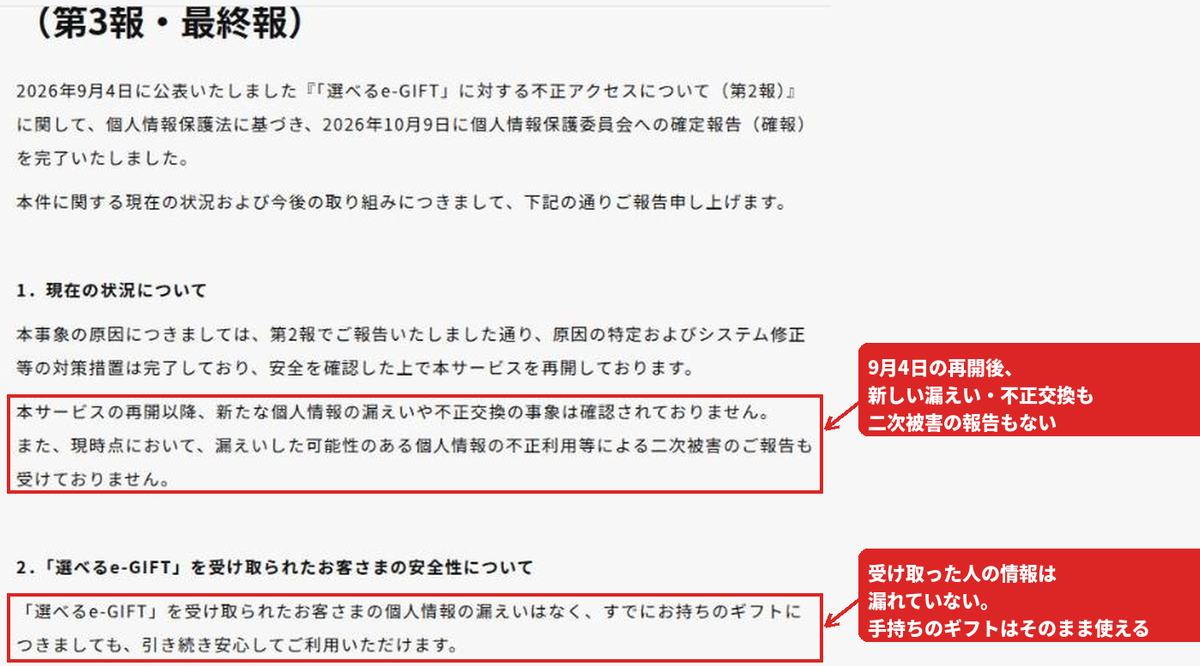
10月16日の第3報(最終報)の要点は次の3つです。全日空商事は、個人情報保護法に基づく個人情報保護委員会への確定報告を10月9日に終えています。
- ▸原因の特定とシステムの修正は第2報の時点で完了し、安全を確認してサービスを再開した
- ▸再開後、新たな個人情報の漏えいや不正交換は確認されていない。漏れた可能性のある情報が不正に使われたという二次被害の報告もない
- ▸ギフトを受け取った人の個人情報の漏えいはなく、すでに持っているギフトも引き続き使える
自分の情報は漏れたのか
立場によって答えが変わります。ギフトを受け取っただけの個人は、漏えいの対象外です。全日空商事は受け取った人の個人情報をそもそも取得・保持しておらず、第2報でも漏えいの可能性がないことを「改めて確認」したとしています。
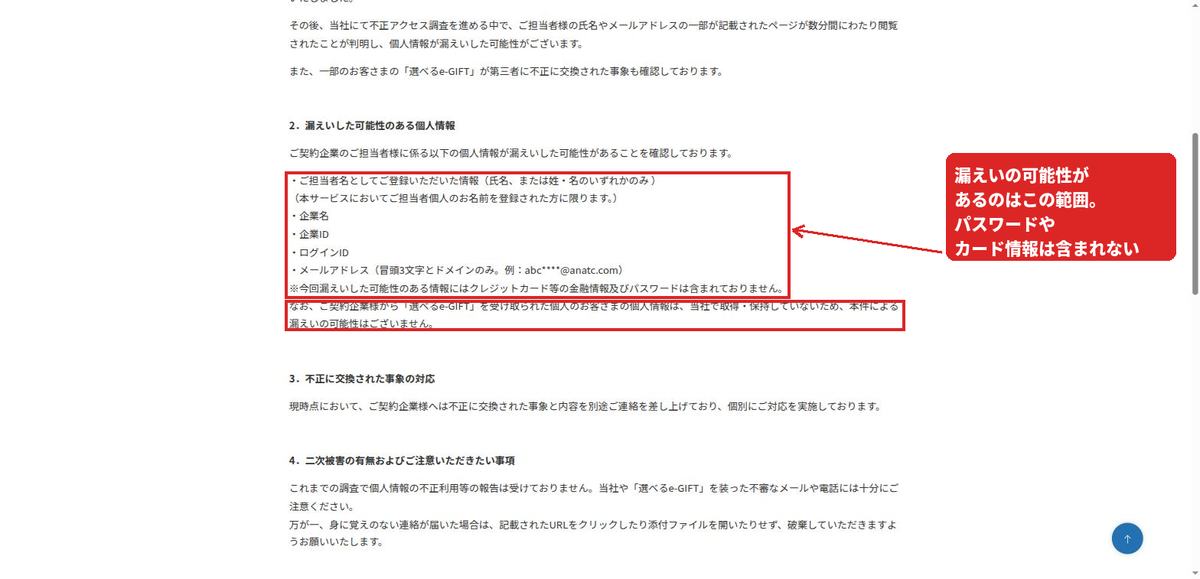
漏えいの可能性があるのは、ギフトを配る側である契約企業の担当者の情報です。対象は担当者名(氏名、または姓・名のいずれか)、企業名、企業ID、ログインID、メールアドレスの冒頭3文字とドメインの5項目で、第2報でもこの範囲に変更はないとされました。クレジットカードなどの金融情報とパスワードは含まれていません。該当する企業と担当者への個別の報告は、9月4日の時点で完了しています。
二次被害の報告はまだありませんが、全日空商事は引き続き、同社や「選べるe-GIFT」を装った不審なメールや電話に注意するよう呼びかけています。身に覚えのない連絡は、URLも添付ファイルも開かずに破棄してください。
勝手に交換されてしまったギフトはどうなる
8月の第1報で明らかになった「第三者による不正交換」は、第2報の調査で、今回の不正アクセスが原因だったことが確認されました。不正交換が起きたシステム上の要因と手段も突き止め、同じことが起きないようシステムを直したとしています。
不正交換の被害を受けた契約企業には個別に報告済みで、対応を進めていると説明されています。受け取った人への補償や再発行の方法は公表されていないため、自分のギフトが勝手に交換済みになっていた場合は、ギフトの配布元(キャンペーンを実施した企業)に問い合わせるのが確実です。配布元が分からないときは、公式サイトの利用者向け窓口に連絡できます。
8月26日の「交換できない」障害は別件
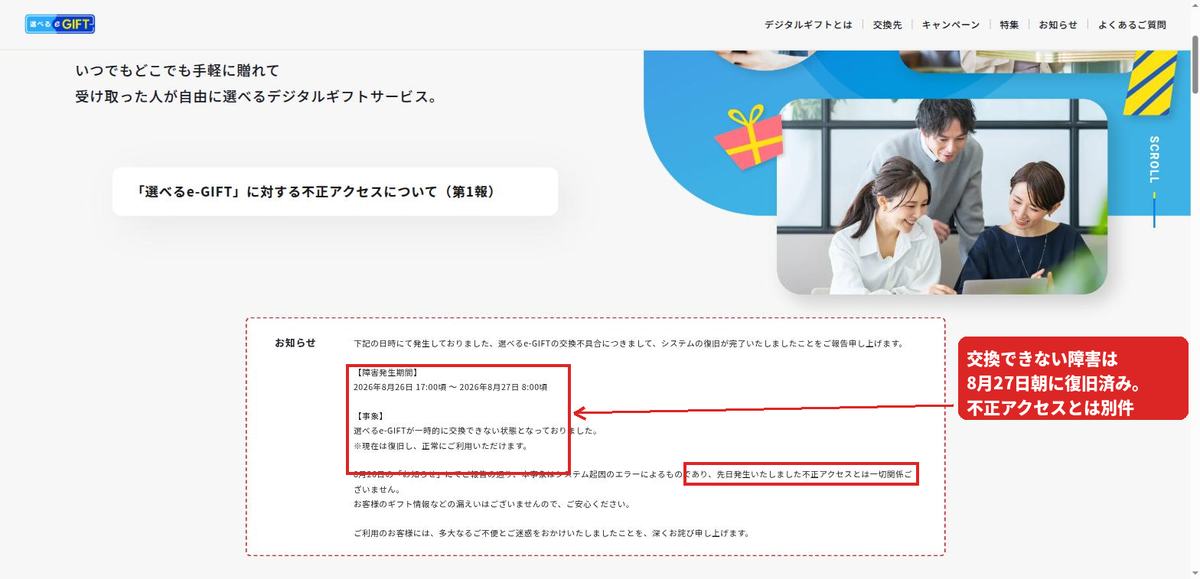
8月26日17時頃から27日8時頃までギフトを交換できない状態がありましたが、運営元はこの障害を「システム起因のエラー」とし、不正アクセスとは「一切関係ございません」と説明しています。障害の期間中に交換を試して失敗した人も、ギフト情報が漏れたわけではないと案内されています。
これまでの経緯
- ▸8月11日〜12日:サービスの管理運用システムに第三者が不正アクセス。契約企業の担当者の情報が載ったページが数分間閲覧される
- ▸8月21日:「緊急システムメンテナンスに伴うサービス一時停止」を告知
- ▸8月24日:第1報で不正アクセスと、一部のギフトが第三者に勝手に交換された被害を公表
- ▸8月26日〜27日:不正アクセスとは別の交換障害が発生し、27日朝に復旧
- ▸9月4日:第2報で、不正交換も不正アクセスが原因と確認、対策完了を報告。14時にサービスを再開
- ▸10月9日:個人情報保護委員会への確定報告を完了
- ▸10月16日:第3報を最終報として公表
参照元
- ▸全日空商事 - 「選べるe-GIFT」に対する不正アクセスについて(第3報・最終報)(公式・2026年10月16日)
- ▸全日空商事 - 「選べるe-GIFT」に対する不正アクセスについて(第2報)(公式・2026年9月4日)
- ▸全日空商事 - 「選べるe-GIFT」に対する不正アクセスについて(第1報)(公式・2026年8月24日)
- ▸選べるe-GIFT - システム・メンテナンスのお知らせ(10/8)(公式・2026年10月1日)
- ▸選べるe-GIFT - 【復旧のお知らせ】選べるe-GIFTの交換不具合について(公式・2026年8月27日)
- ▸ITmedia NEWS - ANA子会社のデジタルギフト「選べるe-GIFT」に不正アクセス(2026年8月26日)
- ▸カバー写真: Kakidai 撮影・CC BY-SA 4.0(トリミング・字幕加工あり)
更新履歴
- ▸2026年10月19日:第2報(9月4日)と第3報・最終報(10月16日)に合わせ、サービス再開、不正交換の原因、受け取った人のギフトの扱い、二次被害の有無を反映し、カバーを作り直しました。
- ▸2026年8月28日:公開

Backend Engineer / AWS / Django / Go