防災メール・NET119の情報漏えい、何が対象? アルカディアの続報とAPI制限
SpeeCAN RAIDEN・NET119・119RAIDENの対象情報と通知先を確認。API連携の制限、不正メールの通数、11月5日に復旧した別件のソフトバンク連携不具合を、公式の更新で分けて整理します。
目次
SpeeCAN RAIDEN・NET119・119RAIDENの対象情報と通知先を確認。API連携の制限、不正メールの通数、11月5日に復旧した別件のソフトバンク連携不具合を、公式の更新で分けて整理します。
アルカディアの防災メール等では、10月の不正アクセスによる情報漏えい可能性に加え、10月22〜23日にもメール送信APIの不正利用が発生しました。11月2日の第25報は、不正メールを停止した一方、API連携の再開はアカウント・パスワード変更後と案内しています。
初期の「全サービス復旧済み」という発表だけで、現在すべての連携機能が使えるとは判断できません。住民・登録利用者は登録先の自治体・消防本部等の案内、配信を運用する担当者は自分の契約サービスと制限を確認してください。以下は2026年11月6日に確認した第25報までの公式更新と10月23日の公式報告書に基づきます。
住民・登録利用者:対象情報と通知先を確認 / 運用担当者:API連携・復旧・設定を確認
住民・登録利用者は、登録先の公式案内で対象を確認する
10月23日の説明資料は、住民への直接の案内メールは同社から配信していないとしています。NET119の対象メールアドレスは、各消防本部へ個別に知らせる予定との案内です。アルカディアから自分にメールが来ていないことだけでは、対象外とは判断できません。
防災メールの登録先の自治体、学校等や、NET119を登録した消防本部の公式サイトで、対象範囲・通知・運用案内を確認してください。会社の導入契約数を、そのまま今回漏えいが確認された自治体数や人数として数えないことも必要です。
自分に関係するサービスの対象情報を開く
SpeeCAN RAIDEN:メール約313万6,000件等は推定
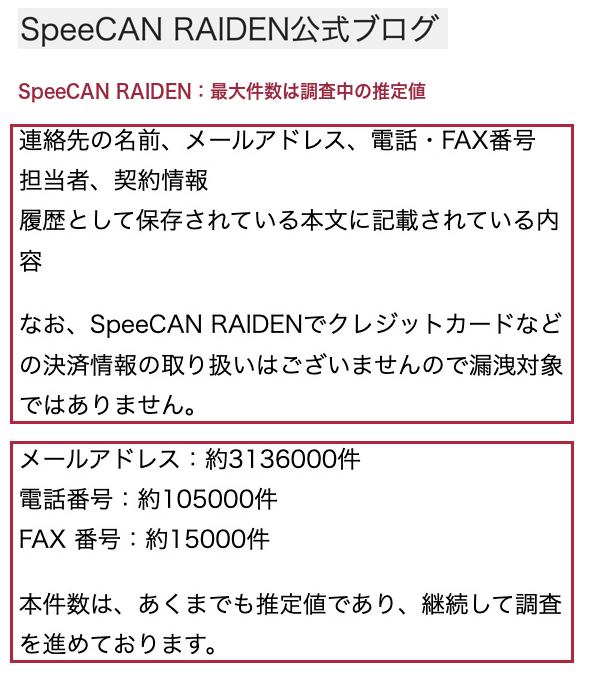
連絡先の名前・メールアドレス・電話番号・FAX番号、担当者・契約情報、保存された履歴本文の内容が漏えいした可能性のある項目です。推定の最大件数はメールアドレス約313万6,000件、電話番号約10万5,000件、FAX約1万5,000件。調査継続中の推定値で、合計した人数ではありません。クレジットカード等の決済情報は取り扱っておらず対象外としています。
公式が挙げる対象の接続先は、raiden.ktaiwork.jp、raiden2.ktaiwork.jp、raiden3.ktaiwork.jp、raiden2.speecan.jp、s.ktaiwork.jp、s2.ktaiwork.jpです。利用者は登録先の自治体・学校等の案内、運用担当者は自分の契約環境と照合してください。
NET119:9,020件に訂正。映像通報・要配慮個人情報は区別
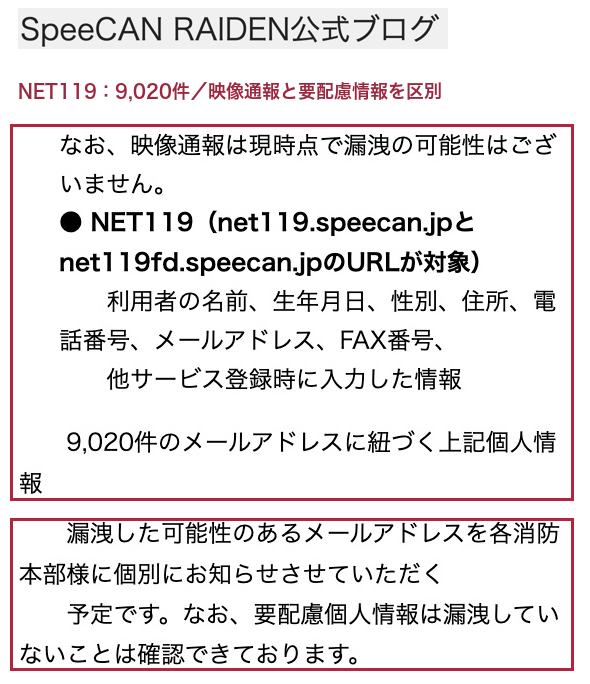
対象は net119.speecan.jp と net119fd.speecan.jp です。10月16日の第11報では、9,020件のメールアドレスに紐づく名前、生年月日、性別、住所、電話番号、メールアドレス、FAX番号、他サービス登録時に入力した情報が対象としています。初期の約1万3,000件から更新されています。
要配慮個人情報は漏えいしていないことを確認したとし、10月23日の報告書も既往歴などは含まれないとしています。映像通報は漏えい可能性がないとの別の案内です。NET119全登録者の全情報が漏れたとは読めません。
119RAIDEN:対象は fs119.ktaiwork.jp
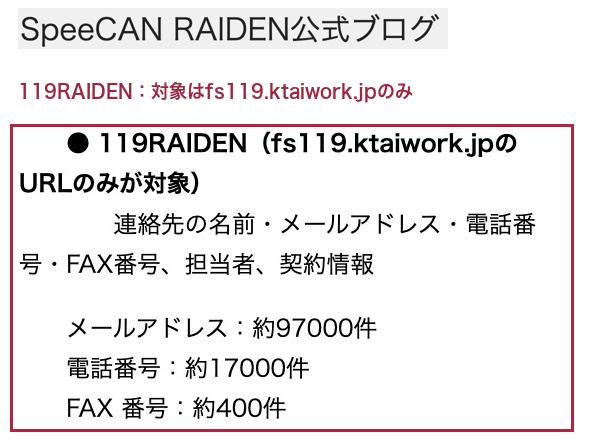
連絡先の名前・メールアドレス・電話番号・FAX番号、担当者・契約情報が対象です。メール約9万7,000件、電話約1万7,000件、FAX約400件としています。fs119.speecan.jp と 119r.speecan.jp は対象外と訂正されており、製品名だけで一律に判断できません。
11月2日の続報:不正メールは停止、API連携は変更後に再開予定
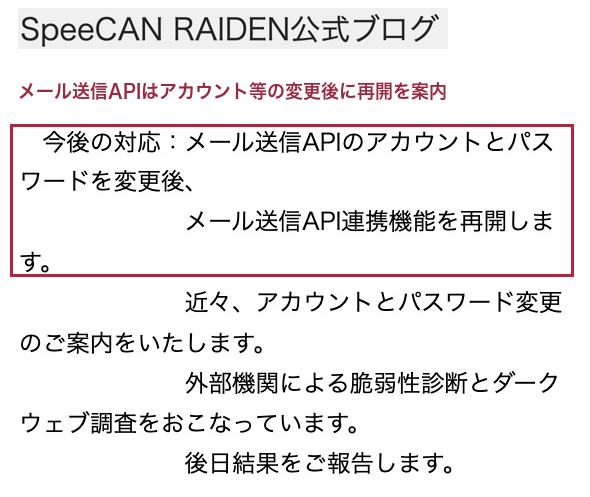
第25報は、10月11〜13日の侵入時にメール送信APIのアカウントが漏れ、パスワードへの総当たりで不正利用されたと説明しています。10月22日6:30頃に連携機能を止めた後も、URLの解釈の違いを悪用する「URLパースコンフュージョン」の脆弱性で再度不正利用され、10月23日10:30頃に修正したとしています。
この対応で不正メールは停止したと説明しています。今後、メール送信APIのアカウント・パスワードを変更し、案内の上で連携機能を再開する予定です。外部機関の脆弱性診断とダークウェブ調査も進めており、結果は後日報告するとしています。
10月22日の機能制限の案内は、外部システムからのAPI連携が使えず、SpeeCAN RAIDENから手動で発信する必要があるとしています。同社オプションの気象情報連携は影響なしとしています。運用担当者は、自分の外部システムのエラーや連携先の案内も確認してください。
11月5日:ソフトバンク緊急速報メール連携の別不具合は復旧
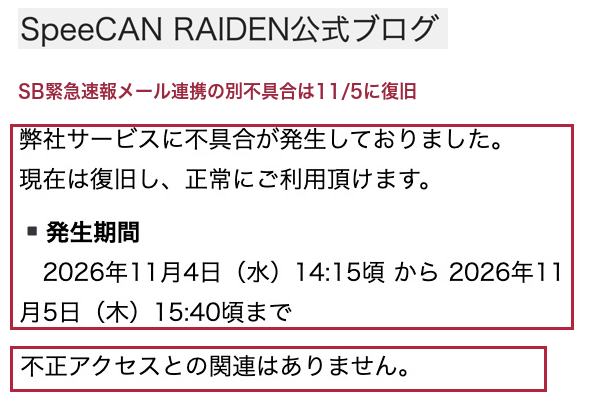
11月5日の公式復旧案内は、raiden.ktaiwork.jpを利用する契約者で、11月4日14時15分頃〜11月5日15時40分頃にソフトバンク緊急速報メールへの連携ができなかったと説明しています。設備増強時の設定変更が原因で、復旧後は正常に連携することを確認したとしています。
同社は、この不具合と不正アクセスには関連がないと明記しています。NTTドコモ・KDDI・楽天モバイル向けの連携に問題はなかったという説明です。このソフトバンク連携の復旧を、上記のメール送信API連携の全面再開として読み替えないでください。
運用担当者:2段階認証と外部連携の案内を確認する
SpeeCAN RAIDENのPCサイトは10月22日、ライデン・スクールは10月23日、SpeeCAN RAIDENスマホサイトは10月30日に、ログイン時の2段階認証の利用を求める案内が出ています。スマホサイトからは設定できず、PCサイトで設定するよう説明しています。対象のサービスと公式手順書で確認してください。
LINE、X、Facebookとの連携にも再設定の案内があります。LINEのチャネルシークレットを他の事業者と共有している場合、変更によって他社側の連携も停止するため、新しい情報を共有する必要があるとしています。既存の連携先を確認した上で、公式の運用案内に従ってください。
契約内容や外部連携で分からない点は担当営業や同社へ確認してください。公式の個人情報相談窓口は050-5830-0750、平日9時〜17時(土日祝日・年末年始を除く)です。電話がつながらない場合の連絡先として info@arcadia.co.jp が掲載されています。
不正メール142万通と、漏えい対象人数は同じ数字ではない
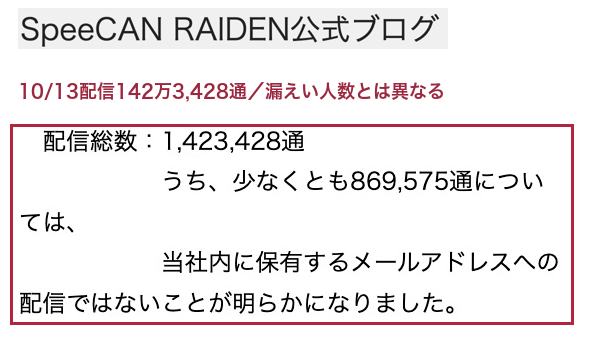
10月13日1:17〜7:16の不正メール配信は142万3,428通と公表されています。そのうち少なくとも86万9,575通は、アルカディア内で保有していたメールアドレス宛てではないと第17報で説明しています。
不正メールを受け取った人が全員、同社サービスへの登録者や漏えい対象とは限りません。逆に、不正メールを受け取っていないことだけで自分が対象外とも判断できません。この142万通を、10月22〜23日の別の不正配信件数や、漏えいした人数として流用しないでください。
復旧日の古い説明と、現在の制限を分けて読む
10月23日の報告書には、緊急停止したraiden3・s2を10月15日15:10に復旧し、全サービスを復旧したという当時の記録があります。しかし、その後の10月21〜23日の制限と不正メール配信、11月2日のAPI連携再開予定まで含めて読む必要があります。
同社は、メディアサーバーのディレクトリパストラバーサル(本来は閲覧できないファイルへアクセスできてしまう脆弱性)を悪用され、設定ファイルとサービス間のシークレットキーが取得され、総当たりログインで内部情報を取得されたと公表しています。第三者調査と対策を進めており、「初期の侵入経路を遮断した」ことだけで、後に公表された事象まで起きていないと結論付けることはできません。
確認履歴:2026年11月6日。アルカディア公式案内が案内するSpeeCAN RAIDEN公式ブログ(11月2日第25報まで)、10月23日報告書と同日の説明資料を確認して作成。初期のNET119の件数と、復旧後に追加された機能制限を修正した内容です。
11月6日の確認では、第25報に加え、11月5日のソフトバンク連携の復旧案内も照合しました。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
カバー・本文画像はアルカディアの公式ブログを2026年11月6日に実Chromeで撮影した抜粋。原文とブログの見出しを配置し、字幕・赤枠・説明は当サイトが追加。各図の出典に該当する公表日と抜粋箇所を記載。

Backend Engineer / AWS / Django / Go