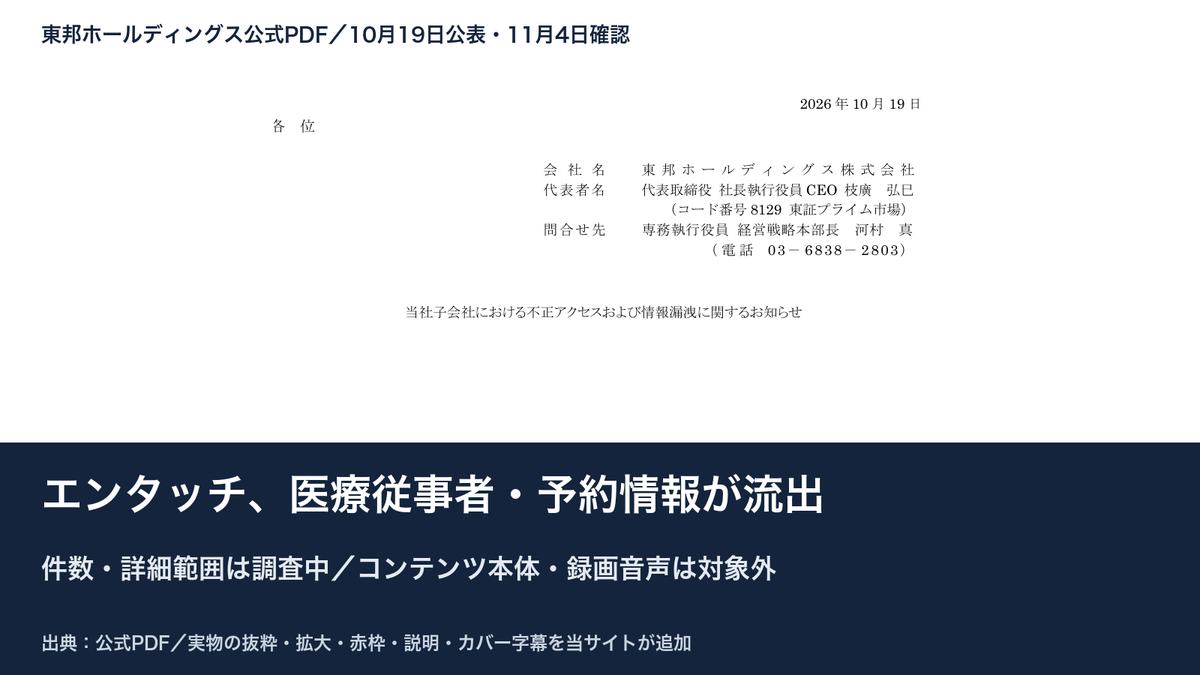
エンタッチの情報漏えい、何が対象? 医療従事者・予約情報の範囲と問い合わせ先
エンタッチのデータベースから医療従事者・管理者の氏名や連絡先、予約・面談情報等の流出を確認。件数は調査中で、コンテンツ本体・録画音声は対象外です。公式の相談先と不審連絡への注意を確認します。
目次
エンタッチのデータベースから医療従事者・管理者の氏名や連絡先、予約・面談情報等の流出を確認。件数は調査中で、コンテンツ本体・録画音声は対象外です。公式の相談先と不審連絡への注意を確認します。
エンタッチの不正アクセスでは、医療従事者の氏名・所属先、予約時の連絡先、面談の日時やステータス等の流出が確認されています。対象件数と詳しい影響範囲は調査中です。一般患者全員の診療録が流出したという発表ではありません。
同社は医療機関へリモートで製品等の情報を提供する「リモートディテーリング」を支援しています。以下は2026年11月5日に確認した、エンタッチの第一報(文書日付10月19日、Web掲載10月20日)と東邦ホールディングスの10月19日公式PDFに基づきます。
医療従事者・利用者・予約に関する情報が対象。件数は調査中
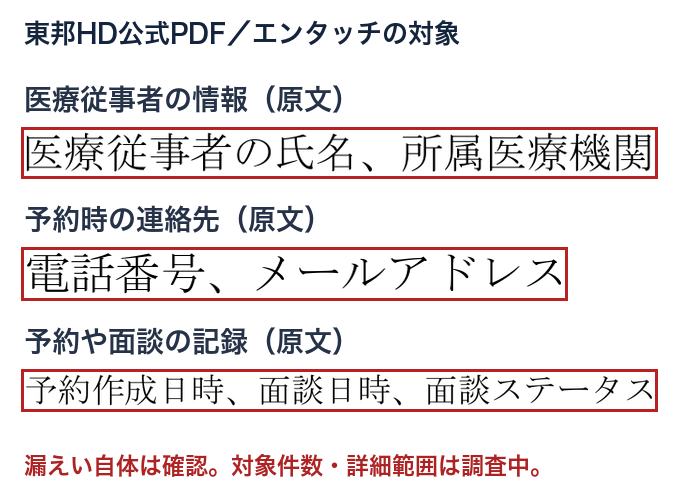
公表した情報は、サービスを利用した医療従事者の氏名・所属医療機関・所在都道府県、プラットフォームを利用する管理者やディテーリング担当者の氏名・メールアドレス、予約時に入力した電話番号・メールアドレスです。
さらに、予約対象の製品等と、予約作成日時、面談日時、面談ステータスも含まれています。エンタッチの発表は「製品名・コンテンツ名」、東邦ホールディングスの発表は「製品名・製薬企業名」と記載しています。項目の表記を一方へ置き換えず、両社の公表範囲として確認してください。
漏えい自体は確認されていますが、件数と詳細な範囲は調査中です。発表にない患者の病歴・診療録や、サービス利用者全員の全情報が流出したと判断することはできません。
コンテンツファイル本体・録画・音声は対象外
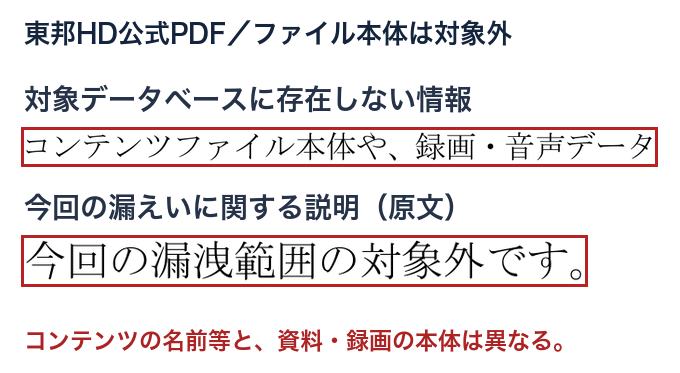
両社は、情報提供に使うコンテンツファイル本体、録画・音声データは、今回のデータベースに存在しないため対象外と説明しています。予約対象のコンテンツ名等の情報と、動画や資料のファイル本体は分けて読む必要があります。
東邦ホールディングスは、本事象がエンタッチのシステム内で起き、グループの他システムとは完全に遮断されているため、他システムへの影響はないとしています。データの改ざん・消去も確認されず、エンタッチの事業継続への支障は生じていないとの説明です。
10月9日に発生、13日に発覚。パッチ適用・パスワード強制変更を実施
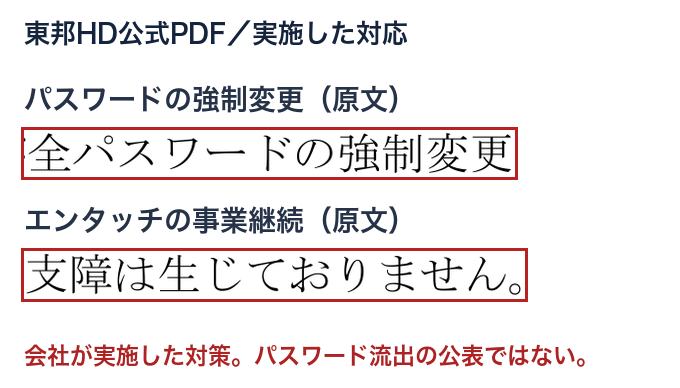
エンタッチの第一報は、発生日を10月9日、発覚を10月13日16時ごろとしています。ランサムウェア攻撃グループを名乗る第三者による不正アクセスで、保有するデータベース内の情報が外部へ流出したとの公表です。公式資料にない攻撃グループ名やデータ量は、ここで確定情報にはしません。
実施済みの対応は、データベースへアクセスするソフトウェアへのセキュリティパッチ適用、アクセスログ保全とパスワードの強制変更、警察への相談、個人情報保護委員会への報告です。外部専門家と連携して原因・影響範囲等を確認するとしています。会社による強制変更の実施を、全利用者のパスワード流出が判明したという意味へ置き換えることはできません。
不審な連絡は入力せず、contact@entouch.co.jpへ確認
会社は、エンタッチ、東邦グループ各社、製薬企業等を装ったメール・電話・SMSに注意するよう呼びかけています。心当たりのないリンクや添付ファイルを開かず、個人情報やパスワード等を入力しないよう求めています。
本件の問い合わせ先は contact@entouch.co.jp です。専用の電話番号・受付時間は第一報に記載されていません。一般の営業用問い合わせや、親会社PDF冒頭のIR向け連絡先と混同せず、エンタッチの第一報末尾の本件窓口を確認してください。
11月5日に確認したエンタッチのニュース一覧には、本件の第一報が掲載されています。10月23日に東邦ホールディングスが公表したeヘルスケアのブラストメール事案は、別の子会社・別の外部サービスに関する案内で、エンタッチの対象範囲が約8,000件に確定したという続報ではありません。確認履歴:2026年11月5日。
本文のPDF図とカバーは東邦ホールディングス10月19日公表のエンタッチ事案の原文抜粋で、赤枠・説明・字幕は当サイトが追加。11月4日の取得原本と11月5日に再取得したPDFは同一でした。問い合わせ窓口の図は11月5日にenTouch第一報を実Chromeで表示して抜粋。出典と確認・撮影日は各キャプションに記載。

Backend Engineer / AWS / Django / Go