futureshopの情報漏えいは1店舗。対象情報・個別通知と現在の稼働を確認
futureshopの会員情報漏えいは1店舗314万7469件。提供元発表に店舗名は記載されていません。対象項目・カード情報の除外・店舗の通知と、別の不正アクセスやPHP対策、現在の稼働状況を公式発表で分けて確認します。
目次
futureshopの会員情報漏えいは1店舗314万7469件。提供元発表に店舗名は記載されていません。対象項目・カード情報の除外・店舗の通知と、別の不正アクセスやPHP対策、現在の稼働状況を公式発表で分けて確認します。
futureshopの会員情報漏えいは、利用店舗のうち1店舗・314万7,469件が対象と公表されています。すべての利用店舗や購入者を対象とした発表ではありません。今回確認した提供元の発表には、その店舗名は記載されていません。
10月は別の不正アクセスとPHP対策の停止も重なりました。フューチャーショップは10月25日の説明で3件を別々の事象と明記しています。以下は2026年11月6日に、公式発表とサービス稼働状況を確認した内容です。
会員情報の対象と通知を確認 / ECサイト・管理画面の稼働状況を確認
会員情報が漏れた1店舗の対象項目を確認する
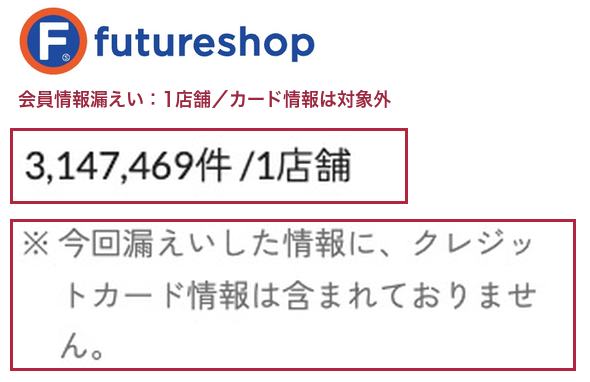
漏えいが確認されたのは、会員ID、氏名、メールアドレス、住所、生年月日、電話番号、性別、メールマガジン受信設定、登録店舗情報、ハッシュ化されたログインパスワード、その他会員情報として管理していた情報です。公式の314万7,469は「件数」であり、同数の独立した被害人数とは限りません。
ハッシュ化は、元の文字列を直接保存しないための変換です。同社はパスワードをハッシュ化して保存しており、取得した情報をそのまま使ってログインすることはできないとしています。ただし、この説明から元のパスワードの推測や使い回しによる危険までないとは判断できません。対象店舗からの通知や公式案内を確認してください。
クレジットカード情報は含まれていません。カード番号・有効期限・セキュリティコードは決済代行会社が直接処理し、futureshopのサーバーを経由せず保存もしていないとの説明です。
店舗名と個別通知は、提供元の説明と利用店舗の案内を照合
対象1店舗には10月19日に個別に報告し、連携して対応しているとしています。会員向けの案内と問い合わせ窓口の準備を進めてから公表したとの説明です。提供元の公表にない店舗名を、漏えい件数やECシステムの見た目だけで推測しないでください。
提供元は、対象以外の店舗データに同様の手法でアクセスした痕跡は確認していないとしています。これは、すべての店舗に同じ漏えいが起きたという意味でも、他のあらゆる事案が否定されたという意味でもありません。通販会員は利用店舗の公式案内・個別通知を、運用担当者は自社への連絡を確認してください。
10月の3事象を分けると、停止と漏えいの違いが分かる
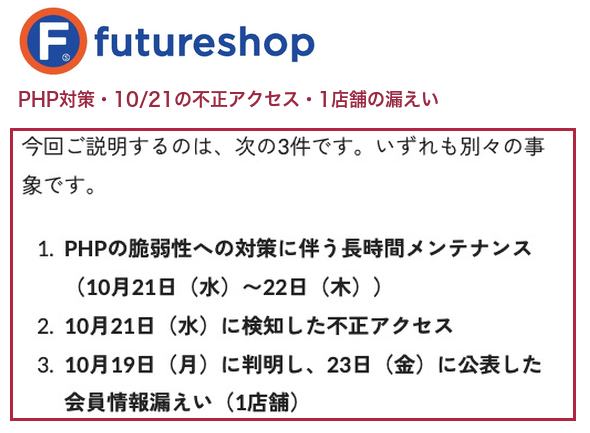
会員情報漏えい:10月19日判明、23日公表
侵入は10月17日23:02、対象1店舗の情報取得は18日0:16とされています。19日15:30頃の監視で判明し、23日に314万7,469件の漏えいを公表しました。使用ソフトウェアの脆弱性への対策を実施したとしています。この事象の原因を、後述のPHPの脆弱性と同じとは公表していません。
別の不正アクセス:10月21日検知、漏えい確認なし
21日10:14頃に関連サービスの脆弱性を突くアクセスを検知し、11:30から4台のサーバーを停止しました。25日の説明では、この事象のログ調査で個人情報漏えいは確認されておらず、より詳しい外部調査の依頼を進めるとしています。314万件の漏えいを否定した発表ではなく、別の事象の結果です。
PHP対策:10月21〜22日の長時間メンテナンス
21日21:36〜22日23:35の停止は、PHPの重大な脆弱性への対策です。futureshop本体はPHPを使っていないものの、CMSサーバーオプションではPHP環境を提供しており、店舗ごとのバージョン等に対応したと説明しています。上の2件とは別の事象と明記されています。
ECサイト・管理画面は正常稼働と案内
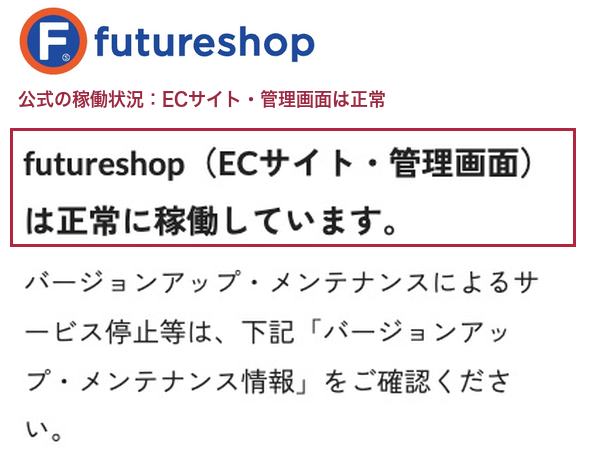
10月25日の説明では、22日15時以降に順次再開し、23:35に全サーバーを再開したとしています。11月6日に確認した公式のサービス稼働状況は、「futureshop(ECサイト・管理画面)は正常に稼働しています」と案内しています。予定されるメンテナンスの停止等は、別のメンテナンス情報で確認するよう説明しています。
古い「全サービス停止中」という案内を、現在の状態として読まないでください。今も個別の動作に問題がある場合は、最新のサービス稼働状況と自分の店舗への連絡を確認します。再開は、漏えいした情報が回収されたことや、詳細調査がすべて終わったことを意味しません。
メール配信オプションのIDCF事案も、別の調査結果
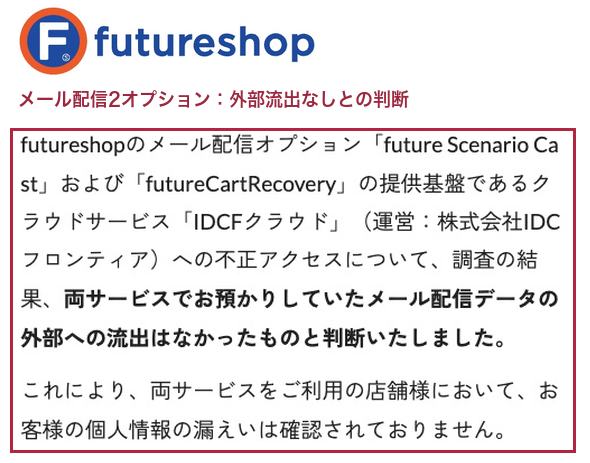
メール配信オプション「future Scenario Cast」「futureCartRecovery」は、IDCFクラウドへの不正アクセスに伴い10月7日に停止し、9日12:30までに別環境で再開しています。10月15日の第3報は、預かっていたメール配信データの外部流出はなかったと判断したと公表しています。
このオプションの結果を、1店舗の会員情報漏えいの否定に使うこともできません。発表日、対象サービス、委託先を合わせて確認してください。基盤側の調査はIDCFクラウドの記事でも整理しています。
公式の確認先と出典
契約店舗の相談は、公式発表のサポートセンター窓口またはfutureshop公式お問い合わせフォームから確認できます。一般の通販会員が自分の利用店舗や通知を確認する場合は、その店舗の公式案内・問い合わせ先も確認してください。
運用サポートの電話は06-6485-6485、平日10時〜17時です。公式フォームは、店舗を識別する「店舗KEY」を入力し、顧客の氏名・住所などの個人情報、管理画面・FTPのパスワード、外部サービスの接続情報を記入・添付しないよう求めています。メールの対応時間も平日10時〜17時で、回答に時間がかかる場合があるという案内です。
10月23日:会員情報漏えい(1店舗)
10月25日:3事象のお詫びと説明
サービス稼働状況(11月6日確認)
10月15日:メール配信オプションのIDCF調査結果
確認履歴:2026年11月6日。公式が別件として説明する会員情報漏えい・不正アクセス・PHP対策と、メール配信オプションの調査結果を区別して作成しました。
ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
カバー・本文画像はフューチャーショップの公式発表とサービス稼働状況を2026年11月6日に実Chromeで撮影した抜粋。ロゴと原文を配置し、字幕・赤枠・説明は当サイトが追加。各図の出典に該当する発表日・抜粋箇所を記載。

Backend Engineer / AWS / Django / Go