GDOの情報漏えい、自分は対象? 会員55件と従業員等1,789件の違い
GDOの会員情報55件は51件が識別子IDのみ、4件に個人情報を含む可能性。従業員・退職者・委託先等1,789件の流出確認と区別します。個別連絡と相談先、クーポン等の復旧、別の事象であるPHP対応の最終報も確認します。
目次
GDOの会員情報55件は51件が識別子IDのみ、4件に個人情報を含む可能性。従業員・退職者・委託先等1,789件の流出確認と区別します。個別連絡と相談先、クーポン等の復旧、別の事象であるPHP対応の最終報も確認します。
GDOの会員情報は55件が外部から照会された可能性があり、うち51件は識別子IDのみ、4件は個人情報を含む可能性があると公表されています。これとは別に、従業員・退職者・委託先等の氏名と社用メールアドレス1,789件の流出を確認しています。
以下は2026年11月7日に確認した、株式会社ゴルフダイジェスト・オンラインの10月16日の発表とサービスの続報に基づきます。漏えい・照会の件数は10月16日時点の調査結果で、調査により変更される可能性があるとしています。
会員55件の内訳 / 従業員等1,789件 / 復旧とPHP対応の違い / 個別連絡・相談先
会員55件のうち、51件は識別子IDのみ。4件に個人情報を含む可能性
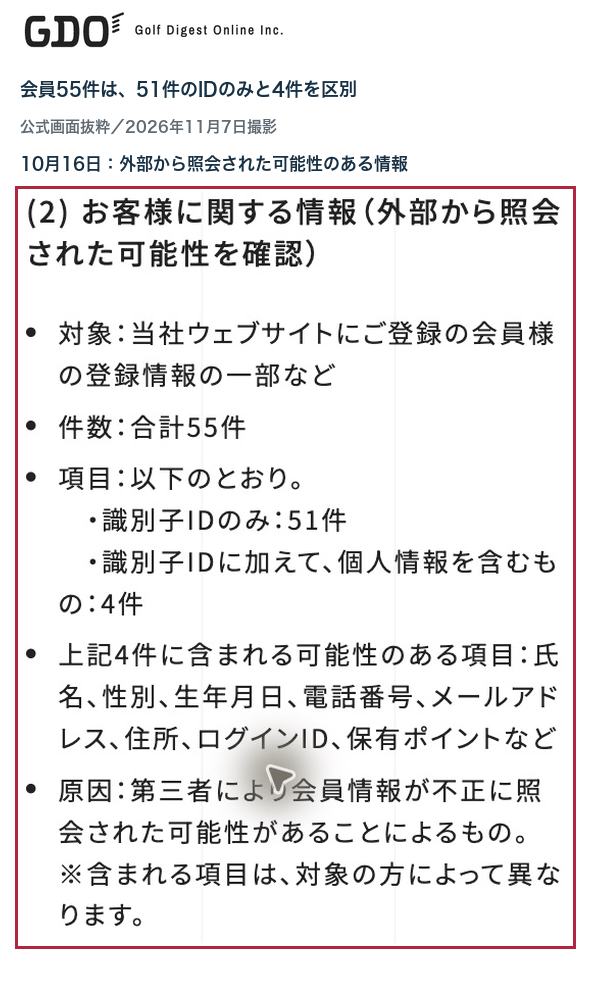
対象はGDOのウェブサイトに登録した会員情報の一部などです。個人情報を含む可能性がある4件の項目は、氏名・性別・生年月日・電話番号・メールアドレス・住所・ログインID・保有ポイントなどで、実際の項目は対象者によって異なります。55件すべての住所などが流出したという発表ではありません。
残る51件の識別子IDは、システム内でユーザーを識別する文字列です。会社は、これだけで本人を特定したり、ログインその他の操作をしたりできるものではないと説明しています。個人情報の項目にある「ログインID」と分けて確認してください。
同発表時点で、パスワードやカード番号などの決済情報の流出は確認されていません。カード番号はGDOの管理サーバーでは保持していないとしています。
流出を確認した1,789件は、従業員・退職者・委託先等の氏名と社用メール
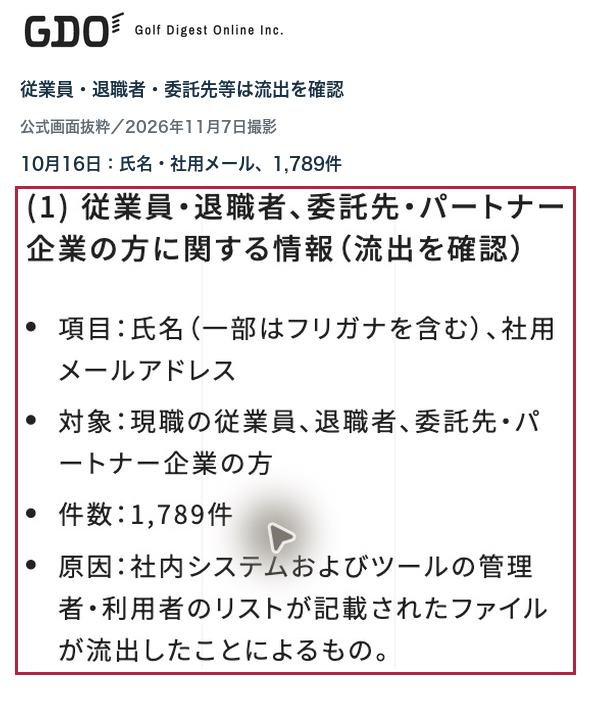
1,789件の対象は、現職の従業員、退職者、委託先・パートナー企業の人です。氏名(一部ふりがなを含む)と社用メールアドレスが記載された、社内システム・ツールの管理者や利用者のリストのファイルが外部へ持ち出されたとしています。会員55件とは対象も調査結果も異なります。
10月13日7時9分ごろに兆候を検知し、7時41分ごろに該当サーバーの通信を遮断。その後の調査で、別のサーバーを経由した同日10時16〜20分ごろの会員情報の照会が分かったとしています。会社は、これも13日に検知した不正アクセスの範囲内で、新たな攻撃によるものではないと説明しています。
10月16日の発表では、侵入経路は特定できておらず、ほかの情報の流出についても調査を続けています。不正利用などの二次被害は同発表時点では未確認です。
クーポン・プレーチケットは復旧を公表。PHP対応の「最終報」は別の事象
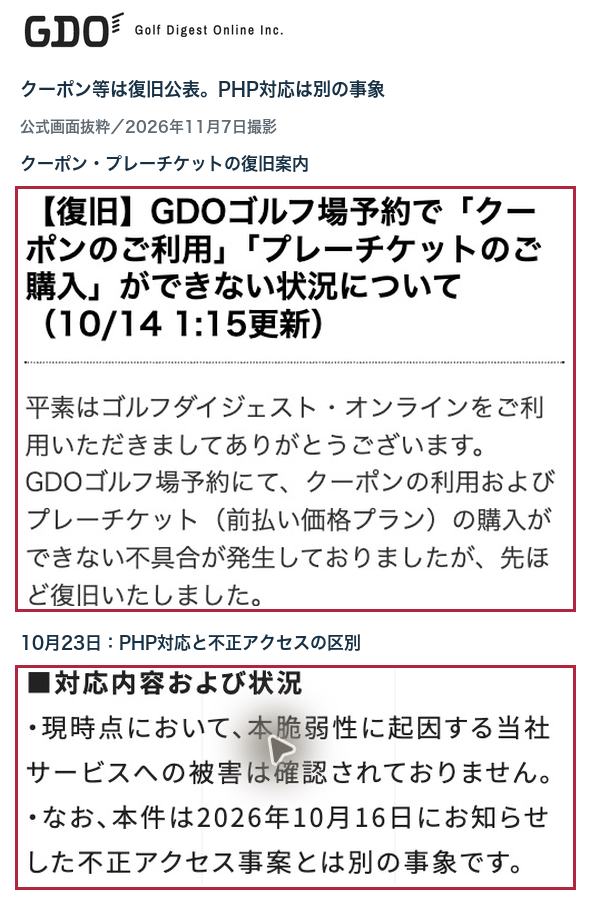
10月13日のシステム障害時に利用できなくなったクーポンと、プレーチケット(前払い価格プラン)の購入は、14日1時ごろに復旧したと案内されています。障害中にクーポンの期限が来た場合は、復旧告知にある問い合わせフォームから対象クーポン情報を知らせるよう案内しています。
10月23日19時更新のPHPの脆弱性対応の最終報は、競技・イベントのエントリーを含め、そのPHP対応で停止したサービスの再開完了を知らせています。同時に、10月16日に公表した不正アクセスとは別の事象と明記しています。この「最終報」を情報漏えいの調査完了と読むことはできません。
今のサービス別のお知らせはGDOの利用者向けお知らせから確認できます。クーポンの復旧やPHP対応の再開案内だけで、個別の注文・発送状況まで判断することはできません。
対象者へ個別連絡。不審な業務メールの相談はsupport@gdo.co.jpへ
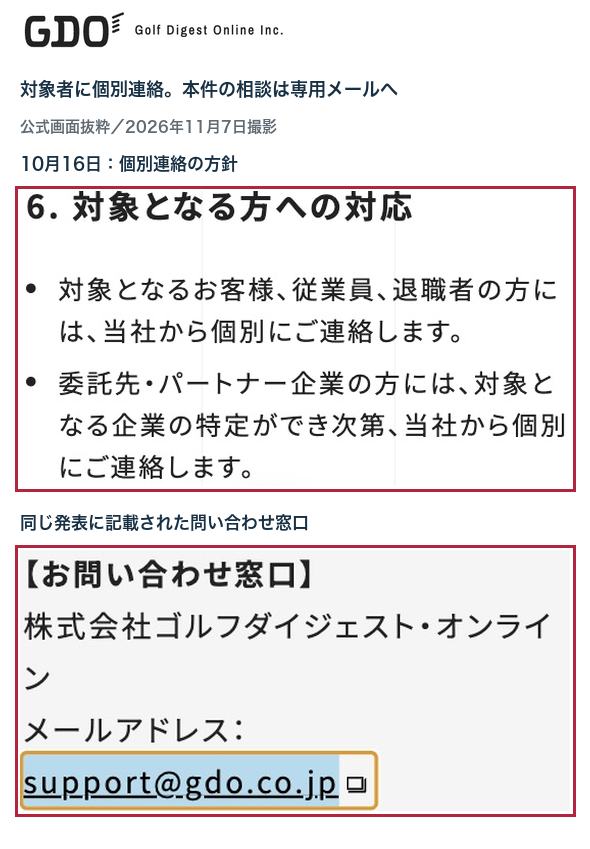
GDOは、対象の顧客・従業員・退職者には個別に連絡するとしています。委託先・パートナー企業の人には、対象企業を特定でき次第、個別連絡する方針です。確認した発表に、連絡完了日や、未受信の人が対象外と判断できる条件の記載はありません。
本件の窓口は support@gdo.co.jp です。告知には専用電話番号・受付時間の記載はありません。氏名や社用メールが含まれるため、GDOの関係者を名乗る業務連絡にも注意を求めています。不審なメール・電話・SMSへの返信やリンクのクリック等をせず、対応前に公式告知の窓口へ確認してください。
確認履歴:2026年11月7日。対象と連絡方針は10月16日の発表、復旧はクーポン等の案内、別の事象についてはPHP対応の最終報へ。ほかの企業の公表は情報漏えい・不正アクセスの一覧から確認できます。
カバーはGDO公式発表ページのロゴを実画面から抜粋。本文4図は、10月16日発表・クーポン等の復旧案内・10月23日のPHP対応最終報を2026年11月7日に実Chromeで撮影した原文抜粋です。別の箇所は縦に配置し、公式ロゴ・説明・赤枠・カバー文字を追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go