ハルメクの情報漏えいは? HALMEK upの最終報と10月のメンテナンス再開
HALMEK upの不正アクセスは最終報で個人情報の外部流出の痕跡なしと公表。社員の認証情報への対応と、別のPHP対策で止めた購読申込み・フォームの再開、確認先を分けて整理します。
目次
HALMEK upの不正アクセスは最終報で個人情報の外部流出の痕跡なしと公表。社員の認証情報への対応と、別のPHP対策で止めた購読申込み・フォームの再開、確認先を分けて整理します。
HALMEK upへの不正アクセスについて、ハルメクは10月15日の最終報で、個人情報が外部へ流出した痕跡は発見されなかったと公表しています。9月の初報の「調査中」から結果が更新されています。
10月22日以降の購読申込み・問い合わせフォームの停止は、別のPHPの脆弱性への予防措置で、26日までに再開したと案内しています。以下は2026年11月5日に、10月15日の最終報PDF、9月11日の初報、10月26日更新のメンテナンス案内を確認した内容です。
最終報:6月〜9月の5回の不正アクセス。情報の閲覧・取得・外部転送の痕跡なし
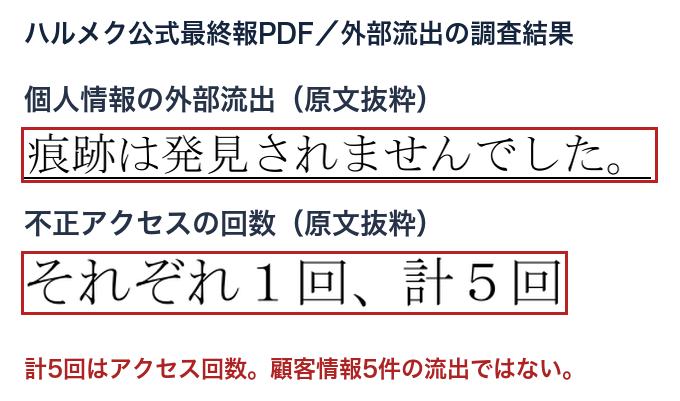
調査で確認された不正アクセスは、6月13日、8月7日、9月2日、9月3日、9月9日の計5回です。回数の公表であり、5人分の顧客情報流出を確認したという数字ではありません。
10月11日に外部専門家による調査が完了し、15日に結果を公表しました。確認された5回について、サーバー上のファイルの閲覧・取得・外部転送を示す痕跡は確認されず、個人情報の外部流出の痕跡も発見されなかったとしています。
使われたのは社員1人の管理用認証情報。不審なプログラムも削除
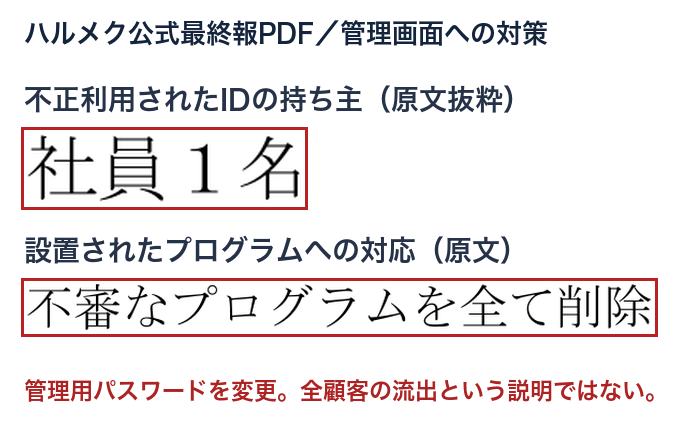
9月9日に管理画面への不正アクセスを確認し、翌10日に社員1人のID・パスワードの不正利用を特定しました。会社は管理画面のパスワードを変更し、個人情報保護委員会へ報告しています。全利用者のログインパスワード流出という説明ではありません。
9月10〜12日にサイト上の不審なプログラムをすべて削除し、サーバーのメンテナンスや対策を実施したとしています。初報が示した管理画面への侵入と、最終報の情報流出の調査結果を分けて確認してください。
10月のPHP対策による停止は別。購読申込み・問い合わせフォームは再開済みと案内
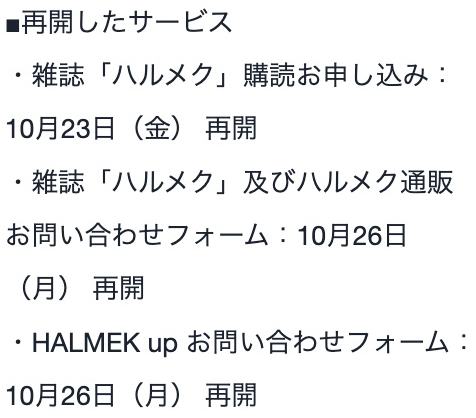
10月26日更新の案内は、21日に公表されたPHPの脆弱性への予防措置で、一部Webサービスを止めていたと説明しています。このPHP対応による不正アクセスや個人情報流出等の被害は確認されていないとしています。
雑誌「ハルメク」の購読申込みは23日、雑誌・通販の問い合わせフォームとHALMEK upの問い合わせフォームは26日に再開したと案内しています。22日の旧本文にある「停止中」「再開予定未定」だけを、現在の状態として読まないようにしてください。
不正アクセスについての確認先は、初報に記載の専用電話へ
HALMEK upの不正アクセスの初報は、問い合わせ先として0120-92-2652、10:00〜17:00、年末年始を除くを案内しています。受付曜日の追加条件はその告知には記載されていません。
問い合わせる際は、9月の管理画面の事案なのか、10月の予防的なメンテナンスなのかを区別してください。本件の初報、最終報、メンテナンス完了案内からそれぞれ確認できます。最終報冒頭のCFOへの電話を、顧客向けの専用窓口と混同しないようにしてください。確認履歴:2026年11月5日。
最終報のPDF図とカバーは原文の抜粋で、赤枠・ラベル・説明・字幕は当サイトが追加。11月4日の原本と11月5日に再取得した最終報PDFは同一でした。PHPメンテナンス再開のカバー字幕は別の公式案内に基づく説明です。再開済みサービスと初報窓口の図は11月5日に各公式ページを実Chromeで撮影して抜粋。各図に出典と確認・撮影日を記載。

Backend Engineer / AWS / Django / Go