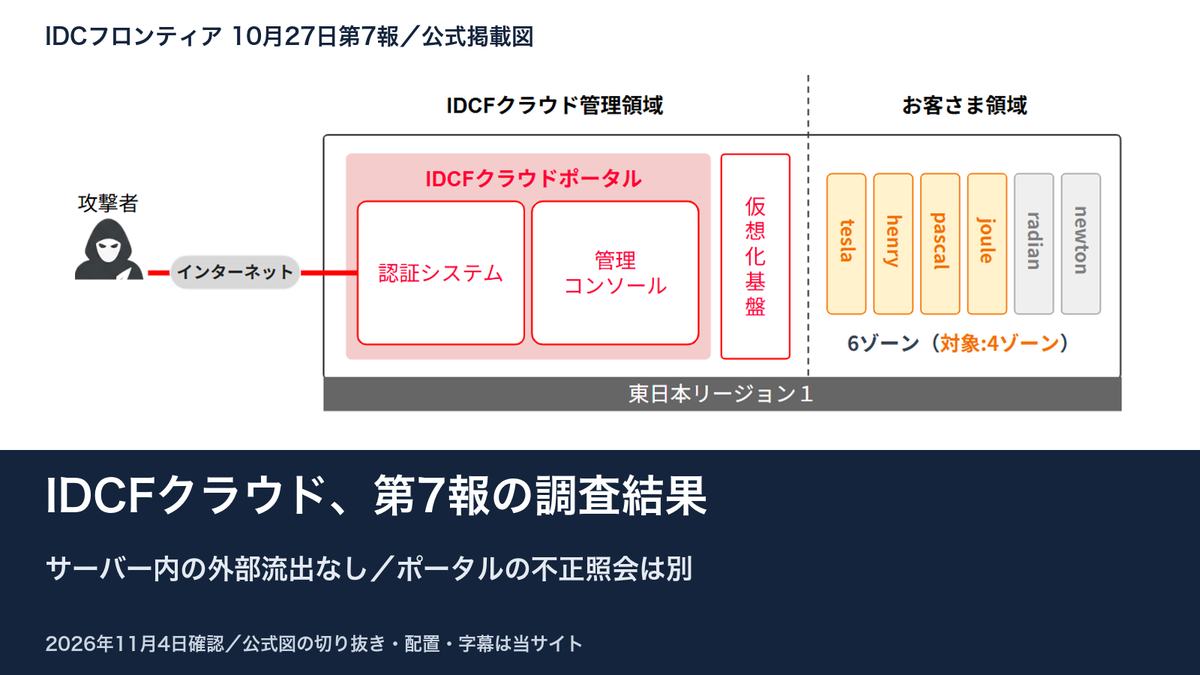
IDCFクラウドの不正アクセスで何が漏れた? 第7報の調査結果と復旧状況
IDCFクラウド第7報は仮想サーバー内データの外部流出なしと報告。一方、管理ポータルで最大71社の登録情報を不正照会し、最大4件のパスワードが変更されました。495顧客への影響、206顧客のバックアップ、管理機能の再開方針を整理。
目次
IDCFクラウド第7報は仮想サーバー内データの外部流出なしと報告。一方、管理ポータルで最大71社の登録情報を不正照会し、最大4件のパスワードが変更されました。495顧客への影響、206顧客のバックアップ、管理機能の再開方針を整理。
IDCFクラウドへの不正アクセスについて、IDCフロンティアは10月27日の第7報で、利用企業の仮想サーバー内のデータは外部へ流出していなかったと報告しました。一方、管理に使うクラウドポータルでは最大71社の登録情報に不正な照会があり、一部のログインパスワードが不正変更されています。
サーバー内の業務データ、ポータルの登録情報、サービスの停止・復旧は、それぞれ対象が異なります。以下は2026年11月4日に第7報の調査結果、10月18日のバックアップ再開案内と公式ニュースフィードを確認した内容です。
仮想サーバー内は外部流出なしと報告。ポータルの不正照会とは区別
会社は外部のセキュリティ専門企業と、侵入経路、アクセス・認証・操作ログ、不正プログラム、外部持ち出しの痕跡等を調査したとしています。攻撃された東日本リージョン1の一部ゾーンについて、仮想サーバー内データの外部持ち出しを示す痕跡や裏付ける事実がなく、外部流出はなかったと報告しました。
障害の影響を受けていないゾーンや他リージョンも調査し、同様に外部流出を示す事実は確認されていないと説明しています。ただし、これは次のポータル登録情報への不正な照会まで、なかったとする結論ではありません。
ポータルは最大71社の登録情報を不正照会。最大4件のパスワードを変更されリセット
IDCFクラウドポータルは、仮想サーバーの起動や請求情報の確認等に使う管理サービスです。第7報では、最大71社の登録情報への不正な照会を確認したと公表し、この中には個人名や個人名を含む可能性のあるメールアドレス等が、最大31社・31件含まれるとしています。
照会された情報の外部持ち出しの痕跡は確認されていないという説明です。また、ログインパスワード最大4件の不正変更を確認し、すでにリセットして対象企業へ個別連絡したとしています。71社を71人、31件をすべての利用者情報、4件を全顧客のパスワード流出と読み替えないでください。
原因は認証システムのOSS脆弱性。仮想化基盤の権限を取得され暗号化
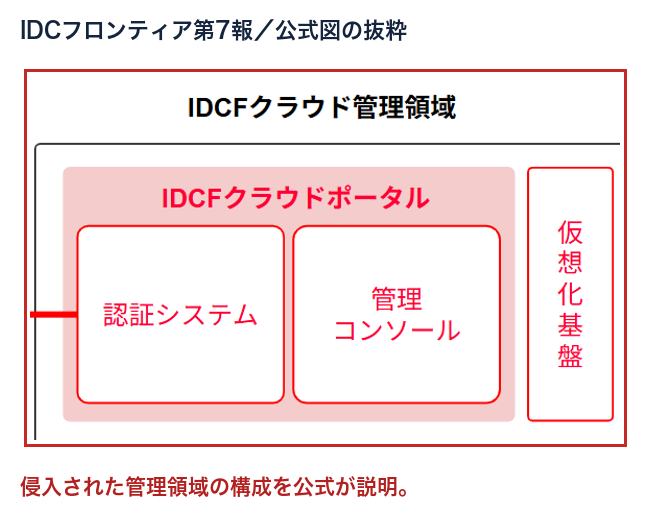
会社が示した侵入の起点は、ポータルの認証システムで採用していたオープンソースソフトウェアの脆弱性です。管理コンソールを経由して仮想化基盤の管理者権限を不正取得され、利用企業の仮想サーバーを停止・暗号化されたという説明です。具体的な製品名やCVE番号を、この告知から特定していません。
認証システムに侵入されたこと、管理者権限が取られたこと、利用企業のサーバーが暗号化されたことを区別すると、停止による事業への影響と、外部流出の調査結果を混同せず読めます。会社は攻撃者と接触しておらず、身代金の支払いや交渉はしていないと説明しています。
495の企業・自治体が4ゾーンで影響。206顧客のバックアップ取り出しが可能と判明
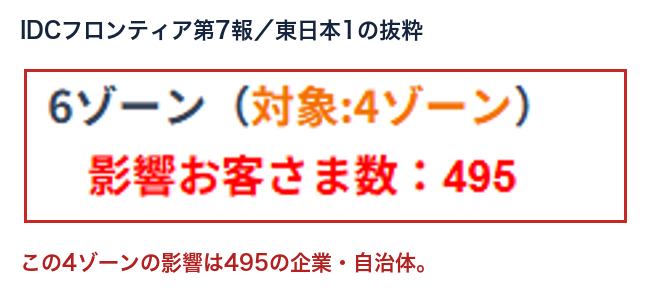
影響は、東日本リージョン1のtesla・henry・pascal・jouleの4ゾーンを使っていた495の企業・自治体です。IDCFクラウド TypeS(旧ホワイトクラウド ASPIRE)とIDCFプライベートクラウドは対象外という注記があります。495は利用企業等の数で、その先のサービス利用者の人数ではありません。
第5報では従来環境での復旧が難しい見通しと、194顧客のバックアップを取り出せることを公表しました。継続調査で取り出し可能と判明した顧客は206へ増え、代替環境への移行・バックアップ取り出しを支援しているという報告です。206顧客の業務システムがすべて復旧済み、という意味ではありません。
バックアップ再開とポータル再開は別。管理機能は3段階の方針
10月18日には「IDCFクラウド バックアップ」を再開し、稼働中の環境からのデータ取得や他クラウド・オンプレミスへの復元を案内しています。当時の告知はスナップショット機能の停止継続も明記しており、バックアップの再開だけで全機能復旧とはいえません。
10月27日の第7報時点では、影響を受けた一部以外の仮想サーバーは稼働する一方、クラウドポータルは外部から遮断して停止中という説明です。まず主要機能の操作代行、次に全機能の操作代行、最後に顧客自身が全機能を操作できるポータル再開、という3段階を示しています。確定した全面再開日は、この第7報では示されていません。
新しい環境への再構築、サーバー認証情報の変更、外部のIdPへの認証システム刷新、接続元IP制限と多要素認証などを再開に向けた取り組みとして挙げています。IdPはログイン時の本人認証を受け持つサービスです。方針が示されたことと、すべての移行が完了したことは分けてください。
自社の復旧状況は個別連絡で確認。利用先サービスの告知も照合する
クラウドを契約する企業等は、個別案内とIDCフロンティアの公式問い合わせフォームで、対象ゾーン・取り出せるデータ・代替環境への移行手順を確認してください。
クラウド上で動くサービスの一般利用者は、利用先の企業が出した現在の案内を確認してください。ベンダーの調査完了は、その先の全サービスの復旧完了を意味しません。あんしんフィルター等の利用者向けの記事とは、読者が確認したい内容を分けています。
確認履歴:2026年11月4日、10月27日の第7報、10月18日のバックアップ再開、公式ニュースフィードを確認して作成。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
本文画像とカバーはIDCフロンティア10月27日第7報の公式掲載図です。2026年11月4日確認。切り抜き・配置・外枠・上下の説明・カバーの字幕は当サイト。

Backend Engineer / AWS / Django / Go