日本エネルギー経済研究所の情報漏えい、何が対象? 旅券13件と通知・相談先
所員6人のMicrosoft 365への不正アクセスで、旅券13件の漏えいとメール759件等の漏えいの可能性を公表。内訳の重複、閲覧痕跡数との違い、対象者への通知と公式窓口を確認します。
目次
所員6人のMicrosoft 365への不正アクセスで、旅券13件の漏えいとメール759件等の漏えいの可能性を公表。内訳の重複、閲覧痕跡数との違い、対象者への通知と公式窓口を確認します。
日本エネルギー経済研究所の不正アクセスでは、パスポート情報13件の漏えいを確認しています。ほかにメールアドレス759件などの漏えいの可能性があり、一部には口座の情報を含みます。
所員6人のMicrosoft 365アカウントへのフィッシング攻撃が原因とされています。6人は不正アクセスされた所員の人数で、影響を受けた関係者全体の人数ではありません。以下は2026年11月5日に確認した10月2日の公式続報PDFに基づきます。
確認されたパスポート13件と、可能性があるメール等の情報は別の区分
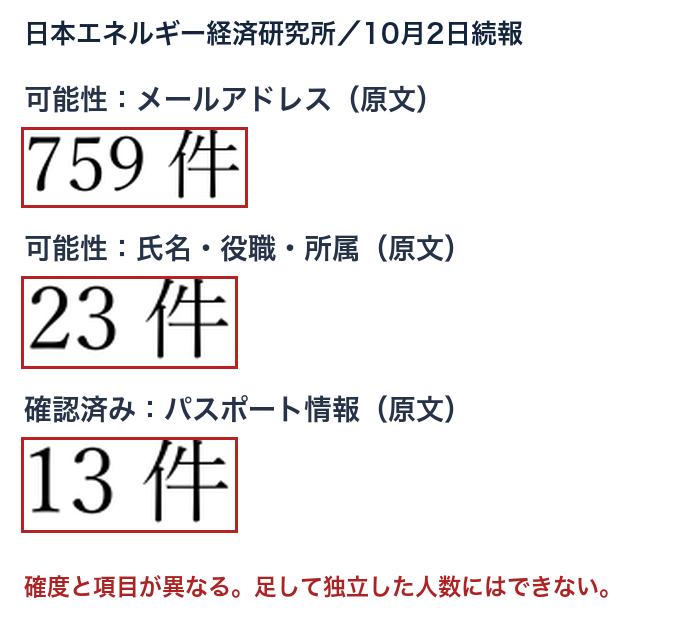
10月2日の詳細調査結果は、パスポート情報13件を「漏えいした個人情報」としています。一方、「漏えいした可能性のある個人情報」は、メールアドレス759件、そのうち氏名を含む755件・電話番号を含む36件・口座名義や口座番号等の金融関係情報を含む5件と、氏名・役職・所属23件です。
755件・36件・5件は759件の内訳です。これらを全部足したり、確定した13件と同じ確度の被害人数としてまとめたりすることはできません。対象者ごとに含まれる情報が異なるため、届いた通知の内容か公式窓口で確認してください。
メール閲覧5,417件・ファイル閲覧3,272件は被害者の人数ではない
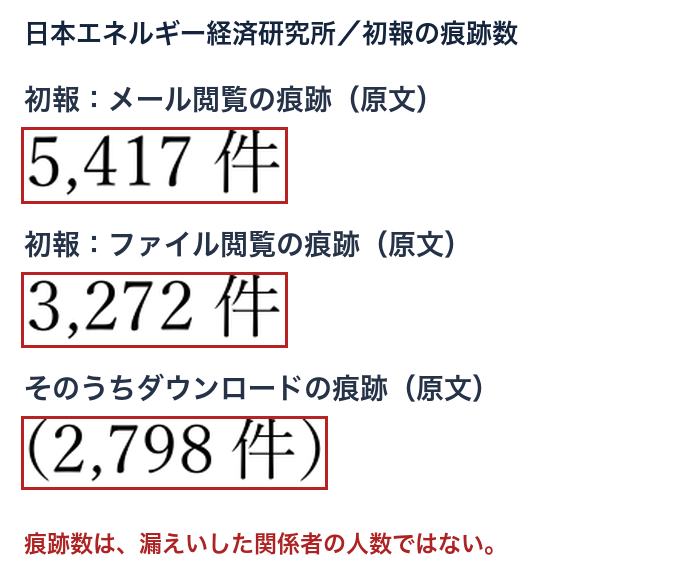
9月11日の初報は、メール閲覧の痕跡5,417件、ファイル閲覧の痕跡3,272件、そのうちダウンロード2,798件と説明しました。10月2日の続報は、その痕跡を詳しく調べ、関係者の個人情報の範囲を示したものです。閲覧の痕跡数を、そのまま漏えいした人の人数へ読み替えないようにしてください。
初報によると、7月29日の外部機関からの情報提供を受けて専門機関と調査し、所員のアカウント停止・パスワード変更・アクセス権限の無効化等で悪用経路を遮断しています。所員側で実施したパスワード変更を、関係者全員の会員パスワード流出を示す説明とはしていません。
本人への通知を実施中。不審な連絡は公式窓口で確認する
研究所は10月2日の時点で、対象情報の本人へ通知していると説明しています。同時点で、不特定多数への公開や不正利用の事実は確認されていないとしています。これはパスポート情報の漏えい自体を否定する説明ではありません。
相談先は、業務ユニットの公式窓口03-5547-0222、平日9:30〜17:00です。メールは ieej-mail@tky.ieej.or.jp と案内されています。通知の対象や項目が分からない場合は、続報PDFに記載された連絡先と照合してください。
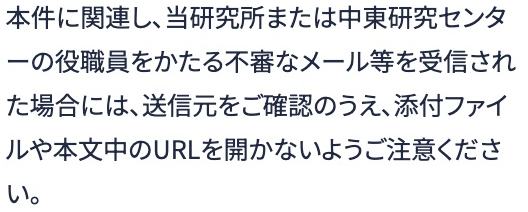
中東研究センターの公式注意喚起は、研究所やセンターの職員を名乗る不審メールについて、添付ファイルや本文のURLを開かないよう呼びかけています。相手が所属や過去の取引を知っていても、届いたメールの内容だけで正規の依頼と判断しないでください。
確認履歴:2026年11月5日。根拠は9月11日の初報、10月2日の続報、公式プレス一覧です。
対象範囲・調査件数・窓口の図とカバーは公式PDFの実物抜粋に見出し・赤枠・説明・字幕を追加しています。不審メール注意喚起は中東研究センター公式ページのChrome実画面です。各画像に出典と確認日を記載しています。

Backend Engineer / AWS / Django / Go