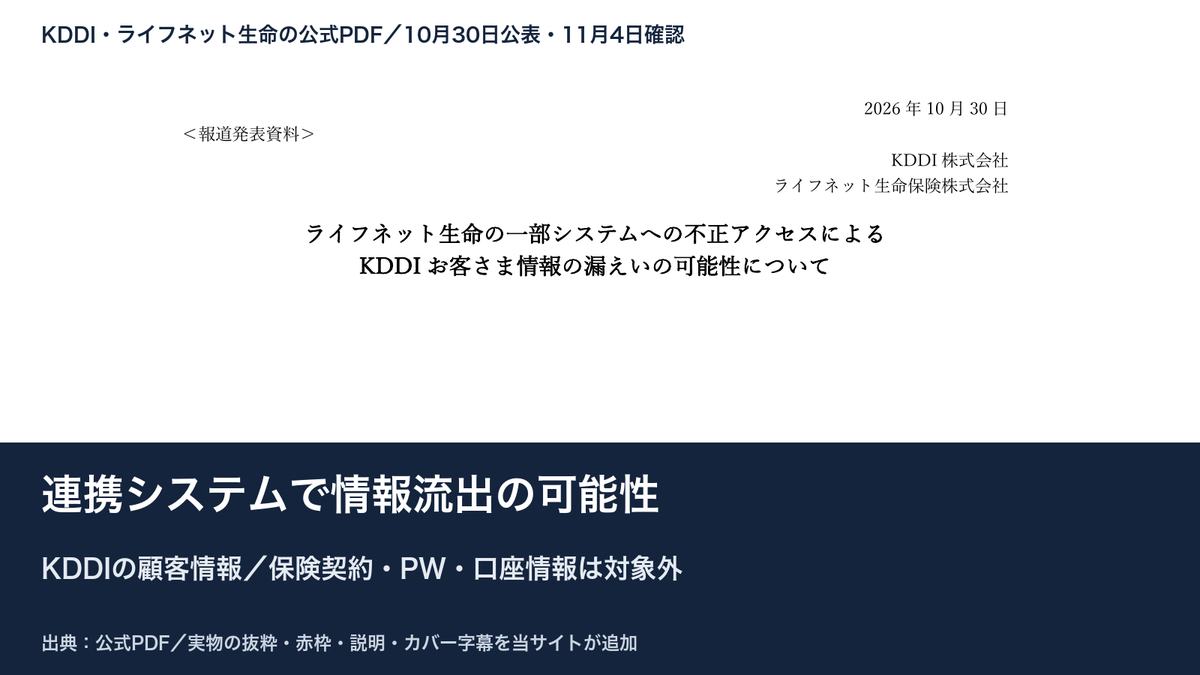
KDDI・ライフネット生命の情報漏えい、自分は対象? 最大2.2万件と保険契約情報の扱い
KDDI・ライフネット生命の連携システムで最大2万2,541件が漏えいした可能性。対象項目と保険契約情報の扱い、個別通知・窓口を確認。auの生命ほけんの実画面はメンテナンス終了を11月中旬以降と案内しています。
目次
KDDI・ライフネット生命の連携システムで最大2万2,541件が漏えいした可能性。対象項目と保険契約情報の扱い、個別通知・窓口を確認。auの生命ほけんの実画面はメンテナンス終了を11月中旬以降と案内しています。
ライフネット生命とKDDIが連携するシステムへの不正アクセスで、KDDIの利用者情報が最大2万2,541件、外部へ漏えいした可能性があります。保険契約の情報、パスワード、カード・口座情報は含まれないとしています。
2026年11月5日に、両社の10月30日共同発表PDFを確認しました。6月のKDDIのISP向けメールシステムの漏えいとは別の対象です。KDDIの全通信サービスや、ライフネット生命の全システムに被害があるという発表ではありません。
名前・郵便番号・連絡先・識別子など。情報の組み合わせは人によって異なる
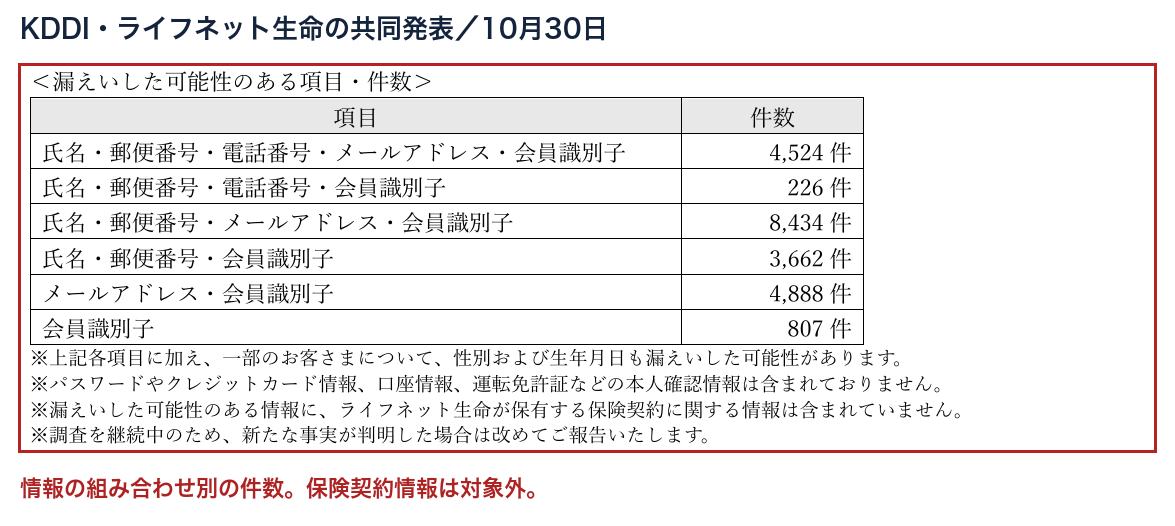
公式表は、氏名・郵便番号・電話番号・メールアドレス・会員識別子の組み合わせで6区分を挙げています。表の件数を合計すると2万2,541件です。氏名も電話番号も全件にあるわけではなく、会員識別子のみ807件なども含まれます。一部では性別・生年月日にも漏えいの可能性があります。
パスワード、クレジットカード情報、口座情報、運転免許証等の本人確認情報と、ライフネット生命が保有する保険契約情報は含まれないとしています。2万2,541人全員の流出が確定した数字ではなく、調査継続中の可能性の件数です。
連携機能の脆弱性からKDDI情報へアクセスした可能性
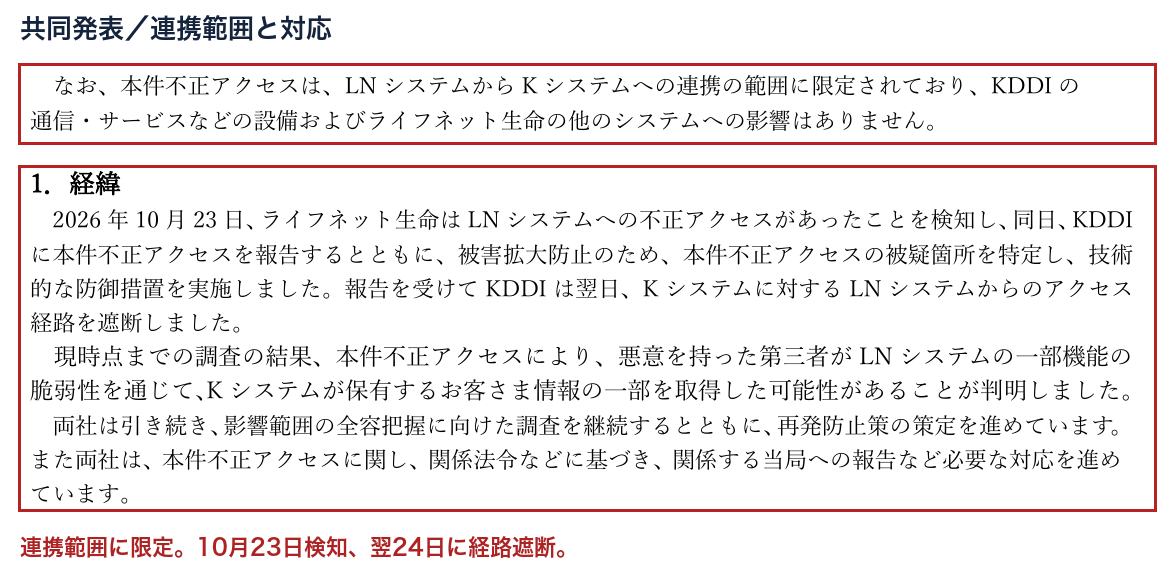
10月23日にライフネット生命が連携システムへの不正アクセスを検知してKDDIへ報告し、防御措置を実施しました。KDDIは翌24日に、ライフネット生命側からのアクセス経路を遮断したとしています。
両社は、連携システムの一部機能の脆弱性を通じ、KDDI側が保有する一部情報を取得された可能性があると説明しています。影響はこの連携範囲に限定され、KDDIの通信・サービス設備とライフネット生命の他システムへの影響はないとしています。製品名やPHPが原因だと特定した発表ではありません。
対象者へ順次個別連絡。メンテナンス終了は11月中旬以降の予定
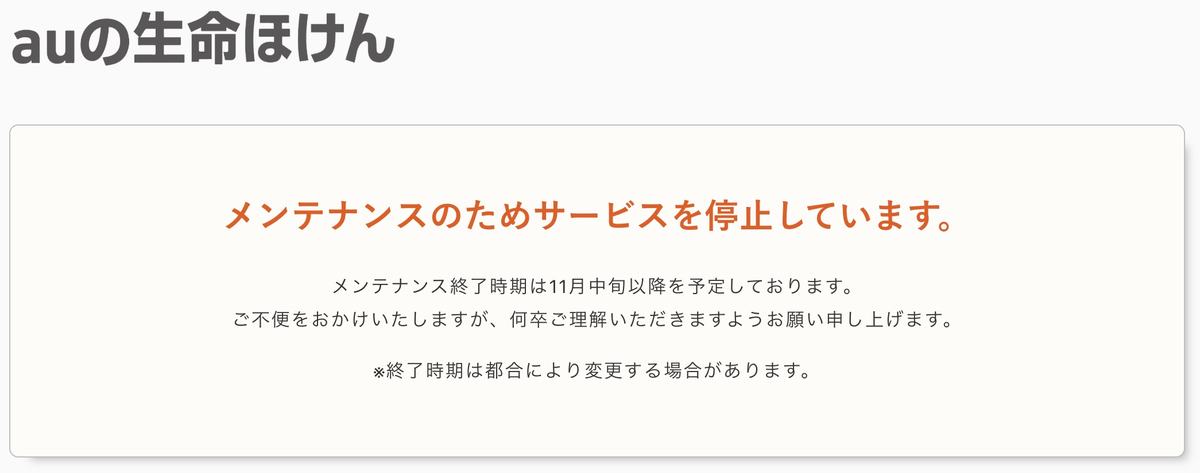
対象者へ順次個別案内するとしています。10月30日のPDFは、連携システムを利用する「auの生命ほけん」について、申込受付を含む一部機能をメンテナンスしていると記載しています。具体的な再開日は、この資料にはありません。保険契約情報の漏えい可能性とは区別して、現在の受付を確認してください。
11月5日に「auの生命ほけん」の公式サイトを開くと、サービス停止のメンテナンス画面が表示され、終了時期は「11月中旬以降」を予定すると案内されました。変更される場合があるとも記載されており、11月中旬の特定日に必ず再開するという約束ではありません。最新の受付状況は公式サイトで確認してください。
事故の確認と保険契約の相談は、窓口が異なる
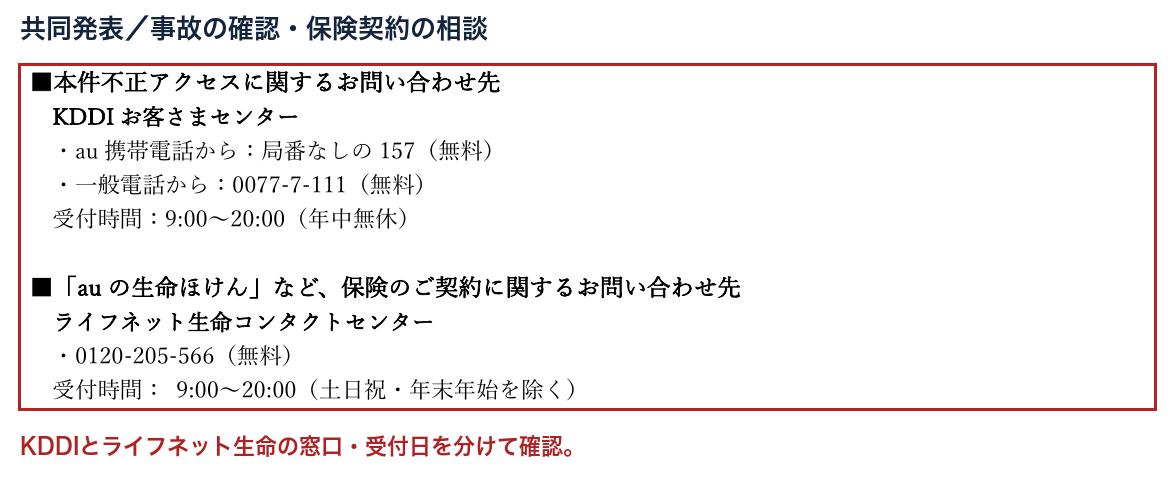
不正アクセスに関する窓口はKDDIお客さまセンターで、au携帯から局番なし157、一般電話から0077-7-111、いずれも9〜20時・年中無休です。
10月30日の共同発表が「auの生命ほけん」等の保険契約に関する窓口として案内しているのは、ライフネット生命コンタクトセンター0120-205-566、9〜20時(土日祝・年末年始除く)です。両社がパスワードや暗証番号を尋ねることはないとしています。通知に不安があれば、公式PDFの連絡先から確認してください。確認履歴:2026年11月5日。
PDF図とカバーはKDDI・ライフネット生命の共同発表PDFを実物から抜粋し、赤枠・説明・カバー字幕を当サイトが追加しました。メンテナンス画面は公式サイトの実キャプチャで、出典と撮影日は画像下に記載しています。

Backend Engineer / AWS / Django / Go