ローソンIDの情報漏えい、何が対象? 訂正項目と予約・店舗検索の再開
ローソンID215万5,345件とアプリ予約26件の対象を分けて確認。10月24日にメールアドレス等の説明を訂正し、予約機能は10月19日、店舗検索は11月2日に再開したと案内しています。通知元と公式窓口も整理。
目次
ローソンID215万5,345件とアプリ予約26件の対象を分けて確認。10月24日にメールアドレス等の説明を訂正し、予約機能は10月19日、店舗検索は11月2日に再開したと案内しています。通知元と公式窓口も整理。
ローソンの個人情報漏えいは、ローソンIDとローソンアプリ予約で、対象項目が異なります。さらに10月24日の訂正で、ローソンIDのメールアドレスとメルマガ取得情報は漏えいしていなかったと説明が変わりました。初報だけで対象情報を判断しないようにしてください。
予約機能は10月19日、別途停止していた予約時の店舗検索は11月2日に再開したと案内されています。以下は2026年11月4日に11月2日更新の公式告知を確認した内容です。
ローソンIDは215万5,345件。10月24日にメール・生年月日の説明を訂正
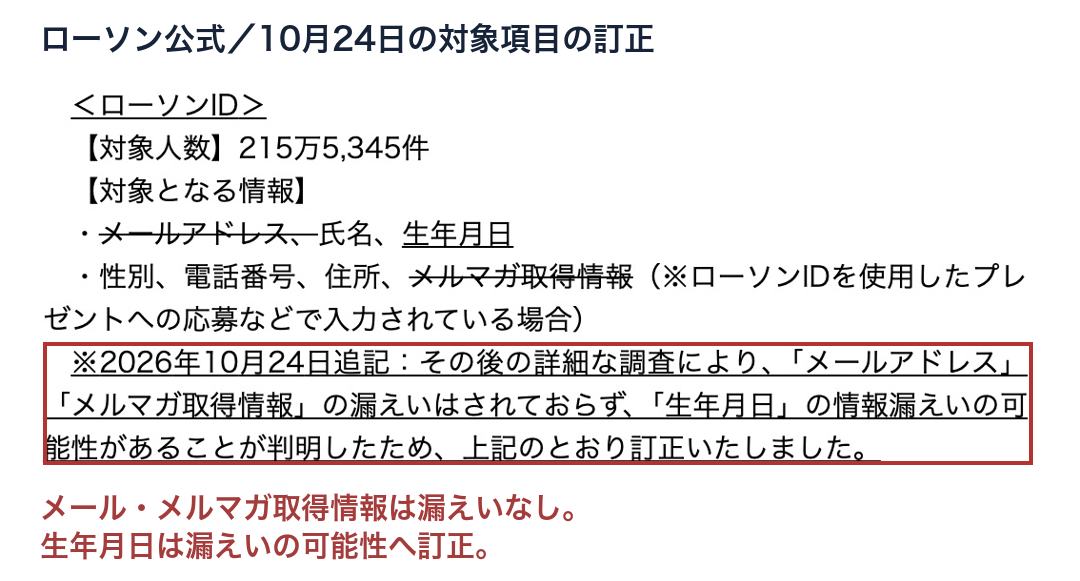
ローソンIDは、ローソンのアプリやWebサービスに使う共通アカウントです。公表の対象件数は215万5,345件で、氏名、生年月日、さらに応募等で登録した場合の性別・電話番号・住所が挙げられています。
公式は詳細調査後、メールアドレスとメルマガ取得情報は漏えいしておらず、生年月日は漏えいの可能性があると訂正しました。すべての登録項目が同じ確度で流出したという読み方をせず、個別通知の内容も確認してください。
アプリ予約は26件。氏名・電話・カード番号の一部が対象
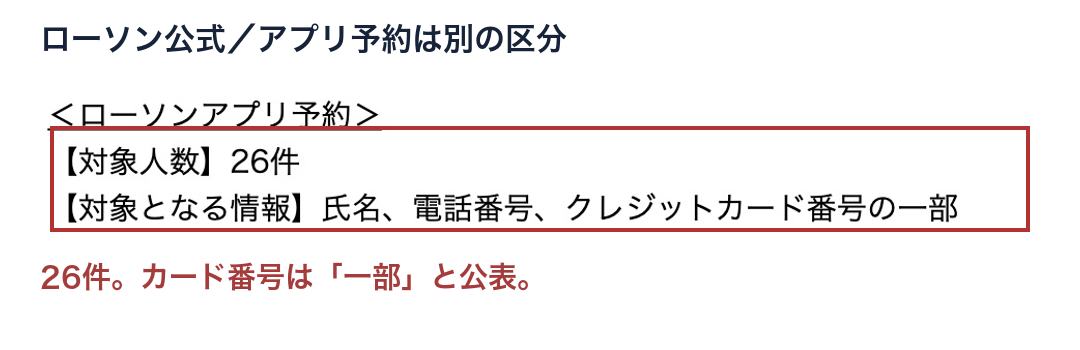
ローソンアプリ予約は、季節の催事商品を公式アプリで予約・決済するサービスです。この区分は26件で、氏名、電話番号、カード番号の一部が漏えいした情報として挙げられています。ローソンIDの215万件余りに、カード番号全桁の流出が確認されたという発表ではありません。
2区分の件数は、そのまま別々に確認してください。対象者の重複についてこの告知で明示されていないため、足して被害人数にはしていません。
予約と店舗検索は再開済み。アプリのアップデートも確認
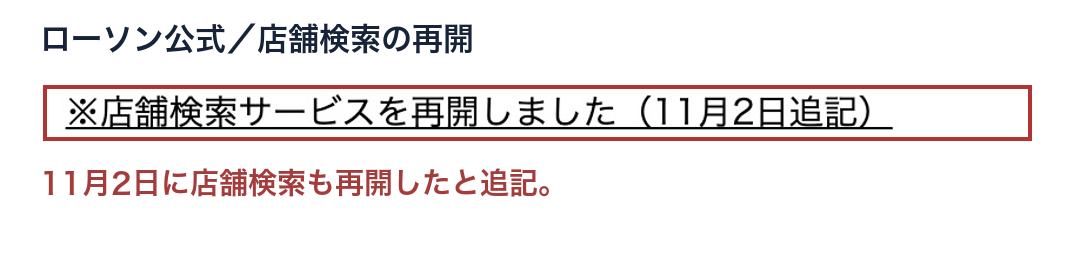
公式告知では、停止していた予約機能を10月19日に再開し、それ以降の利用にはアプリのアップデートが必要と案内しています。その後、店舗検索を運営する委託先で不正アクセスを検知したため、新しい店舗の選択ができない状態になりましたが、11月2日の追記では店舗検索も再開したと説明しています。
予約機能の再開、委託先の店舗検索の停止・再開、ローソンIDの漏えい対象は、それぞれ別の確認です。10月26日の停止案内だけを見て、いまも新しい店舗を選べないと決めつけないでください。再開状況は公式発表に基づいています。
通知メールが来たら、登録先と公式ページで照合する
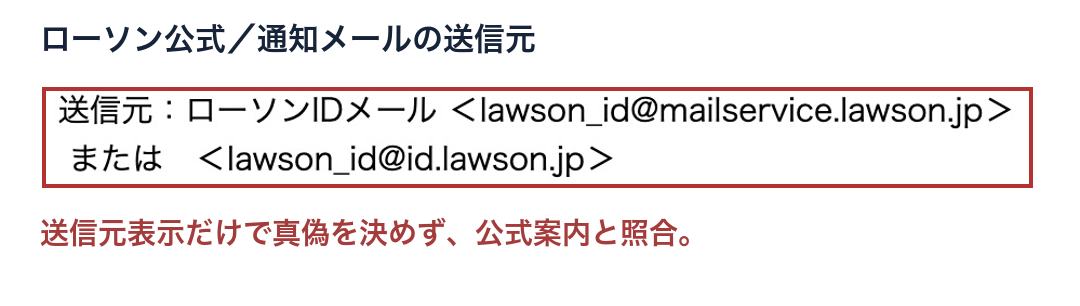
対象者へはアプリ上のお知らせに加え、登録メール宛てに順次案内するとしています。公式に記載された送信元は、lawson_id@mailservice.lawson.jp または lawson_id@id.lawson.jpです。後者は10月13日に追加されています。メールアドレスが流出対象外という訂正と、会社が登録アドレスへ通知することは別です。
差出人の表示だけで本物とは判断せず、メールのリンクから追加情報を入力する前にローソン公式告知を自分で開いて照合してください。対象確認や不審な連絡については、告知が案内するローソンカスタマーセンターの専用受付フォームへ確認できます。
発生時期と原因。10月1日のメールサーバー悪用とは分ける
10月7日の調査で、ローソンIDは9月12日〜14日、アプリ予約は9月17日に不正アクセスを受けていたと判明したという説明です。本来、利用者本人へ情報を表示するためのセキュリティ機構が第三者に不正利用されたとしています。10月8日の初回公表時点では、この件に起因する不正利用・二次被害は確認されていないと説明しました。
ローソンは別に、10月1日のメールサーバー不正利用も公表しています。そちらは9月25日〜27日の不審な英文メール送信で、発表時点では個人情報流出は確認されていないという内容です。2つの公表を同じ対象件数・同じ発生期間に混ぜないでください。
確認履歴:2026年11月4日、漏えい項目の10月24日訂正と11月2日の店舗検索再開を反映して作成。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
本文画像とカバーは、11月2日の追記までを含むローソン公式告知を2026年11月4日に撮影した実画面です。該当箇所の切り抜き・赤枠・説明・カバー字幕は当サイト。

Backend Engineer / AWS / Django / Go