レゴランド・ジャパン・ホテルの情報漏えい、予約1,557件に影響の可能性。対象と確認先
ホテル公式予約サイトの外部プラットフォームで氏名・メール・電話番号に不正アクセス。影響の可能性がある1,557件は予約件数。追加支払いを求める連絡への注意と公式の確認先を、11月7日の告知表示で確認します。
目次
ホテル公式予約サイトの外部プラットフォームで氏名・メール・電話番号に不正アクセス。影響の可能性がある1,557件は予約件数。追加支払いを求める連絡への注意と公式の確認先を、11月7日の告知表示で確認します。
レゴランド・ジャパン・ホテルは、公式予約サイトが使う外部プラットフォームへの不正アクセスで、影響を受けた可能性のある予約1,557件を公表しています。対象の連絡先情報は、氏名、メールアドレス、電話番号です。
公式発表は2026年9月25日です。以下は2026年11月7日に確認したレゴランド公式のお詫びとお知らせに基づきます。
対象の予約情報 / 追加支払いの連絡 / 公式の問い合わせ先
1,557件は予約の件数。カード・旅券へのアクセスは確認されていない
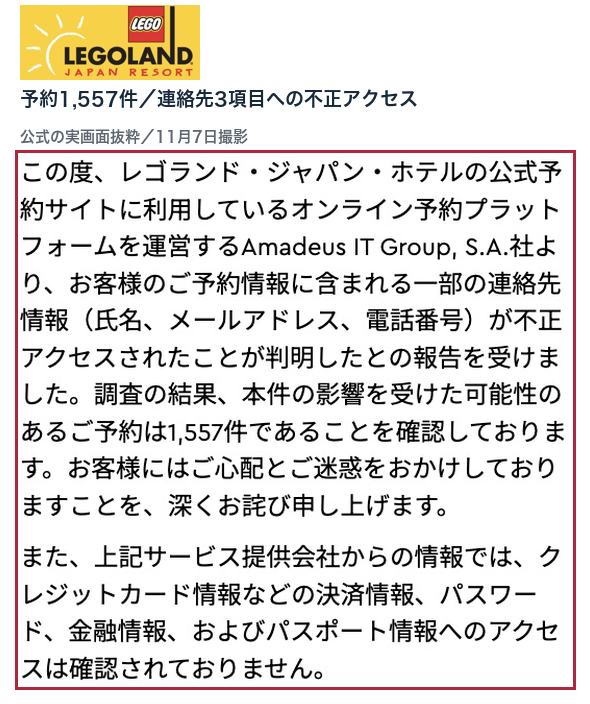
公式予約サイトに利用するオンライン予約プラットフォームの運営会社はAmadeus IT Group, S.A.です。ホテルは、同社から一部の連絡先情報に不正アクセスがあったとの報告を受け、影響を受けた可能性のある予約を1,557件としています。1,557人の被害人数として公表した数字ではありません。
提供元の報告によれば、クレジットカード等の決済情報、パスワード、金融情報、パスポート情報へのアクセスは確認されていません。一方、対象となる予約期間や個々の通知完了日は、この告知には記載がありません。自分の予約が該当するかは、公式の問い合わせ先で確認できます。
WhatsApp・SMS・メールのリンクで追加支払いを求める連絡に注意
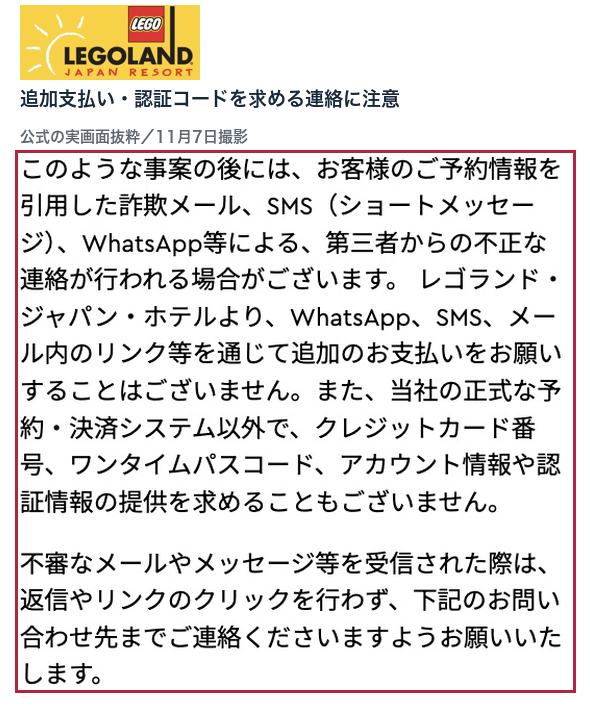
ホテルは、予約情報を引用した詐欺メールやSMS、WhatsApp等の不正な連絡が行われる場合があると注意を促しています。同ホテルから、これらの連絡やメール内リンクを通じて追加支払いを依頼することはないとしています。
正式な予約・決済システム以外で、カード番号、ワンタイムパスコード、アカウント情報や認証情報の提供を求めることもないとしています。予約内容が一致していても、届いたリンクから情報を渡さず、不審な連絡には返信・クリックをしないよう案内しています。
対象か分からない場合はホテルの公式予約メールへ
本件の問い合わせ先はLegoland.Reservation@legoland.jpです。告知には電話番号や受付時間の記載はありません。不審なメッセージへ返信せず、公式ページに掲載されたメールと照合して確認してください。
この発表はホテルの予約プラットフォームに関するもので、パークの全来場者・チケット購入者を対象にしていません。また、予約の一律取り消しや再決済を求める案内もありません。自分の予約・支払状況に不安がある場合は、ホテルの公式窓口に確認してください。確認履歴:2026年11月7日。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
本文画像は9月25日のLEGOLAND Japan公式告知を、2026年11月7日に実Chromeで撮影した抜粋です。対象情報の図は同じ告知の2段落を縦に配置しました。各図に公式ロゴ・説明・赤枠を追加し、カバーにも公式ロゴの実抜粋と当サイトの見出しを使用しています。生成画像は使用していません。

Backend Engineer / AWS / Django / Go