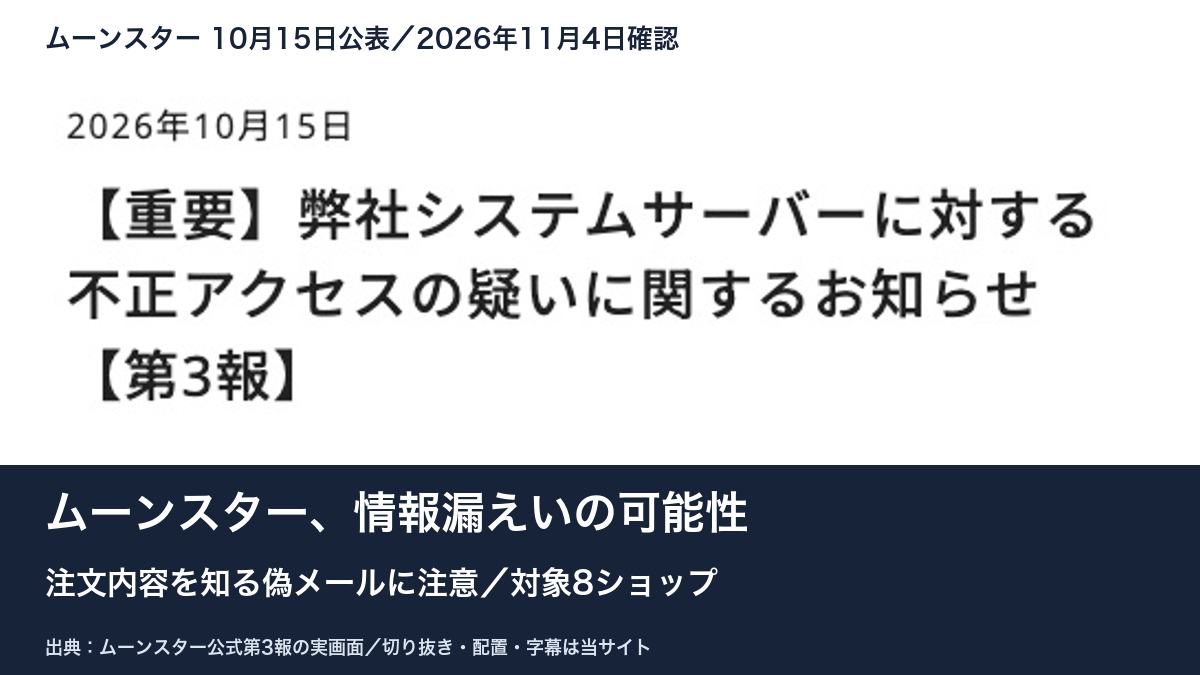
ムーンスターから情報漏えいのメールが来たら。楽天・Yahoo!店も対象、注文を知る偽メールに注意
ムーンスターは最大59万3千人の情報漏えいの可能性を公表。楽天・Yahoo!などの公式ショップや閉店済み店舗の利用者も対象です。過去の注文情報が入った偽メールが確認されており、カード・ログインパスワードが対象外でも連絡への注意が必要です。
目次
ムーンスターは最大59万3千人の情報漏えいの可能性を公表。楽天・Yahoo!などの公式ショップや閉店済み店舗の利用者も対象です。過去の注文情報が入った偽メールが確認されており、カード・ログインパスワードが対象外でも連絡への注意が必要です。
ムーンスターの情報漏えいの可能性は、公式オンラインストアだけでなく、楽天市場やYahoo!ショッピングなどのムーンスター公式ショップの利用者も対象です。第3報は最大59万3千人と案内し、対象者へ順次個別にメールを送るとしています。
氏名・住所・電話番号・メールアドレス・過去の注文情報が対象です。カード情報やECサイトのログインパスワードは、当該サーバーに保存しておらず今回の対象ではないと説明しています。以下は2026年11月4日にムーンスター公式第3報(10月15日)を確認した内容です。
楽天・Yahoo!店も対象。どのムーンスター公式ショップを使ったか確認
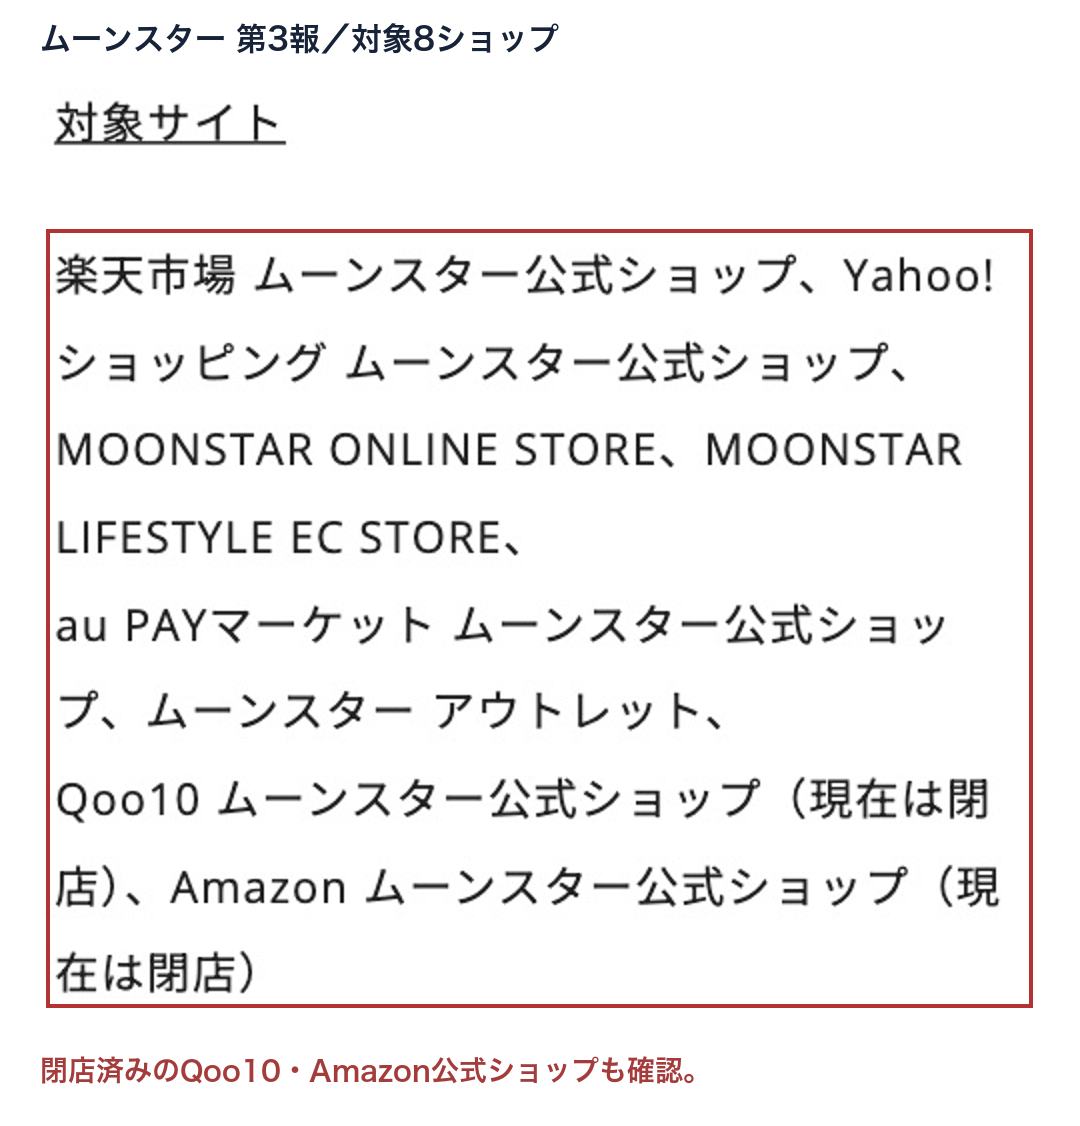
公式第3報が挙げている対象サイトは、楽天市場店、Yahoo!ショッピング店、MOONSTAR ONLINE STORE、MOONSTAR LIFESTYLE EC STORE、au PAYマーケット店、ムーンスター アウトレット、閉店済みのQoo10店とAmazon店です。いずれもムーンスターの公式ショップとして列挙されています。
「本店で買ったことがない」「利用した店舗はもう閉店した」という場合でも、対象から外れるとは限りません。注文確認メールや当時利用したショップ名を見直してください。これは利用したモール全体についての漏えい発表ではなく、ムーンスターの当該システムサーバーに関する案内です。
過去の注文内容を知る偽メールが確認されている。注文名だけでは本物と判断しない
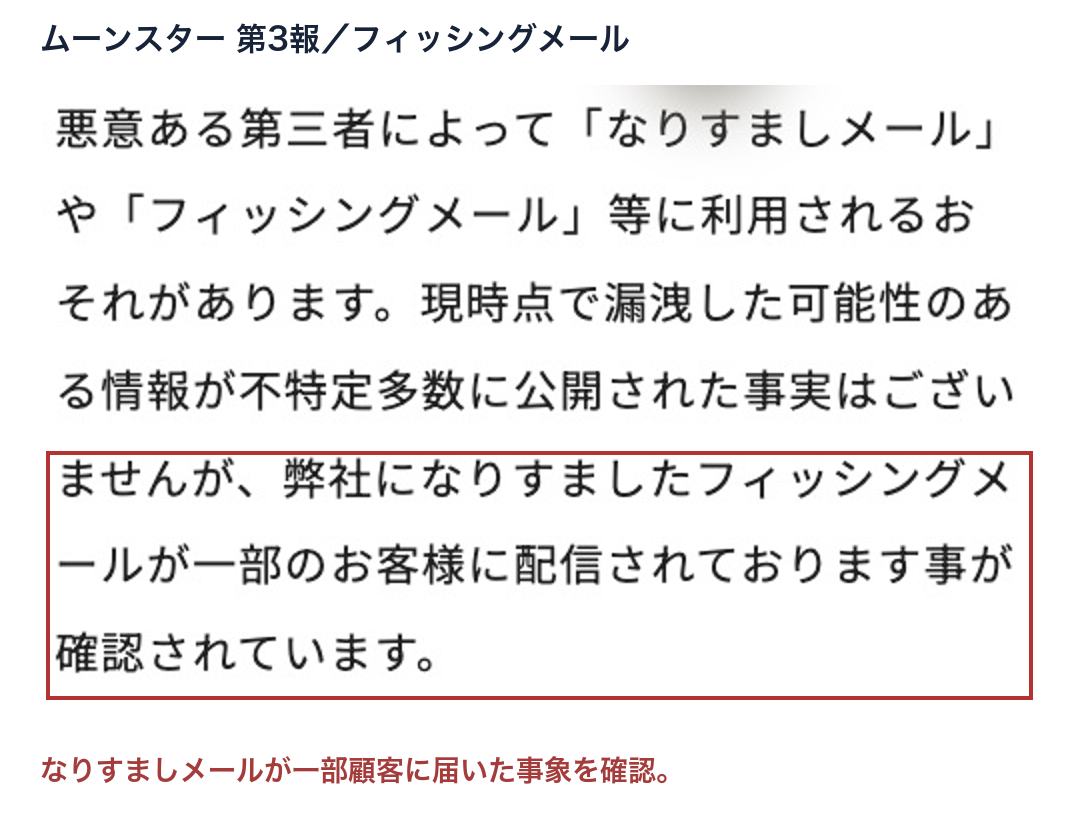
同社は、3月に不正アクセスを認識して公表した時点では漏えいを確認できなかったと説明しています。その後、9月20日前後に顧客から問い合わせがあり、顧客とムーンスターしか知らない個人情報を含む過去の注文情報が、同社を装うメールに記載されていたため、情報が窃取されていたと判断したと公表しています。
第3報では、5月14日〜19日にサーバーを経由して個人情報が漏えいした可能性が高いとしています。これは調査で判明した流出の時期であり、その期間に注文した人だけを対象とする案内ではありません。対象となる情報には過去の注文情報も含まれます。
相手が実際の注文名や住所を知っていても、本物の担当者とは限りません。同社を装ったフィッシングメールの配信は、公式が確認しています。不審なメールのリンクや添付ファイルを開かず、追加の個人情報を入力しないでください。会社は、メール・SMS・電話でパスワードやカード情報を尋ねることはないと説明しています。
漏れた可能性があるのは氏名・住所・連絡先・注文情報。カードやログイン情報とは区別
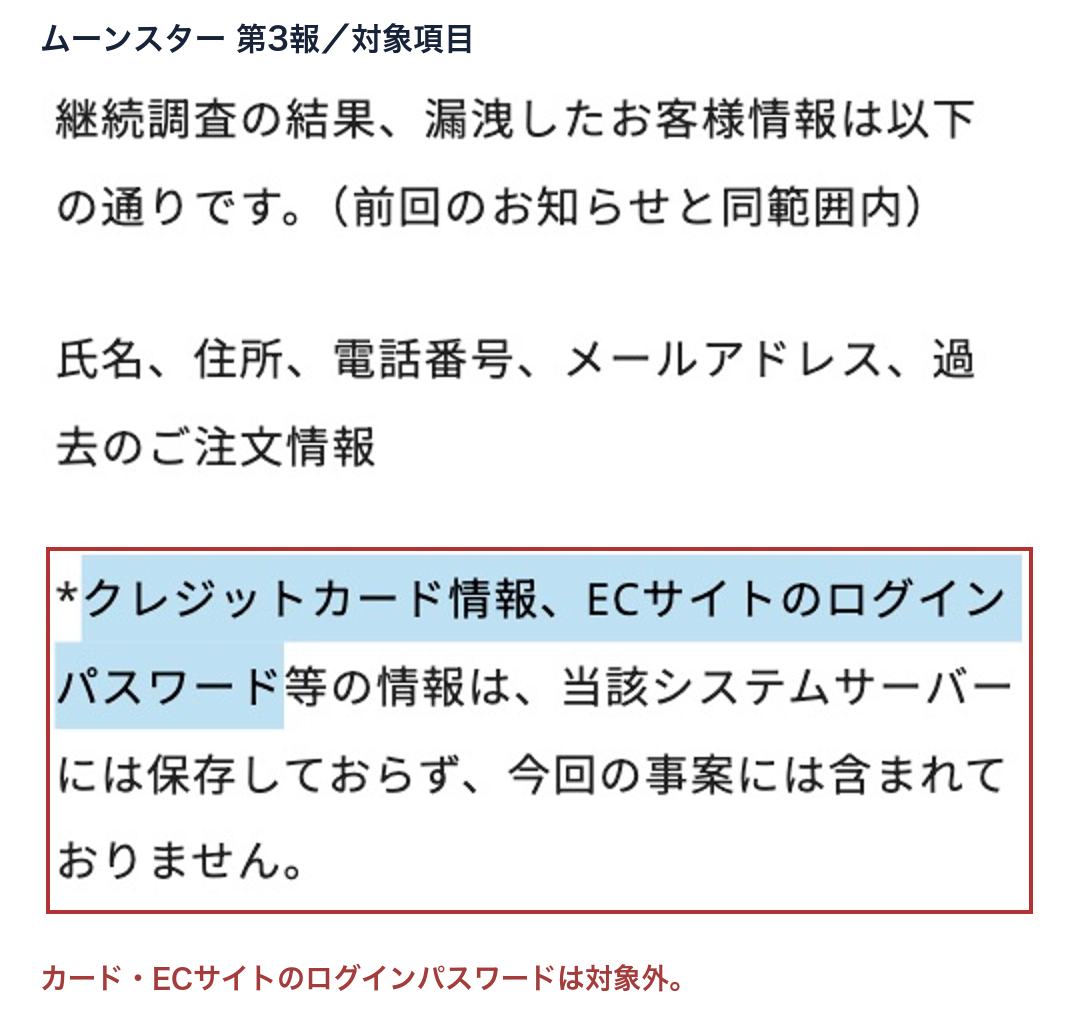
公表された対象項目は、氏名、住所、電話番号、メールアドレス、過去の注文情報です。人数は最大59万3千人で、第3報は前回のお知らせと同じ範囲としています。
クレジットカード情報とECサイトのログインパスワードは、当該サーバーに保存しておらず今回の事案に含まれないという説明です。ただし、名前や注文を使った偽メールの危険がなくなるわけではありません。「カード番号が含まれない」と「不審な連絡を信用してよい」を混同しないようにしてください。
対象通知が届いたら、公式の専用窓口で確認する
同社は、漏えいの可能性がある人へ順次個別にメールで連絡し、連絡がない顧客は対象外と案内しています。普段使っている受信箱だけでなく、注文時に登録していたメールアドレスと迷惑メールフォルダも確認してください。登録先が分からない、通知内容が分からない場合は公式窓口へ問い合わせてください。
第3報の専用窓口はカスタマーセンターの0120-894-010(平日10時〜17時)です。連絡先は、届いた不審なメールからではなく公式第3報を開いて照合してください。調査では具体的な手法や脆弱性などの技術的詳細は公表を控えるとされており、原因の製品名をこの記事で推測することはできません。
ほかのサービスの通知は国内の不正アクセス・情報漏えい一覧から確認できます。確認履歴:2026年11月4日、10月15日公表の第3報を確認して作成。
本文画像とカバーは、ムーンスターの10月15日公式第3報を2026年11月4日に撮影した実画面です。該当箇所の切り抜き・赤枠・説明・カバー字幕は当サイト。

Backend Engineer / AWS / Django / Go