@nifty光に不正アクセス、自分は対象? 最大1.8万件と対象外の申込方法
ニフティは第2報で対象を最大1万8,000件・@nifty光のみに修正。公式Web申し込みや他サービス、メールアドレスは対象外です。対象項目と申込方法、パスワード・カードの扱い、相談先を確認します。
目次
ニフティは第2報で対象を最大1万8,000件・@nifty光のみに修正。公式Web申し込みや他サービス、メールアドレスは対象外です。対象項目と申込方法、パスワード・カードの扱い、相談先を確認します。
ニフティの回線申込・受付管理システムへの不正アクセスは、第2報で対象が最大1万8,000件に絞られました。対象サービスは@nifty光のみで、ニフティの公式Webサイトから申し込んだ人は対象外としています。初報の最大54万2,513件は、3サービスの申し込み累計を使った最大範囲でした。
メールアドレスも対象外と訂正され、パスワード・銀行口座・カード情報は対象システムに保有していないとの案内です。以下は2026年11月6日に確認した10月21日の第2報に基づきます。
申込方法と対象範囲 / 対象の情報項目 / 専用ダイヤルの受付時間
自分のサービスと申込方法を確認する
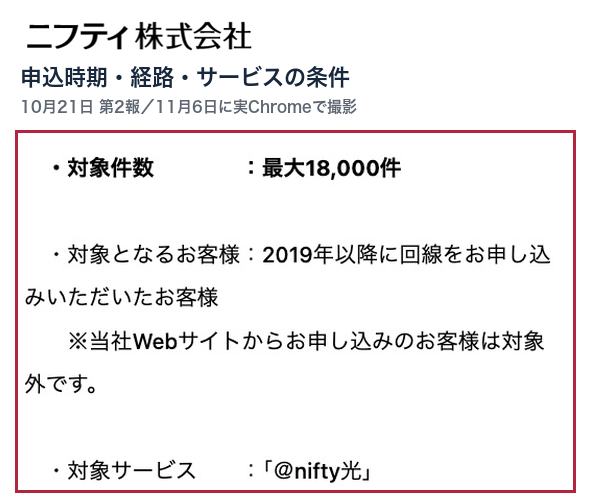
影響を受けた可能性があるのは、2019年以降に@nifty光を申し込んだ人のうち、ニフティ公式Web以外からの申し込みです。最大1万8,000件という公表で、この条件に当てはまる全員の情報取得が確定したという説明ではありません。
@nifty MAX光、@nifty auひかりプラス、@nifty auひかり、@nifty with ドコモ光など、@nifty光以外のサービスは対象外としています。初報に挙げていたMAX光とauひかりプラスも、対象ではないと確認したとの訂正です。
自分の申し込み経路が分からない場合は、申し込み控え等と、下記のニフティの窓口で確認してください。
対象項目は6種類。メールアドレスは対象外へ訂正
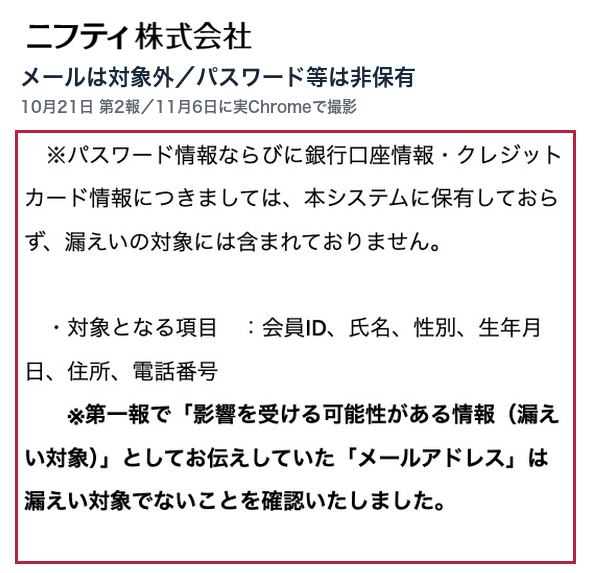
第2報の項目は、会員ID、氏名、性別、生年月日、住所、電話番号です。初報で挙げたメールアドレスは、漏えい対象ではないことを確認したと説明しています。
また、パスワード、銀行口座、クレジットカードの情報は対象システムに保存しておらず、漏えい対象に含まれないとしています。
利用者が入力するWebフォームとは異なる管理用ツール
不正アクセスを受けたのは、ニフティ側が情報登録に使う回線申込・受付管理用ツールです。利用者が直接アクセスして申し込むWebサイト・申込フォームとは別システムと説明しています。
会社は10月19日10:20頃に不正アクセスを確認し、通信元からのアクセスを直ちに遮断したとしています。第2報でも外部専門機関と調査を続けています。
申込経路が分からないときの専用ダイヤル
窓口は@nifty専用ダイヤル 0120-924-719(毎日10:00〜18:00)です。会社は、この事案に関して暗証番号・パスワード・カード情報等を尋ねることはないと案内しています。
会社は、ニフティや関係者を装う不審なメール・電話・SMSに注意し、記載されたURLへのアクセスや個人情報の入力をしないよう呼びかけています。
メールサービスの過去の事案とは区別する
ニフティは2026年6〜7月にも、ISP向けメール基盤への不正アクセスに関連するメールサービスの事案を公表しています。今回の10月の回線申込管理ツールとは、対象システムと公表が異なります。
7月の発表ではメールアドレスとメールパスワードの漏えいを確認しています。メールサービス側の対応は、KDDIのメール基盤とプロバイダ別の案内も確認してください。
確認履歴:2026年11月6日。回線申込・受付管理システムの第2報(10月21日)を第1報(10月19日)と照合。別事案はメールサービスの第2報(7月6日)を参照。公式のプレスリリース一覧も確認しました。
ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
画像はニフティの公式第2報を2026年11月6日に実Chromeで撮影した抜粋です。社名の引用、説明、赤枠、カバー字幕は当サイトが追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go