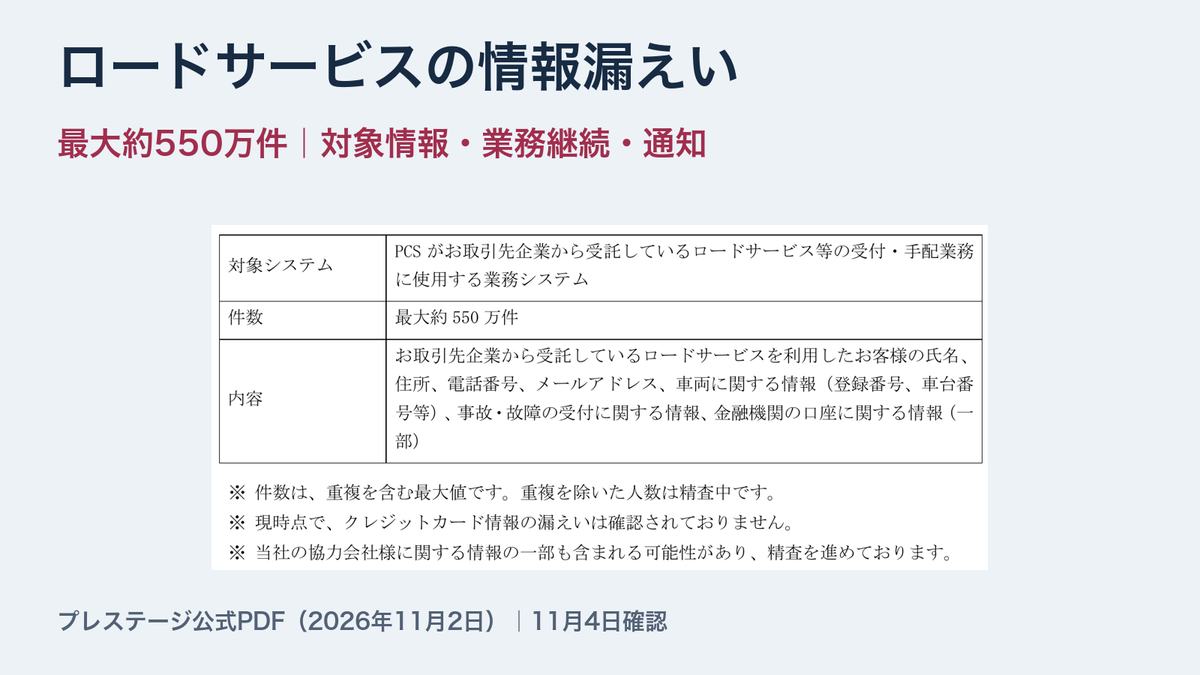
プレステージの情報漏えい、何が対象? ロードサービス最大550万件と業務継続
PCSのロードサービス等の受付・手配システムから情報を持ち出され、最大約550万件に影響。車両・事故受付・口座情報等の対象、カード情報の確認状況、代替運用と通知・問い合わせ先を整理します。
目次
PCSのロードサービス等の受付・手配システムから情報を持ち出され、最大約550万件に影響。車両・事故受付・口座情報等の対象、カード情報の確認状況、代替運用と通知・問い合わせ先を整理します。
プレステージ・コアソリューション(PCS)が、ロードサービス等の受付・手配で預かっていた個人情報が持ち出され、最大約550万件が対象と公表されました。重複を含む最大値で、重複を除いた人数は調査中です。
業務システムは10月30日に停止しましたが、会社は代替の運用でロードサービス等の業務を続けていると説明しています。以下は2026年11月5日に再確認した、親会社プレステージ・インターナショナルの11月2日の公式発表に基づきます。
対象は、取引先から受託したロードサービス等の利用情報
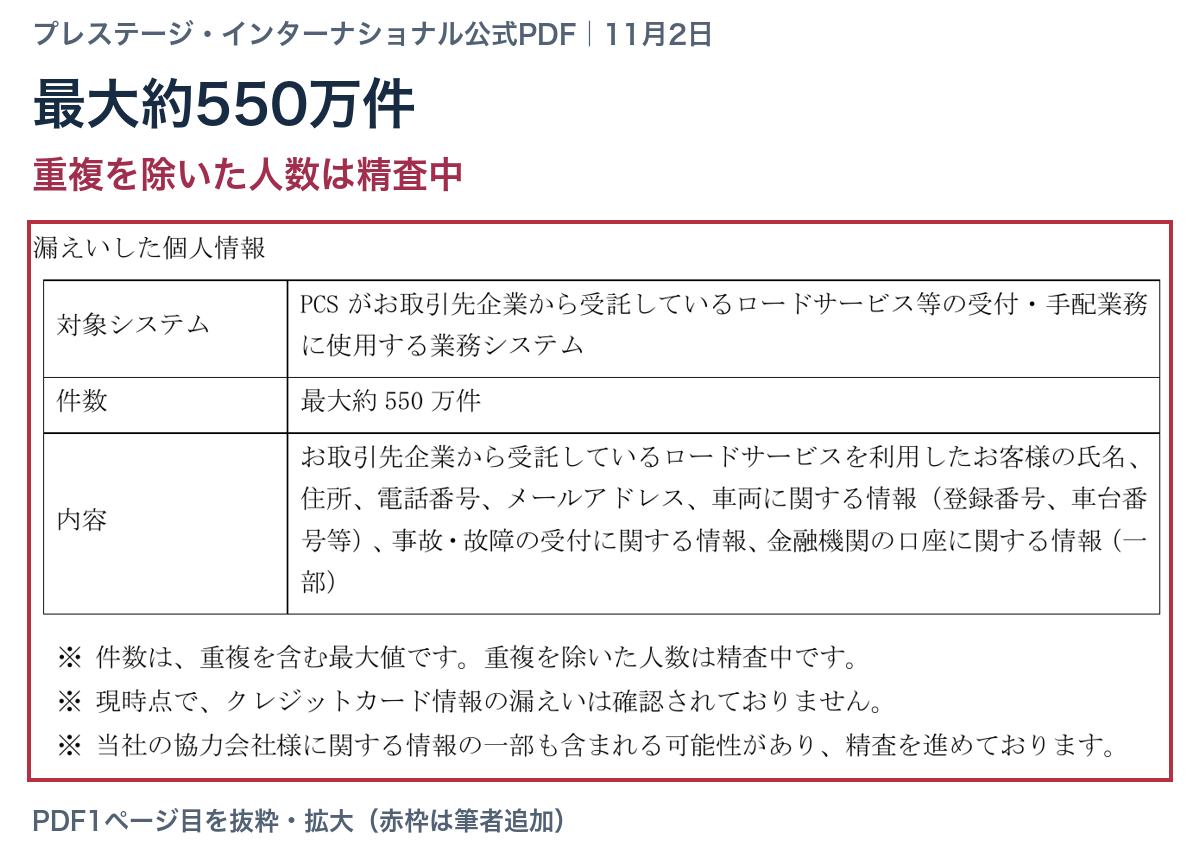
PCSは、取引先企業からロードサービス等の受付・手配業務を受託しています。今回対象となったのは、その業務で使うシステムに保存された利用者の情報です。普段契約しているサービスの会社名と、受付・手配を受託する会社名が異なる場合があるため、契約先の公式案内も確認してください。
ロードサービス利用者の対象項目
氏名、住所、電話番号、メールアドレス、車両の登録番号・車台番号等、事故・故障の受付に関する情報、金融機関の口座に関する情報の一部が挙げられています。すべての利用者に同じ項目が含まれると判断せず、個別の対象を確認してください。
協力会社の情報も調査中
同社の協力会社に関する情報の一部も含まれる可能性があり、精査中としています。協力会社の全登録情報が流出したと確定した発表ではありません。
最大約550万件は重複を含む件数です。550万人の被害が確定したとは読めません。また、この公式発表だけでは、対象の取引先企業すべての一覧や、個社別の対象人数は分かりません。
カード情報は漏えい確認なし。銀行口座の一部は対象項目にある
会社は、現時点でクレジットカード情報の漏えいは確認していないとしています。「対象システムにカード情報を保存していない」という説明ではないため、他社の非保持の発表と同じものとして扱わないでください。
一方、金融機関の口座に関する情報は対象項目の一部に含まれています。カードの漏えい確認なしという一文だけで、口座に関する情報もすべて対象外とは判断できません。
システム停止中も、代替運用で業務を継続
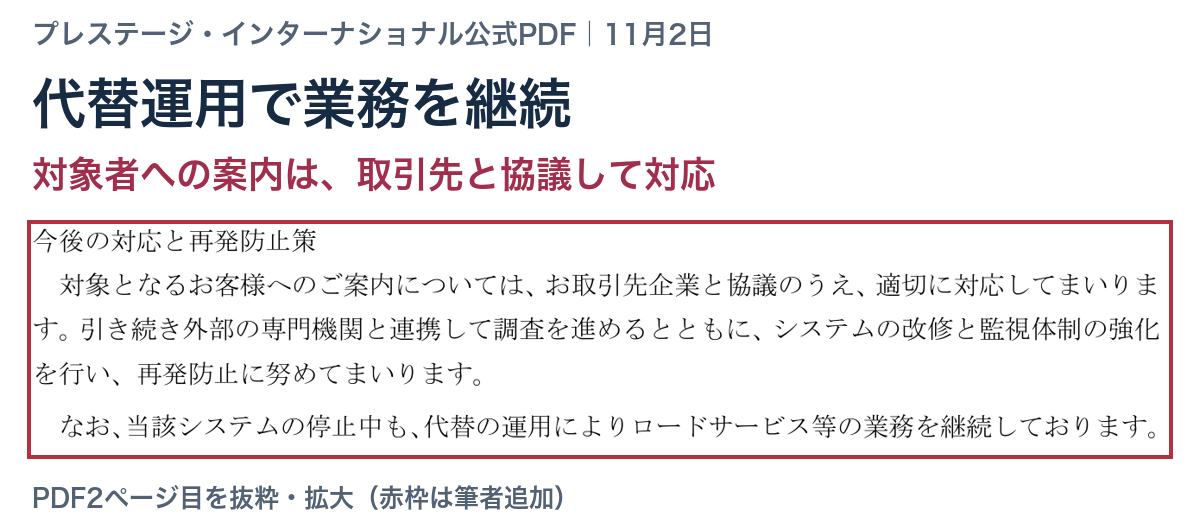
会社は11月2日の発表で、システム停止中も代替運用でロードサービス等の業務を続けているとしています。システム停止が、そのまますべての救援受付・手配の停止を意味するわけではありません。
個別の受付方法や対応状況は、自分の契約先・サービス提供元の公式窓口で確認してください。業務継続の発表だけで、個別の待ち時間や処理状況まで通常どおりと保証されたとは読めません。
対象者への通知は、取引先と協議して対応
対象者への案内は、取引先企業と協議して適切に対応するとしています。通知をすべて送ったという完了の発表ではありません。現在契約している会社や、過去に利用したロードサービスの公式告知・届いた案内を確認してください。
11月2日の発表時点では、この事案に起因する不正利用等の二次被害は確認していないとしています。同社・グループ会社・保険会社等を装う不審な電話、メール、SMSに注意し、パスワードや口座の暗証番号を電話・メールで尋ねることはないと案内しています。
発表に記載された問い合わせ先
親会社の公表窓口は、プレステージ・インターナショナル 広報・IR部、03-5213-0826(平日10:00〜18:00)、メール inquiry@prestigein.com です。ロードサービスの救援を申し込む電話番号とは異なります。
漏えい対象の個別の案内は取引先と協議して対応するという発表のため、自分が利用した契約先の告知も合わせて確認してください。
10月29日の検知後もアクセスが続き、翌日にシステム停止
10月29日に不正アクセスを検知し、不正利用された認証情報の無効化等を行いました。その後も不正アクセスの継続を確認したため、30日にシステムを停止したという経緯です。外部専門機関と連携し、原因と影響範囲を調べているとしています。
具体的な侵入経路や攻撃手法は、この発表では明らかにされていません。ほかの企業の事件と同じ脆弱性や攻撃者だと推測せず、今後の公式発表で確認する必要があります。
確認履歴:2026年11月5日。プレステージ・インターナショナル:11月2日の公式PDFと公式ニュース一覧、公式トップの重要なお知らせ・IRニュースを確認。件数の重複、対象項目、代替運用、通知と公表窓口の役割を区別して作成しました。
カバー:プレステージ・インターナショナル公式PDF(2026年11月2日)を抜粋・拡大し、見出しを追加。本文図も同PDFの抜粋。 公式トップの重要なお知らせは、2026年11月5日にChromeで撮影した実画面のトリミング。

Backend Engineer / AWS / Django / Go