楽天トラベルの情報漏えい、自分は対象? 海外ホテル・多言語サイトとカード情報
楽天トラベルの一部海外ホテル予約ページと多言語サイトで不正アクセス。ログイン・予約・支払情報と施設従業員を分け、最大件数、対象エリア、個別通知と専用窓口を確認します。
目次
楽天トラベルの一部海外ホテル予約ページと多言語サイトで不正アクセス。ログイン・予約・支払情報と施設従業員を分け、最大件数、対象エリア、個別通知と専用窓口を確認します。
楽天トラベルの不正アクセスは、海外ホテル予約サイトの一部ページと、多言語予約サイトの2つの事象です。最大約260万件というログインした利用者の情報と、予約情報・支払情報、別の多言語サイト利用者・施設従業員の区分を分けて確認します。国内宿泊を含む楽天トラベル利用者全員が対象とする発表ではありません。
10月26日の公式公表は、対象者へ順次個別連絡するとしています。以下は2026年11月6日に確認した公式のお詫びとお知らせに基づきます。
海外ホテルの対象情報 / 多言語サイトの対象情報 / 通知と専用問い合わせ先
海外ホテルの一部ページ:ログインした人と予約した人を分ける
1つ目は、Rakuten Travel Xchangeが管理・運営する海外ホテル予約ページの一部です。9月10日に異常を検知し、15日に原因を特定、16日にシステム改修を完了したと説明しています。対象情報は次の区分です。
ログインした利用者:最大約260万件
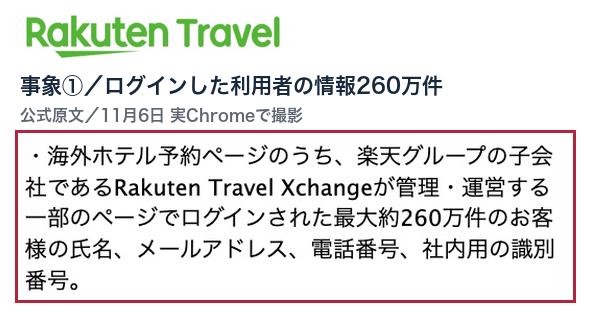
対象ページでログインした利用者の氏名、メールアドレス、電話番号、社内用の識別番号が対象です。260万件すべてにカード情報や予約内容が含まれるという説明ではありません。
予約した利用者:最大約4万件。うち支払情報は最大約3万6千件
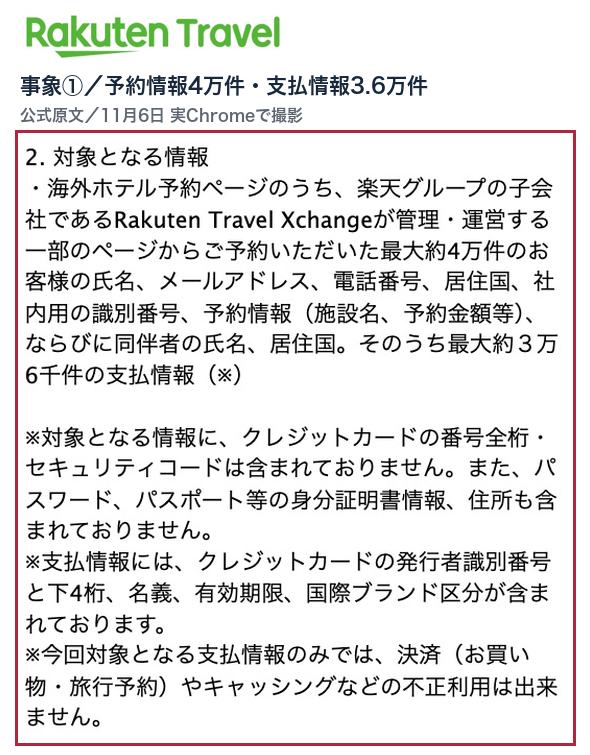
氏名、メールアドレス、電話番号、居住国、社内用識別番号、施設名・予約金額等の予約情報と、同伴者の氏名・居住国が対象です。このうち最大約3万6千件に支払情報が含まれます。
支払情報は、カードの発行者識別番号(発行会社等を識別する番号)と下4桁、名義、有効期限、国際ブランド区分です。カード番号の全桁・セキュリティコードは含みません。この区分にはパスワード、パスポート等の身分証明書情報、住所も含まないとしています。
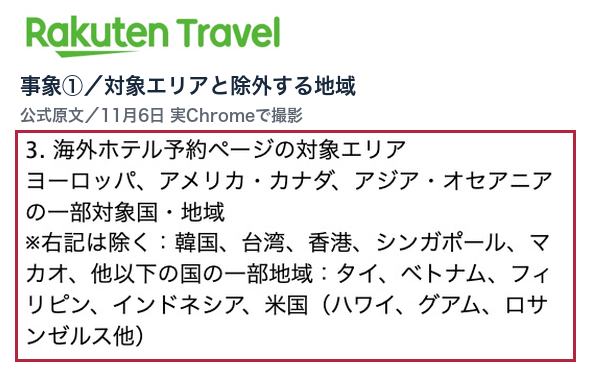
対象エリアは欧州、米国・カナダ、アジア・オセアニアの一部です。ただし、韓国・台湾・香港・シンガポール・マカオは除き、タイ・ベトナム・フィリピン・インドネシア・米国の一部地域も除外されています。米国ではハワイ・グアム・ロサンゼルス等が除外例です。国名だけでは判定できないため、対象ページ・予約に関する個別連絡を確認してください。
多言語予約サイト:利用者と宿泊施設の従業員が対象
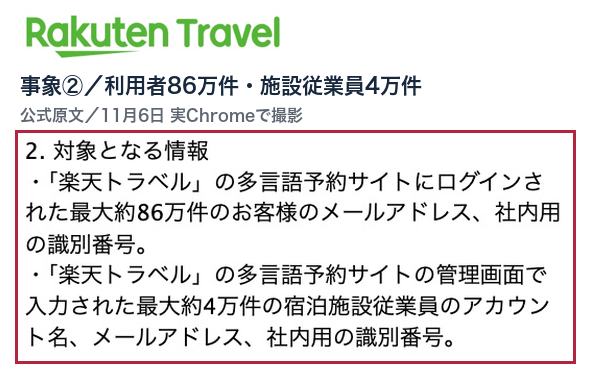
2つ目は、多言語予約サイトへの不正アクセスです。10月20日に可能性を検知し、同日に原因を特定、21日にシステム改修を完了したとしています。
ログインした利用者の最大約86万件は、メールアドレスと社内用識別番号が対象です。また、管理画面に入力された宿泊施設従業員の最大約4万件について、アカウント名・メールアドレス・社内用識別番号が対象です。予約者向けの通知と、施設側の従業員情報の通知は対象が異なります。
公表は区分ごとの「件数」で、重複を除いた総人数は示されていません。
通知と問い合わせ先を、利用したサイトに合わせて選ぶ
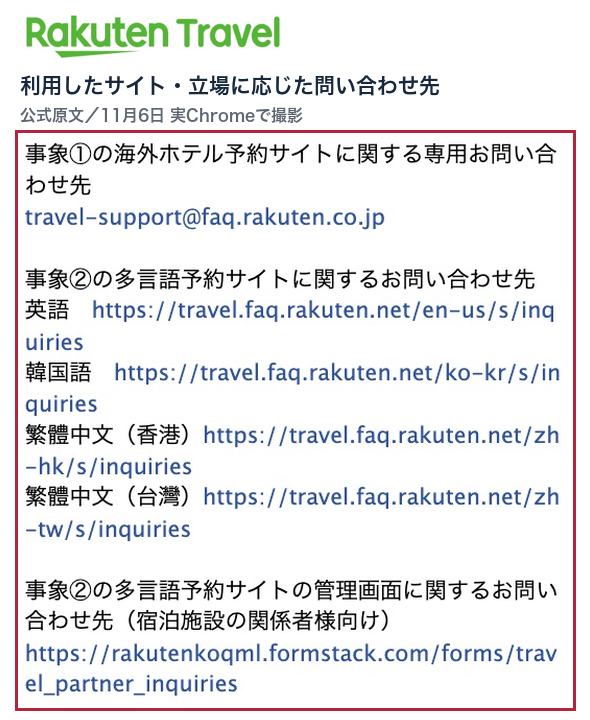
会社は対象者へ順次個別連絡・注意喚起を行うとし、個人情報保護委員会と国外の関係当局へも報告しています。全対象者への通知が完了したとの案内ではありません。
海外ホテルの対象ページについて
専用窓口は travel-support@faq.rakuten.co.jp です。対象か分からない場合は、利用した対象ページや届いた個別案内と合わせて相談してください。
宿泊施設の従業員・管理画面について
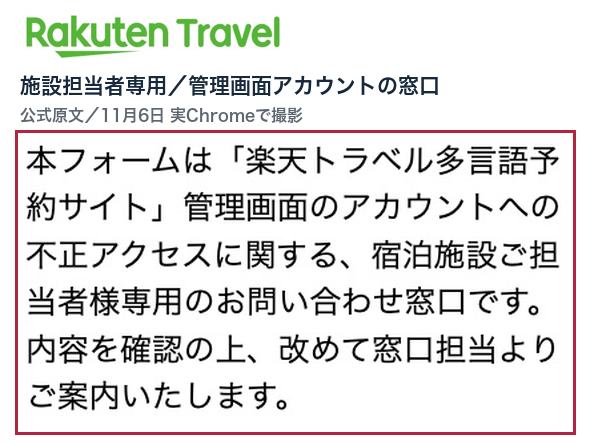
施設関係者は、公式発表にある多言語予約サイトの管理画面向け問い合わせ先で確認してください。フォームは施設名・案内を受信したメールアドレス・質問内容等を受け付けます。施設担当者でも、自分自身が予約サイトの利用者として問い合わせる場合は、利用者向け窓口へ進むよう案内しています。
カード情報の一部と、サービスへの影響
会社は、対象となった情報のみでは決済やキャッシング等の不正利用はできないと説明しています。また、公表時点では本件に起因すると考えられる二次被害や、その他サービスへの影響を確認していないとしています。
確認履歴:2026年11月6日。海外ホテル予約サイトの一部ページならびに多言語予約サイトに関する公式公表(10月26日)を全文確認し、2事象・利用者と施設従業員・支払情報の範囲を区別しました。
ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
画像は楽天トラベルの公式公表と施設担当者専用フォームを2026年11月6日に実Chromeで撮影した抜粋です。ロゴの引用、説明、赤枠、カバー字幕は当サイトが追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go