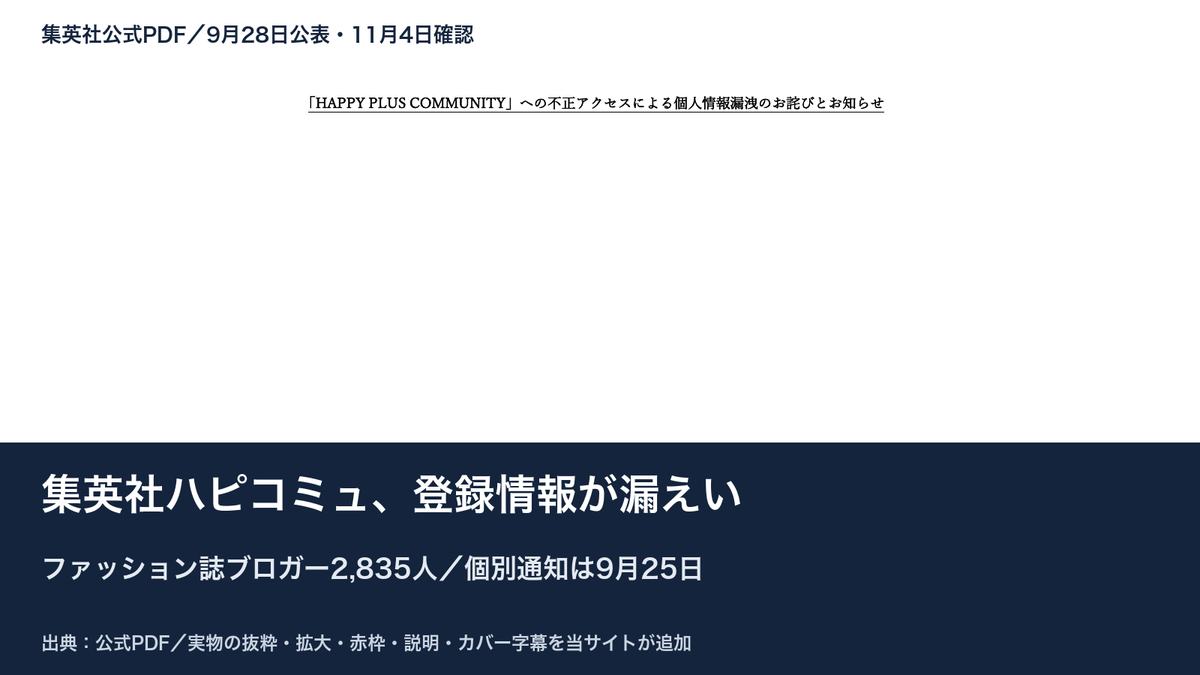
集英社ハピコミュの情報漏えい、何が対象? ブロガー2,835人の登録項目と確認先
集英社のHAPPY PLUS COMMUNITYに不正アクセス。ブロガーの連絡先・プロフィール・家族に関する登録情報等が対象で、媒体や個人で項目は異なります。案件・メール・取引先情報と個別通知を確認します。
目次
集英社のHAPPY PLUS COMMUNITYに不正アクセス。ブロガーの連絡先・プロフィール・家族に関する登録情報等が対象で、媒体や個人で項目は異なります。案件・メール・取引先情報と個別通知を確認します。
集英社は、ファッション誌のブロガー情報を管理する「HAPPY PLUS COMMUNITY(ハピコミュ)」への不正アクセスで、2,835人の個人情報等が漏えいしたと公表しています。対象ブロガーへは9月25日にメールで通知したとの説明です。
対象は、同社のファッション誌メディアで活動するブロガーの情報管理・連絡用システムです。雑誌や漫画の読者全員、一般の通販会員全員を対象とする発表ではありません。以下は2026年11月5日に確認した9月28日付の公式PDFに基づきます。
ブロガー2,835人。連絡先だけでなくプロフィールや家族に関する登録情報も
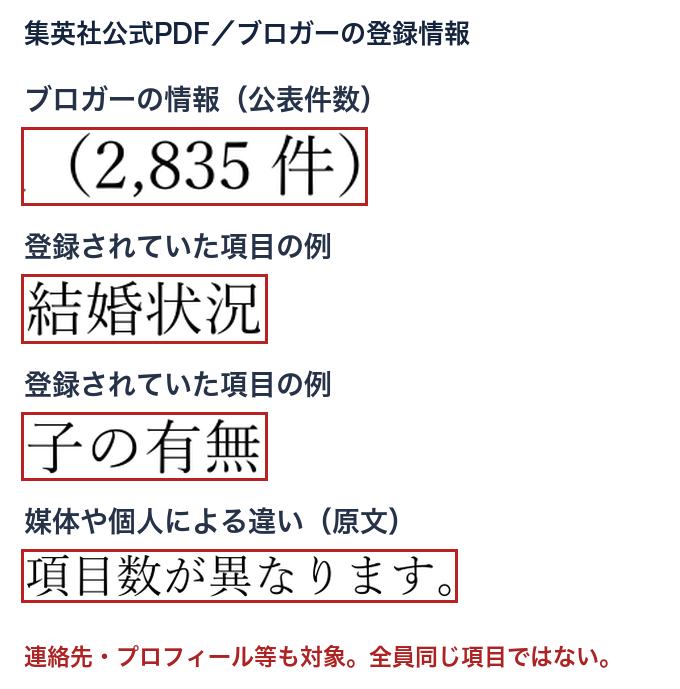
公表項目は、氏名・メールアドレス・住所・電話番号・生年月日・性別・職業に加え、プロフィール画像・プロフィール情報、SNSアカウント・フォロワー数、結婚状況・子の有無・身長・肌タイプなどです。本人または編集部が個人別画面へ入力した情報が対象です。
媒体はnon-no、MORE、MAQUIA、LEE、SPUR、BAILA、Marisol、éclatとしています。ただし媒体や本人により登録事項・項目数が異なり、2,835人全員が同じ情報をすべて登録していたという説明ではありません。どの項目が自分の対象かは、個別通知で確認できます。
案件630件、送信メール11,237件、取引先一覧10,780件は別の記録
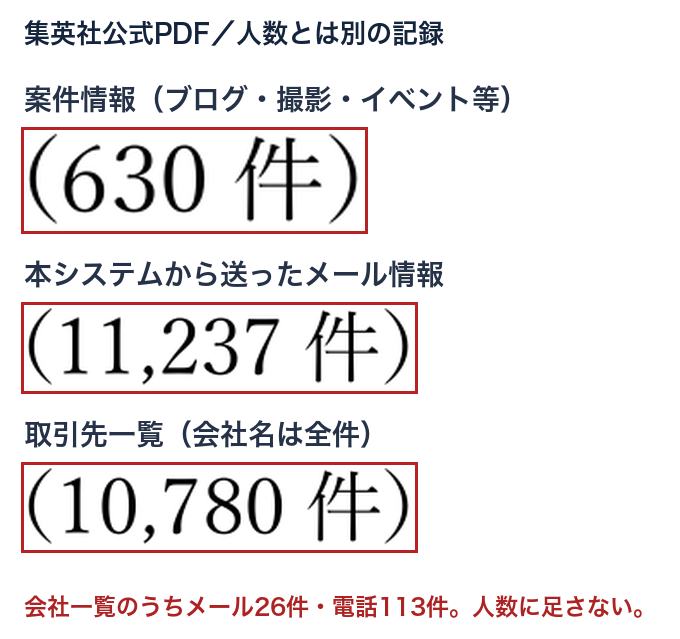
ブロガー情報のほか、ブログ・撮影・イベント参加等を依頼した案件情報630件、本システムから送ったすべてのメール情報11,237件、取引先一覧10,780件も公表しています。人数と、案件・メール・会社一覧の件数を合計して被害人数にすることはできません。
取引先一覧は全件に会社名があり、そのうちメールアドレス26件、電話番号113件を含むとしています。担当者氏名は登録されていないとの説明です。26件と113件について重複の有無は示されておらず、別々の会社数として足すこともできません。
9月9日に不正アクセス。CMSの設定とAPI認証情報を狙う攻撃と説明
会社は、9月9日の未明と午後の時間帯に不正アクセスがあり、同日14時53分、メールを受けた利用者からの通報で発覚したとしています。100人のアドレス宛てにシステムのテンプレートを使ったメールが合計3通送信されたとの説明です。この送信の人数・通数は、漏えい対象全体の2,835人とは別の数字です。
原因は、利用するCMSの設定不備に起因してAPI認証情報を狙われ、特権ユーザーアカウントが不正に作成され、APIリクエストが繰り返されたと考える、と説明しています。会社は不正アカウントの削除と設定変更、脆弱性の解消、不正検知設定の強化を行ったとしています。
9月25日に個別通知済み。確認はhpc-contact@ms.shueisha.co.jpへ

漏えい内容を確認した後、9月25日に登録メール宛てへ、事案の概要・漏えいした内容の詳細・対応窓口等を通知したとしています。9月28日の発表時点では、被害の追加を確認する外部フォレンジック調査や、個人情報保護委員会への確報の取りまとめも進めるとの説明です。すべての調査が完了したとは記載していません。
本件の窓口は、集英社デジタルソリューション部の hpc-contact@ms.shueisha.co.jp です。専用電話・受付時間はPDFに記載されていません。ブロガーとして利用していた人や、通知の詳細が分からない人は、この公式窓口で確認できます。確認履歴:2026年11月5日、公式PDF全文と公式トップの重要なお知らせを確認。
対象人数・各種記録の図とカバーは集英社公式PDFの実物抜粋に見出し・赤枠・説明・字幕を追加しました。問い合わせメールの画像は公式PDFをChromeで表示した実画面です。各画像に出典と確認日を記載しています。

Backend Engineer / AWS / Django / Go