ソースネクストにログインできない。会員情報流出とCuenoteの通知・再設定
ソースネクストの会員システムの2251万9960件と、Cuenote経由の14万2669アドレスを分けて確認。パスワード再設定、1Password内のデータ、製品の利用、通知と2つの窓口を最新の公式案内で整理します。
目次
ソースネクストの会員システムの2251万9960件と、Cuenote経由の14万2669アドレスを分けて確認。パスワード再設定、1Password内のデータ、製品の利用、通知と2つの窓口を最新の公式案内で整理します。
ソースネクストは、10月15日公表の会員システムへの不正アクセスに対し、対象のパスワードを無効化しています。以前のパスワードで急にログインできなくなった場合は、公式サイトから再設定を確認してください。他のサービスでも同じメールアドレスとパスワードを使っていた人には、そちらの変更も呼びかけています。
対象範囲は2026年10月13日13:36までに同社へ登録のある顧客で、流出した可能性のある情報は2,251万9,960件です。以下は2026年11月6日に確認した10月15日の発表と公式FAQに基づきます。
同社は別に、Cuenote経由の情報流出の第2報(11月5日)も公表しています。こちらは重複を除いた14万2,669件のメールアドレスが対象で、顧客のパスワードは含まれません。届いた通知の事案名と日付を確かめてください。
会員システムの事件(10月15日公表) / Cuenote経由の事件(11月5日続報)
対象は登録会員。項目は登録内容ごとに異なる
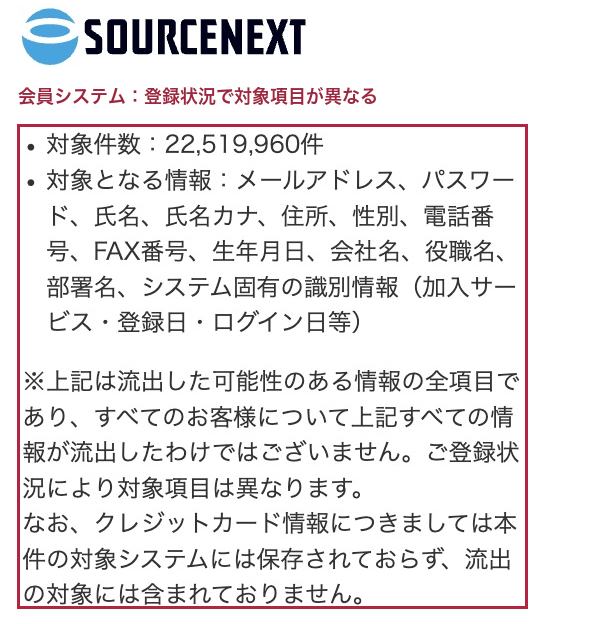
対象になりうる項目は、メールアドレス、パスワード、氏名・カナ、住所、性別、電話・FAX番号、生年月日、会社名・役職・部署、加入サービス・登録日・ログイン日等のシステム固有の情報です。全員について全項目が流出したという意味ではありません。
2,251万9,960は公式発表の「件数」です。同数の独立した被害人数としては扱いません。また、発表にはパスワードが対象項目として記載されていますが、この記事で確認した告知は保存形式を明示していません。「平文だった」「ハッシュだけだった」と推測しないでください。
対象システムにカード情報は保存しておらず、流出対象には含まれないとしています。公式FAQも、この事案を理由とするカードの利用停止・再発行は不要と案内しています。本人確認書類のコピー等も会員登録時に提出を求めていないと説明しています。
ログインできない場合は、公式サイトでパスワードを再設定
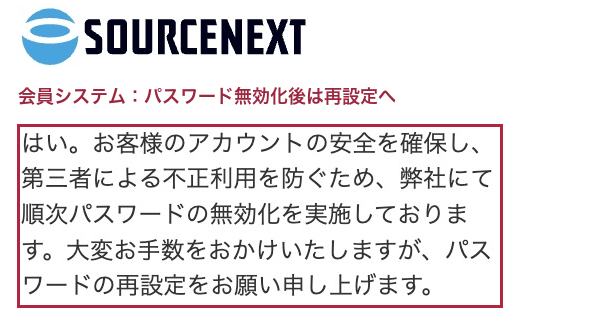
公式FAQは、第三者による利用を防ぐため、パスワードを順次無効化したと説明しています。ログイン画面の案内に沿って再設定してください。無効化されたこと自体は、自分のアカウントへ第三者がログインした証拠とは限りません。
同じメールアドレスとパスワードを別サービスでも使う場合は、その組み合わせで不正ログインを試みられるおそれがあるとして、該当サービスでも変更を依頼しています。メール内のリンクから不用意に入力せず、普段使っている公式サイトを開いて手続きする方法があります。
通知は10月15日以降、対象となった可能性がある人へ順次メールで送るとしています。メールアドレスを登録していない人には郵送で連絡する予定としています。会員システム事件の通知が分からない場合は、公式の不正アクセス専用フォームへ相談してください。
11月5日のCuenote続報:14万2,669アドレス。会員システムとは別の事件
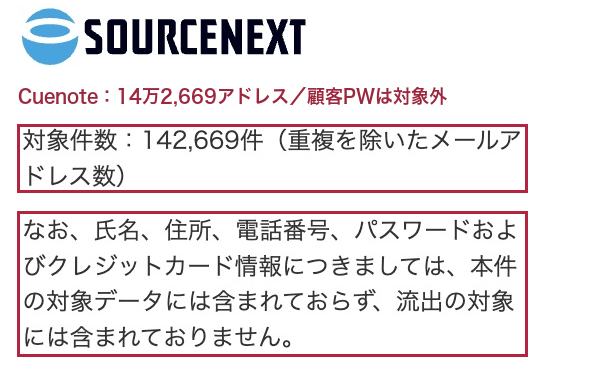
第2報の14万2,669件は、重複を除いたメールアドレス数です。10月15日公表の会員システムへの不正アクセスとは異なる事案で、関連はないと明記されています。2,251万9,960件へ足して独立した被害人数とすることはできません。
Cuenote側の対象情報は、メールアドレスのほか、注文番号・注文日時・商品名・数量・価格、返金額・返金日、ユーザーID、ギフト等のキャンペーン施策に関するシリアル番号、ギフト引き換え用URL、端末の種別、購読解除に関する情報、メールに記載されたURLです。注文状況により異なり、全員に全項目が含まれるわけではありません。氏名・住所・電話番号・顧客のパスワード・カード情報は、このCuenote側の対象データに含まれません。
同社は10月26日にCuenoteの利用を停止し、そのサービスのパスワードを変更したとしています。対象者へは11月5日から個別メールで連絡する案内です。注文や返金の情報を使った偽の確認・返金案内に注意し、メールから直接情報を入力せず、公式サイトで確認してください。11月5日時点で、この事案に起因する二次被害は確認していないと説明しています。
Cuenote側の問い合わせは、「ユミルリンク社に関するお問い合わせ窓口」へ案内されています。下記の会員システム事件のフォームとは別です。提供元側の調査とほかの利用企業については、Cuenote FCの記事で確認できます。
1Password内のデータと、ソフトの会員情報は区別する
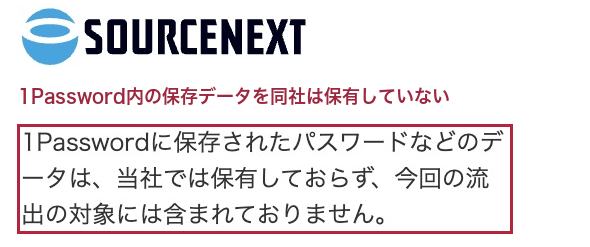
ソースネクストは、1Passwordに保存されたパスワード等のデータは同社が保有しておらず、今回の対象に含まれないとしています。ソースネクストの登録パスワードと、1Password内に保存した各サービスのデータを同じものとして扱わないでください。
「スーパーセキュリティ」「ウイルスセキュリティ」や「筆まめ」「筆王」「筆ぐるめ」「宛名職人」の製品は、引き続き使えるとの案内です。会社の会員情報の漏えいから、手元のPCや各製品内のデータすべてが流出したとは判断できません。
製品ごとの一時的な不具合は、別のサポート告知も確認してください。スーパーセキュリティの公式復旧案内では、11月4日10時頃から起きたインストール時のエントリー・セントラルへのログイン不具合は、同日18時22分に改善したとしています。このログイン不具合の解消を、情報流出の調査全体が完了したという意味に広げることはできません。
年賀状ソフト等のオンライン機能が使えない場合
11月6日に確認したFAQは、セキュリティ強化のメンテナンスとして、「みんなの筆王」の全サービス、「筆王」「筆ぐるめ」のクラウド保存、「筆まめ」「筆王」「宛名職人(Mac)」のネットプリント・コンビニプリント、「Web筆まめ」「筆まめクラウド」の全サービスを挙げています。再開は同ページで知らせるとしています。製品の利用可否と、各オンライン機能の停止を分けて確認してください。
会員システム事件の相談・退会を受け付ける専用窓口
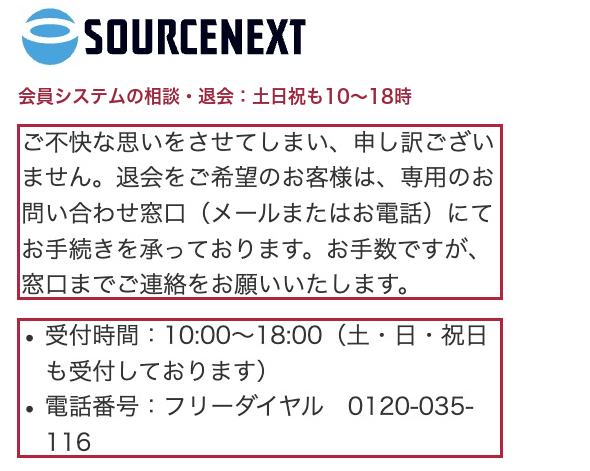
公式FAQでは、退会は専用窓口への連絡で受け付けています。0120-035-116(10:00〜18:00、土日祝日も受付)、フォームは公式のお問い合わせフォームです。通知、対象項目、再設定、退会などで分からない点を確認できます。
会社や関係先を装うメール、SMS、電話、郵便物に注意するよう呼びかけています。身に覚えのないリンクや添付ファイルを開かず、不審なサイトへ個人情報・パスワードを入力しないでください。
発覚日・侵入開始・封じ込めを分けて読む
発覚は10月13日9:00頃で、同日13:36までに封じ込めを完了したとしています。後の調査で10月9日10:00頃から、会員情報取得APIが不正利用されていたと判明しました。発覚日からだけ情報が取得された、という発表ではありません。
公式FAQは10月16日に外部の独立した専門機関へ第三者調査を依頼したとしています。原因修正・パスワード無効化等の対応が完了したとの説明と、すべての調査が完了したという結論も区別が必要です。
確認履歴:2026年11月6日。ソースネクスト:情報流出のお詫びとお知らせ、情報漏洩に関する公式FAQを確認して作成。件数・対象項目・個別通知・製品別の扱いは同社の説明に基づきます。
確認した追加の公表:Cuenote経由の情報流出・11月5日第2報。公式サポートの最新掲載と、2つの専用フォームを2026年11月6日に確認しました。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
カバー・本文画像はソースネクストの公式告知と公式FAQを2026年11月6日に実Chromeで撮影した抜粋。ロゴと原文を配置し、字幕・赤枠・説明は当サイトが追加。Cuenoteと問い合わせの図は、それぞれ同じページの2か所を抜粋しています。

Backend Engineer / AWS / Django / Go