Studioの情報流出、自分は対象? フォーム・パスワード・外部連携の確認点
Studioのアカウントがないフォーム送信者も関係する可能性があります。通知の確認先、保存回答・添付ファイルの対象、Googleログイン時のパスワード、APIキーやスプレッドシート連携、本人通知と連名報告の違いを公式FAQから整理します。
目次
Studioのアカウントがないフォーム送信者も関係する可能性があります。通知の確認先、保存回答・添付ファイルの対象、Googleログイン時のパスワード、APIキーやスプレッドシート連携、本人通知と連名報告の違いを公式FAQから整理します。
Webサイト制作サービス「Studio」では、アカウント情報、フォームの回答、外部サービスの認証情報などを第三者が取得できる状態になっていたと公表しています。実際に取得された事実は確認できていない一方、取得されたものとみなして対応するとしています。
Studioのアカウントがない人でも、Studioで作られたサイトにフォームを送信していれば関係する可能性があります。以下は2026年11月6日に、公式の案内・FAQとフォーム機能利用者向けの報告案内を確認した内容です。自分がフォームを送った人なのか、サイトを運営する人なのかで確認先が違います。
フォーム流出の通知を受け取った人は、送信先サイトの運営者へ
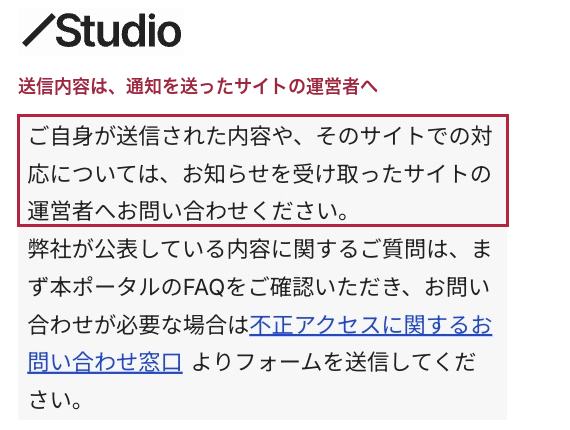
個別の送信内容や、そのサイトでの対応を確認する窓口は、通知を送ったサイトの運営者です。Studioは運営者から委託されて回答を保管する立場で、個々の送信内容については答えられないと説明しています。Studioの登録者だけを対象にした事件ではありません。
通知にあるサイト名、フォームを送信した時期、入力項目を照合してください。なお、公式FAQはフォームの添付ファイルについて、対象はファイル名のみで、中身は含まれないとしています。通知の対象項目が不明なときは、送信先サイトへ確認してください。
サイト運営者は、アカウント・フォーム・外部連携を分けて確認
Studioアカウントとパスワード
ユーザー名、メールアドレス、ハッシュ化されたパスワードなどが対象の可能性として公表されています。ハッシュ化は元の文字列を直接保存しないための変換で、元の値を割り出される可能性を完全には否定できないとして、Studioと使い回し先のパスワード変更を求めています。手順は公式ヘルプで確認できます。
Google・Facebookログインのみを使い、Studioのパスワードを設定していない場合は、パスワード変更は不要という案内です。以前にメールアドレスとパスワードで登録・ログインしていた場合は、パスワードが設定されていることがあります。「いまGoogleでログインしている」だけで変更不要とは判断できません。
カード情報では、全桁の番号・名義・セキュリティコードは保持していない一方、2018〜2019年の旧決済で残った一部のカード番号下4桁・有効期限・ブランドは対象の可能性があるとしています。対象者へは10月16日以降に個別案内しているため、該当する通知も確認してください。
Studioに保存したフォーム回答と、外部フォーム
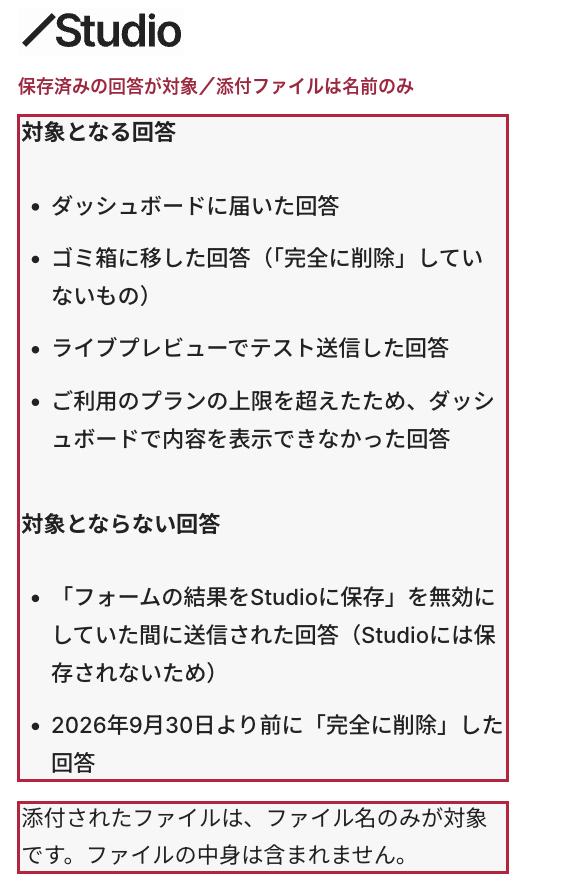
Studioに保存していた回答は、通常のダッシュボード上の回答に加え、完全削除していないゴミ箱内の回答、ライブプレビューからのテスト回答、プラン上限を超えて画面で表示できない回答も含むとしています。後から保存設定を無効にしても、それ以前に保存した回答は残っているため対象です。
保存設定を無効にしていた間の回答と、9月30日より前に完全削除した回答は対象外としています。ただし、Googleスプレッドシート連携の認証情報は、Studioへの回答保存を無効にしていても別に確認が必要です。添付ファイルはファイル名のみが対象で、中身は含まれません。
Googleフォーム等の外部フォームを埋め込んでいる場合、回答は外部サービスへ直接送られ、Studioに保存されないため、外部フォームの回答は本件の対象に含まれないと説明しています。一方、埋め込みコード自体はエディタの内容として対象の可能性があります。コード内に秘密のAPIキー等を記載した場合は、外部サービス側の対応も確認してください。
運営者が対象の回答を確認するときは、期間限定の全件CSVダウンロードも案内されています。プロジェクトのオーナーだけが利用でき、ゴミ箱・テスト送信・プラン上限超過分も含まれます。ただし、事件後の回答も含む一方、事件時点では保存されていても、その後に完全削除した回答は出力されません。CSVの全行をそのまま漏えい対象と数えたり、出力されない回答を対象外としたりせず、送信日時や保存履歴も照合してください。
APIキー・Googleスプレッドシート・Webhook等の連携
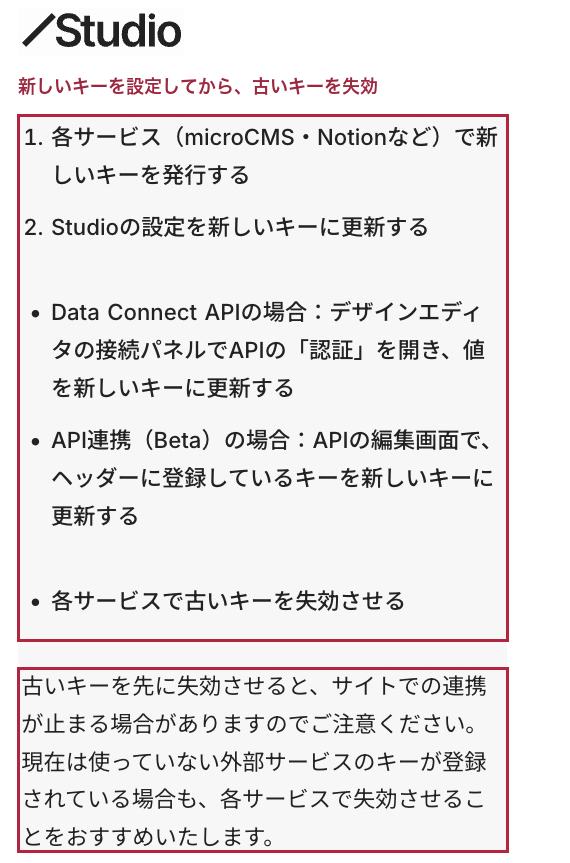
Data Connect API・API連携(Beta)に登録した外部サービスのAPIキーやトークンは、暗号化していたものでも、復号用の鍵が読み出されたため内容を知られた可能性があると説明しています。会社は、発行元で新しいキーを用意し、Studioの設定を更新してから古いキーを失効させる順を案内しています。先に古いキーを失効させると連携が止まる場合があります。
Googleスプレッドシート連携では、認証情報とシートIDが流出した可能性があり、接続用の鍵を更新した10月14日までにシートを閲覧・編集された可能性を否定できないとしています。現在、その認証情報は利用できないという案内です。連携していないシートの影響には、そのIDを第三者が知り得たかという条件があり、シート一覧の取得や検索ができたという説明ではありません。
公式は連携の解除、Googleアカウント側のStudioのアクセス権削除、必要に応じた再連携を案内しています。再連携では新しいシートが作られ、解除している間は回答がシートへ追加されません。実施する前に、公式FAQの該当する連携手順で、自社の回答の保存設定と業務への影響を確認してください。同じGoogleアカウントで連携する他プロジェクトも、アクセス権の削除でシートへの追加が止まります。保存設定を無効にしたまま再連携するまでの回答は通知メールだけになるため、解除前に通知先も確認してください。
カスタムプロキシは新しいキーへの差し替えに加え、窓口へ完了を知らせて古いキーの無効化を依頼する案内です。キーそのものを送る必要はありません。期限は10月16日のメール受信から30日以内とされています。Webhook・パスワード保護ページ・ライブプレビューURLも個別の手順を確認してください。reCAPTCHAのシークレットキーは、一律の差し替えを求めているわけではないと説明しています。
侵入期間と、データを取得できる状態だった期間は違う
不正アクセスを確認している期間は9月30日〜10月1日ですが、外部からデータを取得できる状態は10月14日の対応まで続いたという説明です。安全のため10月14日2時30分ごろに全ユーザーを一括ログアウトさせています。ログインを求められたことだけで、自分のパスワードが盗まれたという意味にはなりません。
会社は経路を塞ぎ、自社の認証情報や暗号化の鍵を切り替えたと説明しています。ただし、鍵の更新は、すでに取得された可能性のあるデータを回収することではありません。外部専門機関による詳しい原因調査の完了時期は確定していないと案内されています。
プロジェクトの通知先と、本人通知・連名報告を混同しない
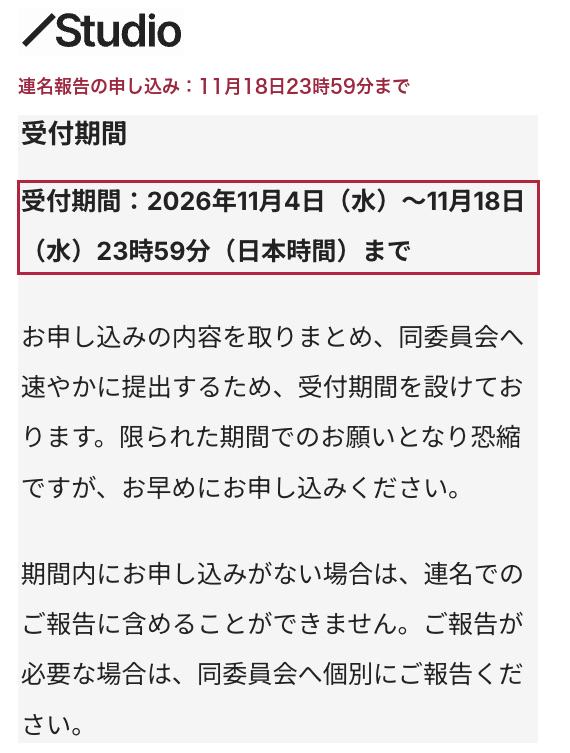
Studioアカウントの個人情報については対象アカウントへ、特定プロジェクトについては基本的にオーナー権限を持つアカウントへ、メールやアプリ内通知を送るとしています。同じプロジェクトへ参加する全員が同じ通知を受け取るとは限りません。制作・運用を代行している場合も、サイト運営者と案内内容を共有して確認してください。
フォーム等の個人データを扱う運営者向けの連名報告は、11月4日に申し込み受付を開始しました。受付期限は11月18日23時59分(日本時間)です。10月28日時点の開始予定だけで判断せず、更新された公式の報告案内を確認してください。
会社の案内では、原則としてサイトを運営する事業者・組織が申し込みます。制作・運用代行会社が代わる場合は、事前に運営者の了承が必要です。同じ組織の複数プロジェクトはまとめて1件、異なる法人は法人ごと、代行する場合はクライアントごとに申し込むという説明です。問い合わせ窓口で希望を伝えていた場合も、改めて所定フォームから申し込むよう求めています。
行政機関等には対象外の条件もあります。申し込み対象・入力事項・個別報告との関係は、公式の専用案内で確認してください。会社は受付終了後に内容を取りまとめて委員会へ提出し、提出完了を担当者へ知らせるとしています。11月4日に委員会への提出が全件完了したという発表ではありません。
連名報告には、フォームを送った本人への通知は含まれないという説明です。Studioがフォーム送信者へ直接通知する制度でもありません。対象となる報告や通知の判断・手続きは、公式案内と、そこで案内される個人情報保護委員会の情報で確認してください。
登録に覚えがない人と、Studio AIの先行利用に申し込んだ人
Studioは、サイト制作のための登録だけでなく、プロジェクトへの招待、テンプレート購入、Studio Communityへの参加などでもアカウントが作成されると説明しています。不正アクセス時点で情報が残っていた対象者へは、退会済みの人を含めて案内するという公表です。
また、2022年12月〜2023年8月に募集した「Studio AI」(当初の名称は「Auto」)の先行利用申込者には、アカウントの有無にかかわらず別の通知を送っています。メールアドレス、ユーザー名、接続元IPアドレスから判定した国の情報が対象の可能性です。この申し込みではパスワードや支払い情報を取得しておらず、その申込情報に関する通知ではパスワード変更は不要としています。後からStudioアカウントも作成した人は、アカウント側の案内も別に確認してください。
自分の対象を確認する窓口と、最新情報の見方
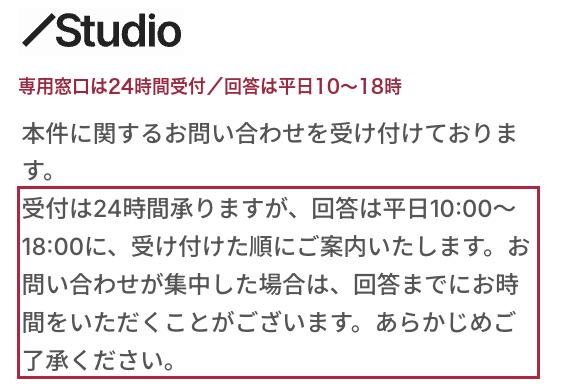
フォーム送信者は送信先サイトの運営者へ、Studio利用者で自分のプロジェクトが対象か分からない場合や、公表内容についての質問は、公式案内ページにある「不正アクセスに関するお問い合わせ窓口」へ確認できます。受付は24時間、回答は平日10時〜18時で、電話での問い合わせは受け付けていません。ログインできる場合は画面内のサポートセンター、できない場合や契約管理のみの場合は専用フォームを使う案内です。不審なメールから認証情報を入力せず、公式ページを自分で開いて案内先を照合してください。
確認履歴:2026年11月6日、公式FAQ・報告案内・全件CSVのヘルプを再確認。連名報告は11月4日受付開始、11月18日締め切りという現行案内を反映。対象・設定によって対応が異なるため、各機能の最新の公式案内も確認してください。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
カバー・本文画像はStudioの公式ページを2026年11月6日に実Chromeで撮影した抜粋。ロゴと原文を配置し、字幕・ラベル・赤枠・説明は当サイトが追加。フォーム回答の図は同じFAQの2か所を抜粋しています。

Backend Engineer / AWS / Django / Go