バーガーキングから情報漏えいのメールが来た。自分は対象?パスワードとカード情報の確認点
バーガーキング公式アプリの情報漏えい通知を受信。メール冒頭の対象者の記載をキャプチャで確認し、漏えいした会員情報、カード番号・パスワードの扱い、不審な連絡への対応と公式窓口を整理します。
目次
バーガーキング公式アプリの情報漏えい通知を受信。メール冒頭の対象者の記載をキャプチャで確認し、漏えいした会員情報、カード番号・パスワードの扱い、不審な連絡への対応と公式窓口を整理します。
バーガーキングから届いた情報漏えいのお知らせには、冒頭に「会員情報の漏えいが確認されたお客様」へ送っている旨が書かれていました。筆者が10月16日に受信したメールでも、この記載を確認しました。単なる全会員向けの注意喚起として読み流せない通知です。
一方、公式発表ではクレジットカード番号は保持しておらず漏えいしていないこと、ログインパスワードの漏えいは確認されていないことが説明されています。何が対象で、何がまだ確認されていないかを分けて確認してください。2026年10月20日確認。
届いたメールの冒頭に、対象者への通知と明記
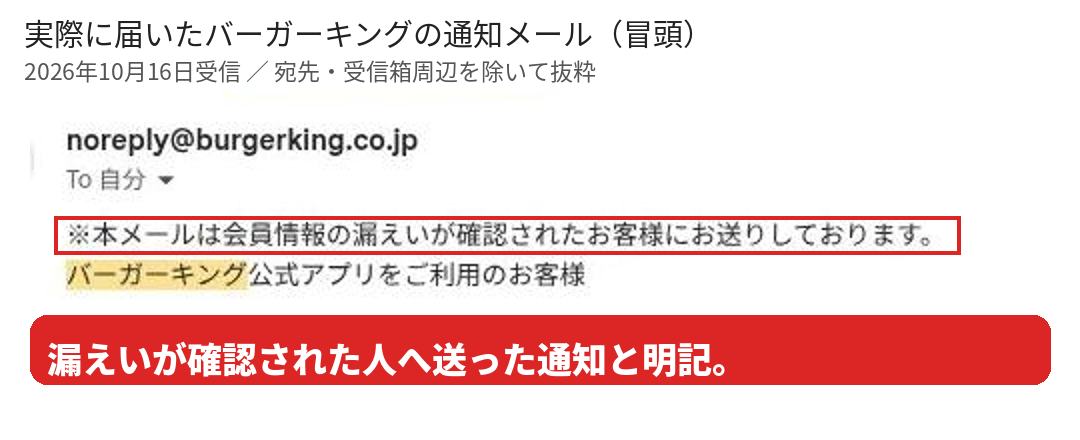
件名は「【重要】バーガーキング公式アプリへの不正アクセスによる会員情報漏えいに関するお詫びとお知らせ」。受信したメールでは、差出人はnoreply@burgerking.co.jp、Gmailの詳細で確認した署名元はburgerking.co.jpでした。
同じ件名や差出人名を使う偽メールも作れるため、表示名や件名だけで本物と判断しないでください。心配なときはメール内のリンクを経由せず、自分でバーガーキングの公式ニュース一覧を開き、10月15日のお知らせと見比べます。メールが見つからないことだけで、対象外とも断定できません。
何が漏れた?カード番号とパスワードの説明は異なる
| 区分 | 10月15日の公式発表 |
|---|---|
| 漏えいを確認した会員情報 | 会員ID、メールアドレス、登録種別、都道府県、性別、生年月日、氏名、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無。 |
| クレジットカード番号 | 運営会社は保持しておらず、漏えいしていない。 |
| ログインパスワード | 漏えいは確認されていない。 |
「モバイルオーダー履歴の有無」は、注文した商品の全履歴が漏れたという意味ではありません。また、パスワードについての「確認されていない」を、将来の調査まで含めた安全の保証に言い換えることはできません。
10月15日の公式PDFでは、対象は公式アプリの会員情報約1,118万件。不正アクセスが行われたのは10月2日〜7日で、10月13日に漏えいが判明したと説明しています。攻撃のあった期間と、アプリへ登録した期間は同じ意味ではありません。登録日だけで対象を判定しないでください。
パスワードは変えるべき?まず不審な連絡に情報を渡さない
確認した通知メールと公式PDFには、全利用者に今すぐパスワード変更を求める記載はありません。今回パスワードが漏れたと決めつける根拠もありません。公式が明示しているのは、不審なメール・SMS・電話への注意です。
通知メールは、メールや電話でパスワードを尋ねることはないと案内しています。不審な連絡のURLや添付ファイルを開いたり、会員情報・パスワードを入力したりしないでください。パスワードを変更する場合も、届いた連絡のリンクを使わず、普段の公式アプリから操作します。
通知の内容や、自分が対象かを確認する窓口
バーガーキングのカスタマーサービスは0120-945-630(平日10:00〜17:00、土日祝休業)。メール窓口はcustomerservice@burgerking.co.jpです。送信専用の通知メールへ返信しても回答されない旨が案内されています。連絡する前に公式PDFの窓口と見比べてください。
10月15日の発表時点では、本件に起因する不正利用などの二次被害は確認されていないとしています。通知を受け取った事実と、実際に不正利用された事実は別です。身に覚えのない連絡や利用があれば、その内容を控えて公式窓口へ確認してください。
カバー:Mr.ちゅらさん/CC BY-SA 4.0。バーガーキング店舗の資料写真です。トリミング・文字入れ。加工後の画像もCC BY-SA 4.0で提供。

Backend Engineer / AWS / Django / Go