Gyazoの画像が表示されない・使えない。不正アクセスで漏れた情報と、今すぐやること
Gyazoで不正アクセスが起き、ユーザーのデータ約2,362万件と画像のメタデータ約4.9億件が流出しました。画像そのものの流出は確認されていませんが、画像URLを構成する情報が漏れています。対象の範囲、画像が表示されない理由、今すぐやることを公式発表から整理します。
目次
Gyazoで不正アクセスが起き、ユーザーのデータ約2,362万件と画像のメタデータ約4.9億件が流出しました。画像そのものの流出は確認されていませんが、画像URLを構成する情報が漏れています。対象の範囲、画像が表示されない理由、今すぐやることを公式発表から整理します。
画像共有サービス「Gyazo」で不正アクセスが起きました。運営する株式会社Helpfeelが2026年9月16日に公表した内容によると、ユーザーに関するデータ約2,362万件と、アップロードされた画像のメタデータ約4.9億件が外部に流出しています。
Helpfeelは、クレジットカード番号などの決済情報は流出していないこと、画像データそのものの流出は確認されていないことを明記しています。一方で、画像を指し示す情報は流出しており、非公開画像が第三者に閲覧された可能性は否定できないとしています。以下は2026年9月18日に確認した内容です。Helpfeelの公表(9月16日)
約2,362万件に何が含まれるか。匿名アカウントも対象
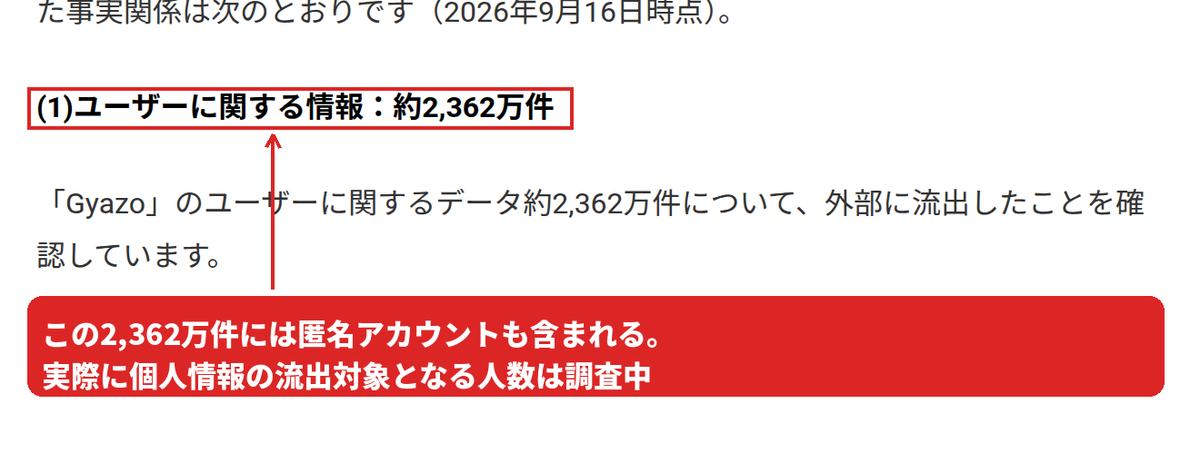
Helpfeelは、この件数にメールアドレスを登録していない匿名アカウントも含まれており、実際に個人情報の流出対象となる人数は調査中だと説明しています。含まれる情報の種類は、ユーザーごとに異なります。
| 流出が確認された項目 | 補足 |
|---|---|
| 名前、メールアドレス、プロフィール情報 | 名前は本名とは限らず、利用者が指定した任意の文字列 |
| パスワードのハッシュ値 | 元の値を推測しにくく加工したもの。平文ではない |
| 利用者ID、端末ID、ログインセッションID | Helpfeelは必要な無効化・制限を実施済みと説明 |
| X(旧Twitter)連携用トークン、Google SSOのメールアドレス | それぞれ連携していた場合のみ |
| 利用言語、登録日時、最終ログイン日時、契約プラン、課金ステータス、利用統計 | 課金ステータスにカード番号などの決済情報は含まれない |
画像そのものは流出していない。流出したのは画像を指し示す情報
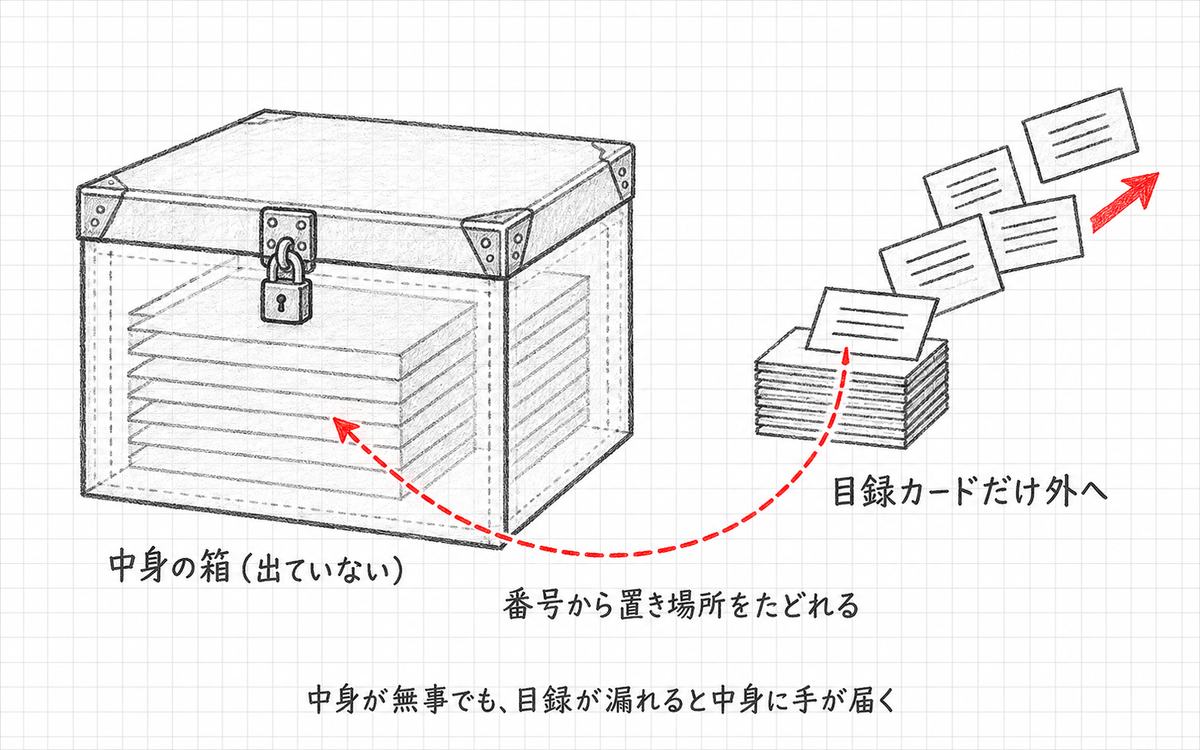
流出したメタデータは約4.9億件で、画像に関するデータ全体の約14.4%にあたります。主に2019年1月以前に登録された画像が対象で、別途条件を絞って取得された約240万件分も含まれます。中身は、画像ID、アップロード元のIPアドレス、User-Agent、EXIF位置情報、画像のOCRテキスト、画像タイトル、取得元URL、非公開画像のハッシュ化されたパスフレーズなどです。
画像IDは画像URLを構成する情報です。Helpfeelは、これを使って対象の画像にアクセスされ、不正に閲覧される恐れがあるとして、一部の画像の閲覧を一時的に無効化しました。さらに非公開画像のファイル一覧も取得されており、一部が第三者に閲覧された可能性を完全には否定できないとしています。
OCRテキストが出ている点も見落とせません。画像に写っていた文字が、画像を開かなくても読める状態で外に出たことになります。設定画面や管理画面のスクリーンショットを残していた場合は、そこに写っていた文字列が知られた前提で考える必要があります。なお、画像データの消失は確認されていません。
今すぐやること。パスワード変更と、使い回している他サービス
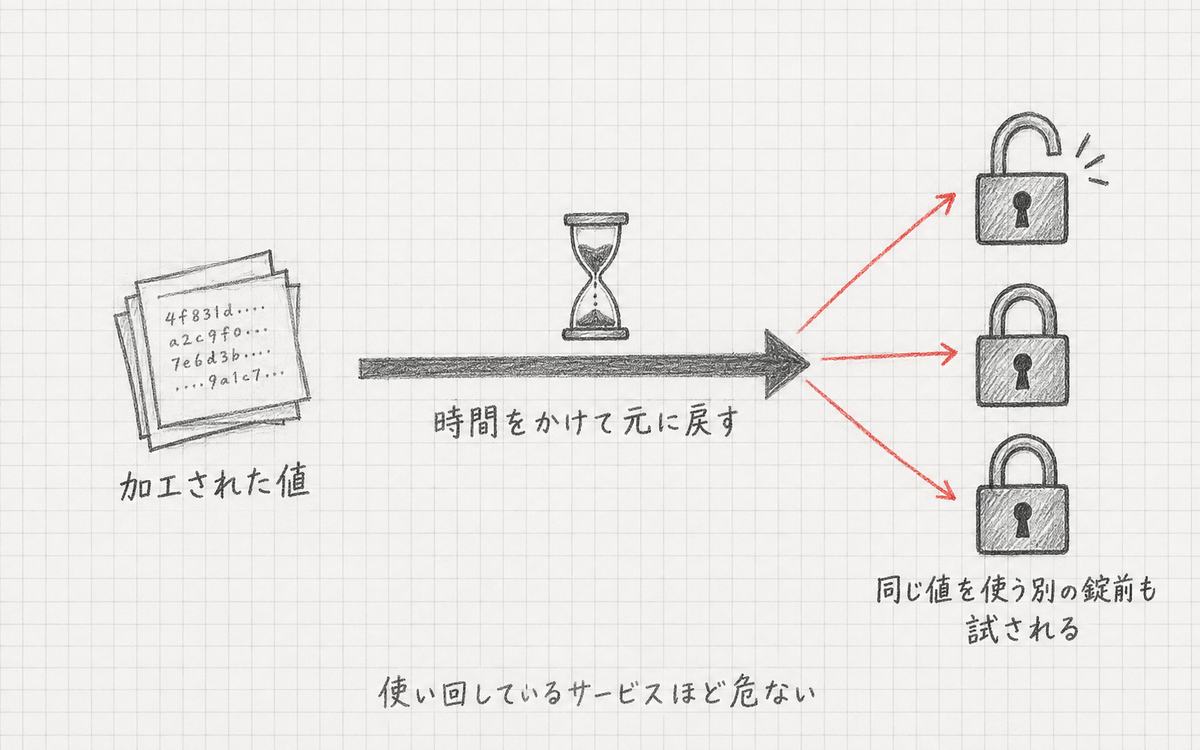
パスワードは加工された値で流出しており、そのまま読み取れる形ではありません。それでも変更が求められているのは、時間をかけて元の値を割り出す試みが成り立つためです。どの方式でハッシュ化していたかは公表されていないため、どれくらいの時間で割り出されうるかはこの発表からは判断できません。
- Gyazoのパスワードを変更する
ログイン後の設定画面から変更します。
- 同一または類似のパスワードを使っている他サービスも変更する
メールアドレスとハッシュ値が同時に出ているため、同じ組み合わせを試される対象になります。
- 本件に関連した不審なメールやメッセージに注意する
流出したメールアドレスが、案内をかたる連絡の宛先に使われる可能性があります。
XやGoogleのアカウントで連携していた人は、連携用トークンとメールアドレスも対象です。Helpfeelは必要な無効化・制限を実施済みとしていますが、Xの連携アプリ一覧やGoogleアカウントの接続済みアプリから、いま連携している状態を自分でも確認できます。EXIF位置情報が含まれる画像を上げていた場合は、撮影場所が知られた前提で考えることになります。
画像が表示されない、リンクが開けないのはなぜか
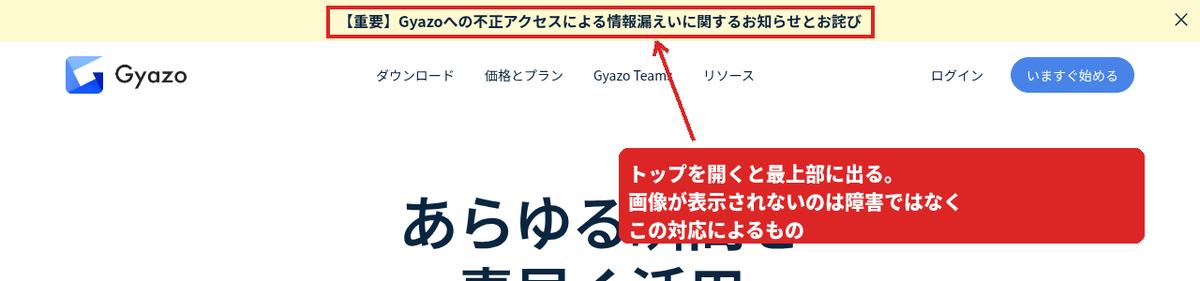
Gyazoに保存した画像が表示されない、貼ったリンクが開けないという状態は、二次被害を防ぐための措置によるものです。Helpfeelは9月14日に画像配信を停止し、9月15日には、対策が完了した後に新しくアップロードされた画像について配信を再開しました。それ以前の画像には、閲覧できないものが残っています。どの画像が対象になるかの線引きは公表されていません。
障害ではなく意図した制限なので、アプリの再インストールやパスワードの再設定では解消しません。Gyazoヘルプにも「緊急メンテナンスのお知らせ 2026-9-14」が案内されています。Gyazo
CosenseとHelpfeelへの影響は確認されていない
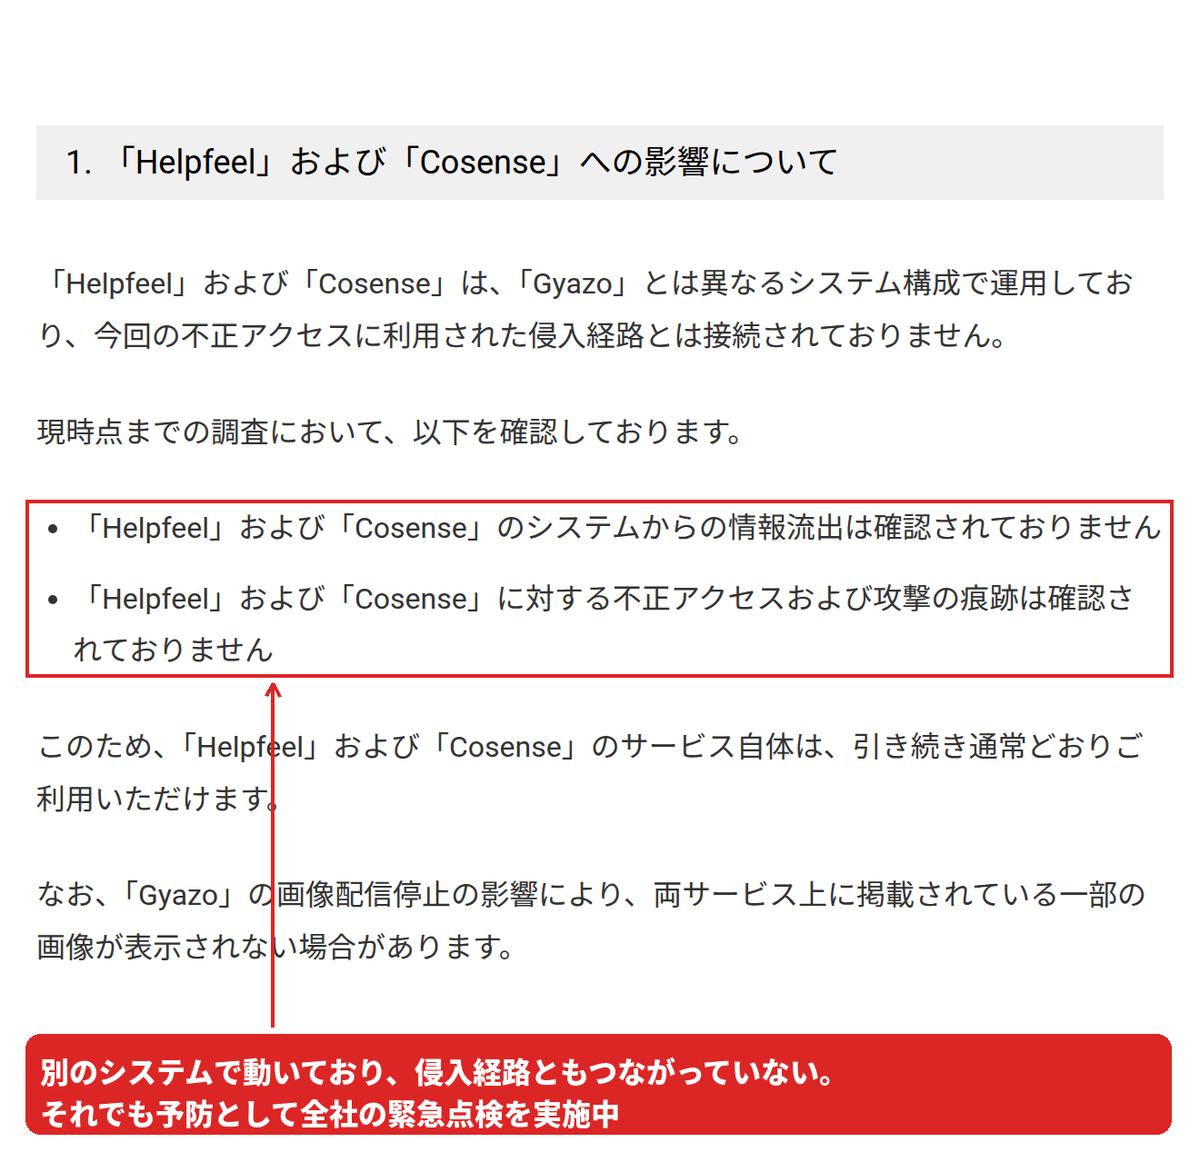
Helpfeelは9月18日に、同社の他サービスへの影響について続報を出しました。「Helpfeel」と「Cosense」はGyazoとは異なるシステム構成で運用されており、今回の侵入経路とは接続されていないと説明しています。
ただし、両サービスに貼られた画像のうちGyazoから配信しているものは、前述の配信停止の影響で表示されない場合があります。同社は予防的な措置として、両サービスを対象にした全社的な緊急セキュリティ点検を実施中だとしています。Helpfeelの続報(9月18日)
連絡は登録メールへ順次。案内をかたる偽物に注意する
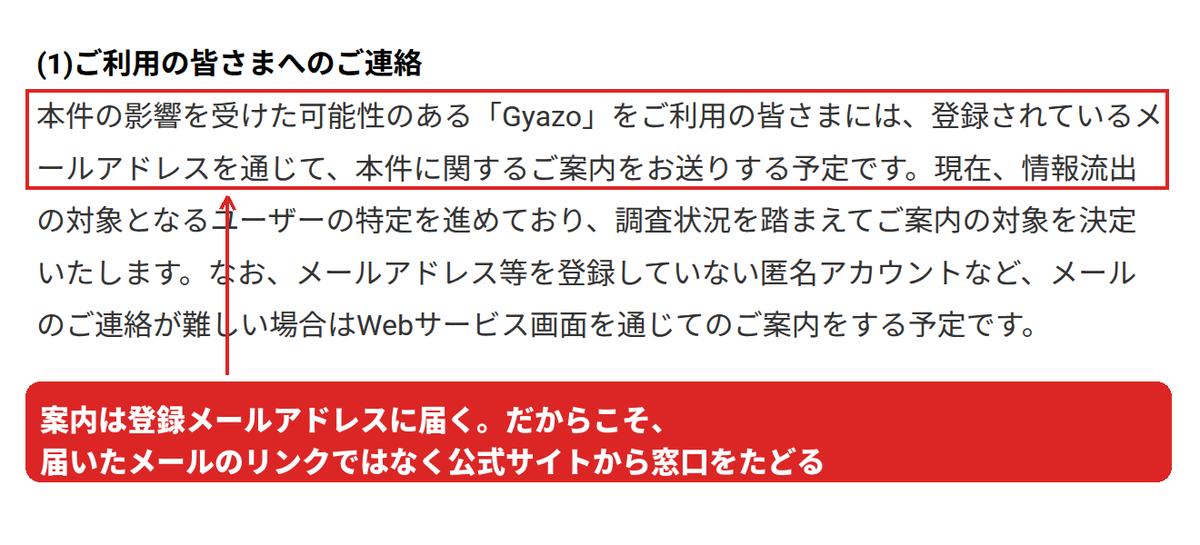
Helpfeelは、影響を受けた可能性のある利用者へ、登録されているメールアドレス宛に案内を送る予定だとしています。メールアドレスを登録していない匿名アカウントなど、メールで連絡できない場合はWebサービスの画面を通じて案内するとのことです。
今回はメールアドレスと名前が同時に流出しているため、本物らしく見える連絡を作りやすい状況です。案内が届いても本文のリンクをすぐに開かず、自分でGyazoの公式サイトを開いて問い合わせページをたどる方法が取れます。
9月11日の侵入から、9月16日の公表まで
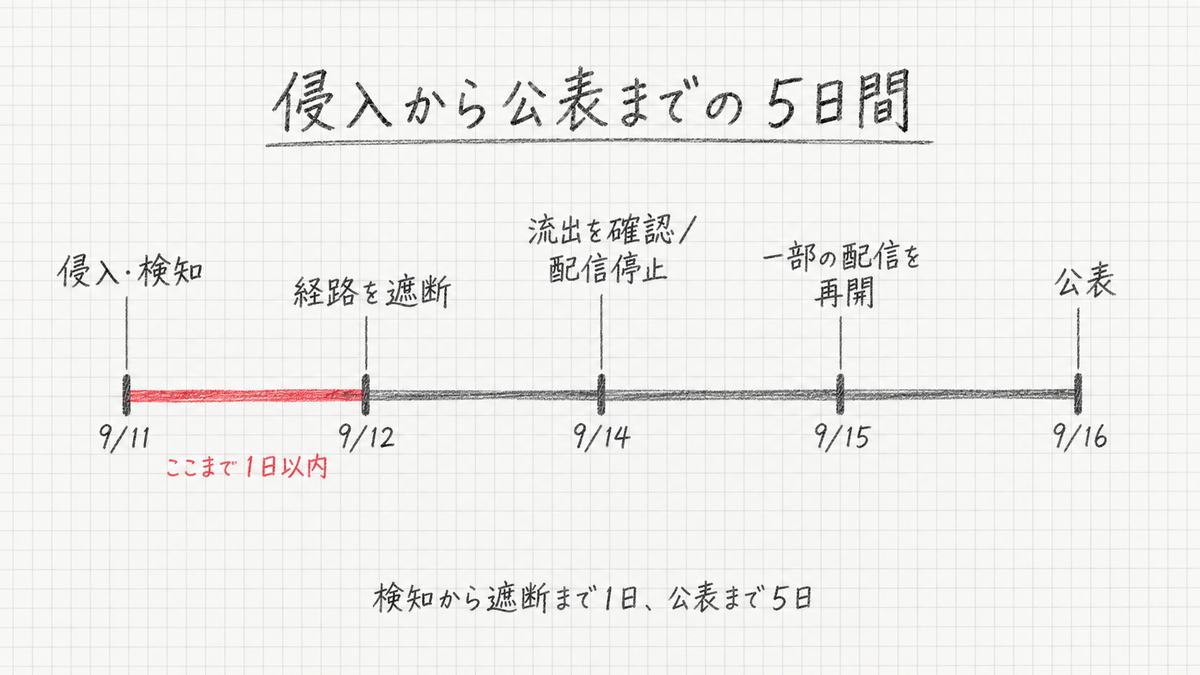
侵入は、画像アップロードサーバーに存在した脆弱性を悪用され、第三者がシステム上で任意のコマンドを実行できる状態になったことから始まりました。同日夜に不正な挙動を検知し、翌12日未明までに侵入経路の遮断と脆弱性の修正を完了しています。個人情報保護委員会への報告は15日に実施されました。
まだ分かっていないこと
実際に個人情報の流出対象となる人数は確定していません。約2,362万件は匿名アカウントを含むデータの件数であり、そのまま被害者数ではない点に注意が必要です。
非公開画像が実際に閲覧されたかどうかも確認できていません。Helpfeelはファイル一覧が取得されていた事実までを公表し、閲覧の有無は調査中としています。悪用された脆弱性の具体的な内容も、この発表では説明されていません。
同社は外部の専門機関によるフォレンジック調査を実施中で、新たな事実が判明した場合は速やかに公表するとしています。利用者側でできることは限られます。パスワードを変えること、使い回しをやめること、そして過去にGyazoへ上げた画像に何が写っていたかを一度思い出しておくことです。
カバー画像:gyazo.com のトップページを2026年9月18日に表示した画面。見出しの字幕は当サイトによるもので、Gyazoおよび株式会社Helpfeelによる表示ではありません。本文の公式発表のキャプチャに入れた赤枠と吹き出しも当サイトによるものです。手描き風の概念図3枚は、AI画像生成を使って本稿用に作成しました。

Backend Engineer / AWS / Django / Go