KDDIはパスワードを平文で保存していた。762万人分のメールが読める状態に
KDDIのメールシステムは761万6173人分のパスワードを平文で保存しており、盗んだ第三者がメールボックスを読める状態にありました。明かしたのはKDDIではなく、総務省と個人情報保護委員会の行政指導文書です。平文保存の意味、対象サービス、いま利用者がやるべきことを整理します。
目次
KDDIのメールシステムは761万6173人分のパスワードを平文で保存しており、盗んだ第三者がメールボックスを読める状態にありました。明かしたのはKDDIではなく、総務省と個人情報保護委員会の行政指導文書です。平文保存の意味、対象サービス、いま利用者がやるべきことを整理します。
KDDIがプロバイダ各社へ提供していたメールシステムは、利用者のパスワードを、暗号にかけないまま、そのまま読める文字列として保存していました。その数761万6,173人分。2026年5月から6月にかけての不正アクセスでこれを盗んだ第三者は、解読の手間をひとつも踏まずに、本人のメールボックスの中身を読める状態にありました。
この事実を明かしたのは、KDDIではありません。総務省が2026年7月29日に、個人情報保護委員会が8月19日に、それぞれKDDIへ出した行政指導の文書です。KDDIの報道発表資料は、6月23日の第一報から7月21日の更新版まで、パスワードをどう保存していたかに一度も触れていません。
この記事は6月23日の発表当日に公開し、その後の続報にあわせて更新してきました。7月末の時点では「暗号化されていたのか平文だったのかは公表情報からは不明」と書くしかありませんでしたが、その答えが国の文書で出たため、平文保存を軸に全面的に書き直しました。以前の版の内容は末尾の更新履歴に残しています。
| 何が起きたか | KDDIのISP事業者向けメールシステムへの不正アクセス |
| 漏れた情報 | メールアドレス 1,223万1,954名 メールパスワード 761万6,173名 |
| パスワードの保存方法 | 761万6,173人分は平文(暗号化なし) 第三者がメールボックスを閲覧できる状態だった |
| 対象サービス | @nifty / BIGLOBE / J:COM NET ピカラ / コミュファ光 / CPI(6社) |
| 発生・検知・公表 | 5月16日ごろ発生 / 6月17日検知 / 6月23日公表 |
| 行政の対応 | 7月29日 総務省が行政指導(厳重注意) 8月19日 個人情報保護委員会が指導 |
| パスワードの強制変更 | 各社で完了済み(7月上旬〜中旬) |
| いま利用者がやること | 同じパスワードを使い回している 他サービスの点検と変更 |
「パスワードを平文で保存」は、何がそんなにまずいのか
平文(ひらぶん)とは、暗号にかけていない、そのまま読める状態の文字列のことです。「パスワードを平文で保存していた」と聞いても、何がそこまで問題なのかは伝わりにくいので、まず本来どうあるべきかから説明します。
まっとうに作られたサービスは、利用者のパスワードそのものを持っていません。保存しているのは、パスワードを一方通行の計算にかけて別の文字列へ変えた値だけです。この計算はハッシュ化(元へ戻せない計算で、まったく違う文字列に変換すること)と呼ばれ、結果からもとのパスワードを逆算することはできません。ログインのときは、入力された文字列に同じ計算をかけて、保存してある値と一致するかを見ます。こうしておけば、運営会社の社員も、保存場所ごと盗み出した攻撃者も、利用者のパスワードを読めません。
パスワードをハッシュ化して保存するのは、いまや20年以上前からの当たり前で、個人情報保護法のガイドラインが求める「安全管理措置」にも含まれます。委員会が今回「技術的安全管理措置の不備」と認定したのは、この線を割っていたからです。
| ハッシュ化して保存(本来の姿) | 平文で保存(今回) | |
|---|---|---|
| 置いてあるもの | 計算後の、別の文字列 | パスワードそのもの |
| 盗まれた直後 | そのままではログインに使えない | その場でログインできる |
| 元に戻せるか | 総当たりで一部は割れるが、時間がかかる | 戻す作業そのものが要らない |
| 使い回し先への波及 | すぐには及ばない | そのまま他サービスで試せる |
この差が、そのまま今回の被害の形になりました。ハッシュ化されていれば、盗まれた時点ではまだ「解読するかどうか」という段階が残り、そのあいだに強制変更を間に合わせられます。平文だったために、盗んだ側は手間ゼロでメールサーバーへログインできました。総務省と委員会がそろって「メールボックス内の情報が閲覧可能な事態」と書いたのは、そういう意味です。
怖いのは、メールが読まれること自体だけではありません。連鎖です。同じメールアドレスとパスワードの組み合わせを他のサービスでも使っていれば、攻撃者はそれを次々に試して、芋づる式にアカウントを乗っ取れます。盗んだIDとパスワードの一覧を自動で大量に試すこの手口はリスト型攻撃(パスワードリスト攻撃)と呼ばれ、漏えい事故のあとに必ずと言っていいほど続きます。さらに、多くのサービスは「パスワードを忘れた場合」の再設定をメールで行うため、メールボックスを押さえられると、そこへ届く再設定リンクから別のアカウントまで破られます。メールは、ネット生活の合鍵置き場のような存在です。
では、なぜ平文だったのか。委員会は「一部のプロバイダ側の事情に起因するもの」とだけ書き、中身は明かしていません。一般論として、メールの送受信には、サーバー側が元のパスワードを持っていないと成立しない古い認証方式(APOPやCRAM-MD5と呼ばれるもの)があり、そうした方式に対応し続けるためにパスワードを平文で持たざるを得なくなる、という事情はありえます。KDDIが再発防止策として「よりセキュリティ強度の高い通信規格への移行を早期に進める」と書いているのは、この周辺の話と読めます。ただし、今回それが理由だったとは公表されていません。ここは当サイトの読みであって、確認された事実ではないことをお断りしておきます。
総務省「看過できない」― 7月29日の行政指導

総務省は2026年7月29日、KDDIへ文書による行政指導を出しました。行政指導とは、罰則をともなう処分ではなく、監督する役所が書面で改善を求めるものです。差出人は総務大臣名、文書番号は総基用第71号です。
総務省は今回の漏えいを、電気通信事業法第4条第1項が定める「通信の秘密」の漏えいにあたると認めました。通信の秘密とは、手紙や電話、メールの中身を他人に見られない権利のことで、憲法と電気通信事業法が守っています。パスワードを盗んだ第三者が約762万人分のメールボックスを読める状態になっていた以上、漏れたのはパスワードだけでなく通信の中身そのものだ、という判断です。
文書は、原因についてこう書いています。「本事案は、貴社が本システムに導入していたソフトウェアにおける脆弱性を悪用されたことに加え、複数のセキュリティ上の問題点が重なったことにより発生した」。メールシステムには本来、一か所破られても次で止まるよう何重もの守りが敷かれているべきなのに、それが有効に働かなかった、と指摘しています。そのうえで置かれたのが、次の一文です。
特に、貴社の設備から漏えいしたパスワードは、暗号化等の安全管理措置が講じられない状態で保存されていたという事情は看過できない。
総務省「通信の秘密の保護の徹底に向けた措置について(指導)」(2026年7月29日)
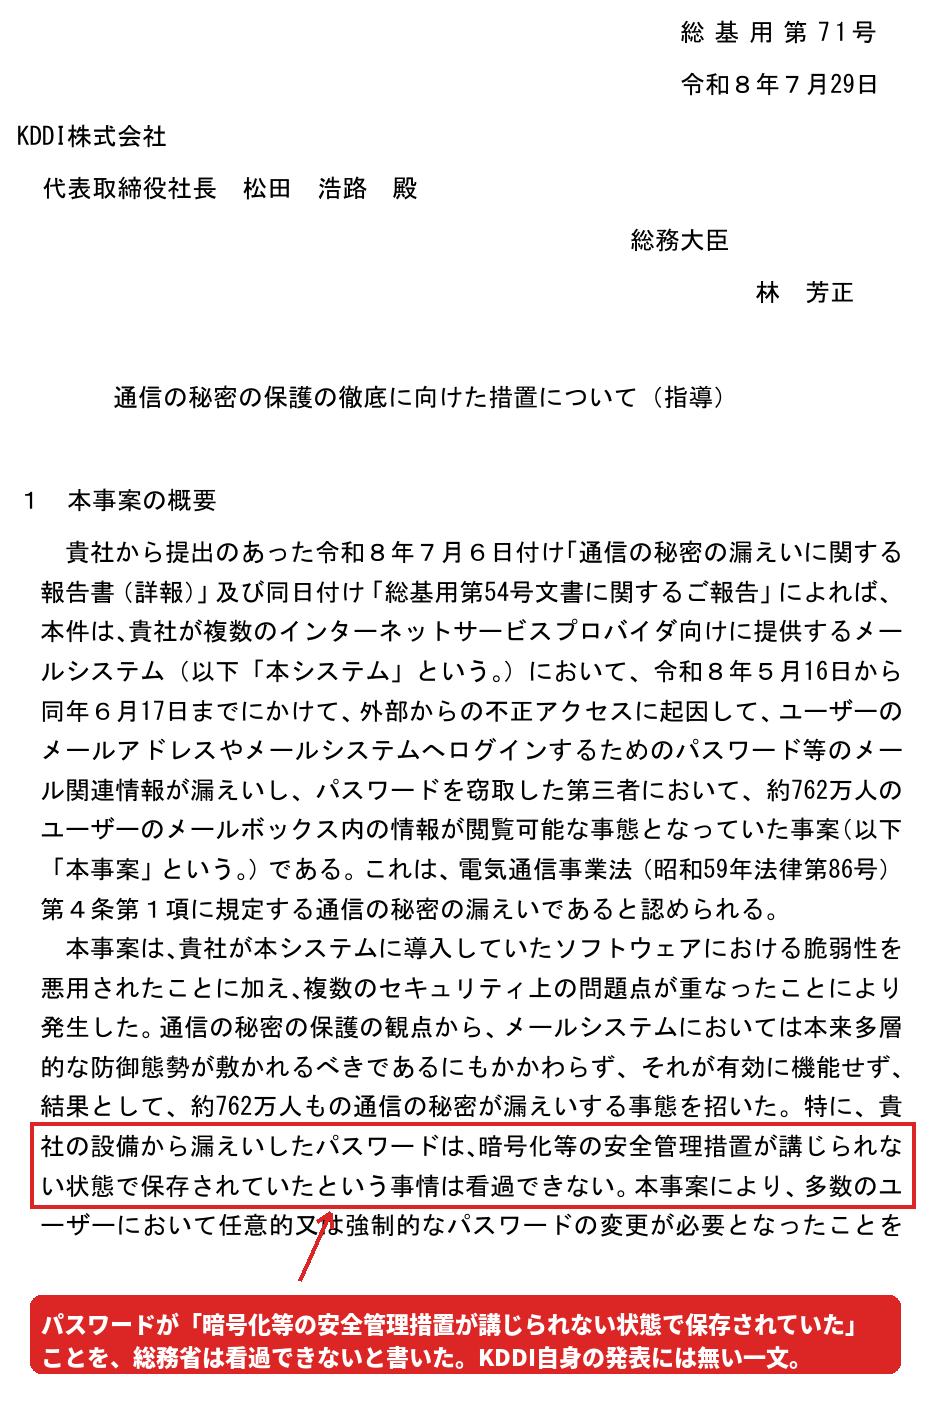
指摘は保存方法だけにとどまりません。総務省は、最初にプロバイダ1社から第一報を受けてから公表まで22日を要したことを「迅速な対応とは言い難い」とし、初動の技術的な確認、対応要員の確保、経営層への報告体制、プロバイダ各社への情報共有が適時だったかを改めて確認したうえで、全社的な体制の改善を強く求めると書きました。文書は「徹底した再発防止に努めるよう、厳重に注意する」と結ばれています。
報告の求めも具体的です。再発防止策の実施状況と二次被害の状況を2026年8月31日までに報告し、そのあとも指導の日から少なくとも1年間、3か月ごとに報告すること。監視は年単位で続きます。
個人情報保護委員会「平文のまま保存されており」― 8月19日の指導
3週間後の2026年8月19日、個人情報保護委員会が個人情報保護法第147条にもとづく指導を公表しました。人数まで挙げて、保存方法がはっきり書かれたのはこちらです。
漏えいが確認された本件認証情報に係る本人数は1223万1954人である。うち761万6173人のパスワードは、本件システムに平文のまま保存されており、本件認証情報を窃取した第三者において、メールボックス内の情報が閲覧可能な事態となっていた。
個人情報保護委員会の公表資料(2026年8月19日)
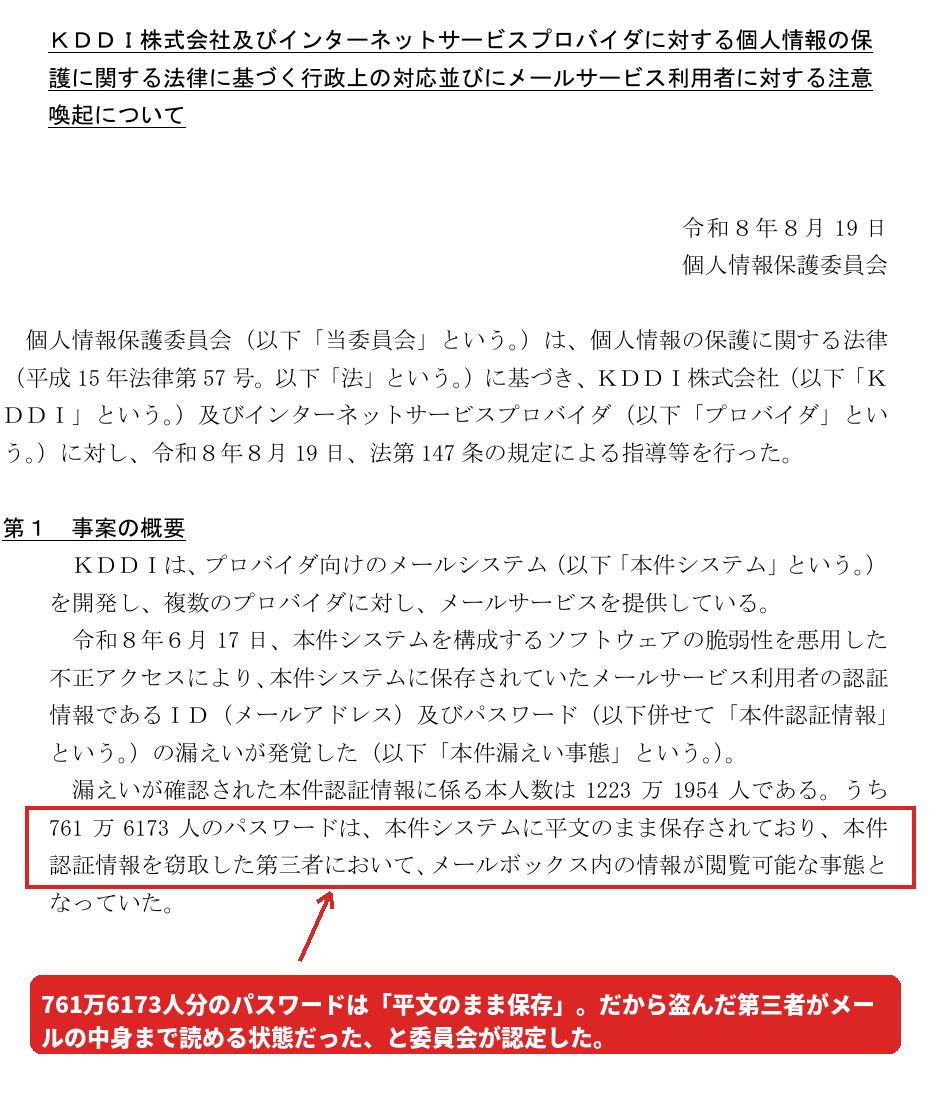
委員会がKDDIを問題にしたのは、脆弱性を突かれたこと自体ではありません。多くの利用者を抱え、多くのパスワードを平文で持っているシステムなら、侵入されたあとに被害が横へ広がらないよう何重にも手を打っておくべきだったのに、アクセス制御などの措置が十分でなかったという点です。委員会はこれを、法律のガイドラインが求める「技術的安全管理措置の不備」と認定し、安全管理措置を改善するよう指導しました。あわせて、二次被害の発生状況を含む再発防止策の実施状況を、2026年10月19日までに資料を添えて報告するよう求めています(法第146条第1項)。
見落とせないのが、指導を受けたのがKDDIだけではないことです。委員会は、パスワードが平文で保存されていたことについて「これについては、一部のプロバイダ側の事情に起因するものであった」と書き、そのプロバイダにも改善を指導しました。平文で持つという状態は、KDDIが単独で決めたものではなく、メールサービスを出している側の都合も絡んでいた、ということです。どのプロバイダなのかは公表されていません。
委員会は、利用者へも直接呼びかけました。内容は「漏れたパスワードと同じ、または似た文字列を他のサービスで使い回していないかを速やかに確認し、見つかったら強い文字列に変えること」。企業や役所に対しては、この点を従業員・職員へ周知徹底するよう求めています。メールパスワードそのものは各社の強制変更でとっくに無効になっていますが、使い回し先の点検だけは、いまからでも効きます。
| 出したところ | 総務省 | 個人情報保護委員会 |
|---|---|---|
| 日付 | 2026年7月29日 | 2026年8月19日 |
| 根拠 | 電気通信事業法4条1項 (通信の秘密) | 個人情報保護法147条 (指導) |
| 相手 | KDDI | KDDIと一部のプロバイダ |
| 何を問題にしたか | 多層的な防御が働かず762万人分の通信の秘密が漏えい。パスワードが暗号化されずに保存されていたのは看過できない。公表まで22日かかった対応の遅さ | 平文で持つリスクに見合ったアクセス制御などを講じていなかった(技術的安全管理措置の不備) |
| 報告の求め | 8月31日までに再発防止策と二次被害の状況。以後1年間は3か月ごと | 10月19日までに二次被害の状況を含む再発防止策の実施状況 |
KDDIは何を言い、何を言っていないか

ここまでの内容は、すべて国の文書から出てきたものです。では、KDDI自身は何と説明してきたのか。7月6日付(7月21日更新)の報道発表資料を読み直すと、書かれていることと書かれていないことが、はっきり分かれます。
書いていること。侵入の入り口は、自社が組み込んでいた第三者製ソフトの脆弱性で、6月17日の時点ではそのソフトを作った会社自身も気づいていなかった(いわゆるゼロデイ)。同日にシステムを改修し、6月21日にEDR(不審な動きを検知して知らせる仕組み)の導入を完了、6月23日に第三者機関の調査でほかに不審な痕跡がないことを確認した。今後はソフトの設計書とプログラムをAIも使って洗い直し、よりセキュリティ強度の高い通信規格への移行を進める。
書いていないこと。パスワードをどう保存していたか。原因になったソフトの名前とCVE番号(脆弱性に付けられる世界共通の管理番号)。補償や見舞金の方針。そして、二つの行政指導を受けたという事実そのものです。8月25日時点で、KDDIの報道発表資料は7月21日更新版のまま動いていません。
ここに、今回の事故のもうひとつの構造が見えます。利用者から見れば「@niftyのメール」「BIGLOBEのメール」ですが、その土台はKDDIの共通システムひとつでした。土台がひとつなら、そこに空いた穴も全サービスに共通します。攻撃者は各社を個別に攻める必要がなく、KDDIを一度破れば、ぶら下がる複数サービスの利用者情報にまとめて手が届きました。1223万という数字の大きさは、この構造から来ています。そしてKDDI自身も、外部の会社が作ったソフトに依存していました。任せた相手が、さらに別の誰かに依存している。その二重の構造の、いちばん下で穴が開いたわけです。
もっとも、総務省の指導文書が「複数のセキュリティ上の問題点が重なった」と書いたとおり、ゼロデイだけが原因ではありません。破られたあとに横へ広がらないための備えが薄く、そのうえパスワードが平文で置かれていた。だから一度の侵入が762万人分のメールボックスまで届いたのであって、「未知の脆弱性だったから仕方がない」で済む話ではないというのが、二つの役所に共通した見方です。
自分は対象なのか ― 影響を受けた6社と、人数の内訳

まず押さえたいのは、対象がKDDI(au)と直接契約している人だけではないことです。名前が挙がっているのは、KDDIのメールシステムを土台に使っていた次の6社です。自分のメールアドレスの末尾(ドメイン)と照らし合わせてみてください。
| 運営会社(サービス) | メールアドレス | メールパスワード |
|---|---|---|
| ビッグローブ(BIGLOBE) | 501万6,432名 | 463万1,775名 |
| ニフティ(@nifty) | 224万8,708名 | 186万2,462名 |
| JCOM(J:COM NET ほか) | 259万1,943名 | 1,257名 |
| 中部テレコミュニケーション(コミュファ光) | 72万7,176名 | 72万4,344名 |
| KDDIウェブコミュニケーションズ(CPI) | 125万543名 | 漏えいなし |
| STNet(ピカラ) | 39万7,152名 | 45万6,159件※ |
| KDDI合計 | 1,223万1,954名 | 761万6,173名 |
※人数は各社およびKDDIの発表による(総数とJCOM分は2026年7月21日の訂正後)。メールアドレス欄は6社の合計がKDDI総数と一致します。パスワード欄はSTNetだけ数え方が異なり、「39万7,152名の利用者が持つメールアドレスとパスワード45万6,159件」という公表のため、単純合計は総数と一致しません。

全国区の@niftyとBIGLOBEだけでなく、四国のピカラ(STNet)、中部のコミュファ光、ケーブルテレビ経由のJ:COM、法人向けレンタルサーバーのCPIまで広がっています。中身はサービスによって違い、パスワードまで漏れたのはJCOMではごく一部(1,257名)、CPIではゼロでした。自分のアドレスが対象かどうかは、各社が用意している「対象メールアドレス確認ページ」で調べられます。
逆に、auのスマホしか使っていない人は対象ではありません。KDDIは報道発表資料で、auメール・UQ mobileメール・au one netメールは「異なる設備で構築されており、本件不正アクセスによる影響や情報の漏えいはございません」と明記しています。ただし、auのスマホとは別に上の6社でメールアドレスを持っているなら、そちらは対象になり得ます。8月25日時点で、この6社に追加されたプロバイダはありません。
今回漏れた「メールパスワード」とは? ログインパスワードとの違い
「メールパスワードって、いつも使っているログインのパスワードのこと?」と戸惑う人が多いところです。実は別物です。@niftyやBIGLOBEのようなプロバイダでは、パスワードが用途ごとに分かれていて、今回漏れたのは、ふだんログインに使う方ではなく「メールパスワード」のほうです。
| 種類 | 何に使うか | 今回の対象 |
|---|---|---|
| メールパスワード | Outlookやスマホのメールアプリでの送受信設定 | 漏れた |
| ログインパスワード | 会員ページへのログイン ネット接続(PPPoE)の設定 | 原則は対象外※ |
※メールパスワードとログインパスワードを同じものにしている場合や、ネット接続の設定に同じパスワードを使っている場合は、ログインパスワード側も変更が必要です。
メールパスワードは、パソコンの「Outlook」や「Thunderbird」、スマホの標準メールアプリに、自分のプロバイダメールを設定して送受信するときに使うパスワードです。ブラウザの画面(Webメール)だけでメールを読んでいる人にとっては、ふだんまったく目にしない存在で、契約時に設定したまま一度も変えていない人が大半でした。意識していなかったパスワードだからこそ、同じものを他でも使っていた場合に気づきにくいのが、今回の厄介なところです。
いま利用者がやるべきこと ― 残っている宿題は1つ
先に結論を言うと、メールパスワードそのものについては、もうやることはありません。各社の強制変更・無効化が7月中に終わっているためです。BIGLOBEは7月1日から9日にかけて、自分で変更していない会員のパスワードを一斉にリセットし、9日に完了を告知しました。@niftyは期限までに変更されなかったメールパスワードをシステム側で無効化しました。JCOMもパスワードが漏えいした対象者へのリセットを完了しています。漏れたパスワードで、いまからメールを読まれる心配はありません。
残っている宿題は1つ、使い回し先の点検です。個人情報保護委員会が8月19日に、利用者へ名指しで呼びかけたのもここでした。
いまからでも効く3つ
- ①同じ・似たパスワードを使っている他サービスを変える ― 通販、SNS、ネット銀行、勤務先のシステム。メールパスワードと同じ文字列、あるいは末尾の数字だけ違うような似た文字列を使っていたら、そちらを別々の強い文字列に変えてください。委員会が求めているのは、まさにこれです。
- ②二段階認証を有効にする ― パスワードに加えて、スマホに届く確認コードなどを必要にする設定です。仮にパスワードが漏れていても、これがあれば不正なログインを大きく防げます。対応しているサービスではオンにしておきます。
- ③5月16日〜6月17日に届いていたメールを思い返す ― この期間、対象になった762万人分のメールボックスは、盗んだ側から読める状態にありました。他サービスのパスワード再設定リンク、請求書、住所や電話番号などが届いていたなら、読まれた前提で考えるほうが安全です。心当たりのあるサービスは、パスワードを変えておくと確実です。
あわせて、便乗の偽メールには引き続き注意してください。ニフティは7月17日に「@niftyをかたるメールにご注意ください」を更新し、「パスワード有効期限のお知らせ」「【緊急】メールアカウント移行に伴う本人確認のご案内」といった偽メールの実例を追加しました。本件との直接の因果は公式には確認されていませんが、便乗かどうかにかかわらず、メール内のリンクは踏まず、公式サイトを自分で開いて手続きするという対処は変わりません。
なお、パスワードを変えたあとにメールソフトの設定でつまずいている場合、KDDIが臨時開設していたメール設定コールセンター(0120-487-751)は7月31日で終了しました。延長の告知は出ていません。設定で困ったときは、契約しているプロバイダの窓口を使ってください。急にメールが送受信できなくなった場合も、乗っ取りではなく強制リセットである可能性が高く、パスワードを再設定してメールソフトに入れ直せば元に戻ります。
これまでの経緯 ― 発生から行政指導まで
不正アクセスが始まった5月16日から、二つの行政指導が出た8月19日までを時系列で並べます。
← スワイプで移動
検知から公表まで6日、最初にプロバイダから第一報を受けてからは22日かかりました。当サイトは当初、これを「影響範囲の特定と当局報告の準備にかかった時間」と見ていましたが、総務省は7月29日の指導文書で「迅速な対応とは言い難い」と評価し、初動の技術的な確認、要員の確保、経営層への報告体制、プロバイダ各社への情報共有が適切だったかを改めて点検するよう求めました。ここは当サイトの当初の見立てより、国の判断のほうが厳しかった部分です。
わかっていること・まだわからないこと
✓ 確認済みの事実
- ✓761万6,173人分のパスワードは平文で保存されていた。第三者がメールボックス内の情報を閲覧できる事態になっていた(個人情報保護委員会・2026年8月19日)
- ✓総務省が7月29日に行政指導。電気通信事業法4条1項の通信の秘密の漏えいと認定し、暗号化されずに保存されていた事情は「看過できない」と明記。厳重注意のうえ、8月31日までの報告と以後1年間の四半期報告を求めた
- ✓個人情報保護委員会が8月19日に指導。アクセス制御などの技術的安全管理措置の不備を認定し、10月19日までの報告を求めた。平文保存は「一部のプロバイダ側の事情に起因する」として、当該プロバイダにも指導
- ✓漏えい人数はメールアドレス1,223万1,954名・メールパスワード761万6,173名(KDDI報道発表資料・7月21日訂正後)
- ✓対象は6社のまま。auメール・UQ mobileメール・au one netメールは別設備で影響なしとKDDIが明記
- ✓侵入の入り口は第三者製ソフトの、ベンダー自身も未把握だった脆弱性(ゼロデイ)。5月16日ごろ発生、6月17日に検知・同日改修。ただし総務省は「複数のセキュリティ上の問題点が重なった」と認定している
- ✓パスワードの強制変更は完了。BIGLOBEは7月1〜9日に実施し完了を告知、@niftyは未変更分を無効化、JCOMも対象者へのリセットを完了
? まだ公表されていないこと
- ?指導を受けたプロバイダはどこか ― 委員会は「一部のプロバイダ」とだけ書き、社名を挙げていません。各社からの公表もありません
- ?なぜ平文で保存していたのか ― 「一部のプロバイダ側の事情」の中身は明かされていません
- ?悪用された外部製ソフトの名称と、脆弱性の詳細 ― 非公表。KDDIは「本ソフトウェアベンダーは公的機関への届け出を行い、情報公開に向けた取り組みを進めています」と記すにとどめています
- ?二次被害 ― 実際に悪用されたという公表はありません。ただし@niftyのFAQは「メールパスワードを用いてログインされた可能性はございますが、詳細については弊社で確認ができません」と書いており、「なかった」とまでは言い切っていません。二つの役所は、いずれも二次被害の状況を継続して報告させています
- ?補償や見舞金の方針 ― KDDI・JCOM・BIGLOBE・KDDIウェブコミュニケーションズのいずれも言及なし。金銭的な措置に近いものは、BIGLOBEがメールアドレス変更サービスを当面無料にしている例のみです
- ?KDDI自身が平文保存を認めるかどうか ― 8月25日時点で、KDDIの報道発表資料は7月21日更新版のままで、保存方法にも行政指導にも触れていません
よくある質問
Q. 「平文で保存」って、結局どういうことですか?
パスワードが、暗号にかけられないまま、そのまま読める文字列としてサーバーに置かれていた、ということです。本来は元に戻せない計算(ハッシュ化)をかけた値だけを保存し、運営会社も中身を読めないようにしておくのが当たり前です。平文だったために、盗んだ側は解読の手間なしにメールへログインでき、762万人分のメールボックスが読める状態になりました。
Q. 私のメールは実際に読まれたのですか?
読まれたかどうかは公表されていません。わかっているのは「読める状態だった」ことまでです。総務省も委員会も「閲覧可能な事態となっていた」という書き方をしています。@niftyも「ログインされた可能性はあるが、詳細は確認できない」としており、なかったとは言い切っていません。5月16日から6月17日のあいだに届いていた重要なメールについては、読まれた前提で考えておくほうが安全です。
Q. いま何をすればいいですか?
メールパスワードは各社の強制変更で無効になっているので、そちらは対応不要です。やるべきは同じパスワードを使い回している他サービスの変更だけです。個人情報保護委員会も8月19日に、利用者へこの点を名指しで呼びかけました。
Q. 行政指導が出たということは、処分されたのですか?
行政指導は、罰則をともなう処分ではありません。監督する役所が文書で改善を求めるものです。ただし総務省は「厳重に注意する」と書き、指導の日から少なくとも1年間、3か月ごとの報告を求めています。委員会も10月19日までの報告を求めており、監視は続きます。
Q. 「メールパスワード」って、いつものログインパスワードのこと?
別物です。メールパスワードは、Outlookやスマホのメールアプリでプロバイダのメールをやりとりするためのパスワードで、今回漏れたのはこちらです。ただし両者を同じにしていた場合は、ログインパスワードも変更してください。
Q. auのスマホしか使っていません。関係ありますか?
対象は@niftyやBIGLOBEなど「プロバイダ各社のメールサービス」です。KDDIは、auメール・UQ mobileメール・au one netメールは異なる設備で構築されており影響も漏えいもない、と明記しています。ただし、別途これらのプロバイダでメールアドレスを作っている場合は対象になり得ます。
Q. 補償やお見舞金は出るのですか?
2026年8月25日時点で、KDDI・JCOM・BIGLOBE・KDDIウェブコミュニケーションズのいずれも補償や見舞金には触れていません。行政指導が2件出たあとも、KDDIの報道発表資料は7月21日更新版のまま動いていません。金銭的な措置に近いものとしては、BIGLOBEがメールアドレス変更サービスを当面無料にしている例があります。
Q. メール設定の相談窓口はまだありますか?
KDDIが臨時開設していたメール設定コールセンター(0120-487-751)は、7月31日で終了しました。延長の告知は出ていません。設定で困った場合は、契約しているプロバイダの窓口を使ってください。
Q. なぜこんなに多くのサービスが一度に影響を受けたのですか?
各社のメール機能が、KDDIの共通システムの上で動いていたためです。土台がひとつに集約されていたため、そこへの一度の侵入が、ぶら下がる複数サービスへ同時に波及しました。
更新履歴
- ▸2026年8月25日:記事全体を再構成しました。総務省(7月29日)と個人情報保護委員会(8月19日)の行政指導により、761万6,173人分のパスワードが平文で保存されていたことが判明したため、これを記事の主題に据えました。それまで積み上げていた「訂正」「続報」の3ブロックを解体し、平文保存の解説、2件の行政指導、KDDIの発表との突き合わせ、対象確認、やるべきことの順に組み直しています。行政指導の文書2点のキャプチャを追加。タイトルとカバー画像も差し替えました。以前の版で「まだわからないこと」に挙げていた「パスワードが暗号化されていたか平文だったか」「総務省が追加の指導へ進むか」「個人情報保護委員会の対応」の3点は、いずれも答えが出たため確認済みへ移しています。
- ▸2026年7月29日:漏えい人数を訂正。KDDIが7月21日に報道発表資料を更新し、メールアドレスの対象人数を12,231,954名へ訂正したため、本文・表・時系列の数字を差し替えました(旧記載1,223万3,087件、差1,133名)。訂正の出どころはJCOMで、ケーブルテレビ事業者向けISP卸メールサービス分を118,752名へ再精査した差がそのまま反映されています。あわせて単位を公式表記の「名」に統一し、パスワード強制変更のその後(BIGLOBEは7月1〜9日に実施し完了、@niftyは未変更分を無効化、JCOMは対象者へのリセット完了)を追記。補償・二次被害・原因ソフトの名称・行政処分がいずれも未発表であることを整理しました。
- ▸2026年7月7日:7月6日のKDDI確定発表を受けて続報を追記。漏えい件数の確定値(メールアドレス1,223万件・パスワード762万件)、BIGLOBE・@nifty・JCOM・ctc・STNet(ピカラ)・CPIの各社別内訳、総務省の報告徴収(6月24日)、発生時期(5月16日)を反映し、概要・時系列・確認済み事実を更新。
- ▸2026年6月24日:初版公開(6月23日のKDDI発表「最大1422万件の漏えい可能性」を受けて作成)。
参照元
- ▸個人情報保護委員会 - KDDI株式会社及びインターネットサービスプロバイダに対する個人情報の保護に関する法律に基づく行政上の対応並びにメールサービス利用者に対する注意喚起について(2026年8月19日)
- ▸総務省 - KDDI株式会社に対する通信の秘密の保護に係る措置(指導)(2026年7月29日)
- ▸KDDI - ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告(PDF)(2026年7月6日/2026年7月21日更新・人数訂正)
- ▸JCOM - (更新)当社メールサービスに対する不正アクセスの発生について(2026年7月6日/2026年7月21日更新・人数訂正)
- ▸BIGLOBE - 【7/9更新】不正アクセス発生に関するお詫びと、パスワード変更のお願い(2026年7月9日更新)
- ▸総務省 - KDDI株式会社に対する報告徴収(2026年6月24日)
- ▸@niftyセキュリティ - @niftyをかたるメールにご注意ください(2026年7月17日更新)
- ▸ケータイ Watch - 総務省がKDDIに行政指導、ISP向けメールシステム不正アクセス 約762万人に影響(2026年7月29日)
- ▸INTERNET Watch - KDDI、ISP向けメールシステムへの不正アクセスで続報。1223万件のメールアドレス、762万件のパスワードが漏えい(2026年7月6日)
- ▸KDDI - ISP事業者向けメールシステムに対する不正アクセスの発生について(PDF・第一報)(2026年6月23日)
- ▸ITmedia NEWS - KDDI、メアドなど最大1422万件漏えいか ISP事業者向けシステムに不正アクセス(2026年6月23日)
- ▸ITmedia NEWS - 流出の恐れがある@niftyの「メールパスワード」って何? 「ログインパスワード」とは違うの?(2026年6月25日)
- ▸@nifty - 当社メールサービスへの不正アクセスの発生について(FAQ)
- ▸BIGLOBE 会員サポート
- ▸カバー写真: KDDIビル(東京・新宿) / Kentin 撮影・CC BY-SA 3.0(改変あり)(Wikimedia Commons)

Backend Engineer / AWS / Django / Go