お名前.com デスクトップクラウドに不正アクセス、FX口座で無断取引。今やることと、見舞金5,000円・損失補償の受け方
FX自動売買向けのクラウドサーバー「お名前.com デスクトップクラウド」が不正アクセスを受け、サーバーに保存した取引口座のログイン情報が盗まれ、FX口座で無断取引が起きた。全プランが止まり、元の環境では再開しない。今すぐやること、損失の補償と見舞金5,000円の受け方、自動売買を続ける方法をまとめた。
目次
FX自動売買向けのクラウドサーバー「お名前.com デスクトップクラウド」が不正アクセスを受け、サーバーに保存した取引口座のログイン情報が盗まれ、FX口座で無断取引が起きた。全プランが止まり、元の環境では再開しない。今すぐやること、損失の補償と見舞金5,000円の受け方、自動売買を続ける方法をまとめた。
GMOインターネットのFX自動売買向けクラウドサーバー「お名前.com デスクトップクラウド」が不正アクセスを受けた。サーバーに置かれた取引ツール(MT4/MT5など)から取引口座のログイン情報が盗まれ、利用者のFX口座で身に覚えのない取引が起きている。全プランが10月21日から止まっていて、元の環境のまま再開することはない。利用者は全員、別の端末から取引口座のパスワードを変え、残高と取引履歴を確かめる必要がある。不正取引で確定した損失はGMOが補償し、見舞金として一律5,000円も支払われる。
盗まれたのは、サーバーに保存していた取引口座のログイン情報
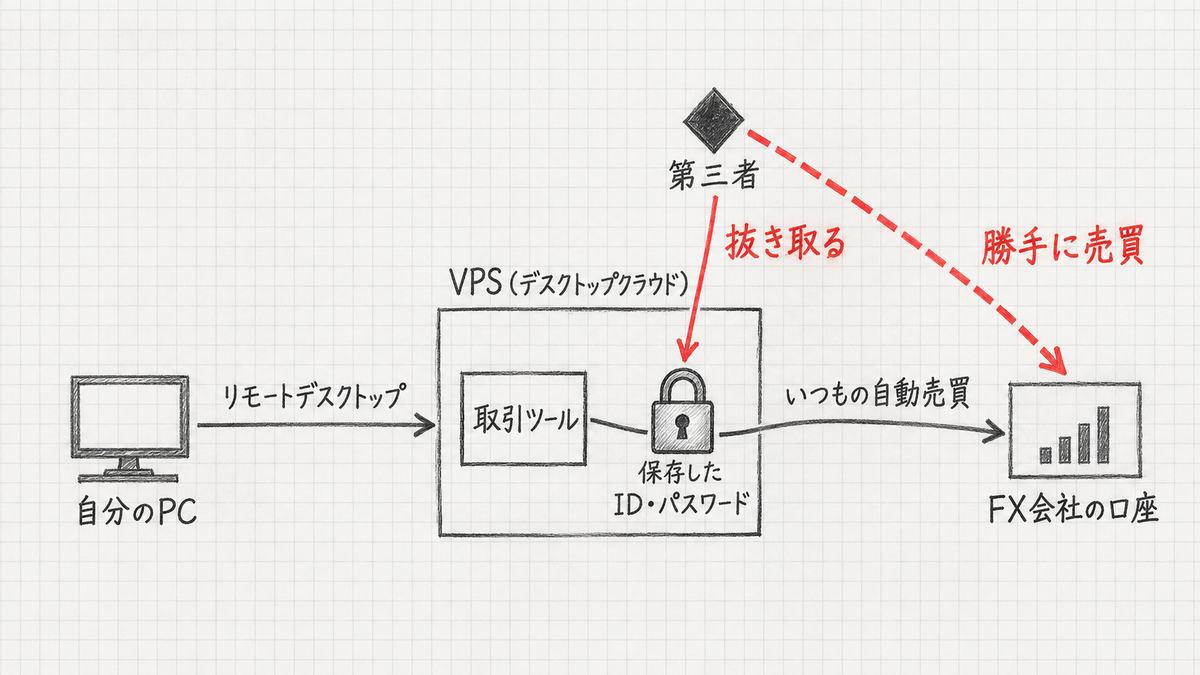
デスクトップクラウドは、Windowsのデスクトップをネット上のサーバーに借りるサービスだ。自宅のPCからリモートデスクトップでつなぎ、MT4やMT5を24時間動かして自動売買に使う人が多い。取引ツールはFX会社の口座へ自動でログインするため、口座のIDとパスワードをサーバーの中に保存しておくのが普通の使い方になる。
GMOは10月20日、一部のサーバーに第三者が不正なプログラムを置いたことを確認した。サーバー内の情報が見られた可能性があり、取引ツールに保存した口座のログイン情報が取られて悪用された可能性があるとしている。10月24日の発表(第4報)では、利用者の情報が外部に持ち出されたことを確認し、サービスのシステムにセキュリティ上の問題があったと認めた。
影響を受けた可能性があるサーバーは26,739台で、全プランが対象になる。これは被害を確かめた台数ではなく、影響があり得る台数だ。どこからどうやって侵入されたのかは、10月26日時点で公表されていない。
まず、FXに使っていない端末から口座のパスワードを変える
GMOが利用者に求めていることを、やる順に並べた。デスクトップクラウドにつないでいたPCは使わず、スマートフォンや別のPCから行う。
- 1.取引口座と取引ツールのパスワードを変える。デスクトップクラウドの中に保存していたログイン情報は、すべて取られたものとして扱う。
- 2.ログイン中の接続をすべて切る。パスワードを変えても、すでにログインしている接続は残ることがある。FX会社の会員ページで切断するか、FX会社に連絡する。
- 3.残高と取引履歴を確かめる。身に覚えのない取引があれば、まずFX会社に連絡する。
- 4.二段階認証を設定する。FX会社が用意していれば、パスワードだけではログインできないようにしておく。
- 5.同じパスワードを使い回したサービスも変える。サーバーやブラウザに保存していたほかのパスワードも同じ扱いにする。
FX会社の側も動いている。GMOは主要な取引所や証券会社に、デスクトップクラウドからのアクセスの遮断、全セッションの強制切断、不正取引の監視を求めた。国内外の複数のFX会社が自社のお知らせで注意を呼びかけていて、新規注文を一時止めた会社もある。口座のあるFX会社のお知らせも確かめておきたい。
つないでいたPCとスマートフォンも、ウイルス対策ソフトでフルスキャンする
GMOは10月24日の第5報で、PCとスマートフォンをウイルス対策ソフトでフルスキャンし、データのバックアップを取るよう「至急」と書いて求めた。バックアップしたファイルの扱いにも注意するよう添えている。
背景には攻撃者の脅しがある。GMOによると、攻撃者とみられる者は金銭を要求し、応じなければ「利用者のPCに関する情報の公開とランサムウェア攻撃」を行うと伝えてきた。攻撃者側は、リモートデスクトップで手元のドライブを共有する設定を通じて利用者のPCにも入ったと主張しているが、この主張は確かめられていない。GMOは利用者の端末への影響も含めて調査中としている。
攻撃者を名乗るメールが届いても、URLや添付ファイルは開かず、返信もしない(第5報)。攻撃者のサイトや、今後「公開」される情報も見に行かないほうがいい。GMOは、事実と異なる内容が混ざっている可能性があると注意している。
損失の補償は、不正取引で確定した損失と手数料
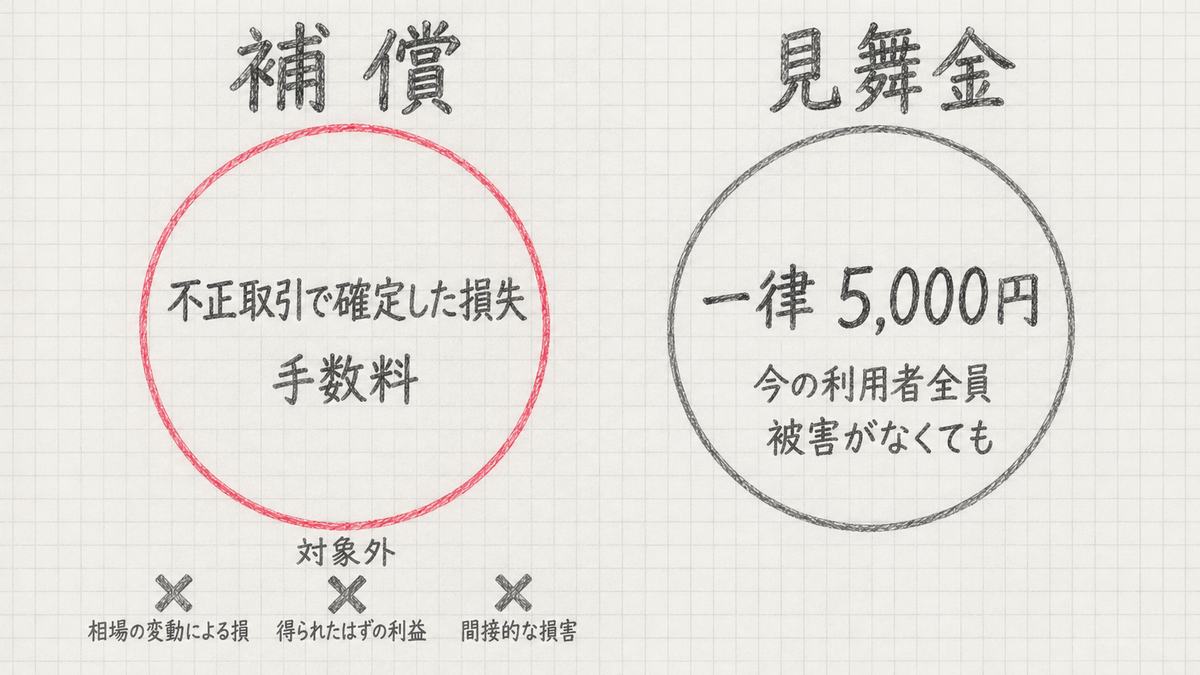
GMOが不正アクセスによる不正取引と認めた取引について、口座で実際に確定した損失(取引の差損と手数料など)を補償する。相場の変動による損失、得られたはずの利益、そのほかの間接的な損害は対象にならない。
補償の手続きは、FX会社への相談と並行して進む。GMOは、FX会社に第三者の不正アクセスだと説明し、取引の取り消しや返金を相談するよう求めている。FX会社から返金があった場合、GMOはその分を差し引いた残りを払う。FX会社が返金に応じない場合も、補償の対象になる損失は支払うとしている。
申請では、不正取引の日時、内容、損失額を確かめられる情報を出す。本人確認の書類に加え、GMOが取引履歴を直接確かめるため、MT4/MT5の閲覧専用パスワード(取引はできず、口座を見るだけのパスワード)の提出を求めることがある。被害がある人は、取引履歴の画面や、FX会社とのやり取りを今のうちに残しておくといい。
申請の方法、必要な書類、受付期間、支払いの時期は、11月6日(金)までに、GMOの公式サイトと登録メールアドレスで案内される。
見舞金5,000円は、今の利用者全員に。案内は10月30日までにメールで届く
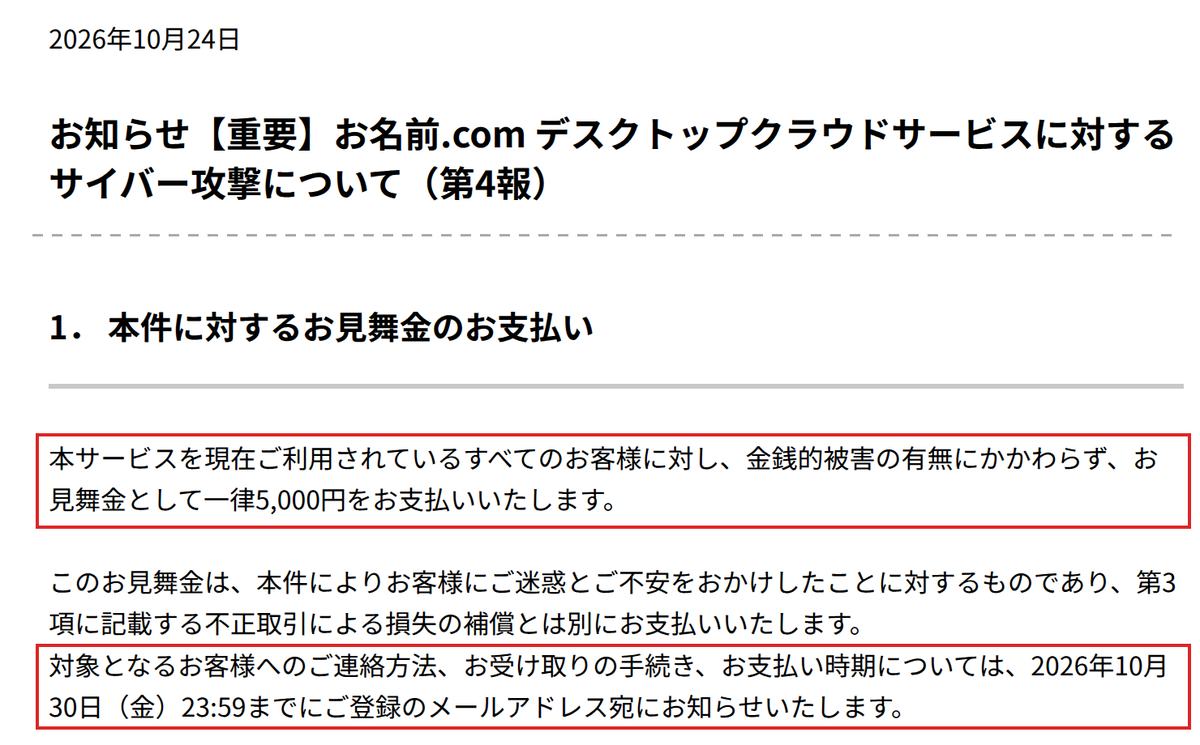
現在デスクトップクラウドを使っている人には、被害の有無に関係なく見舞金として一律5,000円が支払われる。損失の補償とは別のお金だ。受け取りの手続きと支払いの時期は、10月30日(金)23時59分までに、登録メールアドレスあてに知らされる。今の時点で利用者がすることはない。
この時期は、GMOや補償を装ったメールに気をつけたい。GMOは、補償の手続きでパスワードや暗証番号を尋ねることはないとしている。例外は、上に書いたMT4/MT5の閲覧専用パスワードだけだ。取引口座のログインパスワードやクレジットカード番号を聞いてくる連絡は、偽物と考えていい。迷ったら、メールのリンクからではなく、下の問い合わせ窓口に電話で確かめる。
自動売買を続けるなら、別の基盤の代替サービスを6か月無償で使える
GMOは、不正アクセスを受けた今の基盤をそのまま再開しない。Windowsのデスクトップ環境を使い続けたい契約者には、別のクラウド基盤で動く代替サービスへの乗り換えを案内し、乗り換え後6か月は無償にする。利用者の同意なく移されることはない。
提供開始の時期、申し込み方法、乗り換えない人の契約と料金の扱いは、見舞金と同じく10月30日(金)23時59分までにメールで届く。それより早く自動売買を再開したい人は、他社のVPSを借りて取引ツールを入れ直すことになる。どちらを選ぶ場合も、新しい環境で使うのは、変更した後のパスワードにする。
問い合わせは 03-5456-2560(24時間)
お名前.comの窓口は、電話 03-5456-2560(土日・祝日を含めて24時間)と、お問い合わせフォーム。身に覚えのない取引そのものについては、まず口座のあるFX会社に連絡する。
10月19日の問い合わせから見つかり、24日に情報の持ち出しを確認した
- ▸10月19日 利用者からの問い合わせを受けて調査を始めた
- ▸10月20日 一部のサーバーで不正なプログラムを確認。新規申し込みとコントロールパネルを止めた
- ▸10月21日 午前4時から全プランのサーバーを順に停止し、第1報を出した。以降、利用者から口座の不正操作の報告が届き始めた
- ▸10月22日 警察に相談(第2報)
- ▸10月23日 FX会社などでログイン中の全セッションを切るよう利用者に求めた(第3報)
- ▸10月24日 情報の外部への持ち出しを確認したと公表。見舞金、損失の補償、代替サービスを発表し、攻撃者の要求には応じないとした(第4報)。PCとスマートフォンのフルスキャンも求めた(第5報)
- ▸10月25日 GMOグループ代表の熊谷正寿氏が、政府に「能動的サイバー防御」(攻撃元に先回りして手を打つ国の仕組み)の措置を求めた理由をブログで説明した
侵入の経路、不正取引の件数と被害の総額、持ち出された情報の種類と件数は、10月26日時点で公表されていない。
- ▸お名前.com -[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(第1報・2026年10月21日)
- ▸GMOインターネットグループ - 不正アクセスに関するお詫びとお知らせ(第2報・2026年10月22日)
- ▸GMOインターネットグループ - 不正アクセスに関するお詫びとお知らせ(第3報・2026年10月23日)
- ▸GMOインターネットグループ - サイバー攻撃について(第4報・2026年10月24日)見舞金・補償・代替サービス
- ▸GMOインターネットグループ - ご利用のお客様へ改めてのお願い(第5報・2026年10月24日)
- ▸GMOインターネットグループ - 代表ブログ公開について(2026年10月25日)
- ▸ITmedia NEWS - 「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止
- ▸セキュリティ対策Lab - 攻撃者を名乗る者の犯行声明と、利用者のPCへの侵入の主張(未確認)
- ▸カバー写真: Fukuras GMO Office lobby 2019.jpg(Wpcpey / CC BY 4.0、切り抜きと文字を加える改変あり)

Backend Engineer / AWS / Django / Go