ショップサーブの情報漏えい、対象店舗はどこ?Eストアーのメールと利用店を確認する方法
ショップサーブの情報漏えいは10月16日に最終報。対象店舗は過去の利用店も含む7,858店で、店名が分からない購入者もEストアーの窓口で確認できます。通知の見方と、カード情報の一部が対象になった場合の注意点を整理します。
目次
ショップサーブの情報漏えいは10月16日に最終報。対象店舗は過去の利用店も含む7,858店で、店名が分からない購入者もEストアーの窓口で確認できます。通知の見方と、カード情報の一部が対象になった場合の注意点を整理します。
「Eストアーから漏えいのメールが来たが、どの店で買ったのか分からない」。ショップサーブの10月16日の最終報では、利用店舗名の確認もEストアーの問い合わせ窓口で対応すると案内しています。まず公式発表から窓口を開いて確認してください。
対象店舗は7,858店で、現在ショップサーブを使う店舗に加え、過去に利用していた店舗も含まれます。店の現在の見た目や、いま別の仕組みで運営されていることだけでは、対象外と判断できません。2026年10月20日確認。
対象店舗名が分からないときは、Eストアーで確認できる
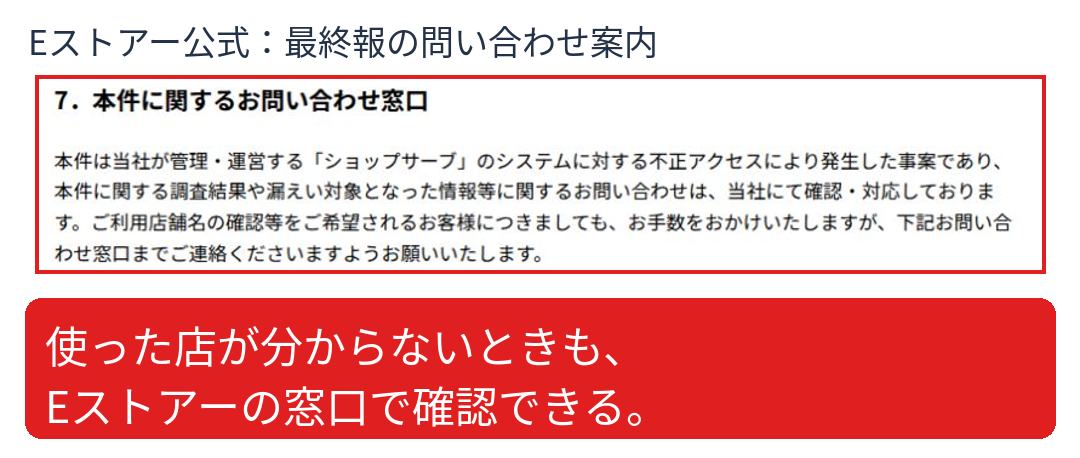
最終報には店舗名の一覧は載っておらず、利用店舗名の確認を希望する人は窓口へ連絡するよう案内されています。購入者・会員向けは公式発表から案内されている問い合わせフォームです。直接入力する前に公式発表の第7項から同じリンクが案内されていることを確認できます。
同じ第7項にはメールでの相談窓口もあります。ショップサーブの店舗運営者向け窓口とは分かれているため、買い物をした人は「お客様(購入者・会員)」向けを選んでください。フォームの送信や対象店舗の個別照会は、この記事の確認では行っていません。
漏えいしたのは何?カード番号は一部のみ
| 区分 | 最終報で示された内容 |
|---|---|
| 購入者・配送先の情報 | 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力した情報。 |
| 会員情報 | 会員ID、暗号化されたパスワード。 |
| クレジットカード情報の一部 | カード名義、番号の先頭6桁と下4桁、有効期限。完全な番号とセキュリティコードは含まれない。 |
対象者は約2,335万6,000人。このうちカード情報の一部を含む人は約209万6,900人です。これは購入者だけでなく店舗運営者や紹介プログラム登録者も含み、重複を可能な限り除いた概数です。すべての人から、表にある全項目が漏れたという意味ではありません。
Eストアーは、漏えいしたカード情報だけでは決済できないと説明しています。会員のパスワードは暗号化された状態で、特定や悪用の可能性は低いとの判断です。ただし、これを「どんな不審な連絡でも安心」という意味にはしないでください。
通知が来ていなくても、対象外とは言い切れない
会社は対象者への個別連絡を完了したとしていますが、連絡先を確認できない人は、公式発表と相談窓口の設置で代えると説明しています。受信箱にメールが見つからないことだけで対象外とは判断できません。
一方で、ショップサーブを使っていると分かっただけで必ず対象、とも言えません。店名を推測して広めたり、関係会社が提供する別サービスまで同じ被害と扱ったりせず、公式窓口で確認してください。
カード情報の再入力や、再決済を求める連絡に注意
最終報は、本件についてカード情報の再入力・再決済をお願いすることはなく、メールやSMSでパスワードを尋ねることもないと明記しています。「漏えい対応のため」などとして入力を求める連絡は、そのまま操作せず公式窓口へ確認してください。
攻撃期間は5月21日〜8月1日。会社は8月1日に通信を遮断し、それ以降の攻撃は成立していないと説明しています。10月16日は調査結果の最終報の日で、新たにその日に攻撃が起きたという発表ではありません。具体的な二次被害の報告は、最終報の公表時点で確認されていないとしています。
カバー:Estore Corporation/Public domain。Eストアーのロゴ資料画像を使用。トリミング・文字入れ。

Backend Engineer / AWS / Django / Go