タイムズカー情報漏洩、自分は対象?退会済みの確認方法と免許証流出の対策・補償まとめ
カーシェアのタイムズカーで約660万アカウントの会員情報が漏えいし、うち約160万アカウントでは運転免許証などの画像も含まれます。退会済みの人も対象で、レンタカーと駐車場の会員は対象に挙げられていません。対象の確かめ方、信用情報機関への申告で防げることと防げないこと、未公表の点をまとめました。
目次
カーシェアのタイムズカーで約660万アカウントの会員情報が漏えいし、うち約160万アカウントでは運転免許証などの画像も含まれます。退会済みの人も対象で、レンタカーと駐車場の会員は対象に挙げられていません。対象の確かめ方、信用情報機関への申告で防げることと防げないこと、未公表の点をまとめました。
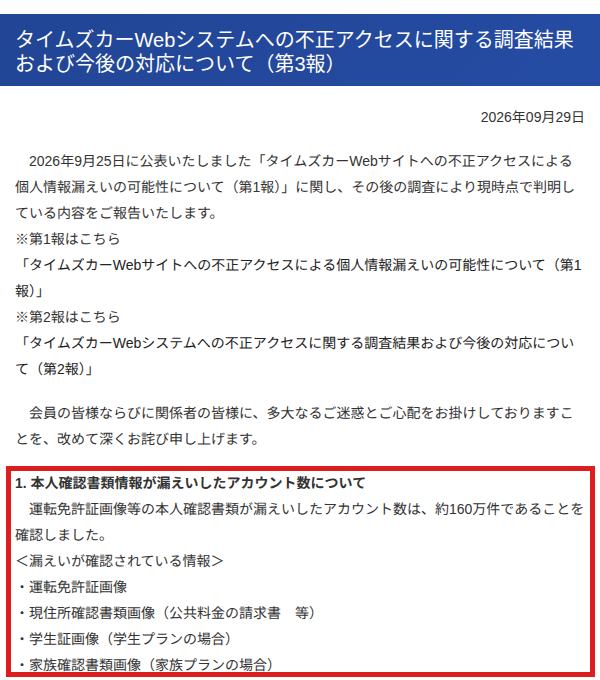
カーシェアの「タイムズカー」で、約660万アカウントの会員情報が第三者に取得されました。対象は現在の会員だけでなく、退会済みの人、入会を申し込んで完了していない人、法人向けサービスの会員まで含みます。うち約160万アカウントでは、運転免許証などの本人確認書類の画像も漏えいしています。
レンタカー(タイムズカーレンタル)と駐車場の会員(タイムズクラブ)は、対象として挙げられていません。補償は未定、どうやって侵入されたかも公表されていません。
以下は、パーク24とタイムズモビリティの公式発表、信用情報機関3社の公式ページを2026年10月5日に確認した内容です。
自分は対象か
| 立場 | 対象か | 連絡の来かた |
|---|---|---|
| タイムズカーの現在の会員 | 対象 | 本人確認書類の画像が漏えいした人には9月29日からメールで個別案内 |
| タイムズカーを退会済みの人 | 対象 | 10月1日から順次案内。登録時の連絡先が古い場合は専用フォームから連絡が必要 |
| 入会を申し込んで完了していない人 | 対象 | 個別に案内 |
| タイムズビジネスサービスの会員・退会済みの人 | 対象 | 個別に案内 |
| レンタカーだけ、駐車場の会員(タイムズクラブ)だけの人 | 対象として挙げられていない | — |
約660万は人数ではなくアカウント数です。タイムズカーの会員数は約415万人(8月末時点)なので、退会済みの人などがかなりの割合を占めます。
退会済みの人の情報が残っていた理由について、タイムズモビリティは、氏名・住所・生年月日は税法等に基づき7年間、運転免許情報と画像は「なりすまし対策やお問い合わせ対応のため」7年間保管していると説明しています。退会済みで対象になるのは2019年9月末以降に退会した人だと報じられていますが、公式のよくある質問にこの日付は書かれていません。
退会済みの人は、待っているだけでは気づけない可能性があります。公式は「登録いただいている連絡先情報が現在も有効とは限らない」として、退会者専用の問い合わせフォームから退会時の登録情報を連絡するよう求めています。回答は2週間程度が目処です。
筆者も2019年前後までタイムズカーを使っていました。退会した時期も、当時登録したメールアドレスも覚えていません。手元の2つのメールボックスと2023年以降の引き落とし記録を調べましたが、入会や退会の記録は見つからず、自分が対象かどうかを手元の情報だけで確かめることはできませんでした。
漏えいした情報
| 区分 | 項目 |
|---|---|
| 約660万アカウント(人により異なる) | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、法人会員の所属部署名、連携サービスID、パスワード |
| うち約160万アカウント | 運転免許証の画像、現住所確認書類の画像(公共料金の請求書など)、学生証の画像(学生プラン)、家族確認書類の画像(家族プラン) |
| 含まれない | クレジットカード情報(同社は保有していない) |
パスワードは「復元できない形式で保管」しており、アカウントが不正に利用されるおそれはないとされています。連携サービスIDは、JR西日本グループのWESTER IDなど計9件です。JR西日本は、自社のシステムへの不正アクセスはなく、WESTERのパスワードは自社で管理しているため今回流出するものではないと発表しています。
自分のどの項目が漏えいしたかの詳細は、外部の専門機関の調査結果を踏まえ、2週間程度を目処に改めて案内される予定です。届いたメールに書かれているのは「現時点で漏えいを確認した情報」です。
どうやって漏えいしたのか
侵入の方法は公表されていません。発表されているのは、9月25日9時07分に不正アクセスを検知したこと、9月26日7時25分までに侵入の経路と攻撃元との通信を遮断したこと、システムに保存されていた会員情報が第三者に取得されたことまでです。
システムの弱点を突かれた可能性も、関係者がだまされて入口を渡してしまった可能性もあり、現時点ではどちらとも言えません。攻撃者も明らかになっていません。原因と再発防止策は、外部の専門機関による調査を経て続報で公表するとされています。
会員サイトは2016年に保守が終わった土台で動いている
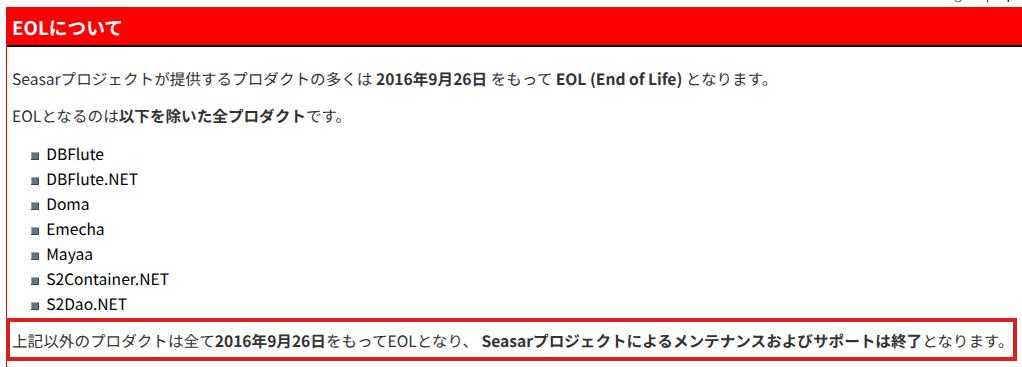
タイムズカーの会員向けページは、「Teeda」という部品を読み込んでいます。Teeda は国産のJava向けの開発の土台「Seasar2」の一部で、Seasar の公式サイトは、7つの製品を除く全製品のメンテナンスとサポートを2016年9月26日で終了したと告知しています。Teeda は除外の7つに入っていません。サポートが終わった土台は、新しい弱点が見つかっても開発元からは修正が出ません。
2026年10月5日に各サイトの公開ページを開いて確かめたところ、Teeda の部品を読み込んでいたのはタイムズカーだけではありませんでした。
- ▸タイムズカーのトップページと問い合わせフォーム
- ▸タイムズクラブ(駐車場の会員サービス)のトップページと、ログイン画面を受け持つサーバーのページ
- ▸タイムズ駐車場検索のトップページ
タイムズカーレンタルのトップページでは読み込みを確認できませんでした。Internet Archive の保存記録では、旧タイムズカープラスのサイトに2013年5月の時点でこの部品が残っています。
これは今回の侵入の原因だという意味ではありません。パーク24は経路を公表しておらず、使っている版や独自の修正の有無は外からは分かりません。Teeda そのものに登録された既知の弱点も、筆者が調べた範囲では見つかりませんでした。言えるのは、開発元の保守が10年前に終わった土台が、グループの複数の会員サイトで使われ続けているという観測までです。パーク24は、タイムズカー以外のサービスへの影響には触れていません。
免許証の画像が漏えいした人ができること
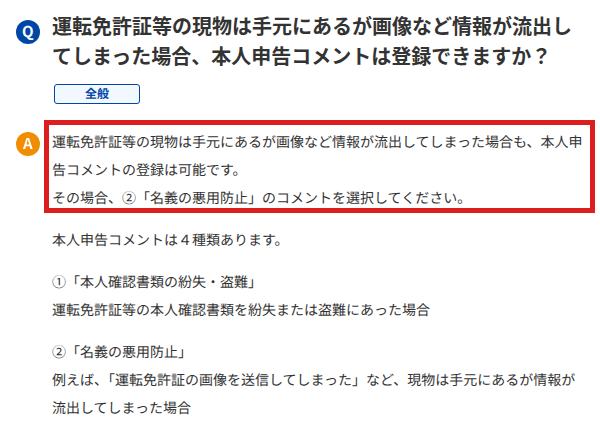
本人になりすましてローンやクレジットカードを申し込まれるのを防ぐ手段として、信用情報機関への「本人申告」があります。審査のときに金融機関が見る信用情報に、「この名義は悪用されるおそれがある」という注意書きを載せてもらう制度です。免許証が手元にあっても、画像が流出した場合は申告できます。
| 機関 | 選ぶ項目 | ネット申込の手数料 |
|---|---|---|
| CIC クレジット会社などが加盟 | 「盗まれました」 | 1,000円 |
| 日本信用情報機構(JICC) 消費者金融などが加盟 | 「名義の悪用防止」 | 700円(スマホアプリ) |
| 全国銀行個人信用情報センター 銀行などが加盟 | 本人確認書類の「漏えい等」による申告 | 500円 |
登録期間はCICとJICCが登録日から5年です。選ぶ項目は機関ごとに違います。JICCは、現物が手元にあって画像が流出した場合は「紛失・盗難」ではなく「名義の悪用防止」を選ぶよう案内しています。CICは、本人確認書類の画像を不審な相手に送ってしまった場合を例に、「盗まれました」を選ぶよう案内しています。
知っておきたい限界が3つあります。
- ▸効果は保証されない。審査の判断は各社が行うもので、CICと全国銀行個人信用情報センターは、申告の効力や悪用の防止効果を保証しないと明記しています
- ▸預金口座の開設は防げない。全国銀行個人信用情報センターは、照会は与信の判断に限られ、預金口座の開設時には行われないと明記しています
- ▸1か所で済むとは限らない。3機関は申告情報を交流していますが、加盟している会社が機関ごとに違うため、CICもJICCもほかの機関への登録を勧めています
申し込みは混み合っています。全国銀行個人信用情報センターは9月29日にWeb申込を一時休止して30日に再開し、10月2日には手続きにかかる日数についてお知らせを出しています。
免許証の再交付は効くのか
運転免許証を再交付すると、12桁の番号の最後の数字(再交付の回数)が1つ増えます。テレビ朝日は10月2日、免許センターに再交付を求める人の列ができたと報じました。同じ報道の中で警察関係者は、写真・住所・生年月日が流出している時点で、番号を変えることに大きな効果があるとは言えないと話しています。再交付を急ぐ前に、まず信用情報機関への申告を検討するのが現実的です。
補償と集団訴訟
補償は決まっていません。タイムズモビリティは、外部の専門機関の調査結果を踏まえて全体の方針を決めるとしています。信用情報機関への申告にかかる手数料を同社が負担するかどうかも、公式のよくある質問には書かれていません。
集団訴訟に向けた動きも出ています。日本経済新聞は、弁護士が開設した訴訟サイトに1万5千人超が登録したと報じています。
不審な連絡への注意
漏えいした項目には住所、電話番号、メールアドレスが含まれるため、タイムズを装ったメール、SMS、電話、郵便物が届く可能性があります。同社は、メール・SMS・電話でパスワードやクレジットカード情報を尋ねることはないと明言しています。
「漏えいのお知らせ」を装った偽のメールにも注意が要ります。届いたメールのリンクは押さず、公式サイトの新着情報から内容を確かめるのが安全です。問い合わせ窓口は0120-25-8924(24時間)ですが、電話は混み合っていると案内されています。
参照元
- ▸パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)」(2026年9月29日、10月5日確認)
- ▸同(第2報)(9月28日)、同(第1報)(9月25日、26日追記)
- ▸タイムズモビリティ「タイムズカーWebサイトへの不正アクセスに関しよくあるご質問」(10月1日付)
- ▸パーク24「連結子会社における不正アクセスの発生および個人情報漏えいに関するお知らせ」(9月28日)
- ▸JR西日本「タイムズカーWebサイトへの不正アクセスについて(続報)」(9月29日)
- ▸Seasarプロジェクト「EOLについて」(10月5日確認)
- ▸JICC「現物は手元にあるが画像など情報が流出してしまった場合」、「3機関の交流について」
- ▸CIC「本人申告とは」、「本人申告情報の登録コメント変更」、よくあるご質問
- ▸全国銀行個人信用情報センター「本人申告の手続き」
- ▸piyolog「タイムズカーWebサイトへの不正アクセスについてまとめてみた」(会員数、退会者の対象時期の出どころ)
- ▸テレビ朝日「タイムズカー情報流出で免許センターに再交付求める列」(10月2日)、日本経済新聞「タイムズカー免許証画像流出、訴訟サイトに1.5万人超登録」
- ▸カバー写真: Tatawidepine 撮影・パブリックドメイン(トリミング、ナンバープレートのぼかし、字幕帯を追加)

Backend Engineer / AWS / Django / Go