ラボ
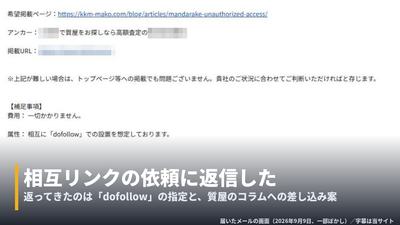
「営業ではありません」の相互リンク依頼に返信してみたら、dofollowでリンク交換しようと返ってきた
SEOセキュリティメール
問い合わせフォームに届く「相互リンクのご提案(営業ではありません)」。2か月半で15通来たので、2通に返信して条件を聞いてみたら「相互にdofollowで設置」と返ってきた。差し込み先の質屋のコラムには、すでに無関係なリンクが6本。見分け方、送られてくる仕組み、届いたときの対処を実際の画面つきでまとめた。
2026.09.2523 views
ニュース
Gyazoの画像が表示されない・使えない。不正アクセスで漏れた情報と、今すぐやること
セキュリティプライバシー国内企業
Gyazoで不正アクセスが起き、ユーザーのデータ約2,362万件と画像のメタデータ約4.9億件が流出しました。画像そのものの流出は確認されていませんが、画像URLを構成する情報が漏れています。対象の範囲、画像が表示されない理由、今すぐやることを公式発表から整理します。
2026.09.1844 views
ニュース
デジタル庁GSSに不正アクセス、約24.6万件が漏えいした可能性――GSSとは?誰の情報が対象?
セキュリティプライバシー
デジタル庁が、省庁の共通業務環境GSSへの不正アクセスを公表。約24.6万件は職員や業務関係者の情報で、一般の方の情報やマイナンバー等は含まれないと説明しています。GSSの用途、対象、経緯、連絡時の注意点を確認します。
2026.09.1163 views
ニュース
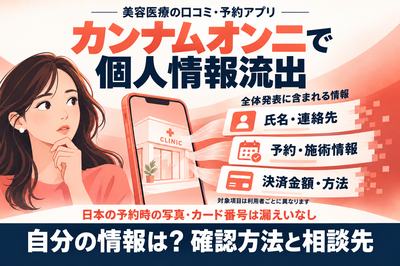
カンナムオンニの個人情報流出、何が漏れた?日本向けの精査結果と確認方法
海外企業プライバシーセキュリティ
日本の利用者約4.8万人が対象とされたカンナムオンニの個人情報流出。運営は日本の予約時の写真やカード番号の漏えいを否定しています。自分の対象項目の照会方法と、ログインできない場合の窓口、補償の申請期間を確認します。
2026.09.1169 views
ニュース
Qilinがミツワ株式会社への攻撃を主張 — 公開予告は9月15日朝、証拠はまだ出ていない
セキュリティ国内企業
ランサムウェア攻撃集団 Qilin が、2026年9月9日付でミツワ株式会社の名前を掲載板に載せました。データを奪ったという主張で、公開予告は9月15日の朝5時ごろ。ただし証拠のサンプルは1件も出ておらず、会社の発表も報道もありません。掲載板に何が載っていたか、仮に本当だとして誰が何を失うのか、シャツ通販を使った人はカードを止めるべきかを整理しました。
2026.09.10101 views
ニュース
MKPポイントカードにログインできない? 10月7日に一部再開、二段階認証とポイント補填。名鉄協商の不正アクセスで対象のサービスと漏えいの範囲
セキュリティプライバシー国内企業
名鉄協商のMKPポイントカードは、6月23日から止まっていたマイページが10月7日12時に一部再開した。ログインは二段階認証になり、ポイント交換と新規会員登録はまだ使えない。障害中のポイントとクーポンは付与済みで、お詫びに300円クーポン6枚などの補填がある。漏えいのおそれがある情報と対象のサービスもまとめた。
2026.09.0761 views
ニュース
まんだらけの通販・オークションにログインできない。再開はいつ?対象になる個人情報と原因
セキュリティプライバシー国内企業
まんだらけの通販・オークションが不正アクセスで停止している。9月1日夜の告知で再開予定が変わり、通販は9月5日12時、毎日オークションは9月7日、大オークションは9月9日落札開始になった。漏えいの可能性があるのは8月28日6時までに注文した人の氏名・住所・電話番号・メールアドレスで、カード情報とパスワードは対象外とされている。
2026.09.02680 views
ニュース
イエローハットの作業予約サイトにログインできない・アプリがつながらない。原因と再開はいつ?対象の会員情報は?
国内企業セキュリティプライバシー
イエローハットのWEB作業予約システムが不正アクセスを受け、最大180万1,499人分の会員情報が漏れた可能性があります。システムは復旧発表済みで、漏れた可能性があるのは氏名・電話番号・メールアドレス・会員番号の4項目。カード情報とパスワードは対象外です。
2026.08.31106 views
ニュース
メールサーバーDovecotに脆弱性25件、2.4.5へ CVE-2026-42007
インフラセキュリティ
メールサーバーの定番Dovecotに、脆弱性25件をまとめて修正するアドバイザリが2026年8月28日に公開されました。最上位はCVE-2026-42007の9.1で、7件はログインなしで成立します。修正版は無償版2.4.5、有償版2.3.22.2ほか。全25件の一覧と確認手順をまとめます。
2026.08.2838 views
ニュース
ZabbixのWindows版に権限奪取の弱点、導入先次第で対象 CVE-2026-59781
セキュリティインフラ
監視ソフトZabbixのWindows版エージェントに脆弱性CVE-2026-59781が公開されました。既定以外のフォルダへ入れた環境だけが対象で、権限が緩いと管理者権限を奪われます。修正版は7.4.13・7.0.29・6.0.48。更新だけでは直らない理由と、導入先フォルダの権限の確認手順をまとめます。
2026.08.28222 views
ニュース
Redisに認証なしの乗っ取り欠陥、暗号化通信ありが対象 CVE-2026-81934
インフラセキュリティ
データを高速に扱うRedisに、遠隔から乗っ取られる恐れのある脆弱性CVE-2026-81934が公開されました。深刻度は10点満点で9.8。対象は暗号化通信を有効にしている環境に限られます。修正版は8月17日公開の8.10.1・8.2.9・7.4.11・6.2.24など。対象かどうかの確認手順とValkey側の対応をまとめます。
2026.08.28104 views
ニュース
Linuxカーネルの欠陥が悪用中、Red Hat 8と9は対象外 CVE-2026-53362
セキュリティLinux
LinuxカーネルのCVE-2026-53362が悪用確認済みとして米CISAのカタログに追加され、対応期限は2026年8月30日に設定されました。対象はカーネル6.0以降で、Red Hat Enterprise Linux 8・9とUbuntu 22.04以前は影響を受けません。修正版の一覧、ディストリビューション別の状況、バージョンの確認手順をまとめます。
2026.08.28174 views