ColdFusionの脆弱性、いま何版なら安全? 10月も最悪10点が2件、対象と対策を解説
Adobe ColdFusionの脆弱性は、2026年10月の更新(APSB26-144)でもログイン不要で乗っ取られ得る最悪10点が2件。いま安全な版は2025 Update 14/2023 Update 26です。公開2時間で悪用されたCVE-2026-48282を含む6月からの更新の流れ、対象の確かめ方、ColdFusion 2021の扱いを整理します。
目次
Adobe ColdFusionの脆弱性は、2026年10月の更新(APSB26-144)でもログイン不要で乗っ取られ得る最悪10点が2件。いま安全な版は2025 Update 14/2023 Update 26です。公開2時間で悪用されたCVE-2026-48282を含む6月からの更新の流れ、対象の確かめ方、ColdFusion 2021の扱いを整理します。
いま当てるべき版は 2025 Update 14/2023 Update 26
2026年10月13日、Adobeは ColdFusion の定例のセキュリティ更新 APSB26-144 を公開しました。ColdFusion 2025 は Update 14(2025.0.14)、ColdFusion 2023 は Update 26(2023.0.26)が、2026年10月22日時点で脆弱性がふさがれた最新版です。2025.0.13 以前、2023.0.25 以前は今回の対象に入ります。
今回の更新で直った脆弱性は31件です(公開時は32件で、10月21日の改訂で CVE-2026-48378 が一覧から外されました)。うち CVE-2026-105899(危険なファイルのアップロード)と CVE-2026-106622(サーバーを踏み台にするSSRF)の2件が、深刻度の最高値10.0です。Adobeの記載では、どちらもネット越しに、ログインも利用者の操作もなしに攻撃できる評価になっています。
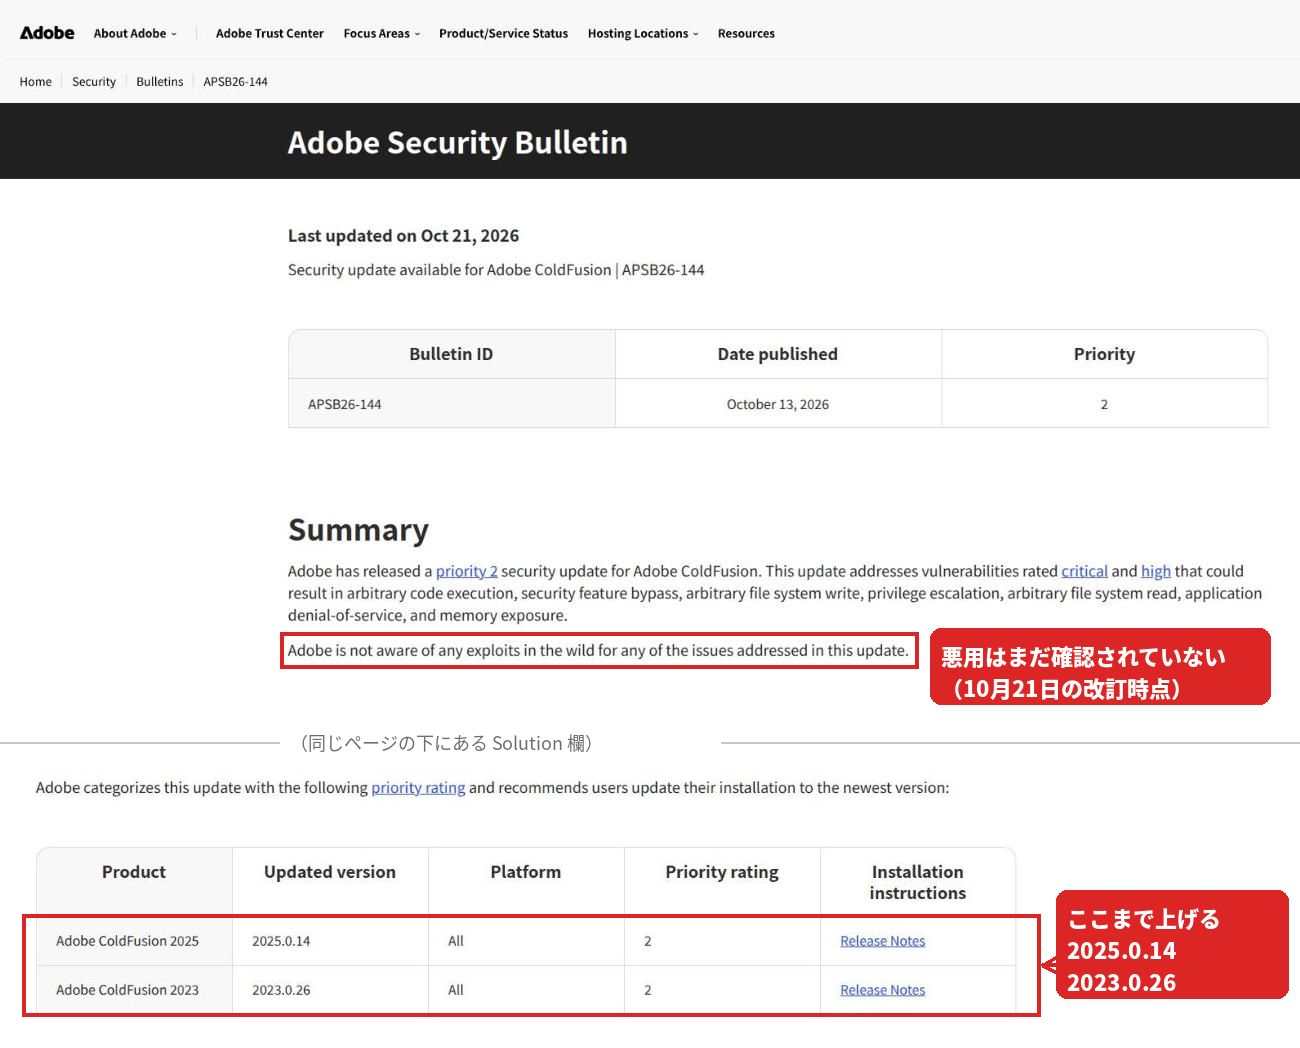
Adobe自身は優先度を3段階の真ん中の「2」とし、悪用は確認していないとしています。一方、毎月の更新を分析している Zero Day Initiative は、ファイルのアップロード、コードの差し込み、SSRF、認可の不備がそろった今回の ColdFusion を、優先度2の評価にかかわらず今月もっとも急ぐべきものに挙げています。6月に直った CVE-2026-48282 は、詳細の公開から2時間足らずで攻撃が始まっています(下の「経緯」)。優先度の数字ではなく、外部に公開しているかどうかで急ぎ具合を決めてください。
✓ 確認済みの事実(2026年10月22日時点)
- ✓最新の修正は APSB26-144(10月13日公開・10月21日改訂)。修正版は 2025.0.14 と 2023.0.26(Adobe)
- ✓APSB26-144 で直った31件に、悪用の報告はない(Adobe)。CISAの実際に攻撃された脆弱性リスト(KEV)の10月21日版でも、2026年の ColdFusion で載っているのは CVE-2026-48282 だけ(CISA KEVカタログ)
- ✓7月以降、8月(APSB26-90)、9月(APSB26-119)、10月と毎月の更新が続き、8月分にも深刻度10.0(CVE-2026-48362)が含まれる
- ✓ColdFusion 2021 は2025年11月10日に通常のサポートが終わり、それ以降の脆弱性は直らない(Adobe)
2026年の ColdFusion の更新と、どこまで上げればよいか
2026年6月の緊急の更新から、ColdFusion は毎月のように修正が出ています。後の更新は前の更新の修正をすべて含むため、途中の版を順に当てる必要はなく、最新版まで一度に上げれば足ります。逆に、7月の時点で「最新」だった Update 11/22 で止まっていると、8月から10月に見つかった最高10.0の穴が開いたままです。
| 公開日 | Adobeの情報 | 修正版(2025/2023) | 主な中身 |
|---|---|---|---|
| 6月30日 | APSB26-68 優先度1(緊急) | Update 10/Update 21 | 10.0が6件。CVE-2026-48282 は 実際の攻撃に悪用(7月7日にKEV登録) |
| 7月14日 | APSB26-82 | Update 11/Update 22 | 最高9.6(CVE-2026-48284・ 隣接ネットワークからが条件) |
| 8月11日 | APSB26-90 優先度1 | Update 12/Update 23 | 最高10.0(CVE-2026-48362・ OSコマンドの差し込み) |
| 9月8日 | APSB26-119 優先度1 | Update 13/Update 24 | 最高9.9(評価式の差し込み) SQLインジェクションなど9件 |
| 10月13日 | APSB26-144 優先度2 | Update 14/Update 26 | 10.0が2件(ログイン不要) ほか合計31件 |
※7月14日以降の更新で直った脆弱性に、10月22日時点で悪用の報告はありません。悪用が確認されているのは6月の CVE-2026-48282 です。各更新の対象・修正版・件数は表中のAdobeのセキュリティ情報によります。
経緯:6月の CVE-2026-48282 は公開直後に悪用された
2026年6月30日の緊急の更新(APSB26-68)で直った脆弱性のうち、 CVE-2026-48282(深刻度10.0)が、脆弱性の詳細が公開された直後から、実際の攻撃に使われ始めたことが複数の公的機関・調査組織から報告されました。脆弱性情報を追う KEVIntel は、公開から2時間足らずで、世界中に仕掛けたおとりサーバー(ハニーポット)網で実際の攻撃を観測したと発表しています。おとりサーバーとは、攻撃者をわざとおびき寄せて手口を記録するための監視用サーバーのことです。
これを受けて、カナダのサイバーセキュリティセンター(CCCS)や英国NHSのサイバー警戒チームが相次いで注意喚起を出しました。CVE-2026-48282 は、ファイルの保存場所をたどる指定を悪用してサーバーに不正なファイルを書き込み、最終的に任意の命令を実行できる欠陥です。ログイン不要でサーバーを乗っ取れるため、「更新が済んでいない公開サーバー」はいつ狙われてもおかしくない状態だと考えてください。攻撃監視組織 Shadowserver は、インターネット上に約800台のColdFusionが露出していると観測しています。
✓ 確認済みの事実(2026年7月21日時点)
- ✓CVE-2026-48282(CVSS 10.0)が実際の攻撃に悪用され始めた(BleepingComputer)
- ✓詳細公開から2時間足らずで、おとりサーバー網が悪用を観測。最初の攻撃元IPはインドに割り当てられたもの(KEVIntel)
- ✓カナダCCCS・英国NHSが悪用に関する注意喚起を公開(NHS England Digital)
- ✓あわせて、7件目の最悪10.0となる CVE-2026-48316 がNVDに追加登録された(下記の一覧表に反映)
- ✓2026年7月7日、CVE-2026-48282が米政府機関CISAの実際に攻撃された脆弱性リスト(KEV)に正式登録された(CISA KEVカタログ)。連邦政府機関には7月10日を期限とする更新が義務づけられた
つまり、この脆弱性はもう「いつか悪用されるかもしれない」ではなく、すでに悪用が始まっているフェーズに入りました。この欠陥は Update 10/21 以降のどの版でも直っており、最新版へ上げればふさがります。過去にColdFusion が狙われた脆弱性は、米政府機関CISAの実際に攻撃された脆弱性リスト(KEV)にも繰り返し登録されてきましたが、今回のCVE-2026-48282も2026年7月7日付でそのKEVに正式に加えられました(連邦機関の是正期限は7月10日)。予告ではなく、現に攻撃されている脆弱性として公的に確定した形です。以下は、6月に公開された脆弱性の全体像です。
企業や官公庁のWebシステムを動かす土台として広く使われている Adobe ColdFusion(コールドフュージョン) に、2026年6月30日、外部からログインなしでサーバーを乗っ取れる脆弱性が一挙に見つかりました。米国の脆弱性データベース(NVD)には2026年6月30日付でまず9件のColdFusion脆弱性が登録され、その後さらに追加登録が進み、危険度が10点満点中ちょうど 10.0 の欠陥はColdFusionだけで6件に達しました(別製品Adobe Campaign Classicの1件を含めると10.0は計7件)。いずれもログイン不要・利用者の操作も不要で、攻撃者がねらったサーバー上で好きな命令を実行できてしまいます。代表的な番号は CVE-2026-48276 で、Adobeのセキュリティ情報 APSB26-68 として公開されています。上で述べたとおり、このうち CVE-2026-48282 はすでに実際の攻撃に悪用され始めています。
ColdFusion は、過去にも実際の攻撃へ繰り返し悪用され、米政府機関CISAの「実際に攻撃された脆弱性リスト(KEV)」に何度も載ってきた製品です。今回のように「ログインせずに乗っ取れる」たぐいの欠陥は、公開された直後から世界中で自動的に狙われやすく、対応の速さがそのまま被害の有無を分けます。Adobe ColdFusion を自社サーバーやクラウド上で動かしている組織にとっては、いま最優先で手を打つべき話です。下の表は、6月以降の更新も含めた2026年10月22日時点の全体像です。
| 項目 | 内容 |
|---|---|
| 対象ソフト | Adobe ColdFusion 2025 Update 13(2025.0.13)以前/2023 Update 25(2023.0.25)以前 |
| 脆弱性の数 | 6月から10月の5回の更新で多数 10.0は6月に6件・8月に1件・10月に2件 |
| 悪用状況 | CVE-2026-48282は実際の攻撃で悪用を確認 (2026年7月・公開直後から)。ほかは報告なし |
| 最悪の場合 | 無認証でのサーバー乗っ取り (任意の命令を実行) |
| 攻撃の前提 | ColdFusionが外部から接続できること (ログイン不要・操作不要のものを含む) |
| いま使える対策 | 2025 Update 14/2023 Update 26(APSB26-144) まで上げる |
※「CVSS」は脆弱性の深刻度を10点満点で表す国際的な指標で、10.0はその最高値です。本記事のCVSSは公開時点のCVSS v3.1の基本値です。
この脆弱性は誰に、どんな被害をもたらすのか
この穴を真っ先に狙うのは、インターネット上に公開されたColdFusionのサーバーを機械的に探し回る攻撃者です。ColdFusion はWebサイトや業務システムを動かすために使われるため、その入り口は外部に向けて開かれていることが珍しくありません。攻撃者は世界中のサーバーを片端からスキャンし、ColdFusion が動いている公開サーバーを見つけ次第ターゲットにします。今回の深刻なものはログインを必要としないため、たどり着けたサーバーはそのまま標的になります。
攻撃者がやることは、細工したファイルを送り込んだり、不正な入力を送りつけたりして、認証を通さずにサーバー上で自分の命令を実行することです。ColdFusion のいくつかの機能は、送られてきたファイルや文字列の中身を十分に確認しないまま処理してしまうため、本来は許されないはずの操作が通ってしまいます。代表的な手口は、攻撃用のプログラムをファイルとしてアップロードし、それをサーバーに実行させる、というものです。一度命令が通れば、追加のプログラムを次々に送り込めます。
命令を自由に実行できれば、そのサーバーは乗っ取られたのと同じです。Webサイトの改ざん、データベースに保管された顧客情報や個人情報の抜き取り、社内の別のシステムへの侵入の足がかり、身代金要求型ウイルス(ランサムウェア)の埋め込みまで、被害は一気に広がります。直接の標的はColdFusion を運用する企業・官公庁ですが、最終的に困るのは、その先にいるサービスを利用している一般の人々です。自分の個人情報を預けた先のサーバーが狙われる、という意味で、運用者だけの問題では終わりません。
ColdFusionとは何か、なぜ多くの組織に関係するのか
Adobe ColdFusion は、Webサイトや業務アプリを作って動かすための土台となるソフト(アプリケーションサーバー)です。1995年に登場した歴史の長い製品で、いまもAdobeが「2025」「2023」といった世代で開発を続けています。問い合わせフォーム、会員サイト、社内の業務システムなど、データベースと連動した動的なWebページをColdFusion 独自の言語で手早く作れるのが特徴で、官公庁・金融・教育・製造など、堅い分野のシステムに今も数多く使われています。
「最近あまり名前を聞かない」と感じる人もいるかもしれません。しかし、長く使われてきたぶん、表からは見えない裏方のシステムとして根強く残っているのがColdFusion です。そして、こうした「動いていて当たり前」になっている古参のサーバーほど、更新が後回しにされがちで、攻撃者にとっては狙い目になります。ColdFusion が攻撃に悪用された事例は過去に何度も報告されており、米政府機関のCISAは実際に悪用された脆弱性として注意を呼びかけてきました。「自社にColdFusion があるか把握していない」という状況こそが、いちばん危ないと言えます。
見つかった脆弱性 ― どれが、どう危ないのか
2026年6月30日に ColdFusion で公開された脆弱性のうち、危険度の高い順に整理すると、特に注意すべきは「ログインも利用者の操作も不要で、いきなりサーバーを乗っ取れる」6件(いずれもCVSS 10.0)です。当初は5件でしたが、後から CVE-2026-48316 が追加され6件になりました。そのうち CVE-2026-48282 は、前述のとおりすでに実際の攻撃で悪用が確認されています。まず全体を一覧で示し、種類ごとに何が起きるのかを補足します。
| 脆弱性番号 | 欠陥の種類 | 深刻度 | 起きること |
|---|---|---|---|
| CVE-2026-48276 | 危険なファイルの アップロード | 10.0 | 無認証・操作不要で サーバー乗っ取り |
| CVE-2026-48283 | 危険なファイルの アップロード | 10.0 | 無認証・操作不要で サーバー乗っ取り |
| CVE-2026-48277 | 不正な入力の 処理 | 10.0 | 無認証・操作不要で サーバー乗っ取り |
| CVE-2026-48281 | 不正な入力の 処理 | 10.0 | 無認証・操作不要で サーバー乗っ取り |
| CVE-2026-48316 | 不正な入力の 処理 | 10.0 | 無認証・操作不要で サーバー乗っ取り |
| CVE-2026-48282 | 経路をたどる (パストラバーサル) | 10.0 | 無認証・操作不要で乗っ取り ※実際の攻撃で悪用を確認 |
| CVE-2026-48313 | 経路をたどる (パストラバーサル) | 9.3 | 無認証でファイルの 盗み見+限定的な書込 |
| CVE-2026-48315 | 不正な入力の 処理 | 9.3 | リンクを踏ませて 利用者の権限で命令実行 |
| CVE-2026-48307 | クロスサイト スクリプティング | 8.8 | リンクを踏ませて 利用者の権限で命令実行 |
| CVE-2026-48285 | サーバーを踏み台に する(SSRF) | 8.6 | 無認証で内部情報の 不正な読み取り |
ファイルを送り込んで乗っ取る欠陥:CVE-2026-48276/CVE-2026-48283
この2件は「危険なファイルのアップロード」(CWE-434)と呼ばれる種類です。本来アップロードしてはいけない種類のファイル(中に命令が書かれた実行可能なファイル)を送り込めてしまい、それをサーバーが実行することで乗っ取りに至ります。ログインも特別な操作も要らず、最も古典的かつ確実な乗っ取り手口で、深刻度はどちらも最高の10.0です。
不正な入力で命令を実行される欠陥:CVE-2026-48277/CVE-2026-48281/CVE-2026-48316
この3件は「不適切な入力検証」(CWE-20)です。送られてきたデータが安全かどうかの確認が甘く、攻撃者が紛れ込ませた命令をサーバーがそのまま実行してしまいます。いずれも無認証・操作不要で、深刻度はそろって10.0です。CVE-2026-48316 は当初の公開には含まれず、数日遅れてNVDに登録された同種の欠陥で、これにより「無認証・操作不要で乗っ取れる10.0」はColdFusionだけで6件になりました。
本来見えない場所をたどる欠陥:CVE-2026-48282/CVE-2026-48313
この2件は「パストラバーサル」(CWE-22)と呼ばれ、ファイルの保存場所をたどる指定(「ひとつ上の階層へ」のような指定)を悪用し、本来アクセスできないはずの場所に手を伸ばす手口です。CVE-2026-48282 は、この手口でサーバーに不正なファイルを書き込み、最終的に任意の命令の実行まで至る深刻度10.0の欠陥です。今回、この CVE-2026-48282 が最初に実際の攻撃で悪用されたことが確認されました(詳しくは上の「経緯」を参照)。技術解析を公開した watchTowr Labs によれば、この欠陥はColdFusionの開発支援機能(RDS)でファイルの保存先の確認が甘かったことに起因します。もう一方の CVE-2026-48313 はサーバー内のファイルの盗み見と限定的な書き込みが可能で9.3です。設定ファイルや認証情報が読み取られれば、それ自体が次の侵入の鍵になります。
リンクを踏ませて悪用する欠陥:CVE-2026-48307/CVE-2026-48315
この2件は、攻撃者が用意した不正なリンクを管理者などに踏ませることで成立します。CVE-2026-48307 は「クロスサイトスクリプティング」(CWE-79)、CVE-2026-48315 は不正な入力の処理に起因し、いずれも被害者の権限でブラウザ上の操作やコード実行につながります。深刻度はそれぞれ8.8、9.3です。前述の5件と違い「踏ませる」というひと手間が要りますが、管理画面を扱う担当者が狙われると影響は大きくなります。残るCVE-2026-48285 は、サーバーを踏み台にして内部のリソースへアクセスさせる「サーバーサイドリクエストフォージェリ」(SSRF、CWE-918)で、深刻度8.6です。
なお同じ2026年6月30日には、Adobeの別製品であるAdobe Campaign Classic(メール配信などに使うマーケティング向けソフト)にも、無認証で命令を実行できる深刻度10.0の脆弱性 CVE-2026-48286(不正な認可、CWE-863)が公開されています。ColdFusion とは別の製品ですが、Adobe Campaign Classic(7.4.3 build 9396以前)を使っている組織は、こちらもあわせて更新の対象になります。
自分のサーバーは危ないのか、状況別の早見表
危険度は「ColdFusion を外部から接続できる状態にしているか」と「バージョンが対象に含まれるか」で大きく変わります。自社の状況に当てはめて確認してください。
| あなたの状況 | 危険度 | いますべきこと |
|---|---|---|
| 対象版を使い、 インターネットに公開している | 最も危険 (無認証で乗っ取られ得る) | 直ちに更新。即時が無理なら 一時的に外部公開を止める |
| 対象版だが社内ネット内 だけで使っている | 高 (内部の侵入者・踏み台で悪用可) | 早急に更新。接続元の 制限も併用する |
| ColdFusionを使っているか 把握していない | 不明=要確認 (裏方で残っていることが多い) | まず棚卸し。稼働状況と バージョンを確認する |
| すでに最新アップデートを 適用済み | 低 (今回の脆弱性は修正済み) | 痕跡の確認と、今後の 更新運用の継続 |
| ColdFusion 2021 以前を 使い続けている | 高 (新しい脆弱性が直らない) | 2023 か 2025 へ移る。移るまでは 外部公開を止める |
※2026年10月22日時点の対象は ColdFusion 2025 Update 13(2025.0.13)以前、および ColdFusion 2023 Update 25(2023.0.25)以前です。自分のバージョンは管理画面のシステム情報で確認できます。ColdFusion 2021 は2025年11月10日に通常のサポートが終わっており、Adobeは延長サポートでもセキュリティの修正を出さないとしています。
いま何をすべきか
最優先は、Adobeが公開した最新のアップデートを適用することです。2026年10月22日時点では、ColdFusion 2025 は「Update 14」、ColdFusion 2023 は「Update 26」が最新です。Adobeのセキュリティ情報 APSB26-144 と、ColdFusion 2025・ColdFusion 2023 のアップデート一覧を確認し、使っている世代の最新版へ上げてください。最新版には、悪用が確認された CVE-2026-48282 を含む6月以降すべての修正が入っています。外部に公開しているサーバーは、10月分のログイン不要の10.0が2件あるため、次の定期メンテナンスを待たずに上げるのが安全です。
すぐに更新できない事情がある場合は、当面の応急策としてColdFusion をインターネットから直接触れない状態にすることを検討してください。外部に公開する必要がなければ社内ネットワークに閉じる、必要な場合も接続元を絞る、手前にWebアプリケーション用の防御(WAF)を置く、といった対応で攻撃の入り口を狭められます。Adobeが以前から推奨している、不要な機能を無効化する「ロックダウン」設定の見直しも有効です。
あわせて、すでに侵入されていないかの確認も行ってください。ColdFusion を狙う攻撃では、外部から実行できる不審なファイル(俗に言うWebシェル)をサーバーに置かれるのが典型です。公開ディレクトリに身に覚えのないファイルが増えていないか、不審な通信やログがないかを点検します。ColdFusion の脆弱性はこれまでも実際の攻撃に使われ、CISAの実際に攻撃された脆弱性リスト(KEV)に何度も登録されてきました。今回もいずれ悪用が広がる前提で備えるのが安全です。
よくある質問
うちはColdFusionを使っていないと思うのですが、関係ありますか?
直接は関係ありません。ただしColdFusionは表に出ない裏方のシステムとして残っていることが多く、「自社にあると思っていなかった」というケースが実際にあります。社内で動いているWebシステムやサーバーの棚卸しを行い、ColdFusionが使われていないかを一度確認しておくと安心です。利用しているサービスの提供元がColdFusionを使っている可能性もあります。
どのバージョンが危ないのですか?
2026年10月22日時点では、ColdFusion 2025 Update 13(2025.0.13)以前と、ColdFusion 2023 Update 25(2023.0.25)以前が対象です(Adobeの APSB26-144)。悪用が確認された CVE-2026-48282 だけなら 2025 Update 10/2023 Update 21 で直っていますが、その後の更新で別の深刻な脆弱性が直っているため、2025 Update 14/2023 Update 26 まで上げてください。自分のバージョンは管理画面のシステム情報から確認できます。
すでに攻撃に悪用されていますか?
はい。10.0の1つ CVE-2026-48282 については、脆弱性の詳細が公開された直後から実際の攻撃に使われ始めたことが、脆弱性情報企業KEVIntelのおとりサーバー網の観測や、カナダ・英国の公的機関の注意喚起で報告されています。ColdFusionは過去にも何度も悪用されてきた製品で、無認証で乗っ取れる脆弱性は公開直後から自動的に狙われます。7月以降の更新(8月・9月・10月分を含む)で直った脆弱性には、2026年10月22日時点で悪用の報告はありません。ただし悪用状況は変わりうるため、公式情報を随時確認してください。
10月の更新(APSB26-144)は優先度2ですが、急がなくてよいのですか?
外部に公開しているサーバーなら急いでください。優先度2は、Adobeが「過去に狙われたことのある製品で、いまは悪用を確認していない」と判断した区分です。今回は深刻度10.0の CVE-2026-105899 と CVE-2026-106622 が、ログインも利用者の操作も要らない評価で含まれており、Zero Day Initiative も今月もっとも急ぐべき更新に挙げています。6月の CVE-2026-48282 は詳細の公開から2時間足らずで攻撃が始まりました。
ColdFusion 2021 を使っています。どうすればよいですか?
ColdFusion 2021 は2025年11月10日に通常のサポートが終わり、その後の延長サポートにはセキュリティの修正が含まれません。2026年の更新はどれも 2025 と 2023 だけが対象で、2021 向けの修正は出ていません。2023 か 2025 へ移る計画を立て、移るまではインターネットから直接つながらないようにしてください。
後から追加されたCVE-2026-48316とは何ですか?
当初9件として公開された後、数日遅れてNVDに登録された同じ深刻度10.0の脆弱性です。種類は「不適切な入力検証」(CWE-20)で、他の10.0と同じく、ログイン不要・操作不要で外部からサーバー上の命令を実行できます。これによりColdFusionで無認証乗っ取りが可能な10.0は6件になりました。修正は ColdFusion 2025 Update 10、2023 Update 21 から入っており、最新版(2025 Update 14/2023 Update 26)へ更新すればまとめて対処できます。
Adobe Campaign Classicの脆弱性とは別物ですか?
別の製品の脆弱性です。今回は同じ2026年6月30日に、ColdFusionとは別のAdobe Campaign Classic(メール配信などに使うソフト)でも、無認証で命令を実行できる深刻度10.0の脆弱性(CVE-2026-48286)が公開されました。Adobe Campaign Classicを使っている場合は、そちらも別途、最新版への更新が必要です。
まとめ
Adobe ColdFusion は、2026年6月30日に外部からログインなしでサーバーを乗っ取れる脆弱性が相次いで公開され、そのうち CVE-2026-48282 は公開直後から実際の攻撃に悪用されました。その後も7月から10月まで毎月更新が続き、10月の APSB26-144 にもログイン不要の深刻度10.0が2件含まれています。
対策は、ColdFusion 2025 は Update 14、2023 は Update 26 まで上げることです。途中の版を順に当てる必要はありません。すぐに無理なら、当面は ColdFusion を外部から触れない状態にして時間を稼ぎ、すでに侵入されていないかも点検してください。ColdFusion 2021 を使っている場合は、修正が出ないため移行が必要です。
更新履歴
- ▸2026年10月22日:最新版を 2025 Update 14/2023 Update 26(APSB26-144、10月13日公開・10月21日改訂)に更新。8月(APSB26-90)・9月(APSB26-119)・10月の更新を一覧にまとめ、冒頭・概要の表・早見表・対策・よくある質問・まとめの版の案内を差し替え。7月の定例更新(APSB26-82)の続報は一覧へ統合。ColdFusion 2021 のサポート終了を追記。悪用状況は CISA KEV の10月21日版で確認(2026年の ColdFusion は CVE-2026-48282 のみ)。
- ▸2026年7月21日:CVE-2026-48282のKEV登録日を正しい2026年7月7日に訂正(連邦機関の是正期限は7月10日)。悪用は限定的な攻撃(limited attacks)の段階で、他CVEの新規KEV追加や被害拡大の確定報告はなし。
- ▸2026年7月7日:続報を追記。CVE-2026-48282が実際の攻撃で悪用され始めたこと(KEVIntelの観測、カナダCCCS・英国NHSの注意喚起)を冒頭に追加。追加登録された10.0のCVE-2026-48316を一覧に反映し、修正版(2025 Update 10/2023 Update 21)を明記。
- ▸2026年7月1日:初版公開(2026年6月30日付のNVD登録9件、AdobeセキュリティAPSB26-68を受けて作成)。
参照元
- ・Adobe — Security update available for Adobe ColdFusion(APSB26-144・2026年10月13日公開/10月21日改訂)
- ・Adobe — Security updates available for Adobe ColdFusion(APSB26-119・2026年9月8日)
- ・Adobe — Security updates available for Adobe ColdFusion(APSB26-90・2026年8月11日)
- ・Adobe — Security updates available for Adobe ColdFusion(APSB26-82・2026年7月14日)
- ・Zero Day Initiative — The October 2026 Security Update Review
- ・Adobe ColdFusion Blog — Planning Ahead: ColdFusion 2021 Support Ending Soon
- ・Adobe — Security update available for Adobe ColdFusion(APSB26-68・2026年6月30日)
- ・NVD — CVE-2026-48276(CVSS 10.0・危険なファイルのアップロード)
- ・NVD — CVE-2026-48277(CVSS 10.0)
- ・NVD — CVE-2026-48281(CVSS 10.0)
- ・NVD — CVE-2026-48282(CVSS 10.0・パストラバーサル)
- ・NVD — CVE-2026-48283(CVSS 10.0・危険なファイルのアップロード)
- ・NVD — CVE-2026-48313(CVSS 9.3・パストラバーサル)
- ・NVD — CVE-2026-48315(CVSS 9.3)
- ・NVD — CVE-2026-48307(CVSS 8.8・クロスサイトスクリプティング)
- ・NVD — CVE-2026-48285(CVSS 8.6・SSRF)
- ・NVD — CVE-2026-48316(CVSS 10.0・不適切な入力検証)
- ・NVD — CVE-2026-48286(Adobe Campaign Classic・CVSS 10.0)
- ・BleepingComputer — Max severity Adobe ColdFusion flaw now exploited in attacks(CVE-2026-48282の悪用)
- ・NHS England Digital — Active Exploitation of CVE-2026-48282 in Adobe ColdFusion
- ・watchTowr Labs — Adobe ColdFusion Security Bulletin APSB26-68(技術解析)
- ・Adobe — ColdFusion(2025 release)updates
- ・Adobe — ColdFusion(2023 release)updates
- ・CISA KEV ダッシュボード(日本語版)
- ・カバー写真:Coolcaesar 撮影「Adobe World Headquarters」(CC BY-SA 4.0)。切り抜き・合成・文字追加をしており、カバー画像も CC BY-SA 4.0 です

Backend Engineer / AWS / Django / Go
関連記事

Adobe Bridgeほか9件の脆弱性、CVE-2026-48395で素材を開くと乗っ取り
2026年7月29日
WebSphereに脆弱性14件、ログインなしで乗っ取りの恐れ CVE-2026-14512
2026年7月29日
ManageEngine ADAudit Plusに認証なしで乗っ取られる欠陥 CVE-2026-6516
2026年7月29日
【2026年7月8日】セキュリティ脆弱性まとめ ― CVSS9.0以上の「重大」19件、一般利用者への影響は
2026年7月8日