アンドエスティの情報流出、自分は対象? 約274万件と失効ポイント補填・専用窓口
アンドエスティの11月4日続報を反映。お客さま約274万件、従業員約24,000件の対象情報、再開したWEB機能と失効ポイント補填、11月30日までの専用電話を確認します。
目次
アンドエスティの11月4日続報を反映。お客さま約274万件、従業員約24,000件の対象情報、再開したWEB機能と失効ポイント補填、11月30日までの専用電話を確認します。
アンドエスティのWEBストアは、11月2日9:30の更新でサービス再開と発送遅延の解消を案内しています。ポイントの利用と保有ポイント表示も再開し、停止中の購入分の付与は反映済みとしています。失効ポイントの補填は順次対応の案内です。
情報流出の可能性は、業務サーバーへの不正アクセスで判明したものです。11月4日の続報で、お客さま情報の対象は約250万件から約274万件に改められ、従業員情報は約24,000件の範囲が示されました。取引先情報は10月23日に約1万件と公表されています。以下は2026年11月6日に確認した10月23日の会社公表、11月4日の調査続報と11月2日更新のWEBストア案内に基づきます。
ポイントの復旧・補填 / 対象となる情報 / 専用電話・通常フォーム
ポイント・受け取り等は再開。失効分の補填は順次
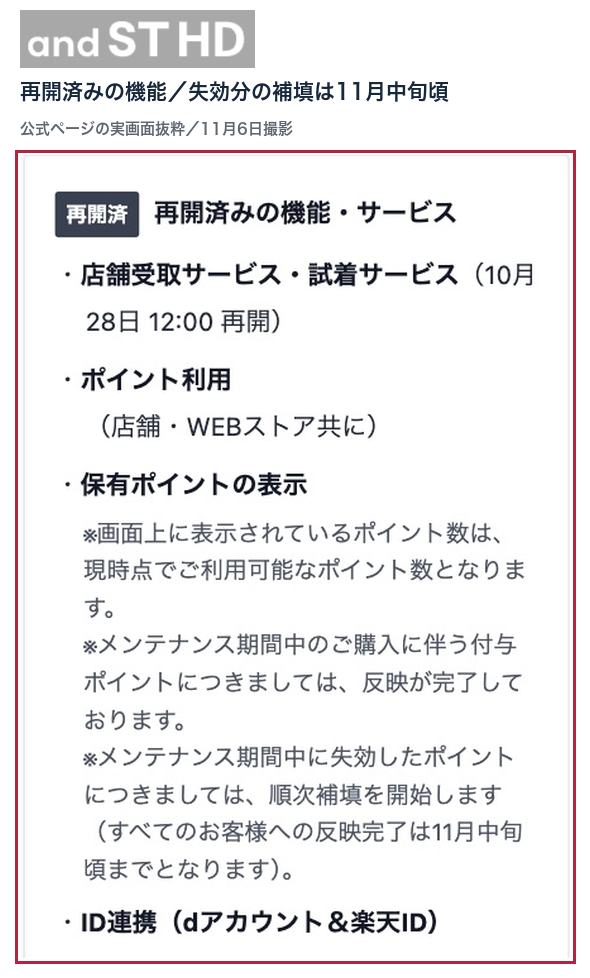
11月2日の案内は、店舗受取・試着サービス(10月28日12時再開)、ポイント利用(店舗・WEB)、保有ポイント表示、dアカウント・楽天IDとの連携を再開済みとしています。発送も通常の体制に戻ったという説明です。
画面のポイント数は、その時点で利用できるポイントです。メンテナンス中の購入分の付与は反映が完了した一方、停止中に失効したポイントは順次補填し、全利用者への反映完了は11月中旬ごろまでとしています。自分の反映が分からない場合は、最新の案内とカスタマーサポートで確認してください。
流出の可能性がある情報は、利用者・取引先・従業員で異なる
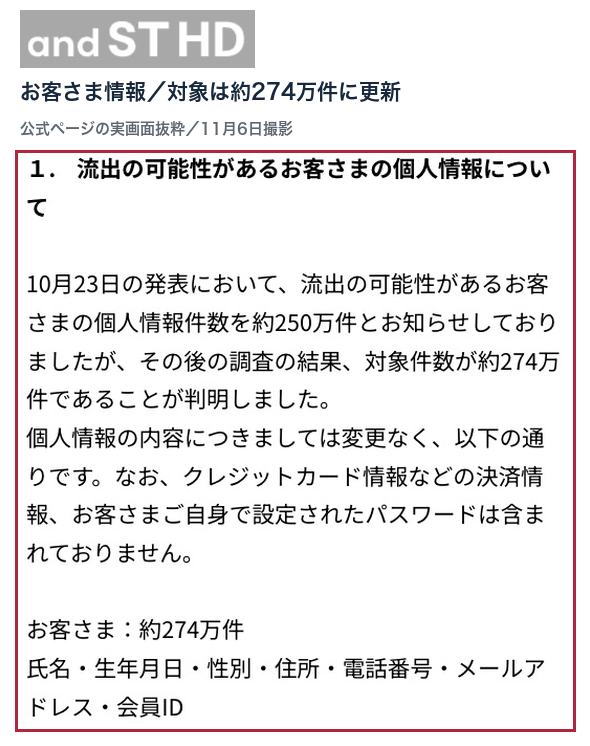
お客さま:約274万件
氏名、生年月日、性別、住所、電話番号、メールアドレス、会員IDが対象として挙げられています。11月4日の続報で件数が更新されました。自分の利用・登録情報と個別連絡を確認してください。
取引先:約1万件
会社名、発注先・返品先の住所、担当者氏名、電話番号、メールアドレスが対象の可能性として挙げられています。一般のWEBストア会員向け情報とは別区分です。
従業員:約24,000件。対象期間の社会保険加入者
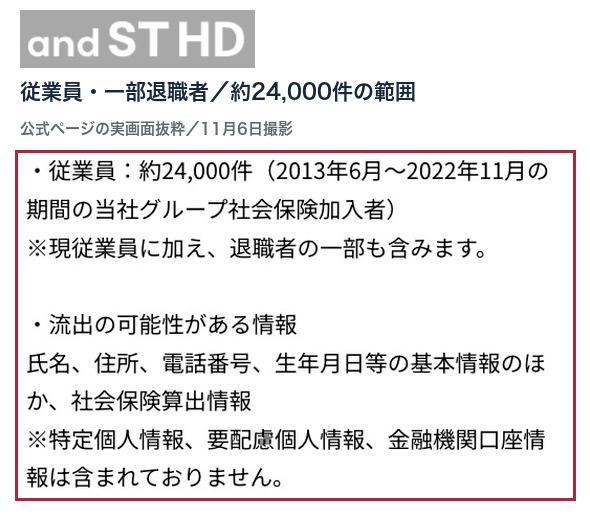
11月4日の続報は、2013年6月〜2022年11月の期間に当社グループの社会保険へ加入していた従業員の約24,000件を対象としています。現従業員のほか退職者の一部も含みます。氏名・住所・電話番号・生年月日等と社会保険算出情報が挙がっています。特定個人情報(マイナンバー等)・要配慮個人情報・金融機関口座情報は含まれていないとの説明です。
11月4日の続報は、情報流出の可能性があるお客さまへ同日から順次メールで個別連絡を始めるとしています。取引先への順次連絡は10月23日の会社発表で案内されています。
カード・パスワードの流出と、業務サーバーの影響を分ける
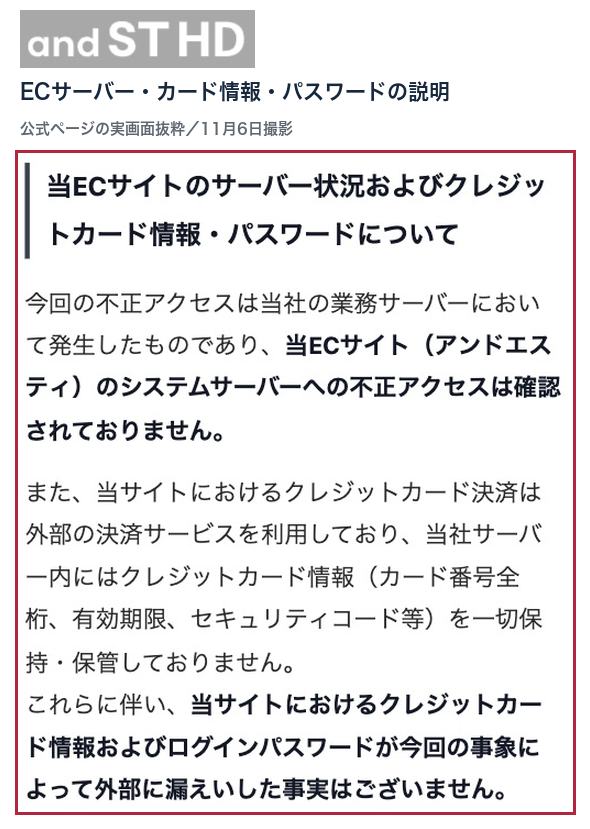
WEBストアの案内は、今回のアクセスは業務サーバーで起き、ECサイトのシステムサーバーへの不正アクセスは確認していないと説明しています。カード決済は外部サービスを利用し、自社サーバーにカード番号全桁、有効期限、セキュリティコード等は保管していないとしています。
そのうえで、カード情報とログインパスワードが今回の事象で外部へ漏えいした事実はないとしています。一方、万全を期すため、マイページからのパスワード再設定と、他社サービスとの組み合わせの使い回しを避けることを求めています。
会社は、メールやSMSでカード情報の再登録・再決済やパスワード入力を求めることはないとしています。身に覚えのないログイン通知や不審な連絡があれば、メッセージ内のリンクから操作せず、公式窓口へ確認してください。
発生の経過と問い合わせ先
10月22日7:30頃から複数サーバーへログイン試行・侵入・データ抽出が行われ、10時頃に検知して隔離、17時までに経路を遮断したと説明しています。23日に警察へ相談し、個人情報保護委員会へ報告しました。詳しい影響等の調査を継続する方針です。
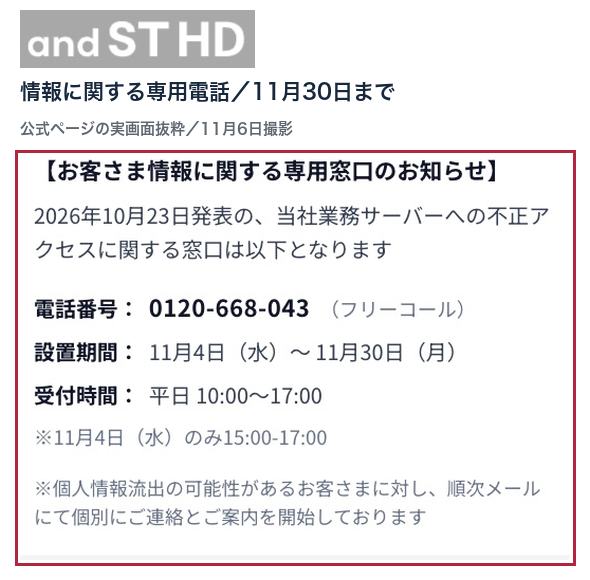
お客さま情報に関する専用窓口は0120-668-043(フリーコール)です。設置期間は11月4日〜11月30日、受付は平日10:00〜17:00と案内しています。11月4日の会社続報と、現在のカスタマーサポート画面の両方に掲載されています。
通常の相談はカスタマーサポートの問い合わせフォームでも受け付けています。11月6日に確認したフォームでは、混雑のため返信まで約1週間かかると案内しています。ポイントの反映状況は、WEBストアの復旧・補填案内も合わせて確認してください。
確認履歴:2026年11月6日。アンドエスティHDの業務サーバーに関する公表と、WEBストアの11月2日更新表記の現行案内、11月4日の対象件数・従業員情報・専用電話の続報と現行の問い合わせ画面を確認。流出可能性の区分と、ポイント・注文機能の復旧・補填の段階を分けて作成しました。
ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
画像はアンドエスティHDの11月4日続報、WEBストアとサポートの現行案内を2026年11月6日に実Chromeで撮影した抜粋です。公式ロゴ・説明・赤枠・カバー文字は当サイトが追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go