アララ メッセージの情報流出、第2報で対象拡大。再開未定と不審メールの確認
アララ メッセージ第2報で97台・最大約380社の影響を公表。約7700万件は人数ではなく、不審メール受信者とも別。全停止・再開未定と、個人・契約企業の確認先を整理します。
目次
アララ メッセージ第2報で97台・最大約380社の影響を公表。約7700万件は人数ではなく、不審メール受信者とも別。全停止・再開未定と、個人・契約企業の確認先を整理します。
アララ メッセージは、10月31日にサービス提供をすべて停止し、再開時期は未定です。11月2日の第2報では、メールアドレスや会員情報の外部持ち出しについて、対象範囲の拡大を公表しました。
同時に公表された不審メールの宛先は、第三者が外部から持ち込んだアドレスとしています。不審メールを受信したことだけで、自分の顧客情報が今回流出した対象だとは判断できません。以下は2026年11月5日にアララ公式の第2報PDF、親会社ペイクラウドの公表資料と現行のサービス停止案内と、そこから進む11月4日21時更新の続報を確認した内容です。
news@arara.comからの不審メール。受信者と流出対象は別
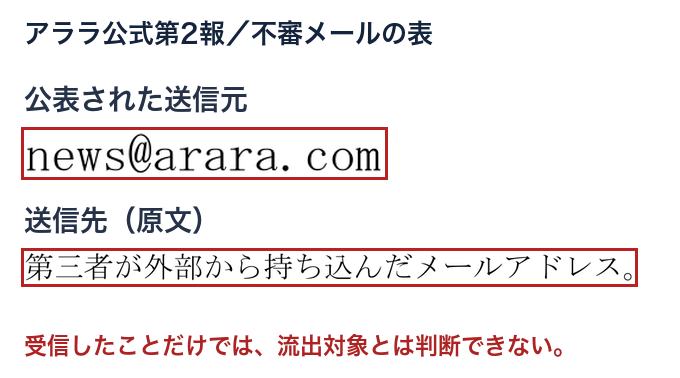
第2報は、10月28〜30日にアララのサービスが不正利用され、カード会社を装ったメールが最大約713万通送信されたと説明しています。2環境を合わせた送信通数で、713万人の情報流出が確定した数字ではありません。
公表した送信元は news@arara.com、件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」などです。送信先のアドレスは、第三者が外部から持ち込んだものとしています。メール受信と、登録先の顧客情報が流出したかの確認は分けてください。
会社は、該当メールのリンクを開かず削除し、リンク先でカード情報等を入力した場合は、速やかにカード発行会社へ連絡するよう求めています。会社からパスワードやカード情報の入力を求めるメールを送ることはないとしています。10月30日13:32を最後に、新たな不正送信は確認していないとの説明です。
新たな影響はサーバー97台・最大約380社。約7700万件は人数ではない
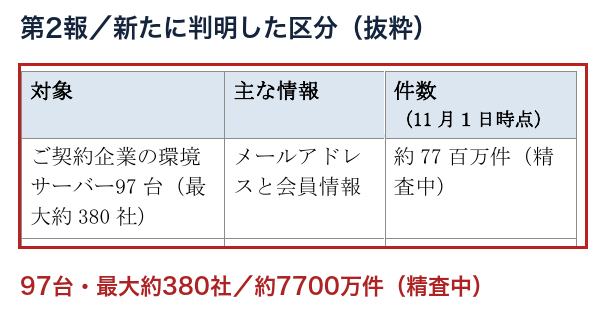
新たに判明した区分は、契約企業の環境のサーバー97台です。外部持ち出しを確認し、対象企業数は最大約380社と推計しています。メールアドレスは約7,700万件で精査中です。報告全体には持ち出されたおそれのあるものも含み、件数は今後変わる可能性があります。
メールアドレスのほか、利用企業が登録した氏名、性別、生年月日、電話番号、会員番号、住所等と配信宛先などの記録が対象です。項目は企業によって異なり、全社・全利用者で同じ情報が漏れたという説明ではありません。アララはカード番号を保有していないとしています。
約7,700万件は、複数アドレスを持つ人もいるため、個人の人数を示さないと明記しています。どの企業のどの情報が対象かは、利用企業への個別連絡で知らせるとの案内です。
初報の約301万件も訂正。共用環境は338万アドレスと追加の顧客データ
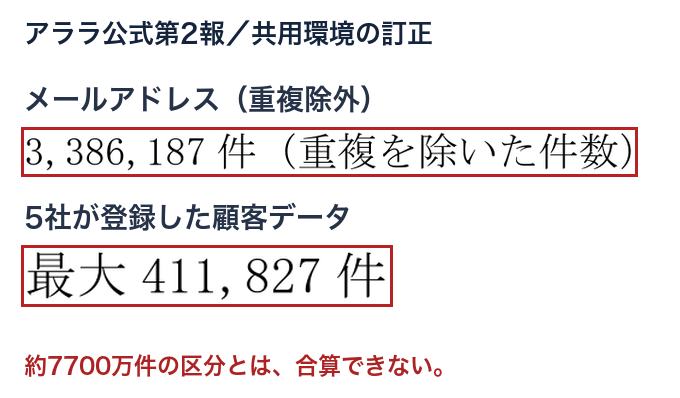
既報の共用環境については、メールアドレス338万6,187件(この区分での重複除外後)と、5社が登録した氏名・会社名等の顧客データ最大41万1,827件が持ち出されたと更新しています。この環境に関係する契約企業は61社です。
先の97台の区分と共用環境の間には、同じメールアドレスが重複する可能性があり、会社は合算していません。不審メールの送信通数も別の指標であり、これらを足して被害人数や総流出件数を算出することはできません。
10月31日19:53に全停止。再開時の認証情報再設定は契約企業向け
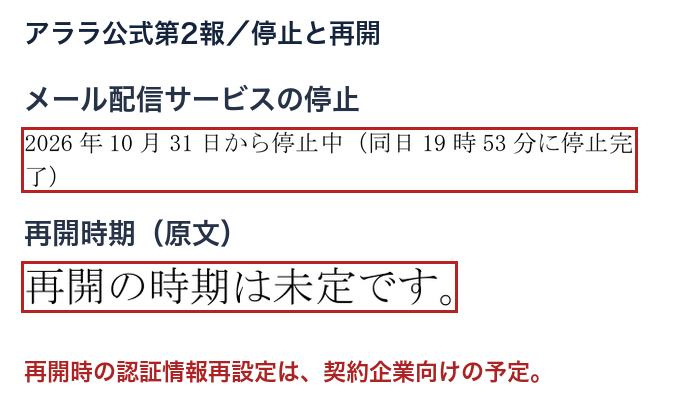
会社は、一連の原因を調べる過程で10月31日に多数のサーバーへの侵入を把握し、不正使用された認証情報の無効化、通信遮断などを進め、同日19:53に全サービス停止を完了したとしています。
侵入経路の特定、認証情報の全面変更、安全性確認などを行ったうえで再開を判断し、日付は未定です。再開に際して管理画面のパスワード・APIキー等を再設定してもらう予定との案内は、契約企業向けです。
11月4日21時更新のサービス案内でも再開時期は未定で、影響範囲が判明した契約企業へ流出件数を順次個別に知らせ、詳細情報も準備中としています。問い合わせへの回答にも通常より時間がかかるとの案内です。
停止中は、管理画面・APIで予約済みのメールも配信されません。停止対象はアララ メッセージGUI・API v1/v2、ASP repica editor・sender・auto-mail、BMAエラーリスト取得機能です。オンプレミスのrepicaシリーズは対象外としています。10月28日の過去の告知にある「予約済み配信は実行」という記載を、現在の全停止の案内へ読み替えないでください。
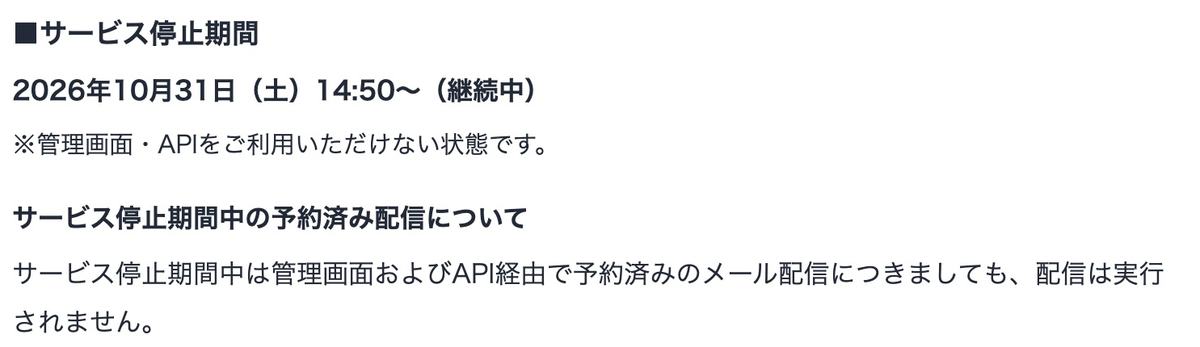
サービスページの停止期間は10月31日14:50から継続中とされ、会社の第2報は同日19:53に停止を完了したとしています。停止開始の表示と、全停止完了の時刻を区別してください。
契約企業の担当者情報への影響は確認中とされ、API接続の認証情報は利用停止中と記載しています。担当者ごとの対象有無や再設定の内容は、個別の案内で確認してください。
個人は登録先の公式告知へ。企業担当者はサポートへ確認する
個人利用者は、登録している企業・サービスの公式告知と通知で、自分の対象項目を確認してください。アララの大きな件数だけから、特定の登録先の全利用者が同じ被害を受けたとは判断できません。身に覚えのないメール・SMS・電話・郵便物から、ID・パスワードやカード情報を渡さないよう注意が呼びかけられています。
直接契約の企業向けサポートは03-5414-3611、am-user@a-message.net、平日10〜17時(年末年始除く)です。11月4日21時更新のサービスページで受付時間も確認できます。販売代理店などを通じた契約の担当者は、契約先へ問い合わせるよう案内されています。親会社のIR電話や、個人向けの一律の被害確認窓口ではありません。
原因はWebサーバーの脆弱性に加え、システム環境の問題も関係したと更新しています。侵入の開始時期・経路は調査中です。第2報が案内する全停止の対象はアララ メッセージで、アララのその他のサービスには影響なしとしています。最新の公表はアララ公式のインフォメーションで確認できます。確認履歴:2026年11月5日。
PDF図とカバーはアララの11月2日第2報PDFを実物から抜粋しました。該当欄・数字・文を拡大して配置し、見出し・項目ラベル・赤枠・説明・カバー字幕を当サイトが追加しています。サービス案内とサポートの画面キャプチャは該当画像に出典と撮影日を記載しています。

Backend Engineer / AWS / Django / Go