バイトルの情報漏えい、何が対象? メールアドレス最大388万件と10月の停止の違い
バイトル・バイトルNEXTでメールアドレスが漏えいし、最大388万5,771件に影響の可能性。パスワード・カード情報の扱い、通知と専用窓口、別件のPHP対策による停止・再開を確認します。
目次
バイトル・バイトルNEXTでメールアドレスが漏えいし、最大388万5,771件に影響の可能性。パスワード・カード情報の扱い、通知と専用窓口、別件のPHP対策による停止・再開を確認します。
バイトル・バイトルNEXTで漏えいした情報は、会員のメールアドレスです。ディップは最大388万5,771件が対象となる可能性があると公表し、氏名、電話番号、パスワード、カード情報は含まれないとしています。
10月6日の不正アクセスと、10月21〜22日のPHPの脆弱性への予防的なサービス停止は別の案内です。2026年11月6日に、10月9日の漏えい公表と10月26日更新の予防措置の案内を確認しました。
最大388万件はメールアドレス。通知の内容を確認する
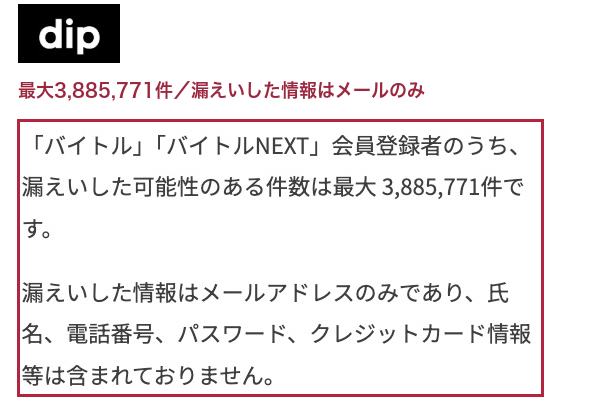
会社は一部の会員メールアドレスが漏えいしたと説明し、対象となる可能性のある件数を最大3,885,771件としています。公式の単位は「件」で、独立した388万人の被害が確定したという数字ではありません。
対象者には10月6日に両サービス上で知らせ、順次メール等で個別案内するとしています。対象が分からない場合は、メールのリンクから情報を入力する前に、会社の公式告知で案内先を確認してください。
パスワードとカード情報は含まれていない
10月9日の発表は、メールアドレス以外の個人情報の外部流出は確認されておらず、氏名・電話番号・パスワード・クレジットカード情報等は漏えい情報に含まれないとしています。同時点では、漏えい情報がインターネット上へ流出した事象や不正利用も確認されていないと説明しています。これは、メールアドレスの漏えい自体を否定した発表ではありません。
同社は、メール等でパスワードやカード情報を尋ねることは一切ないと案内しています。バイトルを名乗る連絡で、これらの入力や返信を求められても、そのまま応じないでください。
10月のサービス停止は、別のPHP対策でも起きていた
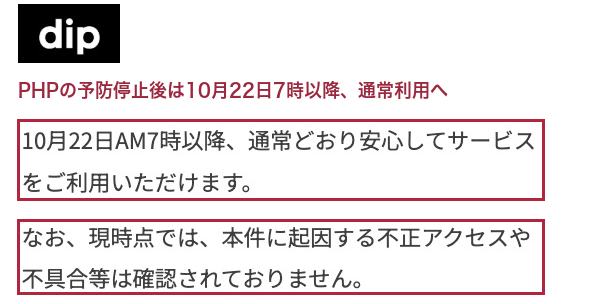
10月6日の不正アクセスは、一部機能の仕様不備を突く海外からのアクセスと公表されています。会社はアクセス遮断とプログラム修正を行い、同じ手法ではアクセスできないよう対策を完了したとしています。10月9日の告知では、サービスは引き続き利用可能と案内されました。
その後の10月21日22:30からの緊急停止は、PHPの重大な脆弱性への予防措置です。10月26日更新の案内は、10月22日7:00時点で対応を完了し、同時刻以降は通常どおり利用できるとしています。このPHP事案に起因する不正アクセスや不具合等は確認されていないとの説明です。
10月26日の公式FAQ(PDF)は、バイトルのPC・スマートフォン版は10月22日6:04再開、NEXTは6:25に動作確認完了と記載しています。午前7時以降は通常利用可能という全体案内と、サービスごとの再開・確認時刻を分けて読んでください。同FAQは、このPHP事案について、求職者や求人企業側の設定変更・更新作業は不要としています。
したがって、10月21日の停止を、10月6日のメールアドレス漏えいが再発した証拠とは扱えません。今ログインや応募ができない場合も、その症状をすべてこの漏えいに結び付けず、現在のサービス告知と照合してください。
不審なメールが届いたら、公式告知から問い合わせる
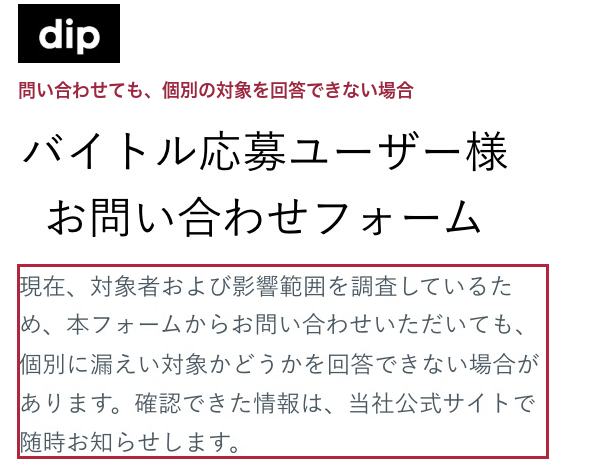
会社は、スパムやなりすましメールに注意し、身に覚えのないリンクや添付ファイルを開かないよう呼びかけています。問い合わせはディップ公式告知の「ユーザーの皆様からのお問い合わせ」に掲載された専用フォームへ進みます。報道関係者向けの広報フォームとは別です。
専用フォームは「バイトル応募ユーザー様 お問い合わせフォーム」という名称で、本件の問い合わせを受け付けています。ただし、対象者・影響範囲を調査中のため、問い合わせても個別に漏えい対象か回答できない場合があるという注意があります。パスワード、カード番号、暗証番号、本人確認書類の画像、マイナンバーなど、対応に不要な情報は入力しないよう求めています。
確認履歴:2026年11月6日。根拠は10月9日の漏えいに関するお知らせ、PHPの脆弱性情報公開に伴う影響確認(10月26日更新)、公式のお知らせ一覧です。あわせて、10月26日付のPHP対応FAQ全3ページ、バイトル上の10月6日告知、公式告知から案内される利用者向けフォームの注意事項を確認しました。
ほかの企業の公表は情報漏えい・不正アクセスの一覧から確認できます。
カバー・本文画像はディップ公式告知と利用者向けフォームを2026年11月6日に実Chromeで撮影した抜粋。ロゴと原文を配置し、字幕・赤枠・説明は当サイトが追加。再開案内と問い合わせの図は、それぞれ同じページの2か所を抜粋しています。

Backend Engineer / AWS / Django / Go