Communeの情報漏えい、自分は対象? 10登録先の範囲と限定再開を確認
Communeの情報漏えいは10月21日続報で延べ16万6505人。スズキ、DS.LAB、Sansan、PAS Life、YNE、マツダなど10登録先の対象情報を開いて確認できます。限定再開・パスワード再設定の制限と会員向け窓口も公式発表で整理。
目次
Communeの情報漏えいは10月21日続報で延べ16万6505人。スズキ、DS.LAB、Sansan、PAS Life、YNE、マツダなど10登録先の対象情報を開いて確認できます。限定再開・パスワード再設定の制限と会員向け窓口も公式発表で整理。
コミュニティサービス「Commune」「Commune for Work」の情報漏えいは、10月21日の続報で延べ16万6,505人、そのうちメールアドレスを含む人は12万5,601人と更新されました。複数のコミュニティに登録した人は重複して数えられており、実人数とは異なります。
サービスはコミュニティごとに、機能を制限して順次再開する案内です。自分の登録情報と利用できる機能は、参加しているコミュニティの案内でも確認してください。以下は2026年11月6日に、10月21日の続報、10月16日の限定再開案内、10月9日の初報を確認した内容です。
登録先別の対象情報 / 限定再開・パスワードの案内 / 会員向け問い合わせ先
自分は対象? 参加しているコミュニティと通知内容を確認
提供元は、一部の契約企業のCommune・Commune for Workのコミュニティで会員情報が外部へ漏えいしたと説明しています。対象項目はコミュニティや会員によって異なり、影響のある契約企業の管理者へ個別に案内しています。参加しているサービス名、当時の登録メール、表示名やプロフィールの登録内容を、運営者の公表や通知と照合してください。
対象にはメールアドレスだけでなく、表示名、自己紹介、非公開グループの所属など、コミュニティ上の情報も挙げられています。メールアドレスを含まない人がいることを、何も情報が漏れていないという意味にはできません。
登録先ごとの公表:企業・コミュニティ別の対象と通知
下記は各社が公表した対象と通知の案内です。利用した登録先の見出しを開いて確認してください。個人の対象項目は登録先により異なります。同じ人が複数のコミュニティへ参加する場合もあるため、人数を合算して被害人数にはできません。
スズキヴィレッジ|約3,000名に可能性
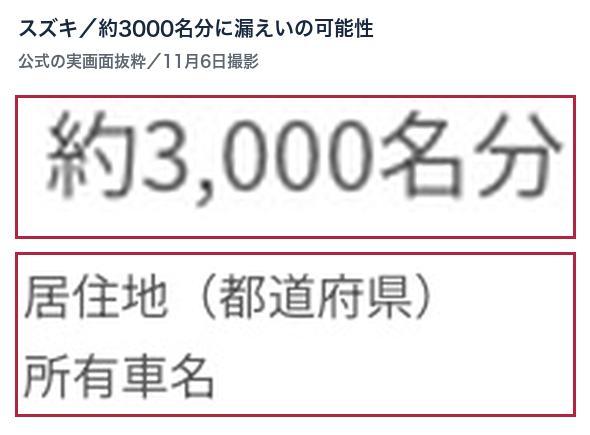
スズキの10月9日発表は、約3,000名のメールアドレス、ニックネーム、参加日、性別、年代、居住都道府県、所有車名が閲覧・取得された可能性を公表しています。カード・決済情報はコミュニティの会員情報に含まれていません。
不正アクセス先はコミューンのサーバーで、スズキのシステムと直接接続しておらず、同社システムへの直接侵入やランサムウェア被害は公表時点で確認されていません。スズキの顧客全員を対象とした発表ではありません。不明な対象項目は公式告知と会員向け窓口で確認してください。
LINEヤフー DS.LAB|1,750名に可能性
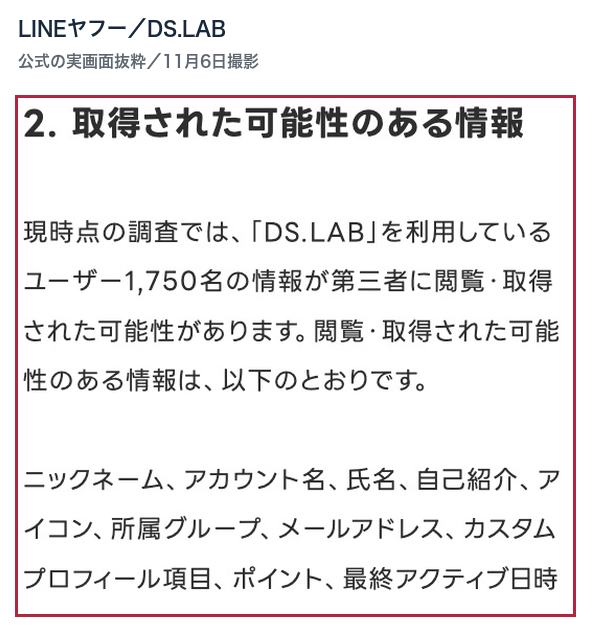
LINEヤフーの10月9日発表の対象は、事業者向けツールDS.INSIGHT内のコミュニティ機能「DS.LAB」の利用者1,750名です。ニックネーム、アカウント名、氏名、自己紹介、アイコン、所属グループ、メール、カスタムプロフィール項目、ポイント、最終アクティブ日時を挙げています。
対象者へは順次個別通知する方針です。同社は、この事案に関連する自社システムへの不正アクセスは確認されていないとしています。1,750名はDS.LABの範囲で、LINEやYahoo!のサービス利用者全員の被害人数ではありません。
Sansan User Forum|確認済みと可能性の2区分
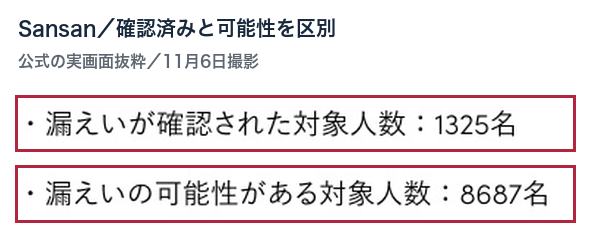
Sansanの10月9日発表は、1,325名についてメールアドレス、表示名、自己紹介、プロフィール画像、グループ所属情報の漏えいを確認したとしています。別に8,687名について、メールアドレス以外の同じプロフィール等の情報に漏えいの可能性を挙げています。確認済みと可能性の区分を、同じ確定人数として合算しないようにしてください。
パスワードは含まれていません。コミュニティは各業務サービスと独立しており、Sansan、Bill One、Contract One、Eight等のシステムや、それらで預かった情報への影響はないと公表しています。
同社は10月9日に全会員へ事案発生を知らせ、確認済み・可能性のある対象者へ個別案内を実施済みです。全会員へのメール通知と、全会員の情報流出は異なります。独自の問い合わせ先はcommunity@sansan.com(Sansan Innovation Community運営事務局)です。
PAS Life(ヤマハ発動機)|約1,600名に可能性
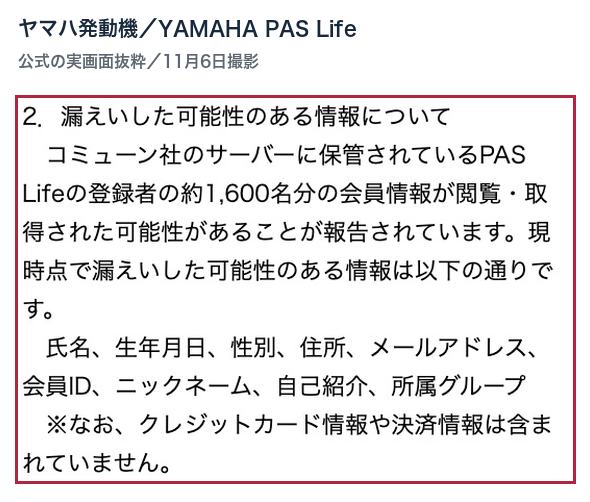
ヤマハ発動機の10月12日発表は、PAS Life登録者約1,600名の氏名、生年月日、性別、住所、メール、会員ID、ニックネーム、自己紹介、所属グループが閲覧・取得された可能性を公表しています。カード・決済情報は含まれていません。
対象者へ速やかに個別連絡する方針です。会社自身のシステムへの不正アクセスは確認されていないとしています。電動アシスト自転車の購入者や、ヤマハ発動機の全サービスの登録者を対象とした発表ではありません。個別通知とPAS Lifeの公式案内で、自分の対象を確認してください。
コトポータル|750名に可能性
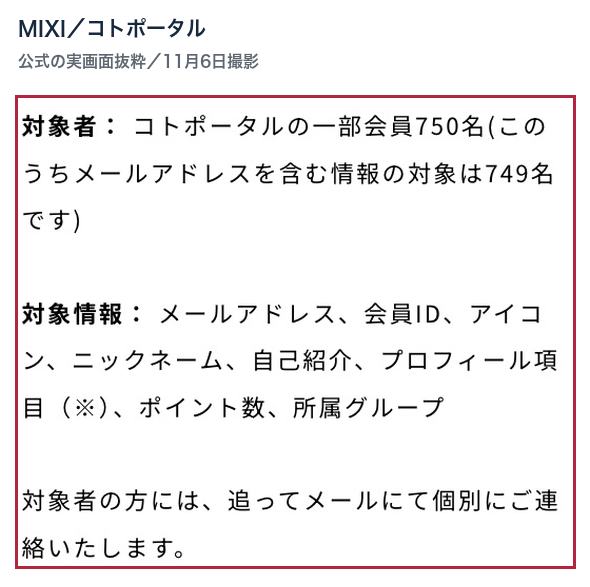
MIXIの10月14日発表は、コトポータルの一部会員750名に閲覧・取得の可能性があり、そのうちメールアドレスを含む対象は749名としています。会員ID、アイコン、ニックネーム、自己紹介、ポイント、所属グループ、プロフィール項目も対象です。
プロフィールには、都道府県、ゲームのコトモダチID・ことだまりID、MIXI ID連携の有無、投稿カテゴリの表示希望の回答を含みます。一方、パスワード、氏名、住所、電話番号、決済情報は閲覧・取得されていないとしています。ゲーム本編のアカウントと支払い情報は別システムで管理し、本件の影響はないとの説明です。
個別通知はメールで行う方針です。安全性を確認するまでコミュニティは再開せず、再開後は再ログインが必要と案内しています。事案の相談はuser-security@commune.co.jp、コトポータルの利用に関する相談はsupport-kotodaman+portal@xflag.comです。ゲーム本編のログイン不具合と、本件の会員情報の問題を分けて確認してください。
CLUB MAZDA COMMUNITY|最大4,103名に可能性
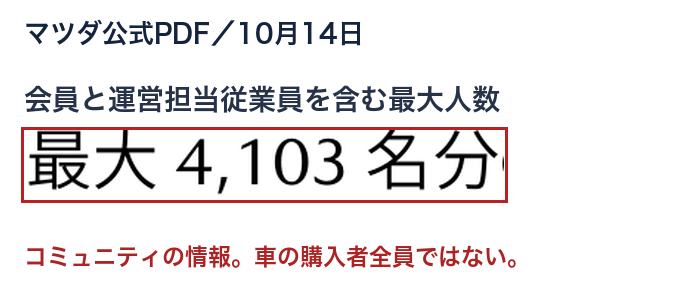
マツダの10月14日公式PDFは、コミュニティ会員と運営担当従業員を含む最大4,103名の情報に閲覧・取得の可能性を公表しています。会員ID、アカウント名、メール、性別、居住都道府県、購買・利用状況履歴、趣味・嗜好・アンケート回答が対象です。カード情報は含まれていません。
委託先のサーバーはマツダのサーバーとは異なり、ネットワークの直接接続もなく、同社システムへの影響は公表時点で確認されていません。本件の問い合わせはuser-security@commune.co.jpへ、利用コミュニティ名「CLUB MAZDA COMMUNITY」、同サイトのユーザー名、用件を記載する案内です。
ヤマハ YNE|約1,600名の漏えい確認
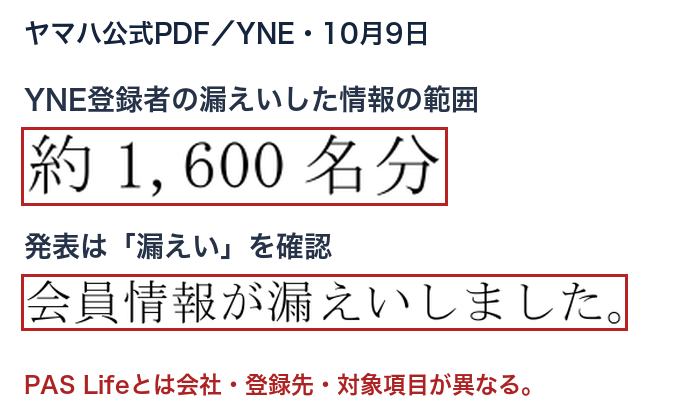
ヤマハ株式会社の10月9日公式PDFは、「ヤマハネットワークエンジニア会(YNE)」約1,600名のメール、表示名、アカウント名、自己紹介、アイコン、所属グループの情報が漏えいしたと公表しています。
こちらはヤマハ株式会社のサービスで、ヤマハ発動機のPAS Lifeとは別です。同じ約1,600名という数字でも、会社・登録先・対象項目が異なります。会社は自社システムへの不正アクセスは確認されていないとし、対象者へ速やかに個別連絡する方針です。
YNEの一般向け問い合わせはcomm-marketing@inquiry.yamaha.com、再開に関する案内はヤマハのネットワーク製品サイトで確認できます。公式PDFの報道向け電話とは別の窓口です。
青森びいき|想定最大2,950名
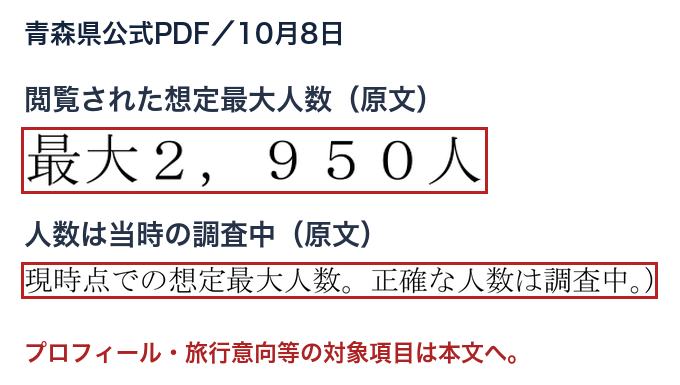
青森県の10月8日公表と添付資料は、想定最大2,950名の情報が閲覧された可能性を公表しています。メール、ニックネーム(氏名を登録した人を含む)、アカウント名、都道府県、年代、性別、会員ID、自己紹介、アイコン、旅行回数・関心・旅行意向、会員ランク、ポイント、最終利用日時等を挙げています。正確な人数は調査中としています。
受託事業者の資料は、パスワードは漏えい情報に含まれず、カード等の決済情報は保管していないとしています。県の発表資料にある担当課の電話は報道機関向けです。会員の個別確認は、提供元の現在の会員向け窓口user-security@commune.co.jpへ、コミュニティ名と登録情報を伝えて確認してください。
高知の知|358名・氏名と住所の訂正
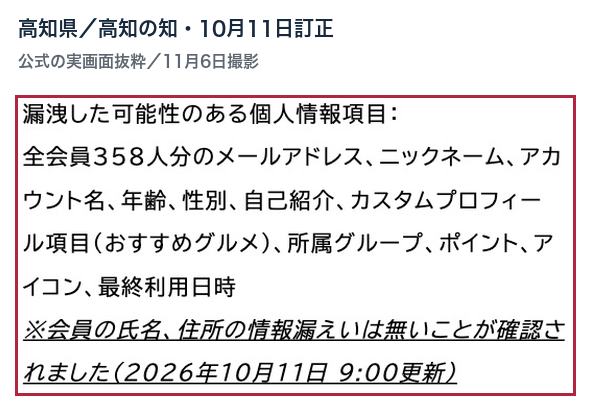
高知県の公式キャンペーンサイトの告知は、全会員358名のメール、ニックネーム、アカウント名、年齢、性別、自己紹介、おすすめグルメ等のプロフィール、所属グループ、ポイント、アイコン、最終利用日時に閲覧・取得の可能性を公表しています。10月11日9:00の更新では、氏名・住所の情報漏えいはないことを確認したと説明しています。
対象者へ順次メール等で個別案内する方針です。11月6日の確認時も、高知の知の公開ページは臨時メンテナンスの停止案内を表示し、会員向けの窓口をuser-security@commune.co.jpとしています。連絡時はコミュニティ名・登録メール・用件を記載する案内です。
湾岸ポータル|1,694名に可能性
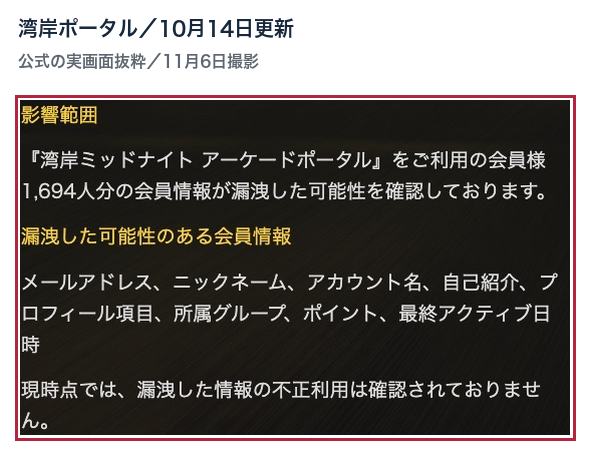
バンダイナムコエクスペリエンスの10月14日更新告知は、コミュニティの会員1,694名分の情報に漏えいの可能性があるとしています。メール、ニックネーム、アカウント名、自己紹介、プロフィール項目、所属グループ、ポイント、最終アクティブ日時が対象です。
同じパスワードを他のWebサービスで使用する場合は、念のため変更を検討するよう求めています。公表時点で不正利用は確認されておらず、再開は改めて案内する方針です。これはコミュニティの会員情報に関する告知で、ゲーム本編の通信やALL.Netの利用状況とは、対象サービスを分けて確認してください。
これらは各社の公表日付に基づく対象情報です。提供元による限定再開の後も、利用できる機能や再開日はコミュニティごとに異なるため、現在の利用状況は登録先の案内でも確認してください。
16万6,505人はコミュニティごとの延べ人数。12万5,601人は内数
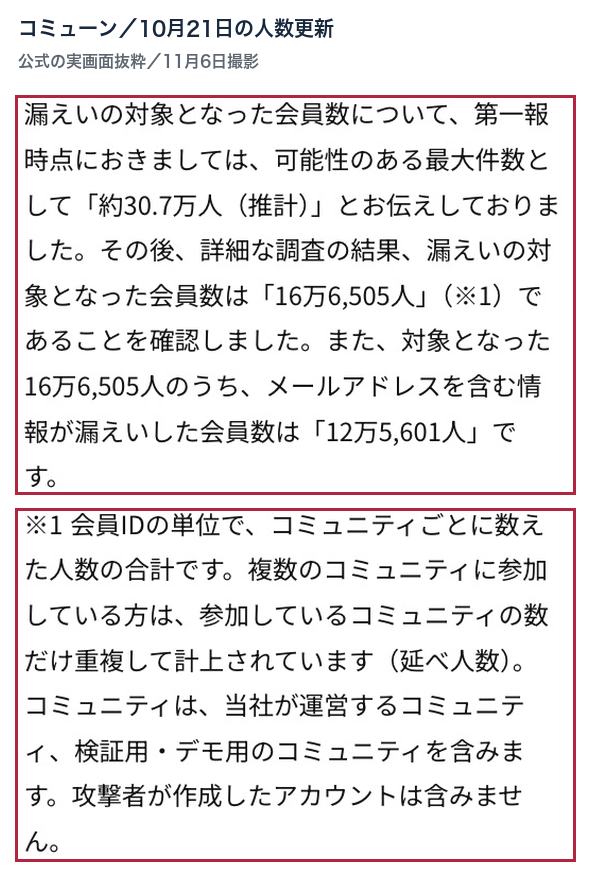
続報は、会員IDをコミュニティごとに数えた合計と説明しています。複数のコミュニティへ参加している場合は、その数だけ重複して計上されています。社内・検証用・デモ用のコミュニティも含み、攻撃者が作成したアカウントは含まないという注記があります。
メールアドレスを含む12万5,601人は、16万6,505人の中の内訳です。2つを足して被害人数にはできません。また、初報の約30.7万人は当時の推計で、10月21日の集計方法と注記を無視して単純な人数の増減として比較しないようにしてください。
10月16日から限定再開。全コミュニティ・全機能の再開ではない
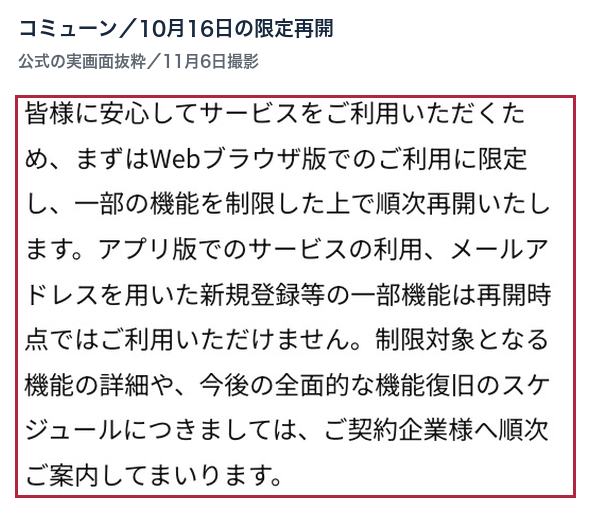
会社は10月10日0時50分から臨時メンテナンスを行い、16日から希望のあった契約企業のコミュニティを順次再開すると案内しました。再開時期はコミュニティごとに異なります。まずWebブラウザ版に限定し、アプリ版、メールアドレスによる新規登録、ダイレクトメッセージ等の一部機能を制限するという説明です。
この限定再開案内を、参加先がすべて同日に再開した、アプリも含めて全面復旧したという意味に読み替えることはできません。使える機能や今後の全面復旧の予定は、参加先の最新の案内で確認してください。
144名の仮パスワードへの変更と、パスワード自体の漏えいを分ける
初報は、144名について本人の操作によらず仮パスワードへ変更されたと公表しました。一方で、パスワードそのものや、会員間のダイレクトメッセージの漏えいは確認していないと説明しています。カード等の決済情報は保有していないという公表です。
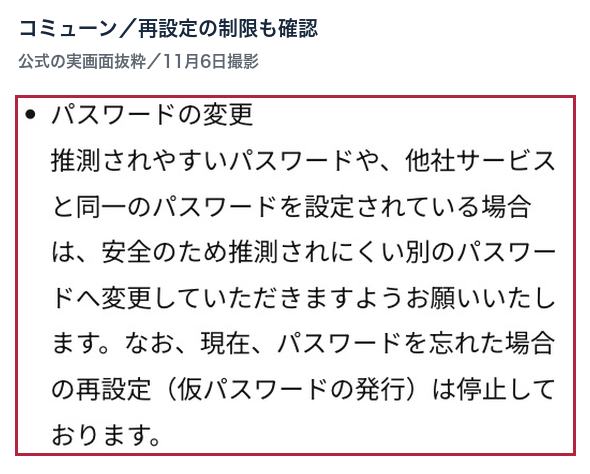
10月16日の案内は、推測しやすいパスワードや他社と同じパスワードを変更するよう求める一方、パスワードを忘れた場合の再設定・仮パスワードの発行は停止中としています。再設定できないときに古い案内だけで操作を繰り返さず、参加先または下記の窓口へ確認してください。再ログインが必要なことと、パスワードが流出したことは同じではありません。
招待リンク・署名鍵を更新。調査完了とは区別する
初報では、非公開コミュニティの招待リンクを不正取得して会員登録し、管理者になりすまして情報を閲覧・取得したり、データを書き換えたりしたと説明しています。10月21日の続報は、招待リンクの差し替え、盗まれた署名鍵の無効化と更新、偽造ログイン情報の無効化、不正通信の遮断などを実施したとしています。署名鍵はログイン情報が正当なものか確かめるために使う鍵です。
不正な書き込みを取り除くため、データベースを10月6日18時の状態へ復元し、攻撃者のアカウントや書き込みを削除したと説明しています。一方、第三者機関によるフォレンジック調査(記録やデータから侵入経路・影響を詳しく調べる調査)は実施へ向けた準備段階で、続報をすべての調査が終わった最終報告とは扱っていません。
会員の相談・退会希望と、契約企業の窓口は別
コミュニティに登録している人の問い合わせ・退会希望は、user-security@commune.co.jpへ案内されています。返信は平日9時〜18時に順次行うという説明です。契約企業向けの窓口は security@commune.co.jpです。対象項目が分からない場合も、参加先と通知内容を伝えて公式窓口で確認してください。
確認履歴:2026年11月6日、10月21日の人数更新・対策、10月16日の限定再開と再設定制限を反映して作成。最新状況は提供元の公式続報へ。ほかの企業の公表は情報漏えい・不正アクセスの一覧から確認できます。
カバーはコミューンの10月21日続報を2026年11月6日に実Chromeで撮影したロゴ・題名の抜粋。本文は各図に示した公式実画面または配布PDF原文を抜粋・拡大。ラベル・赤枠・説明・カバー字幕は当サイトが追加。

Backend Engineer / AWS / Django / Go