Cuenote FCの情報漏えい、何が対象? 延べ5,162万件と通知の確認先
Cuenote FCは49システムで延べ5,162万8,280件の出力を確認。朝日新聞のイベント登録、EX予約・スマートEXの対象と通知、受信者と契約企業の確認先を整理します。
目次
Cuenote FCは49システムで延べ5,162万8,280件の出力を確認。朝日新聞のイベント登録、EX予約・スマートEXの対象と通知、受信者と契約企業の確認先を整理します。
ユミルリンクのメール配信サービス「Cuenote FC」への不正アクセスでは、49システムでメールアドレスなどの出力を確認し、5,162万8,280件の延べ件数を公表しています。人数を示す数字ではなく、件数を調査中のシステムも残っています。
自分の情報が対象か、どの項目が含まれるかは、受け取っていたメールの配信元によって異なります。以下は2026年11月6日に、10月26日付の公式第2報を確認した内容です。
朝日新聞のイベント登録 / EX予約・スマートEX / 法人E予約の管理者
5,162万8,280件は延べデータ件数。49システムで出力を確認
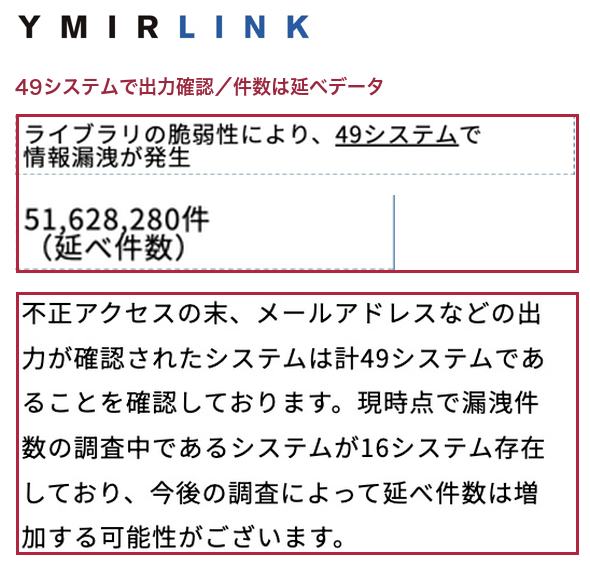
公式第2報は、Cuenote FCの49システムでメールアドレスなどの出力を確認したと説明しています。同じ人の情報を重複して含み得る延べ件数であり、約5,162万人の個人情報という人数ではありません。16システムは漏えい件数の調査中で、今後増える可能性があるとしています。
また、Cuenote FCのすべての利用環境に同じ被害が確認されたわけではありません。複数企業が利用する3システムでは漏えいの痕跡がなく、単一企業が利用する78システムのうち49システムで痕跡を確認したという内訳です。自社・自分が使っていたサービスの対象確認と、全体の規模は分けてください。
受信者の登録情報と、契約企業の担当者情報は別の区分
企業・自治体のメールを受け取っていた人
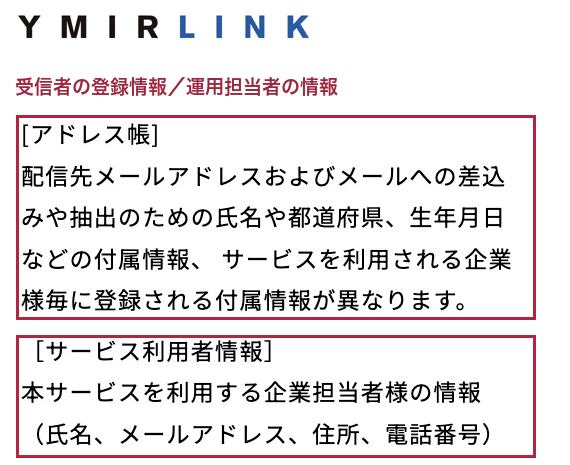
Cuenote FCのアドレス帳には、配信先メールアドレスのほか、メールへの差し込みや配信対象の抽出に使う氏名、都道府県、生年月日などの付属情報を登録できます。実際の登録項目は利用企業ごとに異なると公表されており、すべての受信者で同じ情報が対象とは限りません。
配信記録にはメールアドレス、Webアクセス記録にはメルマガ等の申込ページからの登録や、マイページでの情報更新の記録が含まれるという説明です。自分の登録内容・対象期間は、メールを配信していた企業や自治体の公表で照合してください。提供元の説明だけで、メールアドレスしか含まれないとも、すべての会員情報が含まれるとも決められません。
Cuenoteを契約・運用していた会社や自治体の担当者
Cuenote FCでは、サービスを利用する企業担当者の氏名、メールアドレス、住所、電話番号も記録されるとしています。配信先の顧客情報とは別に、運用担当者自身の情報も対象確認が必要です。
自社の顧客管理システム「Cuenote BASE」については、契約者情報190件が閲覧可能な状態だったと説明しています。項目は企業名、氏名、電話、メールです。190件をCuenote FCのメルマガ受信者数へ足すことはできません。
提供元は、同社サービスにログインするアカウントのパスワード変更、使い回し先の変更、可能であれば二段階認証の設定を推奨しています。これはCuenoteを利用するアカウント向けの案内で、一般のメルマガ受信者が利用している他社会員サイトのパスワードまで、一律に流出したという意味ではありません。
10月26日までの個別連絡は契約企業向け。受信者の通知とは区別
提供元は、新たに対象となる可能性を確認した契約先へ、10月26日12時30分までに連絡したと説明しています。「当社から個別連絡のないお客様は、利用環境の情報漏えいを現時点で確認していない」という記載は、Cuenoteを使う企業等への案内です。一般のメルマガ受信者にメールが届いていないから対象外、という結論には広げられません。
受信者は、登録していた配信元の公式サイトと個別通知を確認してください。複数の企業・自治体のメルマガを利用していた場合も、それぞれの案内にある対象項目で確かめる必要があります。契約企業の運用担当者は、提供元からの個別連絡で、自社の環境・対象データ・今後の対応を確認してください。
SR-S・SMS等は影響なしと公表。再開と漏えい調査も分ける
公式第2報は、Cuenote SR-S、SMS、Auth、Survey、Push、安否確認サービスには、情報漏えいなどの影響はないとしています。Cuenoteという名前だけで全サービス・全顧客が同じ被害を受けたと読むことはできません。
10月18日には予防措置で対象データセンターの全システムを停止し、20日1時から予防停止していた他システムを順次再開したという経緯です。この記載だけで、被害を確認したCuenote FCの全環境が全面復旧したとは判断できません。契約企業は自社環境の案内を確認してください。
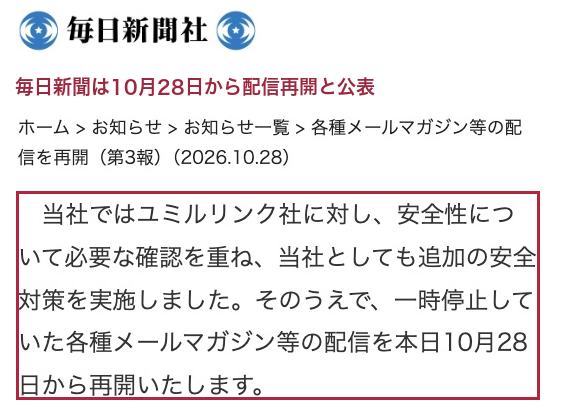
利用企業からの再開案内も別に公表されています。毎日新聞社は安全確認と追加対策後、10月28日にメール配信を再開したとしています。
原因は、ライブラリの脆弱性を通じた認証情報の取得、不正プログラムによるデータ出力、別システムへのアクセスやセッション情報の取得と公表されています。提供元は修正、担当者認証情報の削除、監視、接続元IP制限などを実施したと説明しています。
配信元別の公表:朝日新聞のイベント登録・EXサービス
朝日新聞:イベント等の登録情報、延べ70,921件に流出のおそれ
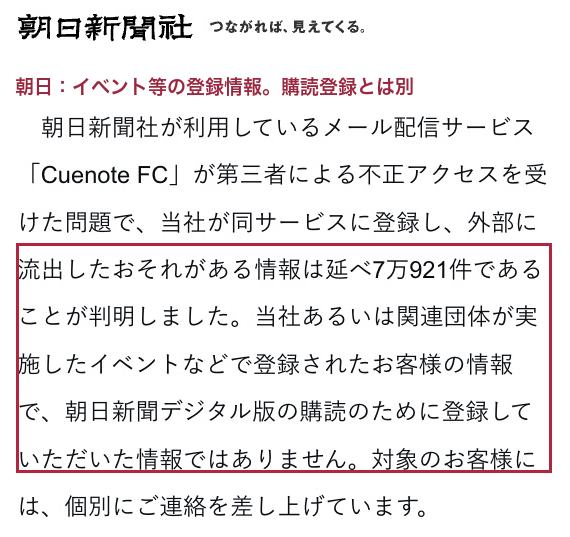
朝日新聞社の10月29日発表は、イベント等のアドレス帳の延べ70,921件に流出のおそれを公表しています。9割超はメールアドレスのみで、一部は氏名・学校名等を含みます。カード情報やログインパスワードは含まれていません。
緑のバトン運動、朝日教育会議、朝日新聞EduA新聞活用講座、今解き教室等で登録された情報です。同社は、朝日新聞デジタル版の購読のために登録した情報ではないとしています。購読者でも別にイベント等へ登録している場合があるため、利用した事業・登録先で確認してください。
対象者には個別に連絡しているとしています。相談は新聞・催事等の問い合わせフォームで、「個人情報の取り扱いについて」を選択する案内です。
エクスプレス予約・スマートEX:カタカナ氏名・会員ID等、件数は確認中
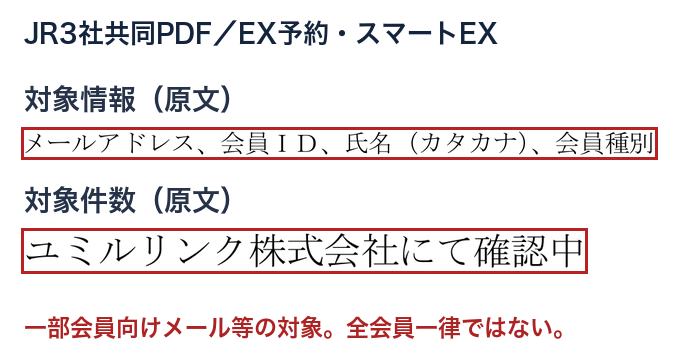
JR東海・JR西日本・JR九州の10月26日共同発表は、一部会員のメールアドレス、会員ID、氏名(カタカナ)、会員種別の漏えいを公表しています。他の氏名、生年月日、住所、電話番号、カード番号・有効期限等は漏えいの可能性がないと説明しています。対象件数は提供元で確認中としています。
対象となるおそれがあるのは、Cuenote FCから販売促進の一部会員向けメール、熊本地震に伴う列車の発車時刻変更のお知らせ等を配信した会員です。全会員の情報が一律に流出したという案内ではありません。
共同発表は、JR東海が保有するEX予約・スマートEXのシステムからの個人情報漏えいは確認されていないとしています。不正アクセスを受けた外部メール配信サービスの使用は停止し、対象者へメール等で個別連絡する方針です。
法人E予約専用・ライト:基本会員・部署会員の管理者情報も案内
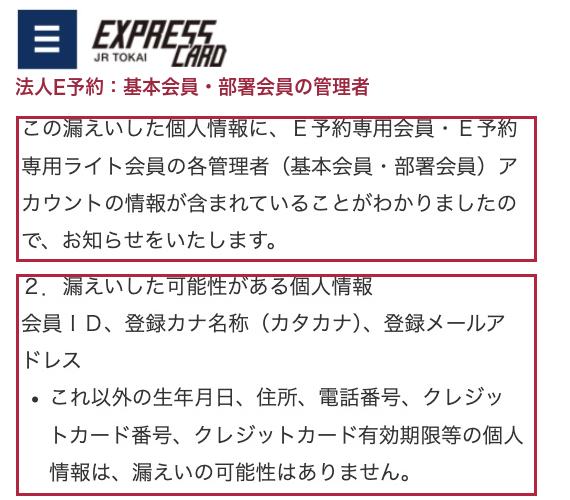
JR東海エクスプレス・カードの管理者向け告知では、E予約専用・E予約専用ライトの各管理者(基本会員・部署会員)アカウントも含まれるとしています。対象は会員ID、登録カナ名称、登録メールです。一般会員向けの区分と管理者アカウントの区分を分けて、通知と確認してください。
提供元ドメインを使う迷惑メールにも注意。確認先を取り違えない
ユミルリンクは、セゾンカードやSAISONを名乗り、info@cuenote.jpを送信元として表示する迷惑メールの例を公表しています。会社や第三者が送信を指示したものではないと説明しており、ドメインや表示名だけで本物とは判断できません。この例示だけで、セゾンカードの会員情報が本件の対象と確定したという意味でもありません。
提供元の「不正アクセス専用お問い合わせ窓口」は、03-6820-0088、平日9時〜20時、メールは support@cuenote.ne.jp(平日9時〜19時に返信)です。一般のメルマガ受信者が自分の対象項目を確認する場合は、配信元の企業・自治体の窓口も確認してください。
確認履歴:2026年11月6日、10月26日付の公式第2報を確認して作成。各社の対象範囲はそれぞれの公表で確認が必要です。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
カバーとブラウザ図はユミルリンク・毎日新聞・朝日新聞・JR東海エクスプレス・カードの公式画面の抜粋で、各図に撮影日を記載。JR3社の図は共同PDFの実物抜粋。字幕・ラベル・赤枠・説明・配置は当サイトが追加。

Backend Engineer / AWS / Django / Go