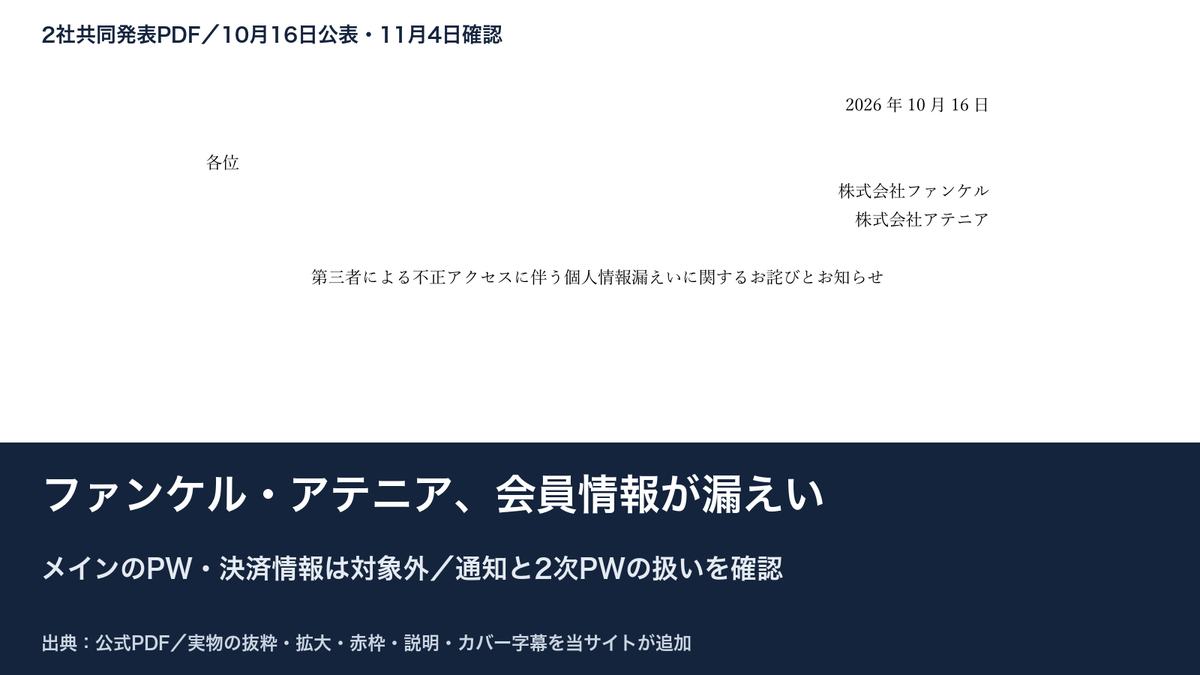
ファンケル・アテニアの情報漏えい、自分は対象? 通知済みの案内と2次パスワード
ファンケル・アテニアは対象者へ10月17日に通知済みと案内。件数と人数、住所・ポイント情報等とハッシュ化された2次パスワード、対象外のメインパスワード・決済情報を整理します。
目次
ファンケル・アテニアは対象者へ10月17日に通知済みと案内。件数と人数、住所・ポイント情報等とハッシュ化された2次パスワード、対象外のメインパスワード・決済情報を整理します。
ファンケル・アテニアは、漏えい対象の会員へ10月17日中に登録メール宛てで連絡したと案内しています。漏えい項目には氏名・住所や、一部の人のハッシュ化された2次パスワードも含まれますが、メインのパスワードとカード等の決済情報は対象外です。
ファンケル39万3,785件・36万8,184名、アテニア44万1,162件・41万7,312名と、件数と人数を分けて公表しています。以下は2026年11月5日に10月16日の共同発表PDF、ファンケルFAQ、アテニアFAQを確認した内容です。
対象通知は10月17日に送付済み。届いていない場合は専用窓口へ
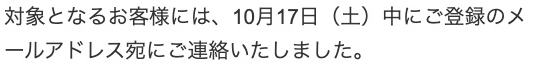
両社のFAQは、対象者へ10月17日中に登録メールアドレス宛てに連絡したとしています。10月16日のPDFにある「順次連絡する予定」から、その後の案内が更新されています。通知の内容や自分の対象有無が分からない場合は、下記の共通専用窓口で確認してください。
漏えい対象は、ファンケル393,785件・368,184名、アテニア441,162件・417,312名です。同じ人が両社を利用している場合の重複は示されていないため、2社の人数を足して独立した被害人数にはできません。対象者全員の登録期間を判定できる条件は、この資料には記載がありません。
住所・ポイント情報などが対象。本人認証質問の回答は含まない
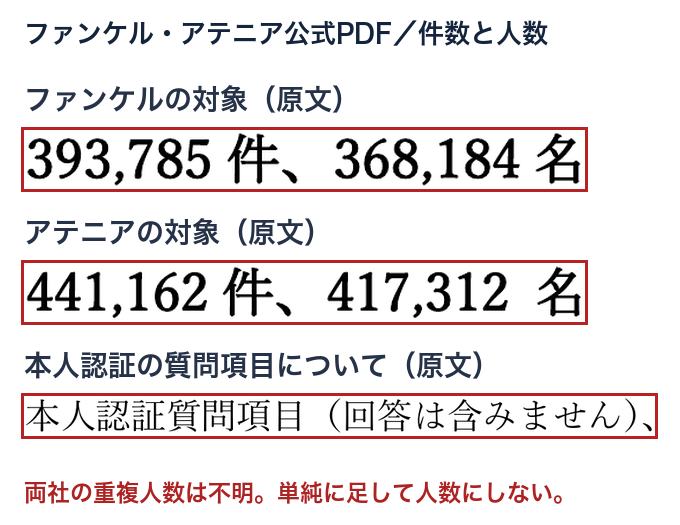
両社の対象項目は、メールアドレス、氏名、住所、電話番号、生年月日、性別、お客様番号、サブメールアドレスとその2次パスワードのハッシュ化されたもの、本人認証の質問項目です。質問の回答は含まれていないとしています。
その他の会員登録情報として、ポイント情報、会員ステージ、メールマガジン配信希望の有無、店舗での購入の有無を挙げています。「店舗での購入の有無」は、店頭の詳細な全購入履歴を対象とした説明ではありません。
ハッシュ化された2次パスワードと、メインのパスワードは別
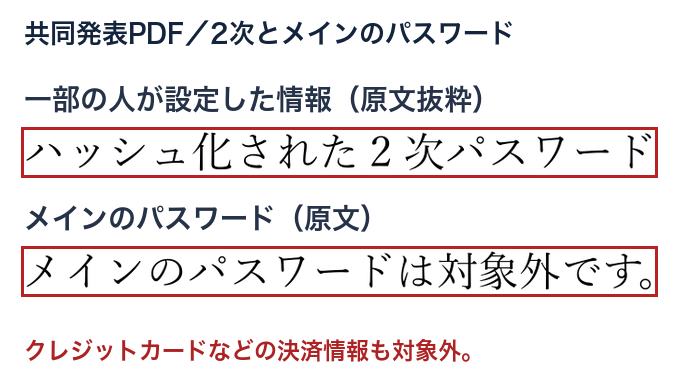
PDFの注記は、一部の人が設定する2次パスワードが対象で、メインのパスワードは対象外と明記しています。ハッシュ化は、パスワードをそのままの文字列で保存しないための変換です。公表は、そのままでは読み取りできない情報と説明しています。
会社はパスワードの更新を求めています。手続きは、メール内の依頼だけを信用せず、公式サイトの登録情報変更や再設定から確認してください。両社はメール・SMSでパスワードやカード情報を尋ねることはないとしています。
原因となった機能を停止。事業・サービスへの影響はなしと案内
内部調査を行った10月15日に、10月3〜10日のECサイトへの不正アクセスと会員情報の漏えいが判明し、原因となった機能を停止したとしています。10月16日の発表では、それ以外の不正アクセスやマルウェア感染は確認されず、事業活動・サービスへの影響はないと説明しています。
同時点で、不特定多数への公開、不正利用、利用者からの申し出は確認されていません。これらは会員情報の漏えい自体を否定する説明ではありません。
共通窓口は0120-333-600、土日祝日も9〜17時
ファンケル・アテニア共通専用ダイヤルは0120-333-600(毎日9:00〜17:00、土日祝日を含む)、メールはcenter@fancl.co.jpです。確認したFAQでも同じ窓口を案内しています。PDFの報道関係者向け電話・メールとは別です。
通知と対象項目を確かめるときは、ファンケルFAQまたはアテニアFAQから公式の案内へ進めます。確認履歴:2026年11月5日。
共同発表PDFの本文図とカバーは原文の抜粋で、赤枠・ラベル・説明・字幕は当サイトが追加。11月4日の原本と11月5日の現行PDFは同一で、ニュース一覧がリンクするPDFも同一でした。通知と共通窓口の図は11月5日にファンケル公式FAQを実Chromeで撮影し、該当箇所を抜粋。各図に出典と確認・撮影日を記載。

Backend Engineer / AWS / Django / Go