ファンくるにログインできない。不正ログインの最終報と、いま確認すべきこと
覆面調査サービス「ファンくる」がリスト型攻撃による不正ログインを受け、約5.9万人分の会員情報が閲覧された可能性があります。9月18日の最終報では、被害はマイページに限られ、二次被害や情報の公開は確認されていないとしています。対象者のパスワードは無効化済みで、ログインには再設定が必要です。
目次
覆面調査サービス「ファンくる」がリスト型攻撃による不正ログインを受け、約5.9万人分の会員情報が閲覧された可能性があります。9月18日の最終報では、被害はマイページに限られ、二次被害や情報の公開は確認されていないとしています。対象者のパスワードは無効化済みで、ログインには再設定が必要です。
覆面調査(お店を利用して感想を送るとポイントがもらえるサービス)の「ファンくる」を運営する株式会社ファンくるが、2026年8月24日に不正ログインの被害を公表しました。翌25日の第二報では、約5.9万人分のアカウントで会員情報が閲覧された可能性があると発表されています。
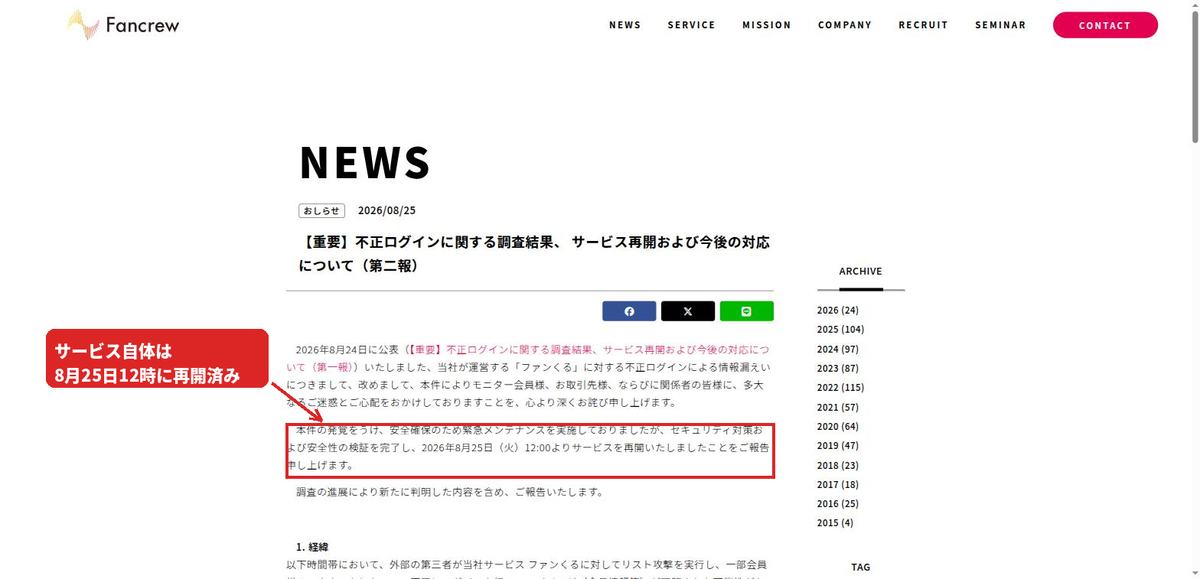
サービス自体は8月25日12時に再開済みです。ただし、不正ログインの対象になった人には順次パスワード再設定の案内が届いており、「再開したはずなのにログインできない」状態の人がこれから出続けます。その後、9月18日に最終報が出て、調査は区切りがつきました。いま何を確認すべきかを、公式発表の画面つきで順に整理します。記事の内容は2026年10月19日に確認したものです。
いまファンくるは使えるのか
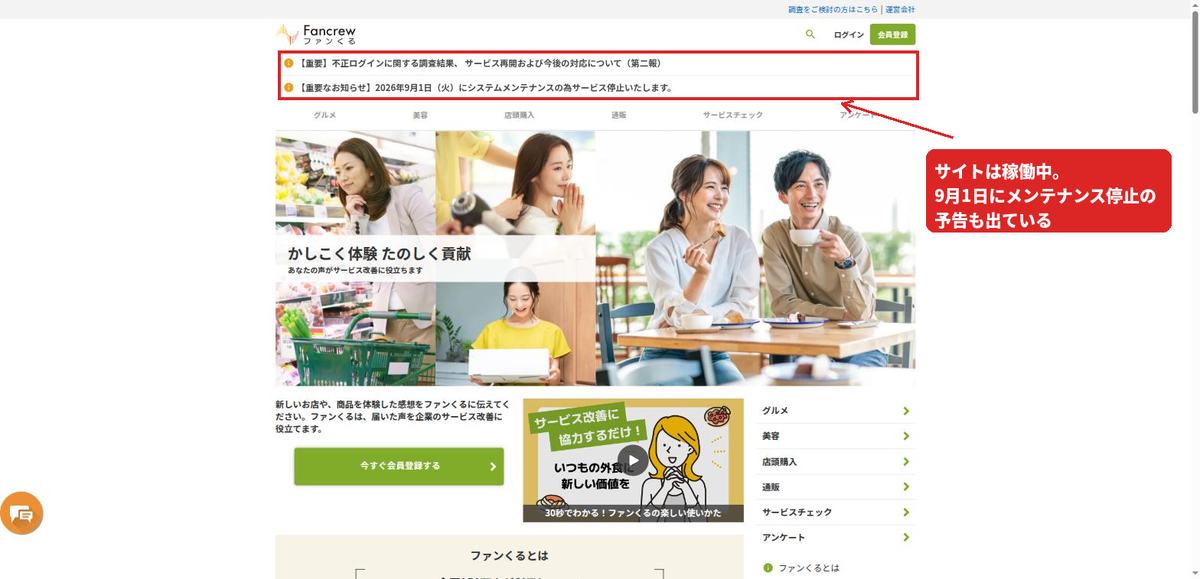
使えます。8月24日13時から緊急メンテナンスでサービス全体が止まっていましたが、8月25日12時に再開し、10月19日現在もサイトは通常どおり動いています。
停止していた間の救済として、8月24日・25日が期限だった提出物(アンケートやレシート等)は8月26日まで延長され、8月25日〜30日に有効期限を迎えるポイントは一律で8月31日まで延長されています。
ログインできないときに確認すること
不正ログインの対象になった可能性のある会員には、運営から個別のメール等でパスワード再設定の案内が順次届いています。いつものパスワードでログインできない場合は、まず登録メールアドレスの受信箱(迷惑メールフォルダも含む)でファンくるからの案内を確認してください。
案内が見当たらない場合も、ログイン画面の「パスワードを忘れた方」から自分で再設定すれば入れます。対象かどうかにかかわらず、今回の件を機に再設定しておくのが安全です。
注意したいのは、この状況を悪用した偽の「パスワード再設定」メールです。今回の件ではメールアドレスが閲覧された可能性があるため、ファンくるを装ったフィッシングメールが届きやすい状態にあります。メール内のリンクからではなく、ブックマークや検索で公式サイトを開いて再設定するのが確実です。
それでも解決しない場合は、公式のお問い合わせフォームから「会員情報・登録について」→「ログイン・ログアウト関連」を選んで問い合わせできます。
何が起きたのか
公式発表によると、2026年8月20日22時から8月24日13時にかけて、外部の第三者がファンくるにリスト型攻撃を仕掛けました。他のサービスから流出したメールアドレスとパスワードの組み合わせの一覧を、機械的に順番に試していく攻撃です。
試行された回数は約506万回。そのうち59,389人分のアカウントでログインが成功し、マイページ(会員情報等)が閲覧された可能性があります。運営は8月24日13時にサービスを止めて遮断し、ログイン画面への不正アクセス対策機能の導入と監視強化を済ませたうえで、25日12時に再開しました。個人情報保護委員会と警察への報告も行われています。
成功率はおよそ1.2%で、これは「85回に1回、試したIDとパスワードの組がそのまま通った」ことを意味します。攻撃者が持っていた一覧が、どこか別のサービスで実際に使われていた本物だったからです。次の項で書くとおり、ここが利用者にとって一番の注意点になります。
自分の情報は見られたのか
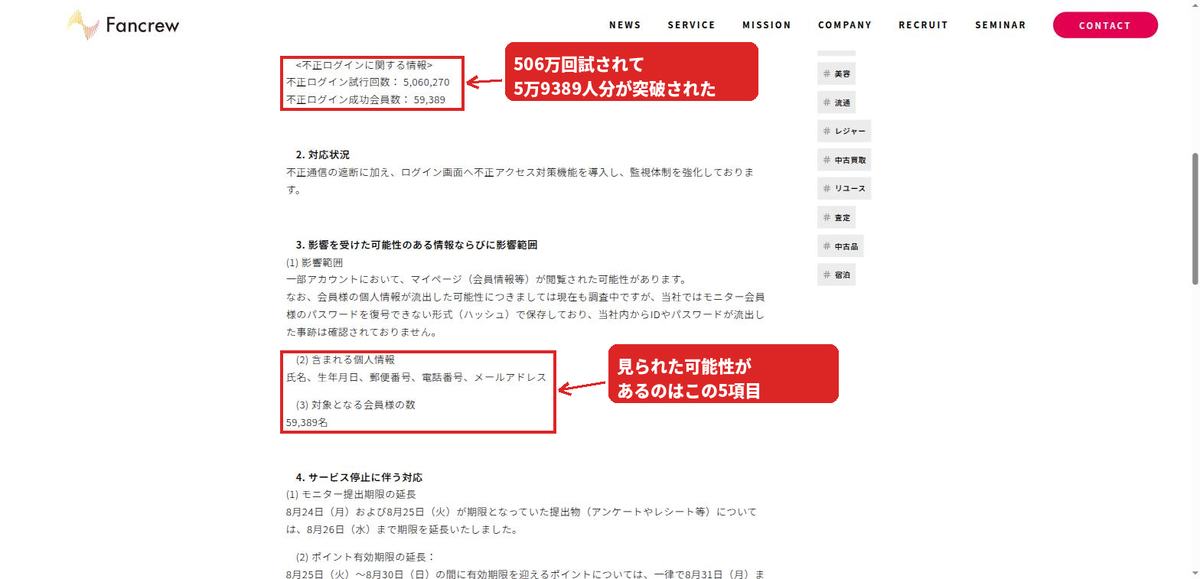
閲覧された可能性があるのは、マイページに登録されている氏名・生年月日・郵便番号・電話番号・メールアドレスの5項目、対象は59,389人です。クレジットカード情報はファンくるのマイページには登録されていません。対象者には運営から個別に連絡が届きます。
パスワードそのものについては、運営は復号できない形式(ハッシュ。元のパスワードに戻せない形に変換して保存する方式)で保存しており、社内からIDやパスワードが流出した事跡は確認されていないと説明しています。9月18日の最終報では、二次被害や、攻撃者による情報の公開は確認されていないとしています。
ここで気をつけたいのは、リスト型攻撃で入られたということは、あなたのメールアドレスとパスワードの組み合わせが、すでに別の場所で漏れて出回っているということです。ファンくるのパスワードを変えるだけでは足りません。同じ組み合わせを使っている他のサービス(通販・SNS・ポイントサイトなど)があれば、そちらも速やかに変更してください。公式も同一パスワード利用者への変更を呼びかけています。
ポイントは大丈夫か
今回の調査では、2アカウントで第三者による不正なポイント交換が確認されています。件数としてはわずかですが、身に覚えのない交換がないか、ログインできるようになったらポイント履歴を一度確認しておくと安心です。
心当たりのない交換履歴を見つけた場合は、公式のお問い合わせフォームから連絡してください。漏えいした情報が原因でフィッシングやなりすましなどの被害を受けた場合は、最寄りの警察署か警察相談専用電話(#9110)に相談するよう案内されています。
9月18日の最終報で分かったこと
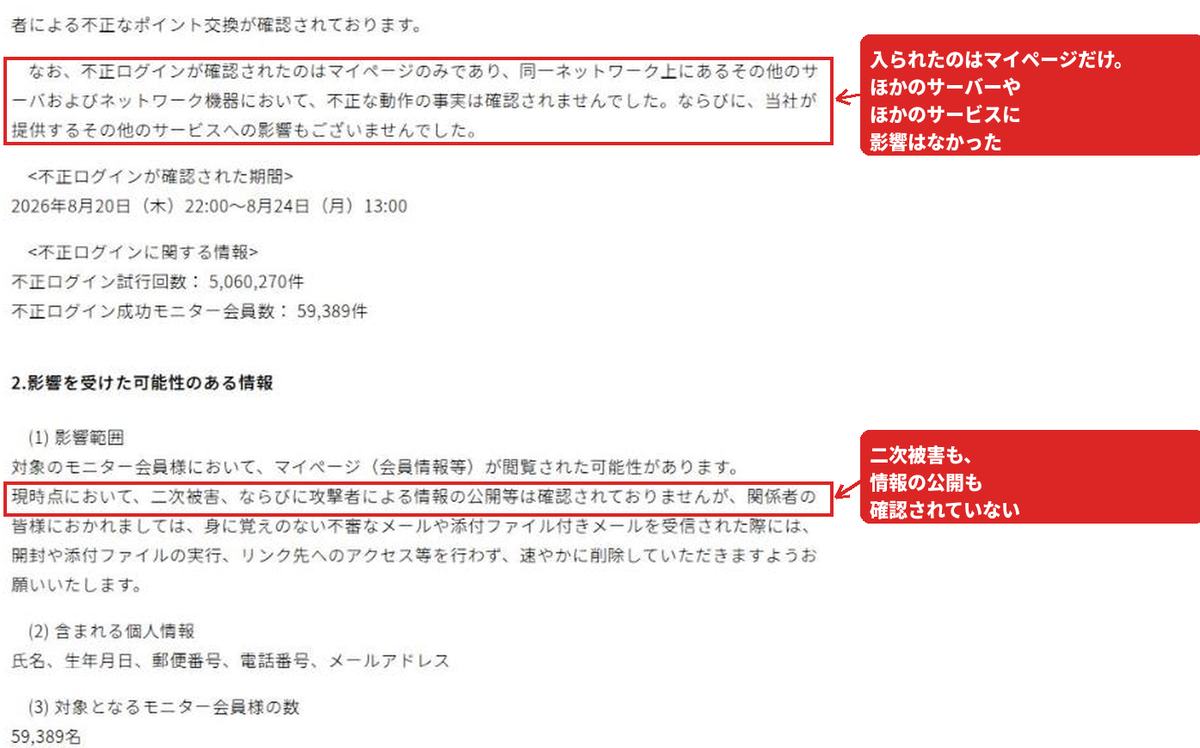
ファンくるは9月18日に「不正ログインに関するご報告(最終報)」を出しました。被害状況の把握と再発防止策を講じたとして、調査の結果をまとめています。数字(試行約506万回、対象59,389人)と、閲覧された可能性のある5項目は第二報から変わっていません。新しく分かったのは次の点です。
- ▸入られたのはマイページだけ。同じネットワークにある他のサーバーや機器で不正な動きは確認されず、ファンくるの他のサービスにも影響はなかった
- ▸二次被害や、攻撃者による情報の公開は確認されていない
- ▸対象の59,389人のパスワードは8月25日に無効化され、個別のメールなどで変更をお願いしている
- ▸不正アクセス対策と監視体制を強化した。個人情報保護委員会には8月24日に報告済みで、警察の捜査にも協力する
対象になった人は、もとのパスワードではもうログインできません。届いた案内か、ログイン画面の「パスワードを忘れた方」から新しいパスワードを設定してください。最終報でも、同じメールアドレスとパスワードを他のサービスで使っている場合は速やかに変えるよう呼びかけています。
この件で新しい発表があるときは運営会社のニュースページに載ります。
参照元
- ▸株式会社ファンくる - 不正ログインに伴うシステム一時停止と情報流出の可能性に関するお詫びとお知らせ(第一報)(公式・2026年8月24日)
- ▸株式会社ファンくる - 不正ログインに関する調査結果、サービス再開および今後の対応について(第二報)(公式・2026年8月25日)
- ▸株式会社ファンくる - 不正ログインに関するご報告(最終報)(公式・2026年9月18日)
- ▸カバー写真: Blogtrepreneur 撮影・CC BY 2.0(トリミング・字幕加工あり)
更新履歴:2026年10月19日、9月18日の最終報を反映し、「9月18日の最終報で分かったこと」の節を追加。過ぎた9月1日のメンテナンス予告を外しました。初版は2026年8月28日です。

Backend Engineer / AWS / Django / Go