CLUBフジQの不正ログイン、自分は対象? 159人への通知とパスワード・チケットの確認
富士急ハイランド公式アプリ・CLUBフジQで159人に不正ログイン。対象情報、部分的なカード情報、通知と初期化済みアカウント、他サービスのパスワード確認を整理します。
目次
富士急ハイランド公式アプリ・CLUBフジQで159人に不正ログイン。対象情報、部分的なカード情報、通知と初期化済みアカウント、他サービスのパスワード確認を整理します。
富士急ハイランドの公式アプリ・CLUBフジQで、159人の会員アカウントに不正ログインがありました。外部で入手されたメールアドレスとパスワードを使うリスト型攻撃で、会員情報を閲覧された可能性があるとしています。
発生は2026年9月4〜7日、公表は10月20日です。以下は11月6日に公式のお詫びとお知らせを確認した内容です。
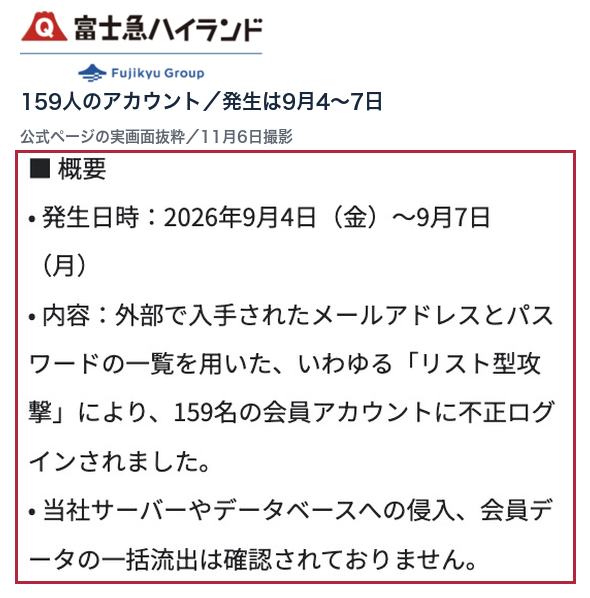
159人には個別メール。対象アカウントのパスワードは初期化済み
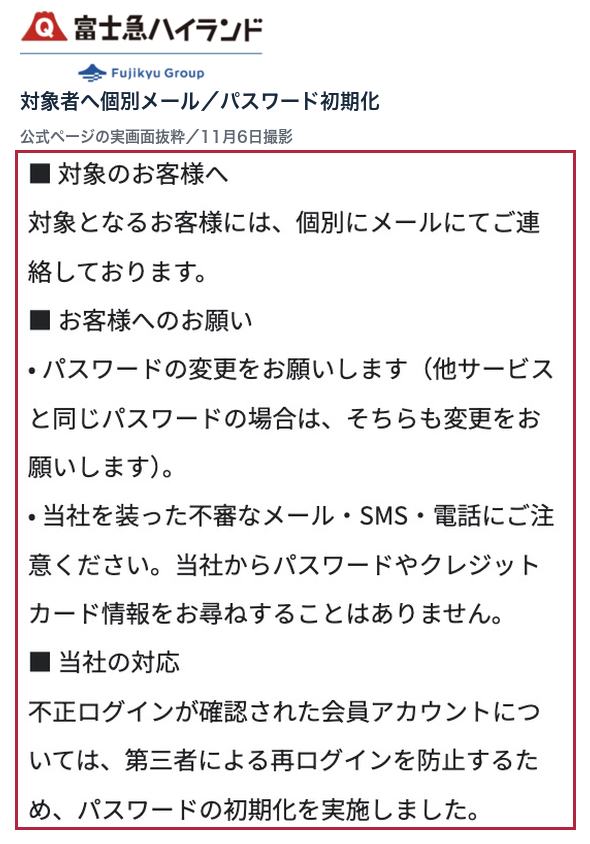
会社は対象者へ個別にメールで連絡し、不正ログインを確認したアカウントのパスワードを初期化したとしています。自分の通知や再設定の扱いが分からない場合は、公式のお客様窓口へ相談してください。
同じパスワードを他サービスでも使っていた場合には、そちらも変更するよう案内しています。リスト型攻撃は、入手済みのID・パスワードの組を使ってログインを試すものです。同社サーバー・データベースへの侵入や会員データの一括流出は、確認されていないとしています。
会員情報と、一部利用者の購入・チケット・カード情報が対象
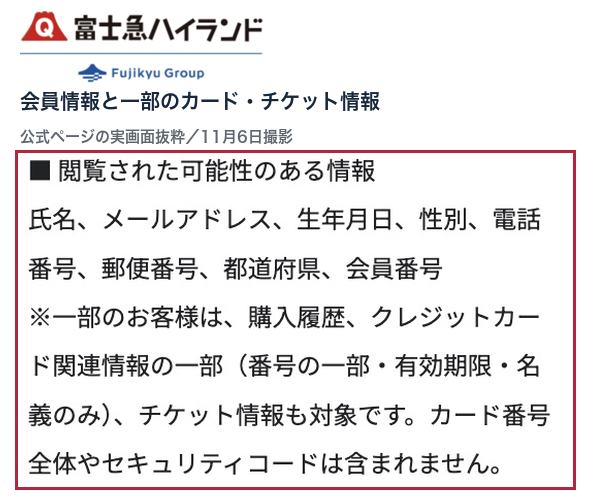
閲覧された可能性がある情報は、氏名、メールアドレス、生年月日、性別、電話番号、郵便番号、都道府県、会員番号です。一部の利用者では購入履歴、チケット情報、カード番号の一部・有効期限・名義も含まれます。
カード番号全体とセキュリティコードは含まれないとしています。通知に書かれた自分の対象項目を確認してください。
二次被害の確認状況と問い合わせ先
10月20日の公式発表は、不正な購入・決済、会員情報の変更、チケットの不正利用などの二次被害は確認していないと説明しています。
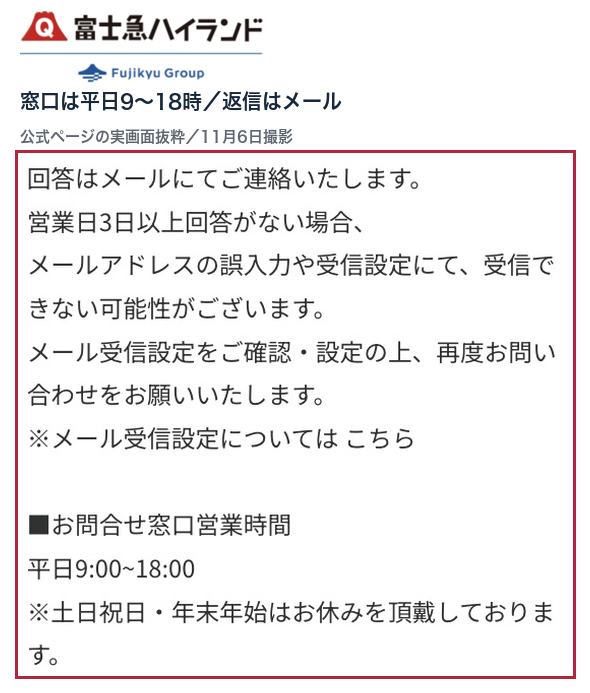
同社は監視とセキュリティ対策を強化し、個人情報保護委員会・富士吉田警察署へ報告したとしています。不審なメール・SMS・電話でパスワードやカード情報を聞かれても渡さず、公式告知から窓口を確認してください。問い合わせフォームは平日9:00〜18:00の窓口で、返信はメールです。営業日3日以上返信がない場合は、入力したメールアドレスと受信設定を確認し、再度問い合わせるよう案内しています。確認履歴:2026年11月6日。
ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
画像は富士急ハイランドの10月20日公表と、そこから案内された問い合わせフォームを2026年11月6日に実Chromeで撮影した抜粋です。公式ロゴ・説明・赤枠・カバー文字は当サイトが追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go