ジャパンタイムズの情報漏えい、誰が対象? 元取引先・退職者の確認先
グループの管理用サーバーで2022年8月までの取引先・従業員情報に漏えいのおそれ。口座・本人確認書類等の対象範囲、電子版や購読者DBとの違い、通知がない元関係者の専用窓口を整理します。
目次
グループの管理用サーバーで2022年8月までの取引先・従業員情報に漏えいのおそれ。口座・本人確認書類等の対象範囲、電子版や購読者DBとの違い、通知がない元関係者の専用窓口を整理します。
ジャパンタイムズのグループ管理サーバーへの不正アクセスでは、2022年8月までの取引先・従業員・退職者に関する情報が漏えいしたおそれを否定できないと公表されています。購読者向けの電子版・データベース・決済システムへの影響は確認されていません。
10月23日の公式第3報は、通知が届かない元関係者向けの照会先も案内しています。以下は2026年11月5日に、第3報PDF全文と公式プレス一覧を確認した内容です。
対象のおそれがあるのは、2022年8月までの取引先や在籍者の情報
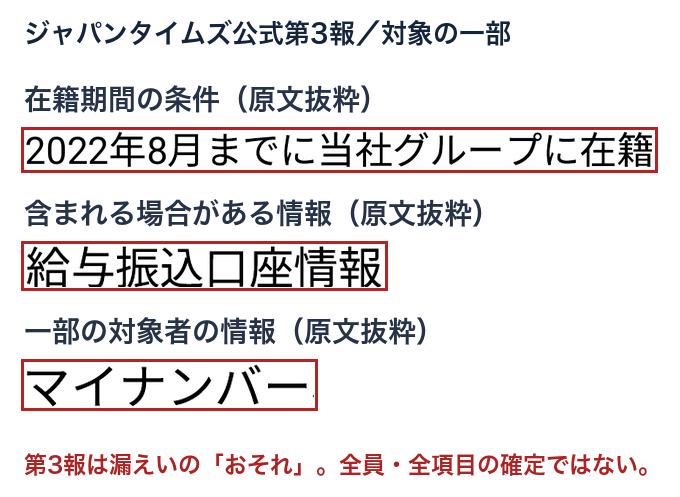
対象は、2022年8月まで運用していた管理部門用のファイルサーバーです。取引先については、同月時点で取引のあった企業・関係者の企業名、担当者名、当時の住所、振込先の口座情報等が含まれるとしています。
従業員・退職者については、2022年8月までに在籍していた人の氏名、当時の住所、給与の振込先口座等です。一部の人のマイナンバー・パスポート・在留カード・健康保険証に関する情報も、漏えいのおそれがある範囲に挙げられています。全員に全項目が含まれるという案内ではありません。
会社は、2022年9月以降の新しいデータは当該サーバーに含まれないと説明しています。人数・件数や各項目の対象者数は第3報には記載されていません。実際の対象の判断は、個別通知や専用窓口の回答で確認してください。
購読者データベースや電子版の決済システムは別のインフラ
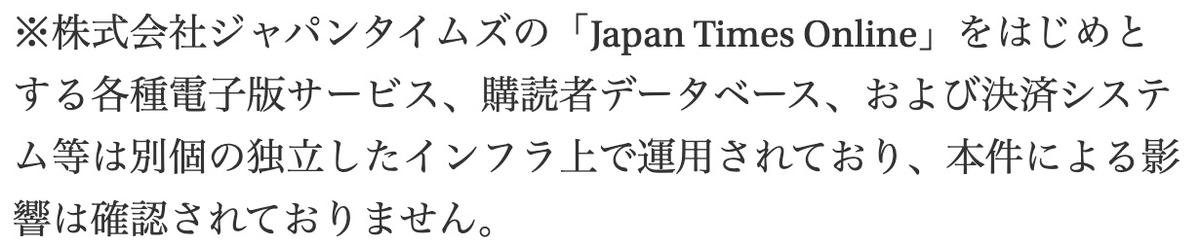
Japan Times Online等の電子版サービス、購読者データベース、決済システムは、今回のサーバーと独立したインフラで運用されており、本件による影響は確認されていないとしています。今回の公表だけを根拠に、購読者全員のカード情報流出や電子版の利用停止と受け取ることはできません。
一方、かつて取引や在籍があった場合は、現在は購読者として利用しているだけでも別の立場で対象となる可能性があります。購読の有無だけで、古い取引・人事データの対象外とは判断できません。
個別通知がない退職者・元取引先は、専用メール窓口へ
10月23日には、該当するおそれのある在籍従業員と、連絡先を特定できた人へ個別に連絡したとしています。転居などで直接の連絡が難しい場合も想定し、照会を受け付けています。
本件の専用窓口は、ニューズ・ツー・ユーホールディングスの incident-support@news2u.co.jp です。第3報は電話番号や受付時間を示していません。通知が届かないことだけで対象外とはせず、過去の在籍・取引が当てはまる場合は、公式告知から窓口を確認してください。
不審な出金や連絡に注意。攻撃者の公表主張と会社の調査結果を混同しない
同グループは9月18日のランサムウェア被害を受けて調査を続け、10月15日には攻撃者が外部サイトへのデータ公開を主張しました。第3報の結論は、漏えいのおそれを完全に排除できないというものです。攻撃者の主張を、全データの真正性や全員の流出が確定した根拠にはできません。
会社は口座明細で不審な引き落とし・入出金を確かめるよう呼びかけています。グループや関係者を名乗るメール・電話・郵送物でも、その中のURL、添付ファイル、パスワードや暗証番号の入力依頼に応じず、専用窓口で確認してください。
確認履歴:2026年11月5日。根拠は公式第3報と同PDFです。
対象範囲の図とカバーは公式第3報PDFの実物から抜粋し、見出し・赤枠・説明・字幕を追加しました。購読者システムと専用窓口の画像は公式告知のChrome実画面です。各画像に出典と確認日を記載しています。

Backend Engineer / AWS / Django / Go