JR九州の情報漏えいはどの件? Web会員・EX予約・店舗アプリ・マンションを確認
JR九州Web会員は漏えい確認なし。スマートEX等、飲食店のトイポ、11月4日公表の分譲マンションはそれぞれ別件です。アララ経由は最大約1万3,000件に可能性。対象情報・通知・窓口を分けて確認します。
目次
JR九州Web会員は漏えい確認なし。スマートEX等、飲食店のトイポ、11月4日公表の分譲マンションはそれぞれ別件です。アララ経由は最大約1万3,000件に可能性。対象情報・通知・窓口を分けて確認します。
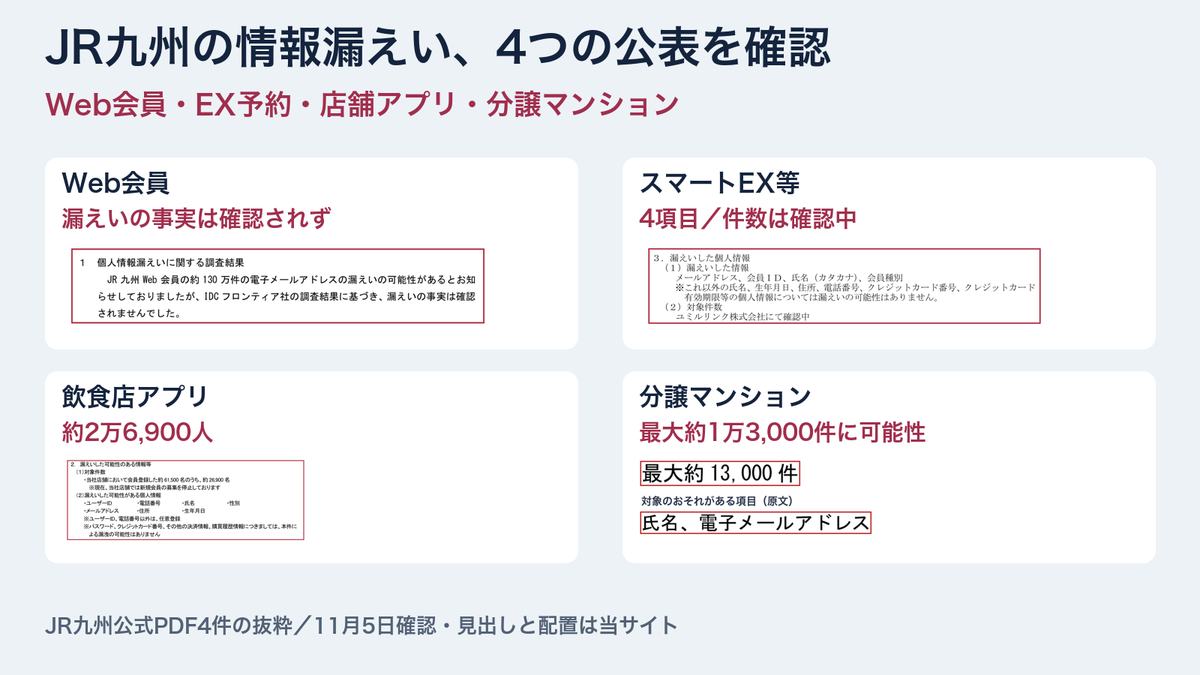
JR九州の情報漏えい案内には、11月4日公表の分譲マンションを含め、異なる4つの事案があります。JR九州Web会員は10月15日に「漏えいの事実は確認されなかった」と公表。一方、スマートEX・エクスプレス予約はユミルリンク経由、飲食店のトイポアプリはトイポ経由、分譲マンションの案内はアララ経由の別事案です。
使ったサービスの区分を開き、対象情報と通知を確認してください。4事案の数字を足して被害人数にはしません。2026年11月5日にJR九州公式のお知らせ一覧と11月4日の追加公表、スマートEXの10月27日の案内を再確認しました。
Web会員 / スマートEX等 / 飲食店アプリ / 分譲マンション
JR九州Web会員:約130万件の可能性は、調査で確認されず
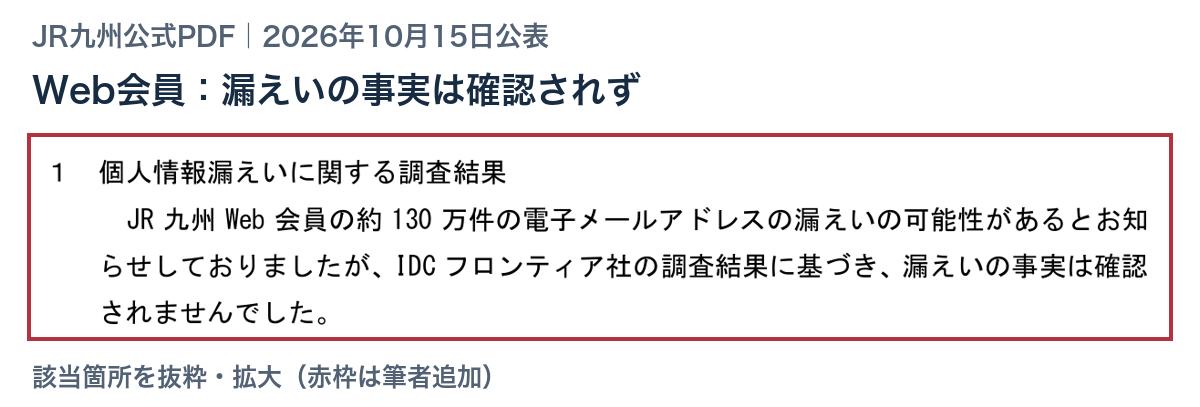
10月9日に知らせていた約130万件のメールアドレスの漏えい可能性について、JR九州は10月14日にIDCフロンティアの調査結果を受け、10月15日の続報で漏えいの事実は確認されなかったと発表しました。
当初の対象者へ、この結果を知らせるメールを準備が整い次第、順次送るとしています。「130万人の情報流出が確定」という初報の読み替えは誤りです。後述のスマートEXや飲食店アプリまで漏えいなしとした発表でもありません。
スマートEX・エクスプレス予約:配信先の情報が対象
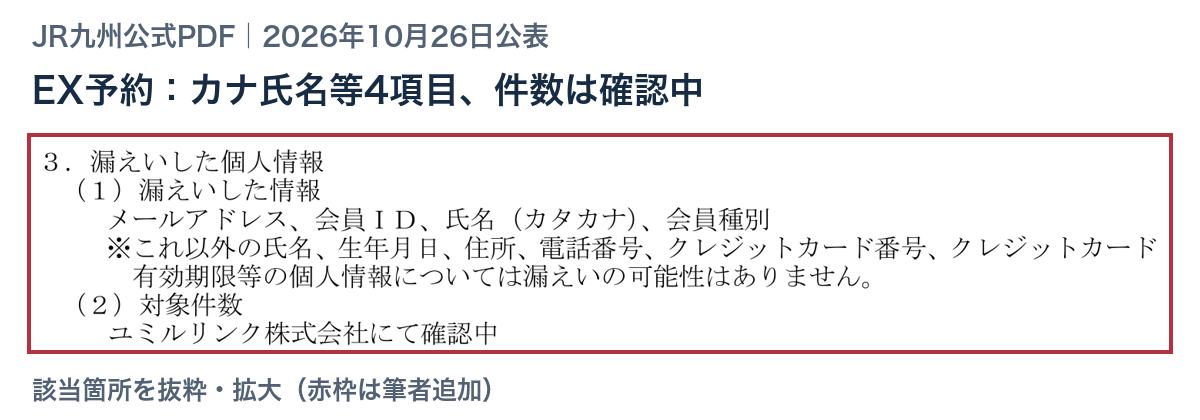
JR東海・JR西日本・JR九州の10月26日の共同発表は、ユミルリンクのCuenote FCに預けていた一部利用者の情報が、第三者に閲覧・取得されたと説明しています。10月16日の時点では影響なしとの報告を受けていましたが、26日に説明が変わりました。
対象項目はメールアドレス、会員ID、氏名(カタカナ)、会員種別です。それ以外の氏名、生年月日、住所、電話番号、カード番号・有効期限等は漏えいの可能性がないとしています。対象件数は確認中で、全会員が対象との発表ではありません。
どのメールを受け取った会員が対象になりうる?
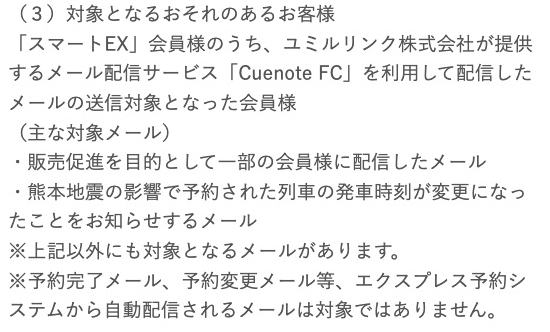
Cuenote FCで配信した販売促進メールや、熊本地震の影響で予約列車の発車時刻が変わった旨のメールなどの送信対象会員です。例示以外の対象メールもあります。スマートEXの10月27日の案内は、予約完了・予約変更などエクスプレス予約システムから自動配信されるメールは対象外と明記しています。
JR東海が保有する予約システムからの漏えいは確認されていないとし、不正アクセスを受けた配信サービスの利用は停止しました。対象者へは影響範囲が確定次第、メールその他の方法で個別連絡するとしています。スマートEXの問い合わせ先は、公式案内にある 0570-00-8574 です。エクスプレス予約を利用する人は、自分のサービスの公式窓口を確認してください。
うまや・たんや等の飲食店:トイポアプリの約2万6,900人
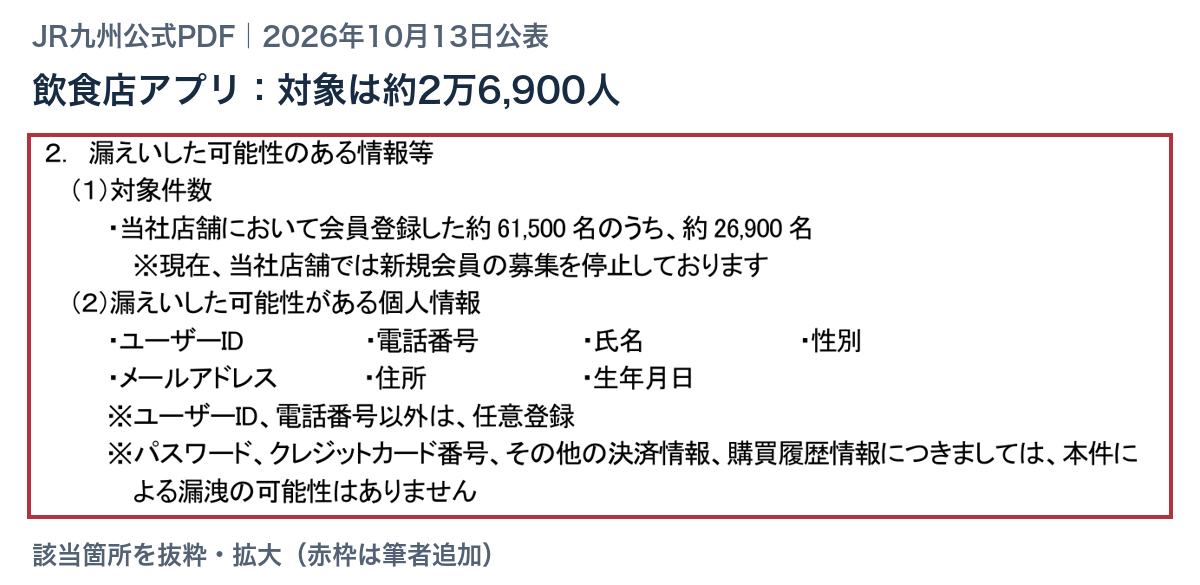
JR九州フードサービスの10月13日の発表は、うまや・たんや等24店舗の顧客管理に使うトイポアプリの別事案です。店舗で会員登録した約6万1,500人のうち、約2万6,900人が対象とされています。
項目はユーザーID・電話番号と、任意登録した氏名・性別・メールアドレス・住所・生年月日です。パスワード、カード番号その他の決済情報、購買履歴は本件による漏えいの可能性がないとしています。
トイポが10月4日に不正アクセスを確認し、一部APIで権限のない第三者が他ユーザー情報を取得できる状態だったと説明しています。原因の脆弱性は修正済みとされています。10月13日の告知時点で新規会員募集を停止し、対象になりうる人へ10月16日までにアプリ通知を順次送る予定としていました。通知の実際の受信と個別の対象は、自分のアプリと案内で確認してください。
同発表の問い合わせ先は、トイポの専用窓口 0120-546-030(平日9:00〜18:00) です。鉄道のWeb会員やスマートEXの窓口とは異なります。
分譲マンション:アララ経由、最大約1万3,000件に漏えいの可能性
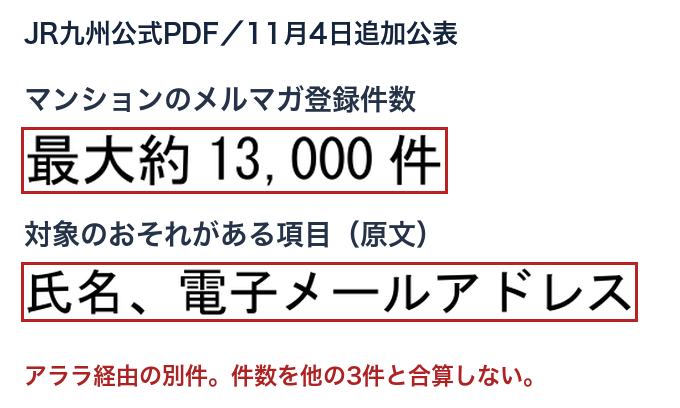
11月4日の追加公表は、JR九州の分譲マンションのモデルルーム来場者や資料請求者等のうち、メールマガジン配信先として登録している最大約1万3,000件の別事案です。メール配信業務の委託事業者が利用する、アララの配信サービスが不正アクセスを受けたとしています。鉄道のWeb会員やCuenote FCの件数とは分けて確認してください。
可能性がある項目は氏名とメールアドレスで、住所・電話番号等は本件による漏えいの可能性はないとしています。公表時点では、一部のメールアドレスを含むメールログの閲覧・取得の可能性を否定できないという説明です。最大件数を、全件の漏えいが確定した人数に置き換えないでください。
通知は、調査完了後に準備が整い次第、各物件販売会社から個別に連絡するとしています。全員への通知完了を示した案内ではありません。確認は該当物件の販売会社からの案内と照合し、スマートEXやトイポの専用窓口と混同しないでください。11月4日の公表時点で二次被害は確認されていませんが、不審なURL・添付ファイルやID・パスワードの入力には注意を求めています。
届いた通知はサービス名・委託先・発表日で照合する
「JR九州」という会社名だけで、届いたメールの対象範囲は判断できません。Web会員、EX予約、店舗アプリ、分譲マンションのどれかを先に確かめてください。スマートEXの公式案内は、JR等を装う不審メールのリンクや添付ファイルを開かず、会員情報・パスワード等を入力しないよう注意を呼びかけています。
JR九州Web会員の通常の操作相談は公式のお問い合わせ項目選択から確認できます。自分の症状に合う窓口を選び、漏えい発表だけで現在のログイン不能や列車の運休の原因と決め付けないでください。
公式発表と確認履歴
JR九州Web会員:10月15日の調査結果
JR3社:10月26日のEXサービス共同発表
スマートEX:10月27日の対象メール・通知・窓口
JR九州フードサービス:10月13日のトイポアプリ発表
JR九州:公式お知らせ一覧
2026年11月5日確認。JR九州関連の4事案を分け、11月4日公表の分譲マンションを追加。各発表時点の通知予定と、Web会員の漏えいの事実は確認されなかったとの調査結果を反映しました。
カバーはJR九州公式サイト掲載の10月13日・15日・26日、11月4日のPDF4件を抜粋・配置し、見出しと区分を追加。本文PDF図も同じ出典。対象メールの図は、スマートEX公式案内を2026年11月5日にChromeで表示した実画面の抜粋です。

Backend Engineer / AWS / Django / Go