ムラウチドットコムの情報漏えい、何が対象? 771万件の調査結果と相談先
ムラウチドットコムは771万6,811件の個人情報の持ち出しを公表。公式FAQで補足された一部対象の項目、届け先・カード・ログイン情報の扱い、個別通知と専用メール、SNS休止中の相談方法を確認します。
目次
ムラウチドットコムは771万6,811件の個人情報の持ち出しを公表。公式FAQで補足された一部対象の項目、届け先・カード・ログイン情報の扱い、個別通知と専用メール、SNS休止中の相談方法を確認します。
ムラウチドットコムは、不正アクセスで7,716,811件の個人情報が外部へ持ち出されたと公表しています。公式FAQによると、カード情報・ログインID・パスワードと、お届け先として登録された情報は今回の対象外です。
7月に判明した事案について、9月15日の第2報で調査結果を公表しています。以下は2026年11月7日に、公式第2報PDF、同社の公表ページとFAQ、問い合わせページを確認した内容です。FAQは9月15日時点の情報に基づくという注記があり、通知状況などは発表時点を区別して読みます。
771万6,811件。メールアドレス・生年月日・性別は対象者の一部
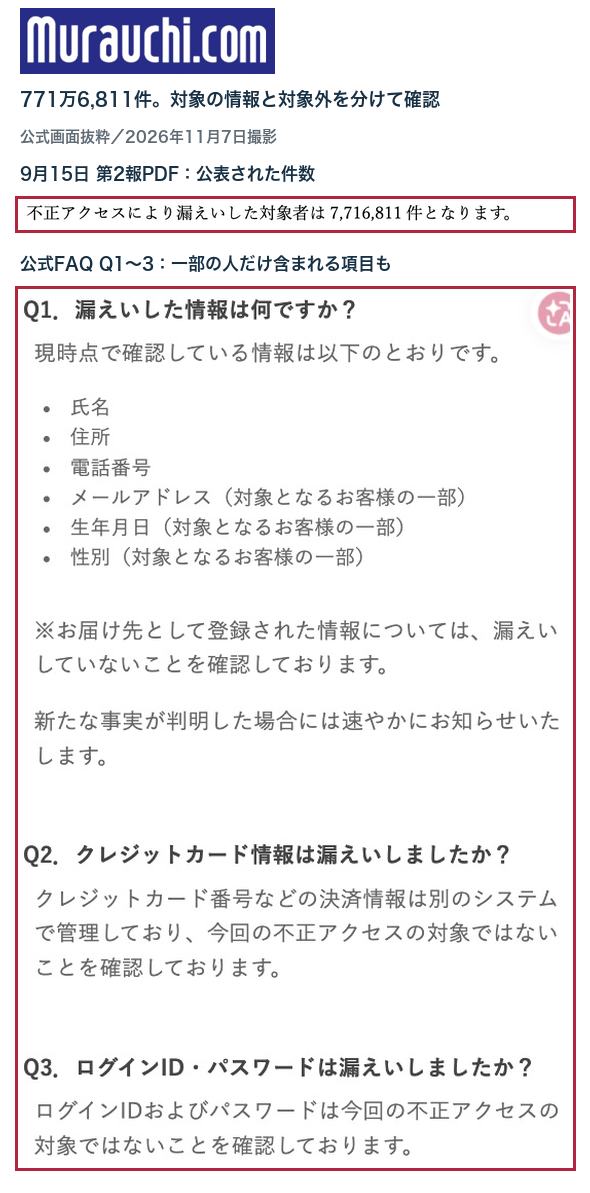
第2報は氏名・住所・電話番号・メールアドレス・生年月日・性別を挙げています。FAQ Q1では、メールアドレス・生年月日・性別は対象者の一部に含まれると補足しています。自分に関する項目は個別通知と照合してください。
公表された数字の単位は「件」です。重複を除いた同数の人数とは確認できません。確認した第2報とFAQには、対象を購入日や会員登録日で絞り込める期間の記載もありません。
FAQ Q1〜3では、お届け先として登録された情報は漏えいしておらず、カード番号などの決済情報は別システムで管理し、ログインID・パスワードも今回の不正アクセスの対象外としています。漏えいした項目の「住所」と、対象外の「お届け先として登録された情報」を区別する必要があります。
対象者への通知は9月15日から順次開始。全件完了の日付は記載なし
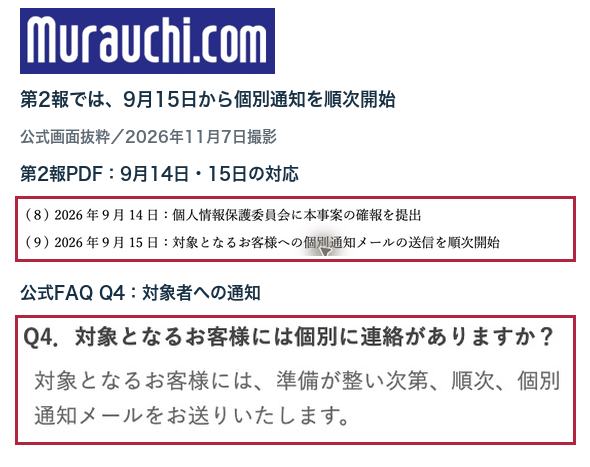
第2報の経緯欄は、9月14日に個人情報保護委員会へ確報を提出し、9月15日から対象者への個別通知メールの送信を順次開始したとしています。FAQ Q4も、対象者へ順次通知するという案内です。確認した公表ページ・第2報・FAQに、全件の送信が完了した日付はありません。
通知が見当たらず対象か分からない場合や、届いた通知の項目を確認したい場合は、下の専用窓口へ相談できます。通知が届いていないことだけで対象外とは判断しないでください。
7月の判明から調査完了までの経緯と再発防止策
第2報によると、7月15日未明に社内システム障害が発生し、16日の復旧作業中に不正アクセスの痕跡を確認しました。外部アクセスを遮断し、7月24日に第1報を公表、27日から外部専門会社のフォレンジック調査を開始しています。
9月15日の第2報と公表ページの冒頭は、調査の完了と情報の持ち出し確認を報告しています。Webシステムの一部に存在した脆弱性を起点に、複数のシステムへ侵入されたという説明です。再発防止策には認証情報・アクセス権限の管理の見直し、監視・検知の強化、定期的な脆弱性診断を挙げています。
メール・SMS・電話を警戒。リンク先でカード番号やパスワードを入力しない
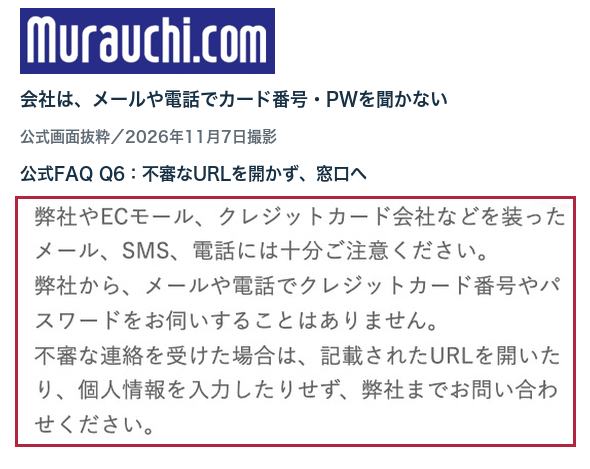
同社は、会社・ECモール・カード会社を装った連絡に注意を呼びかけ、メールや電話でカード番号・パスワードを尋ねることはないとしています。不審な連絡にあるURLを開いたり個人情報を入力したりせず、公式の専用窓口へ確認してください。
FAQ Q5は、本件に起因すると確認された不正利用・金銭被害・フィッシングメールなどの二次被害は確認されていない、と説明しています。9月15日時点の情報に基づくFAQの記載であり、現在の被害がないと保証するものではありません。
相談はprivacy@murauchi.comへ。一般フォームも専用メールへ案内
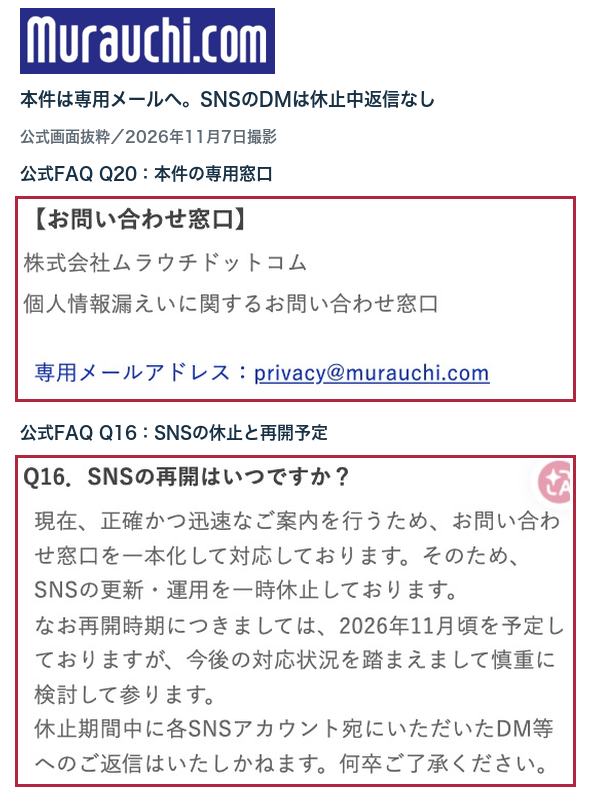
本件の窓口は、株式会社ムラウチドットコムの個人情報漏えいに関するお問い合わせ窓口 privacy@murauchi.comです。第2報とFAQ Q20に共通して掲載されています。確認した本件の案内に、電話番号・受付時間の記載はありません。
一般の問い合わせフォームにも、情報漏えいについては公表ページの専用メールアドレスへ問い合わせるよう明記されています。SNSは更新・運用を一時休止し、休止中のDMには返信できないという説明です。FAQ Q16の再開時期は「2026年11月頃」の予定で、再開済みとの発表ではありません。
個人情報の削除を希望する場合も窓口へ連絡する案内です。ただしFAQ Q17は、削除後に新たな事実が判明した場合など、連絡や対象者の確認ができなくなることがあると説明しています。削除を希望する際は、この影響も含めて相談してください。
確認履歴:2026年11月7日。件数・経緯は公式第2報、項目の補足・注意事項・窓口は公式FAQへ。ほかの企業の公表は情報漏えい・不正アクセスの一覧から確認できます。
画像は、ムラウチドットコムの9月15日第2報PDFと公表ページのFAQを2026年11月7日に実Chromeで表示して撮影した抜粋です。別の箇所は縦に配置し、公式ロゴ・説明・赤枠・カバー文字を追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go