日経のメール情報漏えい、何が対象? 3事案の違いと問い合わせ先
日経のMicrosoft 365は不審メール約9,000件の送信、Google Workspaceは社員・取引先等1,646人分に漏えいの疑い。日経BPの氏名・メール26件のおそれと分け、対象・個別連絡・それぞれの公式窓口を確認します。
目次
日経のMicrosoft 365は不審メール約9,000件の送信、Google Workspaceは社員・取引先等1,646人分に漏えいの疑い。日経BPの氏名・メール26件のおそれと分け、対象・個別連絡・それぞれの公式窓口を確認します。
日経と日経BPが10月4日に公表したメール関連の被害は、対象と窓口が異なります。Microsoft 365では取材先等への不審メール送信、Google Workspaceでは社員・取引先等の情報に漏えいの疑いがあり、日経BPも従業員のメールアカウントで別に流出のおそれを公表しています。
約9,000件はメールの送信数、1,646人と26件はそれぞれの公表対象です。足して総被害人数にはできません。以下は2026年11月7日に確認した日経のMicrosoft 365事案、Google Workspace事案、日経BPのメール事案と現在の案内に基づきます。
Microsoft 365の約9,000件 / Workspaceの1,646人 / 日経BPの26件 / 事案ごとの問い合わせ先
Microsoft 365:約9,000件のなりすましメール。宛先・氏名・一部本文に漏えいの疑い
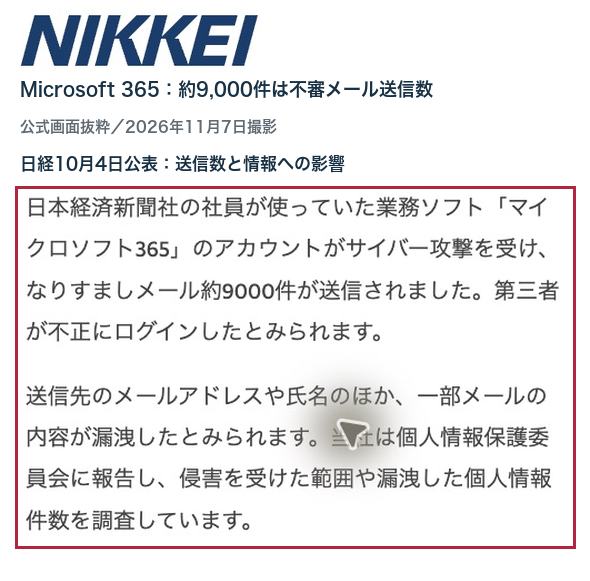
日本経済新聞社の社員が使っていたMicrosoft 365のアカウントが攻撃を受け、9月30日、取材先などへ悪性サイトに誘導するメール約9,000件が送られたとしています。送信先には、社内のほか複数の社員とやり取りがあった相手が含まれます。約9,000件を、個人情報が漏れた人数の確定値と読むことはできません。
会社は、送信先のメールアドレス・氏名と一部メール内容が漏えいしたとみられるとして、侵害範囲と個人情報件数を調査すると説明しています。パスワード変更後の不正ログインは10月4日の公表時点で確認されておらず、送信先へは個別に連絡して削除を依頼したとしています。
Google Workspace:社員・取引先等1,646人分。読者・取材先の情報は含まれない
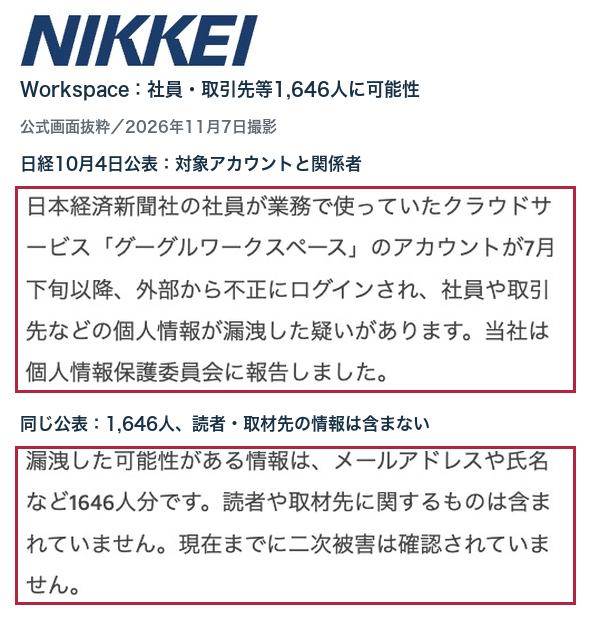
こちらは、社員が業務で使っていたGoogle Workspaceのアカウントに、7月下旬以降、不正ログインがあった事案です。8月上旬にGoogleからの通知で判明し、すぐにパスワードを変更したとしています。9月30日の不審メール送信とは、発生経緯を分けて確認できます。
漏えいの可能性がある情報は、社員・取引先などのメールアドレスや氏名等1,646人分です。この公表では、読者・取材先の情報は含まれないと明記しています。この対象外の条件を、取材先にも不審メールが送られたMicrosoft 365の事案へ適用することはできません。
パスワード変更後の不正ログインと二次被害は、10月4日の公表時点では確認されていません。公表は個人情報保護委員会への報告も案内していますが、個別通知の完了日や、通知の未受信で対象外と判断できる条件は記載していません。
日経BP:フィッシングで従業員の認証情報を取得され、氏名・メール26件におそれ
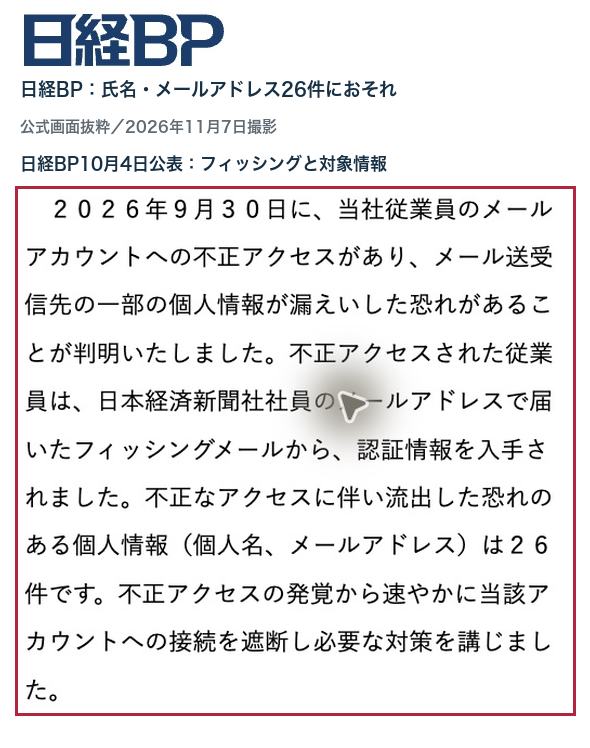
日経BPは、9月30日に従業員メールアカウントへの不正アクセスがあり、送受信先の一部の氏名・メールアドレス26件に流出のおそれがあると判明したとしています。従業員は、日本経済新聞社社員のメールアドレスから届いたフィッシングメールを通じて、認証情報を入手されたという説明です。
日経BPは発覚後に接続を遮断し、調査と個人情報保護委員会への報告を行ったとしています。疑われるメールアドレス先へは個別にメールで連絡していると案内していますが、10月4日の発表に全件連絡完了の記載はありません。26件を日経BPの全会員のログイン情報と読み替えることはできません。
問い合わせは公表ごとの窓口へ。Microsoft 365はフォーム、WorkspaceとBPはメール
Microsoft 365の不審メール:同事案の公表に記載された問い合わせフォームへ。11月7日にこのURLを開くと「メールでお問い合わせ」の画面が表示されました。フォームには、問い合わせタイトル・質問内容に氏名などの個人情報を書かないよう案内があります。
Google Workspace:同事案の公表が案内する privacycontact@nex.nikkei.co.jp へ。公表の「取材に関するお問い合わせ先」と区別してください。
日経BPのメール事案:日経BPの公表末尾にある、日経BP経営企画室・広報 kouhou@nikkeibp.co.jp が本件窓口です。確認した各事案の公表に、受付時間・専用電話番号の記載はありません。
日経の10月26日の案内は、PHPの脆弱性対応に伴うフォームのメンテナンスを終え、一時的なフォームを終了して通常フォームの受付を再開したとしています。差出人の名前に心当たりがあっても、不審なリンクや添付ファイルは開かず、公表された窓口から確認してください。
開発用クラウドからの情報流出については、日経・日経BP・テレ東・日経HRの対象と通知を扱う別記事で整理しています。確認履歴:2026年11月7日。日経のお知らせ一覧と日経BPのお知らせ一覧も確認しています。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
カバーは日本経済新聞社の公式発表ページのロゴを実画面から抜粋。本文4図は、日経・日経BPの10月4日公表を2026年11月7日に実Chromeで撮影した原文抜粋です。別の箇所は縦に配置し、各社の公式ロゴ・説明・赤枠・カバー文字を追加。生成画像は使用していません。

Backend Engineer / AWS / Django / Go