i-ask不正アクセスの対象は? 大和証券・シチズン・損保ジャパンと東武の調査結果
i-askへの不正アクセスについて、問い合わせた会社ごとに対象項目と窓口を確認。最大71万3126件は延べ問い合わせ数です。大和証券・シチズン・損保ジャパンの公表と、11月2日に漏洩なしを報告した東武鉄道の最終結果を整理しました。
目次
i-askへの不正アクセスについて、問い合わせた会社ごとに対象項目と窓口を確認。最大71万3126件は延べ問い合わせ数です。大和証券・シチズン・損保ジャパンの公表と、11月2日に漏洩なしを報告した東武鉄道の最終結果を整理しました。
企業の問い合わせ受付に使われる「i-ask」への不正アクセスでは、問い合わせをした企業によって対象項目・連絡先・調査結果が異なります。大和証券、シチズン時計、損保ジャパンは問い合わせ情報の漏えいの可能性を公表。一方、東武鉄道は11月2日、最終調査で同社に関する情報漏洩はなかったと報告しました。
提供元のスカラコミュニケーションズが10月6日に示した最大71万3,126件は、同じ人の複数回の問い合わせを含む延べ件数です。「71万人が漏えいした」と読み替えず、以下で自分が問い合わせた会社を開いてください。2026年11月4日に各社の公式資料を確認しています。
問い合わせた会社を選ぶ。対象項目と専用窓口を確認
大和証券:個人情報は約11万人分、問い合わせ等は約22万件
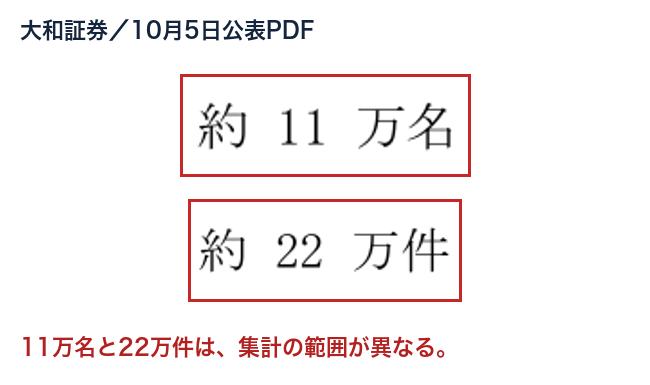
10月5日の公式発表は、インターネット経由の問い合わせ管理等で利用するSC社のサーバーが対象と説明しています。氏名、メールアドレス、口座番号等を含む約11万人分に加え、個人を特定する情報のない問い合わせ等も含めると約22万件です。22万人の個人情報という数字ではありません。
大和証券の公式トップページの案内では、該当者へ10月5日・14日にお知らせBOXやメール等で個別に連絡したとしています。通知内の対象項目を確認してください。専用窓口は0120-851850、平日9時〜17時です。
同社は、この情報だけでは証券口座へのアクセスやオンライントレードを含む各種取引はできないと説明しています。取引用ID・パスワード、暗証番号、ワンタイムパスワードを連絡相手へ渡さず、不審な取引や連絡は公式窓口で確認してください。
シチズン・ブローバ・フレデリック・コンスタント:約10万人分
10月6日の公式発表によると、3ブランドのWebサイトの問い合わせフォームから寄せられ、10月3日時点で委託先システムに保存されていた情報が対象です。氏名、住所、電話番号、メールアドレス等の個人情報約10万人分が漏えいした可能性があります。
問い合わせ内容欄に銀行口座やカード情報等を書いた場合は、その情報も対象になり得ます。同じ委託先の事件だから全社ともカード情報は含まれない、とまとめることはできません。対象者への個別案内と、専用問い合わせフォームで確認してください。
シチズンのECサイト、MY CITIZEN、オーナーズクラブ、生産システムや社内ネットワークへのアクセスは確認されていないという説明です。10月6日の文書には旧システムを10月中旬に終了し移行後に情報を削除する予定もありますが、その文書だけで削除完了を確認したとはいえません。
損保ジャパン:SMILING ROADの問い合わせ、延べ約6万件
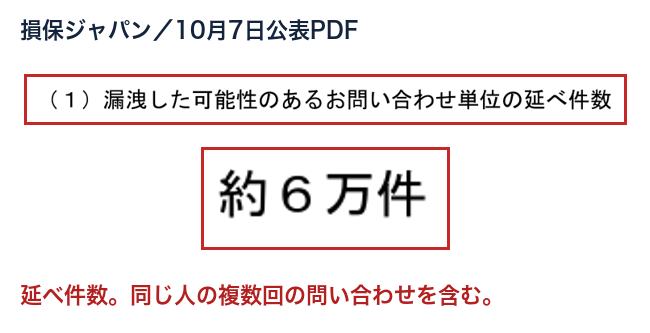
10月7日の公式発表は、事業者向け通信機能付きドライブレコーダー「SMILING ROAD」のFAQ・問い合わせ機能に保存された情報が対象としています。延べ約6万件で、同じ人の複数回の問い合わせを重複して含むため、6万人という人数ではありません。
氏名・住所・電話・メールのほか、勤務先、ドライバーID、運転アラートの種別・日時、機器のシリアル番号、申込番号、問い合わせ件名・本文等が挙げられています。金融機関の口座、カード、マイナンバーカードの情報は含まれないとしています。
対象者へ個別に連絡しますが、連絡が難しい人には公表をもって代えるという案内です。通知が届かないことだけで対象外とは判断できません。専用窓口は0120-268-567、平日9時〜17時(土日祝・年末年始を除く)。保険契約者全員を対象にした発表ではなく、上記のサービスの問い合わせ情報の件です。
東武鉄道:11月2日の最終調査で「情報漏洩なし」と報告
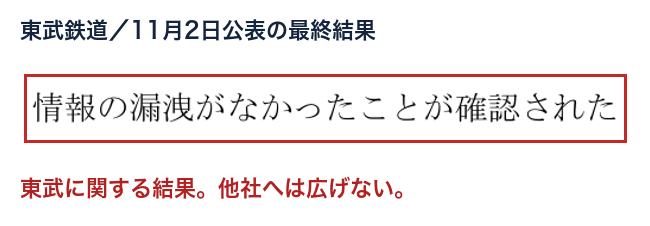
東武鉄道も、お客さまセンターの問い合わせフォームの提供元であるSC社への不正アクセスについて公表しました。その後、11月2日の最終調査結果で、SC社が依頼したラック社のフォレンジック調査により、東武鉄道に関する情報漏洩がなかったことが確認されたとの報告を受けたと説明しています。フォレンジック調査は、デジタル機器等に残った記録を解析する調査です。
この更新を、他の企業にも漏えいがなかったという結論へ広げることはできません。自分が問い合わせた会社の資料と結果を、それぞれ確認してください。
最大71万3,126件は延べ問い合わせ数。利用企業全体や人数の合計ではない
スカラコミュニケーションズの10月6日公表では、同じサーバー上で稼働していた最大5社のシステム環境に保存された問い合わせ情報が、外部へ漏えいした可能性があるとしています。同じ人が何度も問い合わせた記録を含み、実人数は名寄せを進めているという説明です。
i-askは、企業のFAQや問い合わせ受付に使われるシステムです。今回の発表を、i-askを利用しているすべての企業・すべてのサービス利用者が対象という意味で読むことはできません。また、各社が公表した人数と延べ件数を足し合わせて、別の被害人数を作らないでください。
何が起きた? 管理サイトへの不正ログインと、同じサーバー内の情報取得の可能性
提供元によると、10月2日20時30分ごろから3日8時ごろにかけて管理サイトへ不正ログインされ、不正プログラムを設置されたうえで、利用企業のデータベースから問い合わせ情報を取得された可能性があります。10月3日朝の監視アラートを契機に調査し、同日8時ごろに遮断したとしています。各社の資料には20時33分〜8時1分という、より細かい時間も示されています。
提供元は、管理者パスワードの変更、攻撃元IPの遮断、不正プログラムの隔離、アップロードされたファイルをプログラムとして実行させない設定変更を実施したと説明しています。多要素認証や環境分離等の強化方針と、実施済みの対策は分けて読む必要があります。
通知にある会社名と項目を照合。不審な連絡へ追加情報を渡さない
問い合わせ内容や勤務先などを知っている相手でも、本物とは限りません。届いた連絡のリンクや添付から個人情報を追加提供せず、上の各社公式ページと専用窓口を自分で開いて確認してください。提供元自身の窓口は、公式告知にある03-6418-3973(平日9時〜17時)です。自分の対象項目や通知の確認には、まず問い合わせた企業の案内を使ってください。
ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。確認履歴:2026年11月4日、提供元10月6日、大和証券10月5日と現在のトップページ、シチズン10月6日、損保ジャパン10月7日、東武鉄道11月2日の公式資料を確認して作成。
本文画像とカバーは各社の公式PDFを抜粋・拡大したものです。2026年11月4日確認。切り抜き・配置・赤枠・説明・カバーの字幕は当サイト。

Backend Engineer / AWS / Django / Go