スカイチケットの情報流出、自分は対象? カード・返金口座・旅行保険の追加公表を確認
skyticket第3報で返金口座、カードの部分情報、旅行保険申込情報を追加公表。過去のプレミアム会費のカード情報、会員情報、バス予約も含め、利用期間ごとに対象を開いて確認できます。ベネフィット・ステーションに関する訂正と通知・窓口も整理。
目次
skyticket第3報で返金口座、カードの部分情報、旅行保険申込情報を追加公表。過去のプレミアム会費のカード情報、会員情報、バス予約も含め、利用期間ごとに対象を開いて確認できます。ベネフィット・ステーションに関する訂正と通知・窓口も整理。
skyticketの情報流出は、氏名やログイン情報だけでなく、過去のプレミアム会費のカード情報、返金口座、旅行保険の申込情報にも公表範囲が広がっています。最初の「カード情報は流出していない」という案内は、その後訂正されました。
対象期間や件数の単位は区分ごとに異なり、重複もあるため合算して人数にはできません。以下は2026年11月4日に、サイト掲載10月30日の第3報、10月16日の第2報、10月9日の第1報を確認した内容です。自分の利用内容に近い区分を開いてください。
どの利用が対象? 会員登録・返金・カード・保険・バス予約で分ける
会員登録・予約入力の情報:約1,464万件、うちパスワード約413万件
第1報では、10月2日〜4日のサーバーへの不正アクセスで、登録・入力情報約1,464万件が流出したと公表しています。氏名(パスポート表記を含む)、生年月日、メール、電話、住所、振込依頼人名義等が挙げられ、うち約413万件にハッシュ化されたログインパスワードを含みます。全件にパスワードが含まれるわけではありません。
ハッシュ化は元のパスワードを直接保存しないための変換ですが、会社は解析によって判明するおそれも説明しています。skyticketと、同じパスワードを使う他のサービスは、それぞれ異なるパスワードへ変更する案内です。操作は公式サイトを直接開いて行ってください。
業務管理システムの情報:1万7,780件など、返金口座が対象の区分
9月20日の業務管理システムへの不正アクセスでは、氏名、電話、返金口座等の情報1万7,780件(重複を含む。ほかに調査中のものあり)が流出、または流出のおそれがあると公表しています。一部にメール・生年月日68件、住所18件も含みます。この区分のパスポート番号は、第1報では流出の事実は未確認で継続調査中です。
加えて第1報には、9月9日に1名のアカウントの不正ログインを確認したという記載があります。対象範囲を、すべて10月のサーバー侵入だけの1件としてまとめないでください。
2017年2月〜2018年6月のプレミアム会費:カード情報最大6,140人分
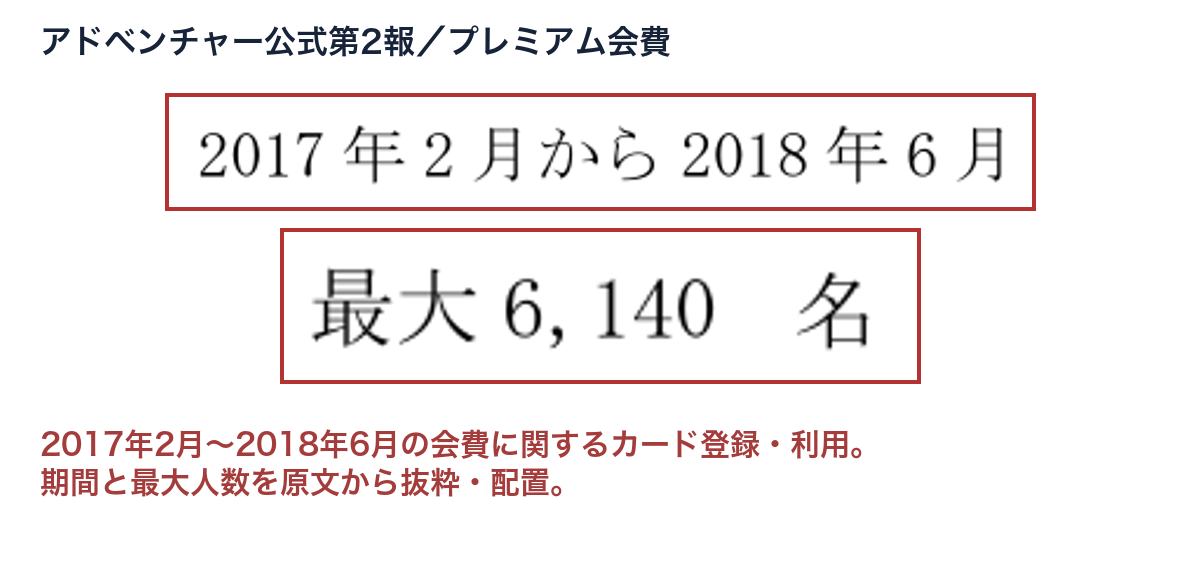
第2報で追加されたのは、この期間にskyticketプレミアム会費のためカードを登録・利用した最大6,140人のカード番号、名義、有効期限です。一部はカード番号のみで、セキュリティコードは含まれないとしています。暗号化された記録と暗号化に用いる情報が取得され、読み取られるおそれがあるという説明です。
当時のカードを更新済みでも番号が同じことがあるため、会社は2026年10月以降の利用明細の確認を求めています。身に覚えのない請求や再発行の相談は、カード裏面の正規窓口へ確認してください。
第3報では、ベネフィット・ステーションの会員ID・氏名・パスワードが流出したという第2報の説明を訂正しています。実際はskyticketプレミアム利用のため社内で設定した会員IDと氏名だったとしています。古い案内を、そのまま別サービスのパスワード流出と捉えないでください。
2022年3月〜2024年5月の返金口座:3万2,341件の流出を追加確認
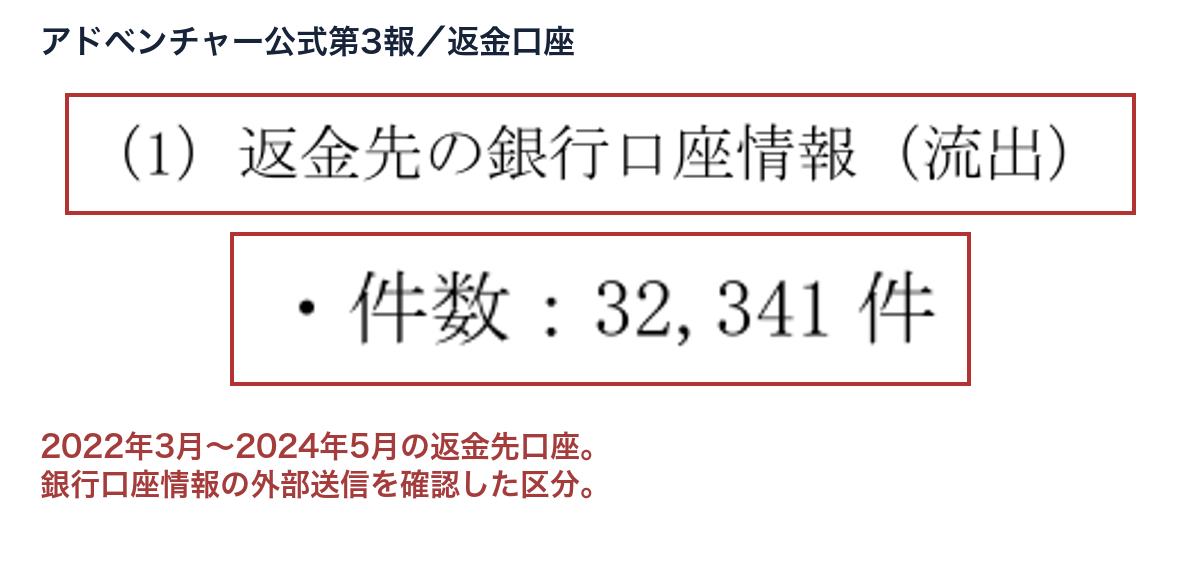
第3報は、この期間に払戻し等のため登録した金融機関名、口座種別、口座番号、口座名義(カナ)3万2,341件が外部へ送信されたことを確認したと公表しています。漢字の氏名、住所、メール、電話、暗証番号、ネットバンキングのID・パスワードは、このデータには含まれないと説明しています。
連絡先を確認できた人へ順次メール通知しますが、結び付けられない人には公表をもって代える案内です。通知の未着だけで、この区分の対象外とは判断できません。
2021年5月ごろ〜2024年5月中旬ごろのカード決済記録:約93.6万件・約41.4万人
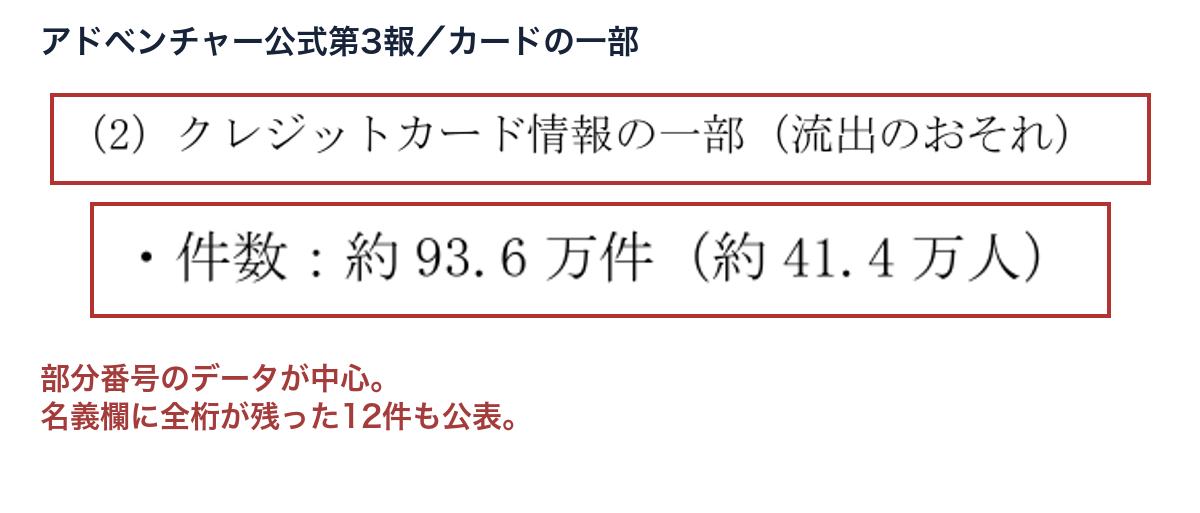
第3報で流出のおそれが公表されたのは、カード名義、一部を伏せた番号(下4桁、または先頭6桁と下4桁)、ブラウザ情報です。通常の記録には全桁番号、有効期限、セキュリティコードは含まれないという説明です。
ただし12件は名義欄にカード番号が入力され、全桁で記録されていました。この12件には名義・有効期限・セキュリティコードは含まれないとし、カード会社へ不正利用の監視を依頼しています。「すべて下4桁のみ」「全員の全桁番号が流出」のどちらにも読み替えないでください。会社はこの区分の連絡先とデータを結び付けられないため、公表をもって案内に代えるとしています。
国内旅行保険・キャンセル保険:約11.8万件・約11.9万人
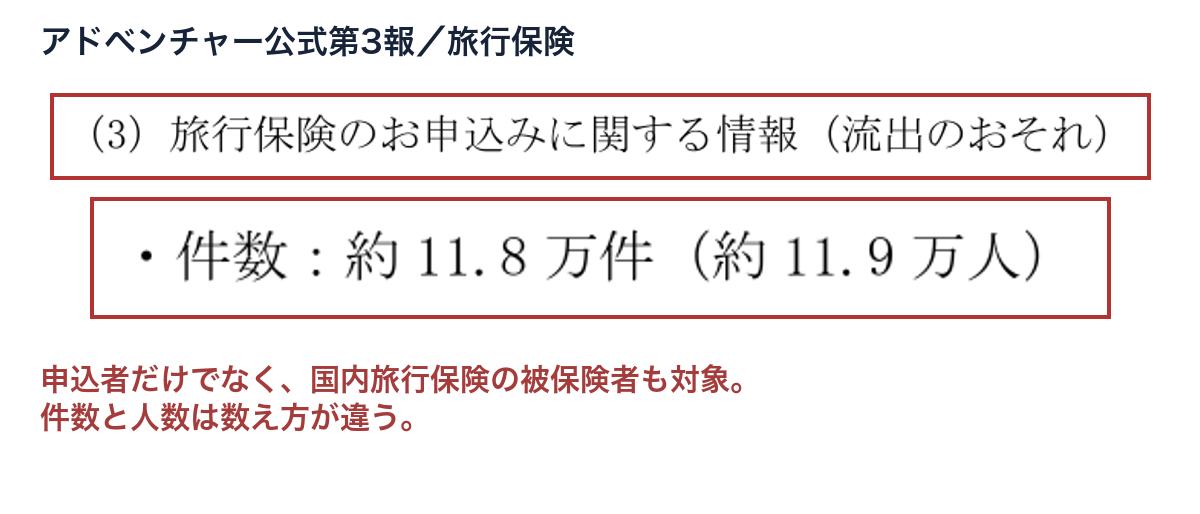
対象は、国内旅行保険が2023年9月〜2024年5月の申込分、キャンセル保険が2024年1月〜5月の申込分です。契約者のカナ氏名、生年月日、性別、携帯、メール、会員ID、予約内容に加え、国内旅行保険の被保険者のカナ氏名・生年月日・性別も対象のおそれがあります。
予約者本人だけでなく、国内旅行保険で補償を受ける人の情報も含む区分です。第3報では契約者への通知を後日送るとしており、会社が公開した件数と人数を入れ替えずに記載しています。
バス予約:約1万2,000予約。同行者の情報も含む
8月3日〜10月1日に予約完了ページがログインなしで表示でき、機械的に閲覧された区分です。約1万2,000予約で、同行者を含めた人数はこれより多いとしています。予約者の連絡先・会員ID・支払方法や金額・乗車便・運行会社の予約番号等、同行者の氏名・年齢・性別などが閲覧、または閲覧のおそれがある情報です。10月1日に修正したと説明しています。
予約番号や乗車便を知る連絡でも、本物と決めず、予約変更・追加料金等の要求は公式窓口で確認してください。
第3報は不要なバックアップの残存を説明。調査は完了していない
第3報によると、不要になったデータベースの複製をクラウド上に残しており、不正取得された認証情報で一部を読み取られました。銀行口座部分は外部送信を確認し、カードの部分情報・保険情報は送信を否定できないため、おそれとして公表しています。銀行口座と保険の名前の項目は、本来必要だった暗号化もされていなかったという説明です。
会社は認証情報の権限を削除して複製を読めない状態にし、調査用の保全後、調査完了に合わせて削除する予定としています。外部専門会社のフォレンジック調査に向けた準備という段階の公表であり、第3報をすべての調査が完了した最終報告としては扱っていません。
問い合わせは専用窓口へ。補償や返金を名乗る手数料要求に応じない
利用者の窓口は、03-5224-8859、平日10時〜18時、メールは info@skyticket.com(24時間受付、順次回答)です。第2報には、対象かどうかの個別問い合わせには回答できないという注意もあります。連絡先を確認できない場合には公表での通知となる区分もあるため、届いたメールだけで確認を終えないでください。
会社は、返金や補償を名目にした振込・手数料の要求に応じず、暗証番号、ネットバンキングのID・パスワード、カード番号を連絡相手へ渡さないよう求めています。不明な取引は金融機関やカード裏面の正規窓口へ。対象となる予約や手続きは、メールの不審なリンクではなく公式サイトから確認してください。
確認履歴:2026年11月4日、サイト掲載10月30日の第3報による返金口座・決済記録・保険の追加公表と、第2報の訂正を含めて作成。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
本文画像とカバーは、アドベンチャーの10月16日・28日の公式PDFの該当箇所を抜粋・拡大・配置したものです。2026年11月4日確認。赤枠・説明・カバー字幕は当サイト。通知対応と第2報の訂正は、10月30日のサイト公表を本文で反映しています。

Backend Engineer / AWS / Django / Go