メトポのメールアドレス流出、自分は対象? 約5.9万件の条件と確認窓口
メールが届かず会社側で配信を止めていたアドレス約59,000件が対象。10月15日の不正取得確認と、対象を確認できる専用フォーム・電話、本件の通知メールを整理します。
目次
メールが届かず会社側で配信を止めていたアドレス約59,000件が対象。10月15日の不正取得確認と、対象を確認できる専用フォーム・電話、本件の通知メールを整理します。
メトポの情報流出は、メールが送信できず東京メトロ側で配信を停止していたメールアドレス約59,000件が対象です。10月15日の更新では、当初と影響範囲は変わらず、このメールアドレスのみが不正取得されたと確認しています。
自分でメールマガジンを解除した人全員、メトポ会員全員という条件ではありません。以下は2026年11月7日に、メトポ公式告知(10月15日更新)とTo Me CARDの同告知、本件専用フォームを確認した内容です。
対象の条件 / 本件の通知メール / 自分が対象か確認したい
対象は配信不能で停止した約5.9万件。10月15日に不正取得を確認
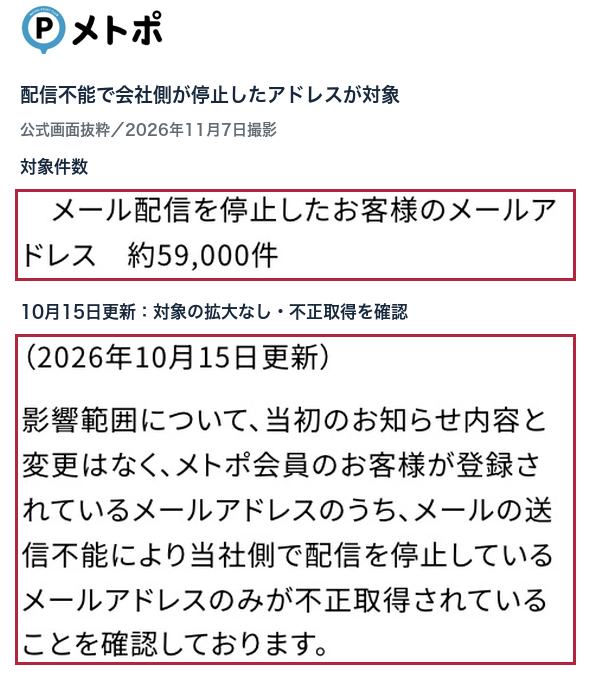
対象は、送信不能により会社側で配信を停止しているメールアドレスを格納したサーバーです。会社は、当該サーバーにはメールアドレス以外の会員情報は含まれていないとしています。約59,000件はアドレスの件数で、重複を除いた人数とは公表していません。
告知の当初の本文には「閲覧または取得された可能性」という説明が残っていますが、末尾の10月15日追記では、対象範囲の拡大はなく、該当アドレスのみの不正取得を確認したと明記しています。対象者への連絡はメールで行う方針で、通知完了日は記載されていません。
約8万件のイベントメールマガジンとは別の件
東京メトロは10月23日の別の公式発表(PDF)で、イベントメールマガジンの約8万件のメールアドレスが取得されたと公表しています。こちらは外部配信サービス「ブラストメール」での事案です。サービス名と対象が異なるため、メトポ約5.9万件の増加として扱わず、合算もしません。
本件の案内元はi.metpo@tokyometro.jp。追加手続きは求めない
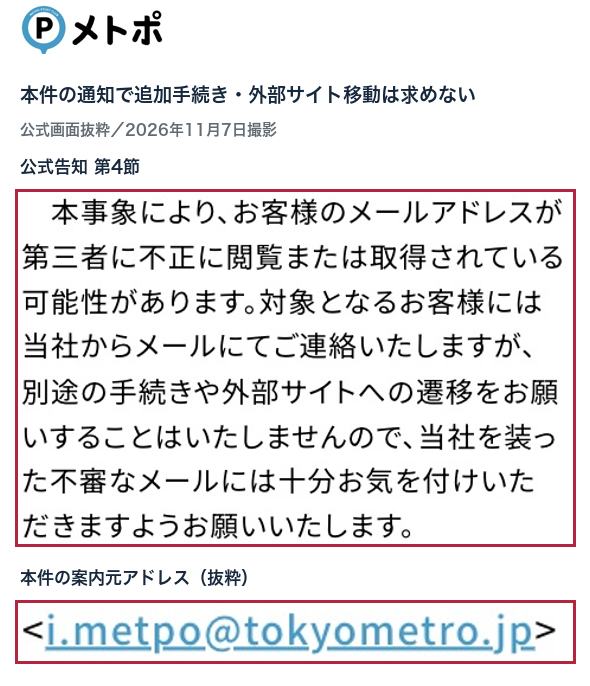
本件の通知元は、メトロポイントクラブ事務局のi.metpo@tokyometro.jpです。公式告知は、このアドレスから受信できるよう確認することを案内しています。差出人の表示名だけで本物と判断しないでください。
会社は、本件の連絡に伴う別の手続きや外部サイトへの移動は依頼しないとしています。メールから追加の登録や認証情報の入力を求められた場合は、そのまま進まず、下記の公式窓口で確認してください。
自分が対象かは専用フォームか0120-162-837へ。電話は9〜17時
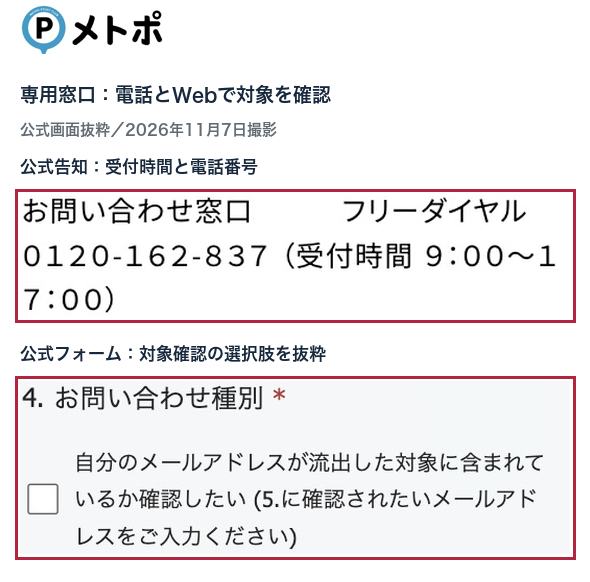
本件のフリーダイヤルは0120-162-837、受付時間9:00〜17:00です。公式告知に土日祝日の休業条件は記載されていません。Webでは、メトポの不正アクセスに関する専用フォームで確認できます。
フォームの「お問い合わせ種別」には、自分のメールアドレスが流出対象に含まれるか確認したいという項目があります。返信を受け取るメールアドレスは、確認したいアドレスと同じである必要はありません。別のアドレスを確認する場合は、対象確認用の欄へ記入する案内です。
専用フォームは、パスワード、カード番号、口座情報、本人確認書類の画像や番号を入力しないよう案内しています。問い合わせ内容や調査状況によっては、回答に時間がかかったり、調査完了後の回答になったりする場合があります。
発覚の経緯と公表されている対策
9月20日のメール配信サービスの不具合を調べる中で、9月25日に通常とは異なる利用記録を発見し、国外からと思われる第三者の不正アクセスが判明したと会社は説明しています。9月25日を不正アクセスの開始日とは示していません。被疑箇所を特定して技術的な防御措置を実施し、利用記録の保全、影響範囲・原因の確認、委託先を含めた監視・防御機能の強化、関係機関への報告・連携を挙げています。
確認履歴:2026年11月7日。対象条件と10月15日の追記を含む公式告知は上記から確認できます。ほかの企業の公表は情報漏えい・不正アクセスの一覧へ。
本文画像は、メトポ公式告知(10月15日更新)と専用フォームを、2026年11月7日に実Chromeで撮影した抜粋です。各図内の別の箇所は縦に配置し、公式ロゴ・説明・赤枠を追加。カバーは同じ公式画面のロゴと文字で作成しました。生成画像は使用していません。

Backend Engineer / AWS / Django / Go