1人予約ランドの不正アクセス、対象はログイン用メールアドレスの可能性。確認先は?
バリューゴルフの1人予約ランドでログイン用メールアドレスに流出の可能性。氏名等の他の登録情報は含まれないと公表。件数未発表、経路遮断済みの第一報と専用窓口を整理します。
目次
バリューゴルフの1人予約ランドでログイン用メールアドレスに流出の可能性。氏名等の他の登録情報は含まれないと公表。件数未発表、経路遮断済みの第一報と専用窓口を整理します。
バリューゴルフの「1人予約ランド」で、ログイン用メールアドレスが閲覧・取得された可能性があります。会社は11月2日の第一報で、氏名等のメールアドレス以外の登録情報は含まれないとしています。
不正アクセスの経路は遮断し、必要な緊急対策は実施済みとしています。対象件数や対象期間、個々の通知についての具体的な案内は、この資料にはありません。以下は2026年11月5日に確認したバリューゴルフ自身の公式適時開示PDF(11月2日)に基づきます。
対象の可能性があるのはログイン用メールアドレス
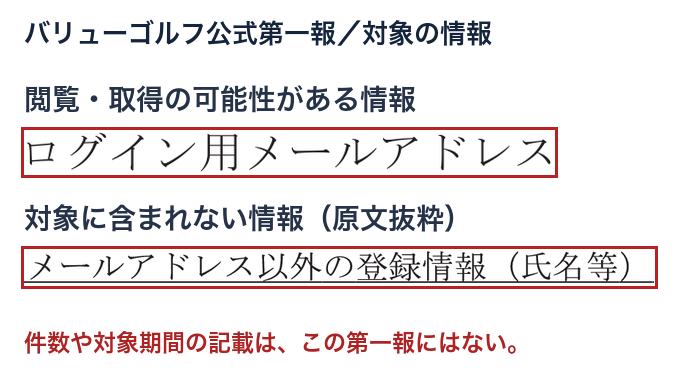
第一報の対象サービスは、ゴルフ場予約サービス「1人予約ランド」です。11月2日17:00時点で、利用者のログイン用メールアドレスが第三者に閲覧・取得された可能性があるとしています。メールアドレスの流出が全利用者分確定した、という発表ではありません。
11月1日に不正アクセスの痕跡を発見し、経路の遮断と不備の修正を実施しました。2日に関係機関への報告・相談を順次実施するとしています。実際の侵入開始日や原因の詳細は示していません。
パスワード入力を求めるメールに注意。予約の全停止とは公表していない
会社は、自社や関係先を装う不審メールが届く可能性を挙げ、URLのクリック、添付ファイルの開封、ID・パスワードの入力を行わないよう呼びかけています。会社からのメールでパスワード入力を依頼することはないとの説明です。
第一報に、予約サービス全体の停止、既存予約の一律取消、キャンセル料の変更といった案内はありません。予約の操作で困っている場合や、今回の対象か分からない場合は、公式の窓口に個別の状況を確認してください。
本件の利用者窓口はsupport@valuegolf.co.jp
専用の問い合わせ先はsupport@valuegolf.co.jpです。第一報の利用者窓口に、電話番号や受付時間の記載はありません。PDF冒頭のIR問い合わせ電話は、利用者向けの窓口とは別です。
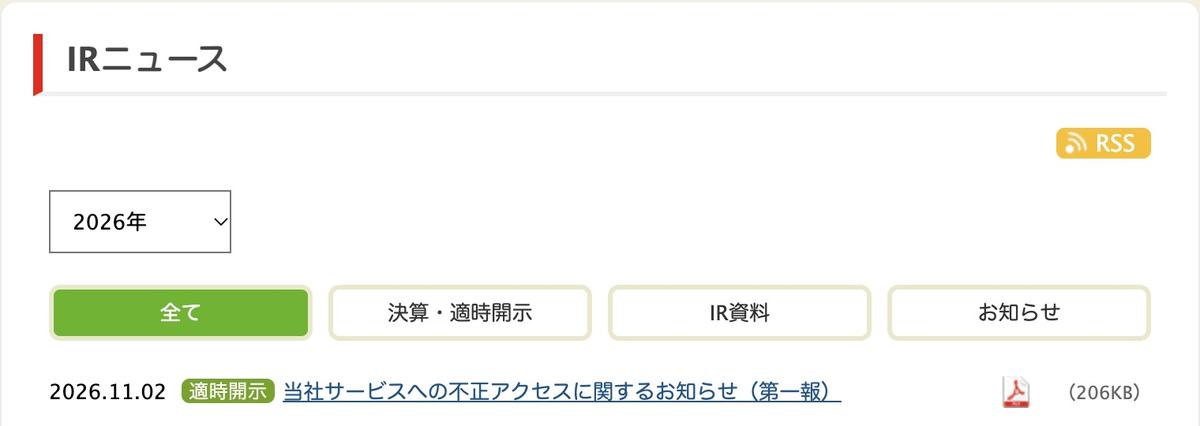
会社の公式IRニュース一覧にも本発表が掲載されています。利用者への案内や新しい発表は、公表元から確認できます。
ログイン用メールアドレス宛てに本物らしい連絡が届いても、差出人の名乗りだけで信用せず、公式発表が案内する窓口と照合してください。確認履歴:2026年11月5日。
PDF図とカバーはバリューゴルフの公式適時開示PDFを実物から抜粋し、見出し・赤枠・説明・カバー字幕を追加しました。IR一覧は会社の公式サイトをChromeで撮影した実画面で、該当画像に出典と撮影日を記載しています。

Backend Engineer / AWS / Django / Go