アフラック440万人漏えいの原因が公表。自分は対象?補償は?よりそうネットはいつ戻る
アフラック生命保険が2026年7月31日、6月の不正アクセスについて調査結果と再発防止策を公表しました。原因は、攻撃側のアクセスが通常の利用と同じ形で、短時間の大量照会を止める仕組みが無かったこと。侵入は6月10日から6月25日までの15日間で、気づいたきっかけはCPUの高負荷でした。漏えいは約440万人、うち保険料振替口座の情報が約22万人。対象かどうかの確認方法、本件専用ダイヤル、補償の有無、止まったままのよりそうネットの現況を公式発表から整理します。
目次
アフラック生命保険が2026年7月31日、6月の不正アクセスについて調査結果と再発防止策を公表しました。原因は、攻撃側のアクセスが通常の利用と同じ形で、短時間の大量照会を止める仕組みが無かったこと。侵入は6月10日から6月25日までの15日間で、気づいたきっかけはCPUの高負荷でした。漏えいは約440万人、うち保険料振替口座の情報が約22万人。対象かどうかの確認方法、本件専用ダイヤル、補償の有無、止まったままのよりそうネットの現況を公式発表から整理します。
がん保険大手のアフラック生命保険が2026年7月31日、6月に起きた不正アクセスについて調査結果と再発防止策を公表し、金融庁へ報告しました。6月30日の第一報から1か月、これで「なぜ起きたのか」がようやく会社の言葉で示されたことになります。
確定した漏えい件数はお客様が約440万人、うち保険料の引き落とし口座の情報が含まれるのが約22万人、代理店が約4万店です。原因は、契約者専用サイト「アフラック よりそうネット」などで、攻撃側のアクセスが普通の利用とそっくりの形だったため、その場では不正だと分からなかったこと。あわせて、短い時間にまとめて大量の照会が来たときに気づいて止める仕組みが足りていませんでした。
この記事では、公表された原因、自分が対象かどうかの調べ方といまの問い合わせ先、補償がどうなるのか、止まったままのサービスを、公式発表にもとづいて整理します。内容は2026年7月31日の公表資料と、2026年8月4日時点の公式FAQによるもので、2026年8月21日に公式ページを確認して書いています。
| 項目 | 内容 |
|---|---|
| 調査結果の公表 | 2026年7月31日(金融庁へ報告) |
| 漏えい件数 | お客様 約440万人 (うち約22万人は保険料振替口座の情報も)+代理店 約4万店 |
| 入られたシステム | 「アフラック よりそうネット」「オンライン相談」 |
| 侵入の期間 | 2026年6月10日〜6月25日(この間に複数回) |
| 気づいたきっかけ | 6月25日6時30分、システムのCPU(計算をする部品)の高負荷を検知 |
| 漏れていない | マイナンバー、クレジットカード情報、メールアドレス、よりそうネットのID・パスワード |
| 対象者への通知 | 7月10日発送開始、7月30日に発送完了 |
| 本件の問い合わせ | コールセンター専用ダイヤル 0120-332-856 (平日9〜19時/土日祝9〜17時) |
| 不正利用 | 7月31日時点で確認されていない(公式) |
※件数は第一報の「約438万人・約23万人」から、7月13日の第二報以降「約440万人・約22万人」に整理されています。本記事は7月31日の確定値に合わせています。
7月31日に公表された「原因」
入られたのは、契約内容の確認や住所変更などを行う契約者専用サイト「アフラック よりそうネット」と、代理店の担当者が非対面で保険の設計・申込を行う「オンライン相談」です。会社の説明は、この2つで「今回の攻撃で使われたアクセスとデータ照会の手口に対する制御が不十分であった」というものです。
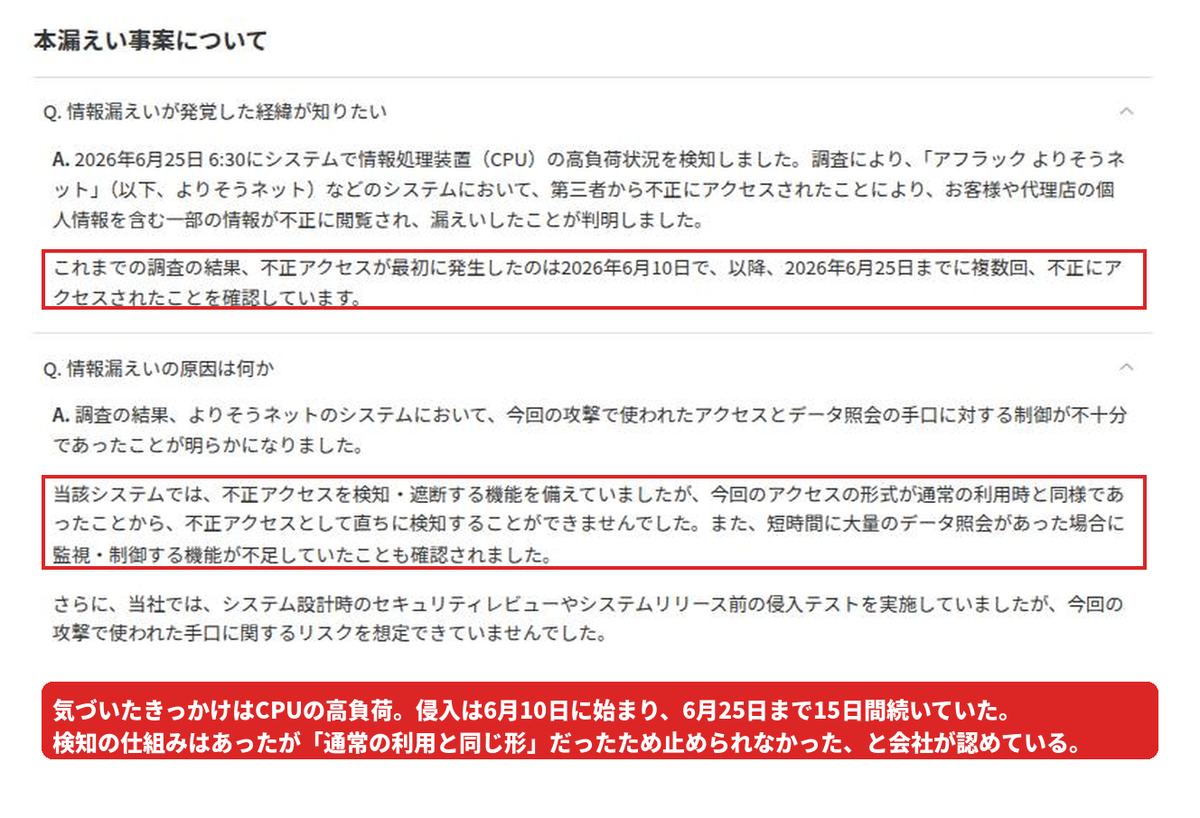
かみ砕くと、こういうことです。不正なアクセスを見つけて遮断する仕組みは、もともと備わっていました。それでも止まらなかったのは、攻撃側の入り方が普通の契約者がサイトを使っているときと同じ形だったからです。鍵をこじ開けたのではなく、正面から入ってきたので、警報が鳴らなかった、という説明になります。
もうひとつが「短時間に大量のデータ照会があった場合に監視・制御する機能が不足していた」という点です。1人分ずつ見るのは普通の操作でも、それを短い時間に大量に繰り返せば普通ではありません。その「回数の異常さ」で気づいて止める仕組みが無かったことになります。実際に会社が異常に気づいたのも、6月25日の朝にシステムのCPU(計算をする部品)が高い負荷になっているのを検知したからで、セキュリティの警報ではなく、機械が重くなったことが発端でした。
そして会社は「システム設計時のセキュリティレビューやシステムリリース前の侵入テストを実施していましたが、今回の攻撃で使われた手口に関するリスクを想定できていませんでした」とも書いています。手を抜いていたのではなく、想定した攻撃のリストにこの形が入っていなかった、という自己申告です。
侵入が始まったのは2026年6月10日で、気づいた6月25日までの15日間に複数回入られていました。
再発防止策として何をするのか
公表資料には4つ挙がっています。原因と1対1で対応する形です。
- アクセスとデータ照会の制御を強化:ログインのときの本人確認(認証)と、データを見るときの「その人が見てよいか」の確認(認可)を厳しくする
- 大量アクセスの監視と制御を強化:アプリ側とセキュリティ機器側の両方で、短時間に集中するアクセスを見張って止められるようにする
- 設計時のレビューと公開前の侵入テストを強化:どんな攻撃があり得るかを多層的に洗い直し、想定漏れを減らす
- 情報セキュリティの体制そのものを見直す:基準の作り直し、公開前の検証、公開後の監視と継続的な改善、そして人員の増強
あわせて、「発生原因のさらなる深掘りを行い、必要に応じて追加的な施策を実行する」とも書かれています。7月31日の内容が最終形ではない、という含みです。
自分は対象なのか。いまの調べ方と問い合わせ先
ここが7月から大きく変わりました。対象となるお客様への「お詫びとお願い」の文書は、7月10日から順次発送され、7月30日に発送が完了しています。つまりいま手元に届いていないなら、対象に入っていない可能性が高いということです。
ただし公式は「連絡が来ていなければ対象外」とは言い切っていません。FAQでも「確認されたい場合は、当社コールセンターまでお問い合わせください」という書き方です。気になるなら電話で確かめられます。
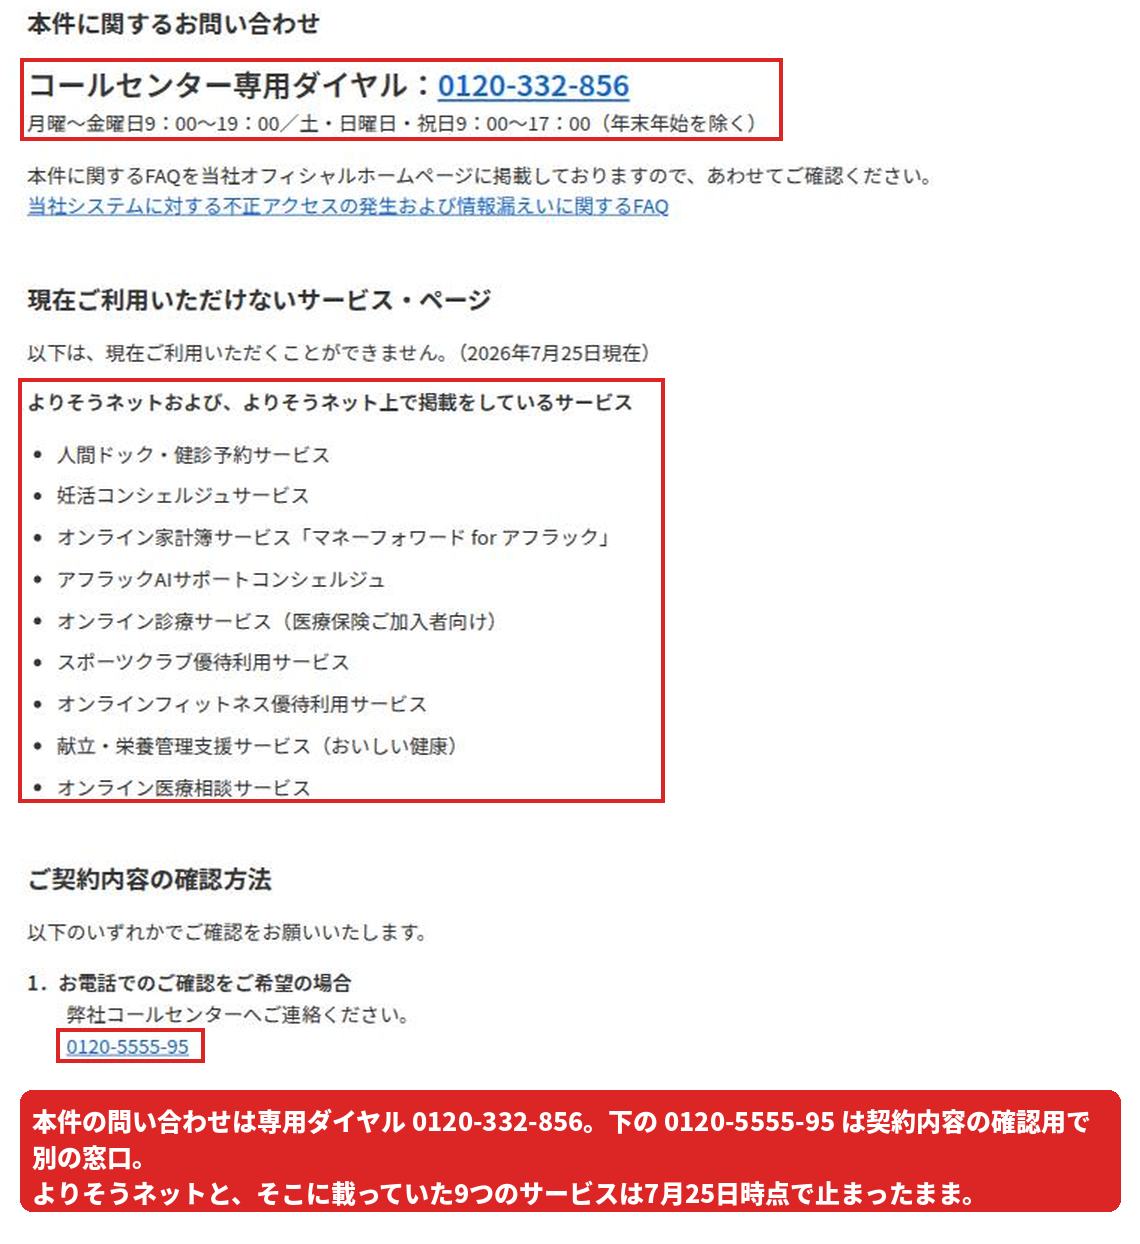
本件の問い合わせ先は、専用ダイヤルの 0120-332-856(平日9〜19時/土日祝9〜17時、年末年始を除く)です。同じページの下のほうに出てくる 0120-5555-95 は契約内容の確認やお手続き用で、本件の窓口とは別です。上の画像で赤枠を2つ付けているのはそのためで、漏えいの件で聞きたいときは 0120-332-856 のほうです。
もうひとつ大事な点があります。よりそうネットに登録していない人も対象になり得ます。公式FAQは「漏えい対象者は、よりそうネットに登録されていた方に限りません」「現在ご契約中のお客様、および過去にご契約いただいていた場合でも漏えいしたお客様に該当する可能性がございます」としています。すでに解約した昔の契約でも対象に入ることがあるということです。
何が漏れて、何は漏れていないのか
7月31日の公表資料に載っている項目は次のとおりです。第二報から変更はないとされています。
| 区分 | 漏れた可能性がある情報 |
|---|---|
| お客様 | 契約者の氏名・生年月日・性別・住所・電話番号/被保険者の氏名・生年月日・性別/受取人の氏名/証券番号/保障内容/第二連絡先の情報/保険料振替口座(金融機関名・支店名・預金種類・口座番号・口座名義など) |
| 代理店 | 代理店代表者の氏名、代理店の住所・電話番号など(約4万店) |
| 含まれない | マイナンバー、クレジットカード情報、メールアドレス、よりそうネットのID・パスワード |
見落とされがちなのが「第二連絡先の情報」です。これは、緊急のときに契約者本人と連絡が取れない場合の連絡先として登録したご親族などの氏名・生年月日・性別・住所・電話番号を指します。つまり契約者本人だけでなく、連絡先に指名されていた家族の情報も出ていることになります。公式FAQも「家族にも注意するよう伝えた方がよいか」という項目を立てて、注意を促しています。
一方で、マイナンバーとクレジットカード情報は含まれていません。カードについては「当社は、お客様の詳細なクレジットカード情報(クレジットカード番号など)を保持していないため、漏えいしておりません」と、そもそも持っていないことが理由として説明されています。よりそうネットのID・パスワードの漏えいもありません。また「保障内容」は漏れた項目に入りますが、病歴や診断結果といった健康情報が漏えいしたという公式発表はありません。
「アフラックからのメール」に注意が要る理由と、要らない理由
今回の公表で、実務上いちばん使える事実がこれです。漏れた情報にメールアドレスは含まれていません。
ということは、今回の漏えいで手に入れた情報だけを使って、あなたにメールを送ることはできません。公式が警戒を呼びかけているのも、メールではなく不審な電話・SMS(ショートメッセージ)・郵送物です。氏名・住所・電話番号・証券番号・保障内容がそろっているので、電話や郵便でなら、本物と見分けのつかない連絡が作れてしまうからです。
ただし「メールなら安全」ではありません。別のところで流出したメールアドレスと突き合わせられる可能性は残りますし、そもそもアフラックを装う迷惑メールは今回と無関係にも届きます。「メールが来たから今回の漏えいのせいだ」と考える必要はないが、リンクは踏まない——この2つを分けて持っておくのが正確です。
関連して、公式FAQには実用的な項目があります。0120-428-840、0120-506-488、0120-336-063 は、いずれもアフラックの電話番号だと明記されています。このうち前の2つはコールセンターの番号で、案内した内容について会社から連絡する際に使っており、留守番電話が残る場合もある、改めて連絡するので折り返しは不要、という説明です。着信履歴の番号を検索してここへたどり着いた人は、この3つなら本物と考えて差し支えありません。それでも不安なら一度切って、専用ダイヤルの 0120-332-856 にかけ直してください。
「口座情報が漏れた=すぐ引き出される」は本当か
約22万人の方が気にしているのはここでしょう。口座番号と名義が漏れただけで、預金をそのまま引き出されることは通常ありません。お金を動かすには、口座番号のほかに秘密の情報が必要だからです。窓口なら通帳と届出印、ATMならキャッシュカードと暗証番号、ネットバンキングならログイン用のIDとパスワード。今回漏れた口座情報には、こうした暗証番号やパスワードは含まれていません。
アフラック自身のFAQも「一般的に、口座番号等の情報だけで直ちに預金が引き出されるものではありません」と書いたうえで、「ただし、不審な電話やSMS等により、暗証番号、インターネットバンキングのID・パスワード、認証コード等を聞き出されると、不正利用につながるおそれがあります」と続けています。危ないのは漏れた情報そのものではなく、それを入口にして残りを聞き出されることだという整理です。
国の個人情報保護委員会も、銀行口座情報だけの漏えいは、それだけで「財産的な被害が生じるおそれのある漏えい」には直ちに当たらないと示しています。そもそも口座番号は、給与や代金の振込先として相手に伝える「半分は公開されている情報」で、請求書や振込用紙にも印字されます。
2020年に問題になった「ドコモ口座」などの不正出金も、口座番号だけで成立したわけではありません。当時の経緯を見ると、決済サービス側の本人確認の甘さと、口座振替の登録に必要な暗証番号が組み合わさって突かれたものでした。以後はスマホのSMS認証など、複数の確認を求める仕組みが必須になっています。「口座番号が漏れた=即出金」は正確ではありません。ただし「だから完全に安全」でもない、というのが次の話です。
本当のリスクは「精度の高いなりすまし」
警戒すべきは、その場の出金ではなく時間をおいて仕掛けられる、よくできた詐欺のほうです。攻撃者の手元には、氏名・住所・電話番号・生年月日に加えて、本人と保険会社しか知らないはずの証券番号や保障内容がそろっています。これらを言い当てられると、電話の相手を「本物のアフラック」だと信じ込みやすくなります。
アフラック自身が具体例を挙げています。当社や関係会社を装って個人情報や口座情報を聞き出そうとする連絡、「給付金が受け取れる」「契約確認が必要」としてURLへのアクセスを求めるSMS、証券番号・暗証番号・ログインID・パスワードの入力を求める不審なサイト、身に覚えのない手続き完了通知——この4つです。そのうえで「当社からご連絡する場合であっても、不要にパスワードや暗証番号をお聞きすることはありません」と明記しています。
そして家族にも共有してください。第二連絡先として登録されていたご親族は、自分がアフラックの情報漏えいに関係しているとは思っていません。契約者・被保険者・受取人としてご契約に関係している家族も同じです。「うちの保険の件で」と電話が来ても、その場で答えない——ここだけ伝わっていれば十分です。
契約者が取るべき具体的な対策
やることは多くありません。効くものだけ挙げます。
- その場で答えない、かけ直す。不審な電話が来たら一度切って、専用ダイヤル 0120-332-856 から確認します。着信番号への折り返しはしません。
- SMSやメールのリンクから入らない。よりそうネットや銀行を開くときは、自分のブックマークか公式アプリから。フィッシング対策協議会も、偽サイトは見た目では本物と見分けられないと警告しています。
- 暗証番号やパスワードを聞かれたら詐欺を疑う。金融機関がメールやSMSで暗証番号・パスワードを尋ねることはありません(金融庁)。アフラックも同じことを明言しています。
- 口座の動きを見張る。入出金の通知を有効にし、明細をこまめに確認します。身に覚えのない取引があれば、すぐ金融機関へ。
- 家族に一言伝える。第二連絡先に登録した家族、受取人になっている家族にも、同じ注意が要ります。
- 万一しゃべってしまったら。個人情報や口座情報を伝えてしまった場合は、アフラックと金融機関、必要に応じて警察へ、すぐ相談するよう案内されています。
口座番号を変えるべきか迷う人もいますが、口座情報だけで即座に出金される性質のものではないため、まずは上の警戒と見張りで足ります。不安が強い場合や実際に不審な取引があった場合に、金融機関と相談して判断すれば十分です。
補償はあるのか
率直に書きます。2026年8月21日時点で、契約者への金銭的な補償は発表されていません。公表資料にも公式FAQにも、見舞金や補償に関する記載はありません。
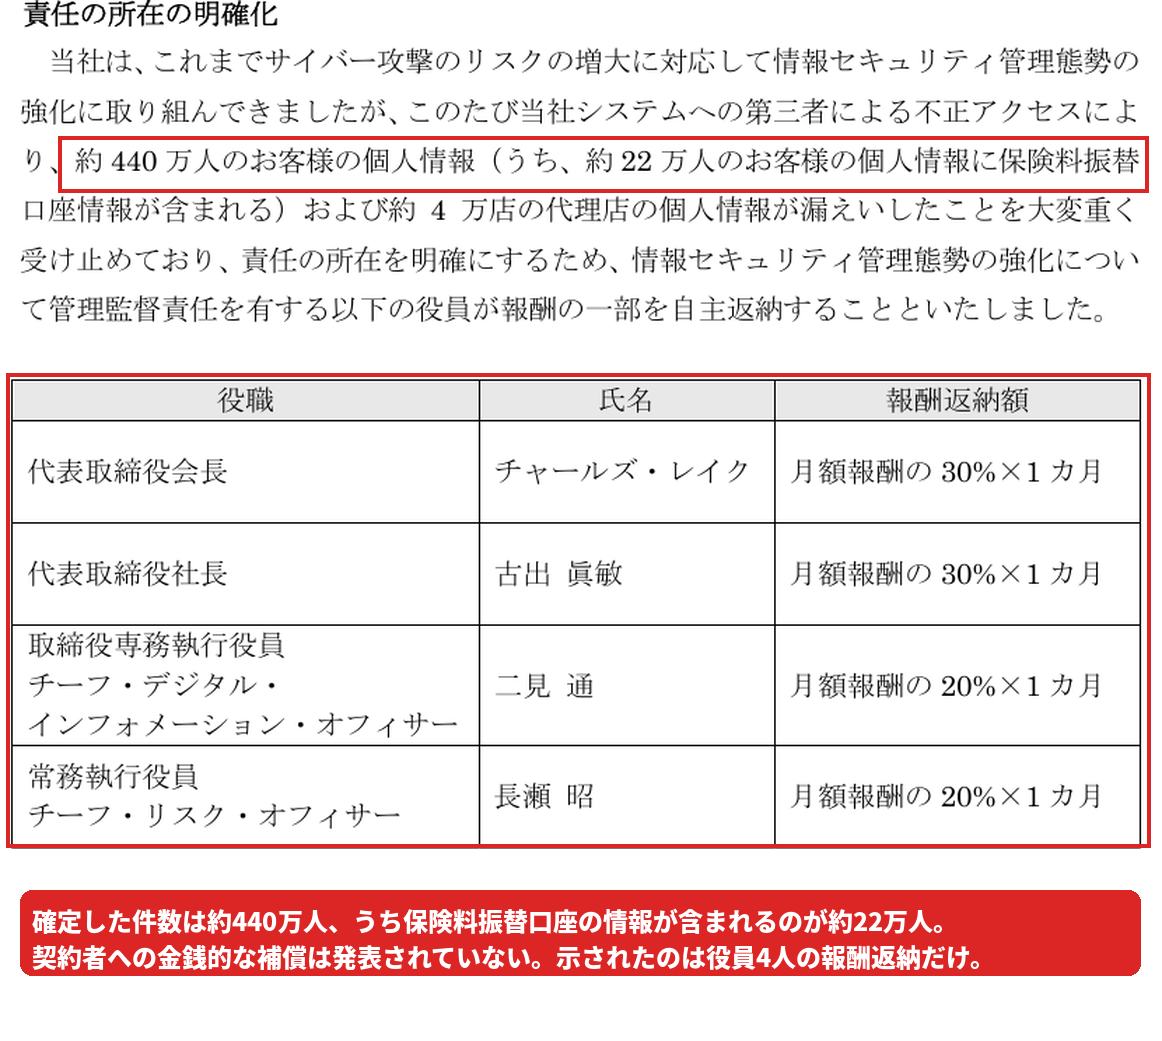
7月31日の資料で「責任」として示されたのは、役員4人の報酬の自主返納です。代表取締役会長と代表取締役社長が月額報酬の30%を1か月、チーフ・デジタル・インフォメーション・オフィサーとチーフ・リスク・オフィサーが20%を1か月。これは会社の中での責任の取り方であって、契約者への支払いではありません。
契約者に向けて実際に行われているのは、次の2つです。
- 口座情報が漏れた約22万人について、金融機関との連携。「お客様保護の観点から、二次被害の防止に向けて関係する金融機関と順次連携しております」と書かれています。契約者側で何かする必要はありません。
- 専用の相談窓口の設置。0120-332-856 で、不審な連絡や口座の不審な取引の相談を受け付けています。
なお二次被害は、7月31日時点で確認されていないというのが会社の説明です。ただしFAQ側では「現時点で具体的な二次被害の発生有無については確認中」という書き方もされていて、「無かった」ではなく「まだ確認されていない」段階だと読むのが正確です。
よりそうネットは、いまも止まっている
見落とされがちですが、契約者専用サイト「アフラック よりそうネット」は、いまも停止したままです。不正アクセスの拡大を防ぐための措置で、障害ではありません。待っていても直りません。
止まっているのはよりそうネット本体だけではなく、そこに載っていた各種サービスも巻き添えで止まっています。公式が挙げているのは次の9つです(2026年7月25日時点)。
- 人間ドック・健診予約サービス
- 妊活コンシェルジュサービス
- オンライン家計簿サービス「マネーフォワード for アフラック」
- アフラックAIサポートコンシェルジュ
- オンライン診療サービス(医療保険ご加入者向け)
- スポーツクラブ優待利用サービス
- オンラインフィットネス優待利用サービス
- 献立・栄養管理支援サービス(おいしい健康)
- オンライン医療相談サービス
再開の時期は決まっていません。公式の書き方は「再発防止策の確実な実行を前提として、一日も早い再開を目指しています」で、日付は示されていません。再開の案内はよりそうネット上ではなく、アフラックの公式ホームページに出るとされています。
一方で、止まっていないものもあります。保険金・給付金の請求をはじめとする各種の問い合わせや手続きは、コールセンターで通常どおり受け付けています。電話での請求は保険金コンタクトセンター(0120-555-877、平日9〜17時)、インターネットからの請求は給付金デジタル請求サービスが使えます。手続きの内容によっては、通常より確認に時間がかかる場合があるとされています。
よりそうネットに登録したIDを消したい場合は、復旧してから順次対応するので、コールセンターへ連絡してほしい、という案内になっています。いまは受け付けだけです。
時系列
| 時期 | 出来事 |
|---|---|
| 2026年6月10日 | 最初の不正アクセス。以降6月25日までに複数回 |
| 2026年6月25日 6:30 | システムのCPU高負荷を検知。調査で漏えいが判明し、関連システムを停止 |
| 2026年6月30日 | 第一報を公表。金融庁が保険業法にもとづく報告徴求命令 |
| 2026年7月10日 | 対象者へ「お詫びとお願い」の文書の発送を開始 |
| 2026年7月13日 | 第二報を公表(調査状況と連絡の開始) |
| 2026年7月30日 | 文書の発送が完了 |
| 2026年7月31日 | 調査結果と再発防止策を公表し、金融庁へ報告。役員4人の報酬自主返納も発表 |
| 2026年8月4日 | 公式FAQを更新(本記事が参照した時点) |
| 2026年8月21日 | よりそうネットは停止したまま。新たな公表なし(本記事の確認日) |
最初の侵入から気づくまで15日、公表まではさらに5日かかっています。公表が遅いという指摘に対して、アフラックはFAQで「社内調査に加え外部専門機関による調査も実施し、原因や影響範囲を慎重に確認してまいりました」と答えています。
440万人という規模と、繰り返される保険・金融の漏えい
440万人という数字は、2014年のベネッセ(約3,504万件)や2025年に判明した損保ジャパン(最大約1,750万件の可能性)と比べれば小さいものの、単独の事案としては大規模の部類です。より重要なのは、多くの大型事案が氏名・住所どまりだったのに対し、今回は約22万人分の口座情報と、証券番号・保障内容という契約者本人にひもづく情報、さらに第二連絡先として登録された家族の情報まで含む点です。だからこそ、なりすましの材料になりやすいのです。
技術的にも他人事ではありません。今回の原因は、古いソフトを放置していたとか、パスワードが単純だったという話ではなく、「正常な利用と同じ形のアクセスを、大量に繰り返された」というものでした。1件ずつの操作は正しいので、1件ずつ見ている限り止められません。回数と速さを見る仕組みを持っているかが分かれ目になります。
保険・金融の漏えいは、これが初めてではありません。当サイトでもこれまで、阿波銀行のテスト環境から起きた漏えいや、マネーフォワード関連の情報流出を取り上げてきました。委託先や外部サービス経由での漏えいも後を絶たず、海外サービスからの大規模流出や、通信サービスのメール情報漏えいも相次いでいます。
まとめ
アフラックが7月31日に公表した調査結果で、原因は「攻撃側のアクセスが通常の利用と同じ形で、大量の照会を止める仕組みが無かったこと」だと示されました。侵入は6月10日から6月25日までの15日間で、気づいたきっかけはCPUの高負荷でした。件数はお客様 約440万人、うち口座情報が約22万人、代理店 約4万店で確定しています。
契約者としてやることは3つです。対象かどうかは7月30日までに届いた文書で分かる。気になるなら 0120-332-856 へ。そして電話・SMS・郵便で来る「アフラック」を疑い、その場で答えずかけ直す。最後に第二連絡先に登録した家族にも一言伝える。口座情報が漏れていても、それだけで預金が引き出されることは通常ありません。
補償は発表されていません。よりそうネットと9つのサービスも止まったままで、再開時期は未定です。新しい発表があり次第、この記事を更新します。
よくある質問
情報漏えいの原因は結局なんだったのですか?
「アフラック よりそうネット」と「オンライン相談」で、攻撃に使われたアクセスとデータ照会への制御が不十分だった、というのが公式の説明です。不正アクセスを検知・遮断する機能はありましたが、アクセスの形が通常の利用と同じだったため直ちに検知できず、短時間に大量の照会があった場合に監視・制御する機能も不足していました。設計時のセキュリティレビューや公開前の侵入テストは実施していたものの、この手口のリスクを想定できていなかった、と会社が認めています。
自分が対象かどうか、どう確認すればいいですか?
対象者への「お詫びとお願い」の文書は7月10日から発送され、7月30日に発送が完了しています。届いていなければ対象外の可能性が高いですが、公式は言い切っていません。確認したい場合は本件専用ダイヤル 0120-332-856(平日9〜19時/土日祝9〜17時)へ。よりそうネットに登録していない人、過去に契約していただけの人も対象になり得ます。
補償や見舞金はありますか?
2026年8月21日時点で、契約者への金銭的な補償は発表されていません。公表されているのは役員4人の報酬の自主返納で、これは会社内部の責任の取り方です。契約者向けには、口座情報が漏れた約22万人について関係する金融機関との連携が進められています。
よりそうネットはいつ復旧しますか?
再開時期は決まっていません。公式は「再発防止策の確実な実行を前提として、一日も早い再開を目指しています」としています。よりそうネット上にあった人間ドック・健診予約、妊活コンシェルジュ、マネーフォワード for アフラックなど9つのサービスも同時に止まっています。保険金・給付金の請求はコールセンター(0120-555-877)と給付金デジタル請求サービスで受け付けています。
アフラックからメールが来ました。本物ですか?
今回漏れた情報にメールアドレスは含まれていません。そのため、この漏えいで得た情報だけを使ってメールを送ることはできません。公式が注意を呼びかけているのも電話・SMS・郵送物です。ただし別経路で流出したメールアドレスが使われる可能性はあるので、リンクは踏まず、公式サイトから入り直してください。
アフラックを名乗る電話がありました。番号で見分けられますか?
公式FAQは 0120-428-840 と 0120-506-488 を自社コールセンターの番号だと明記しています。留守番電話が残ることもあり、改めて連絡するので折り返しは不要とされています。不安な場合は一度切って、専用ダイヤル 0120-332-856 へかけ直してください。会社から連絡する場合でも、パスワードや暗証番号を聞くことはないと明言されています。
口座情報が漏れました。すぐにお金を引き出されますか?
通常はされません。預金を動かすには口座番号のほかに暗証番号やパスワード、通帳と印鑑などの秘密情報が必要で、今回それらは漏れていません。アフラック自身も「口座番号等の情報だけで直ちに預金が引き出されるものではありません」としています。ただし電話やSMSで暗証番号や認証コードを聞き出されると不正利用につながるため、警戒は続けてください。
家族の情報も漏れていますか?
漏れた項目に「第二連絡先の情報」が含まれます。これは緊急時に契約者と連絡が取れない場合の連絡先として登録したご親族などの氏名・生年月日・性別・住所・電話番号です。契約者・被保険者・受取人としてご契約に関係している家族も含め、不審な電話やSMSに注意するよう伝えてください。
健康情報や病歴は漏れましたか?
漏れた項目に「保障内容」は含まれますが、病歴や診断結果といった健康情報が漏えいしたという公式発表はありません。マイナンバーとクレジットカード情報、メールアドレス、よりそうネットのID・パスワードも含まれていないとアフラックは明言しています。
更新履歴
- ▸2026年8月21日:7月31日公表の調査結果と再発防止策、および8月4日時点の公式FAQを反映して全面的に更新。発生原因・再発防止策・補償の有無・停止中サービスの各セクションを新設。件数を確定値の「約440万人・約22万人」に修正(旧: 約438万人・約23万人)。最初の侵入日を6月10日に修正(旧: 6月15日)。本件の問い合わせ先を専用ダイヤル 0120-332-856 に修正。漏えい項目に「第二連絡先の情報」を追加し、メールアドレスが含まれないことを追記。公式ページのキャプチャ3点とカバー画像を追加。
- ▸2026年7月1日:初版公開(6月30日のアフラック公式発表、報道、金融庁の報告徴求命令を受けて作成)。
参照元
- ・アフラック生命保険 —「当社システムに対する不正アクセスの発生および情報漏えいに関する調査結果と再発防止策について」(2026年7月31日)
- ・アフラック生命保険 —「当社システムに対する不正アクセスの発生および情報漏えいに関するFAQ」(2026年8月4日時点、2026年8月21日確認)
- ・アフラック生命保険 —「当社システムに対する不正アクセスの発生および情報漏えいに関するお詫び」(2026年7月31日)
- ・アフラック生命保険 — 第一報(2026年6月30日)
- ・日本経済新聞 — アフラック、調査結果と再発防止策を発表
- ・ScanNetSecurity — 短時間に大量のデータ照会があった際に監視・制御する機能が不足
- ・日本経済新聞 — 金融庁がアフラックに報告徴求命令
- ・個人情報保護委員会 — 銀行口座情報の漏えいに関するFAQ
- ・金融庁 — インターネットバンキングの注意喚起
- ・フィッシング対策協議会 — フィッシングとは
- ・金融庁 — 資金移動業者・銀行口座を利用した不正引き出しについて(2020年)
カバー画像および本文中の図版は、アフラック公式サイトおよび公表資料の画面を当サイトが撮影し、赤枠・注釈・字幕帯を加えたものです。

Backend Engineer / AWS / Django / Go