CAPCOM IDに不正アクセス、ログインできない? 1,177万件漏えい、漏れた情報と今やること
カプコンの「CAPCOM ID」に不正アクセスがあり、メールアドレスやログイン履歴など全世界11,774,247件が漏えいした。サービスはそのまま使える。ログインに影響するのは、パスワードを書き換えられてリセットされた196件。漏れた範囲と、カプコンを装うメールへの備えをまとめた。
目次
カプコンの「CAPCOM ID」に不正アクセスがあり、メールアドレスやログイン履歴など全世界11,774,247件が漏えいした。サービスはそのまま使える。ログインに影響するのは、パスワードを書き換えられてリセットされた196件。漏れた範囲と、カプコンを装うメールへの備えをまとめた。
カプコンは2026年10月22日、ゲームやWebサービスで共通に使う会員アカウント「CAPCOM ID」が不正アクセスを受け、登録者の情報が漏えいしたと発表した。漏えいしたのはメールアドレスとログイン履歴が中心で、対象は全世界で11,774,247件。CAPCOM IDは今もそのまま使える。パスワードやクレジットカード情報の漏えいは、10月22日の発表時点で確認されていない。
CAPCOM IDは今も使える。ログインに影響するのはパスワードを書き換えられた196件
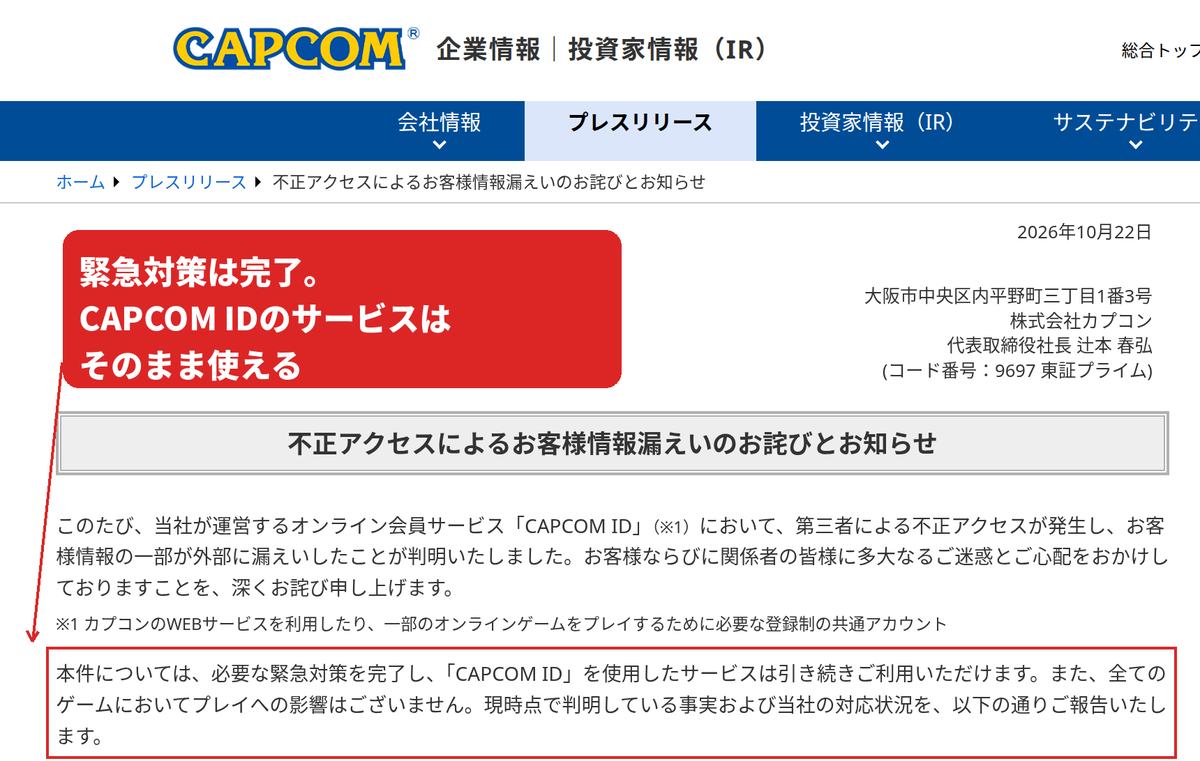
カプコンは緊急対策を済ませていて、CAPCOM IDを使うサービスは引き続き使えるとしている。ゲームのプレイへの影響もない。
影響が出るのは、第三者にログインパスワードを書き換えられていた196件のアカウントだ。カプコンはこの196件のパスワードをすでにリセットしていて、対象者には順次個別に連絡するとしている。リセットされたアカウントは、それまでのパスワードでは入れない可能性がある。その場合はログインページの「パスワードをお忘れですか?」から再設定する(公式FAQの案内)。
CAPCOM IDでログインするのは、ストリートファイター6の「Buckler's Boot Camp」、イーカプコン、カプとれ、バイオハザード ポータル、カプコンタウン、アプリの「カプコン アミューズメント」「モンスターハンターパズル アイルーアイランド」など。不正アクセスの痕跡が見つかった10月19日には、19時〜20時30分にCAPCOM IDのシステムメンテナンスが告知され、この間はこれらのサービスにもログインできないと案内されていた。メンテナンスと不正アクセスの関係は、公式には書かれていない。
漏れたのはメールアドレスとログイン履歴。カード情報は対象外
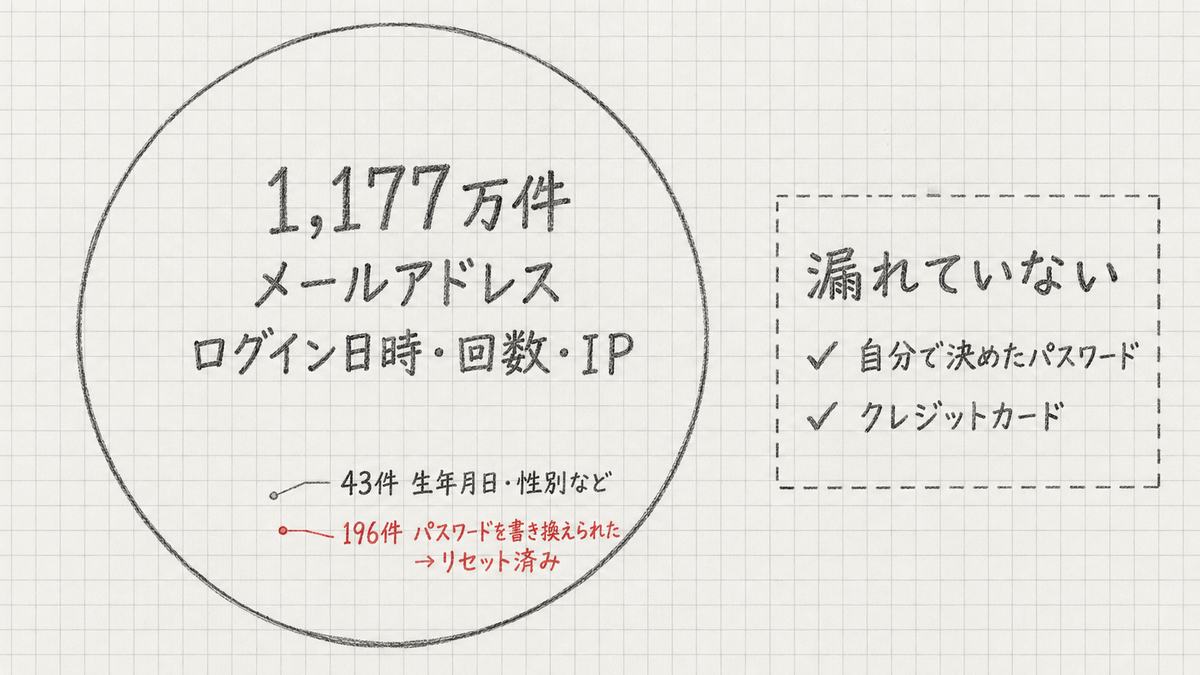
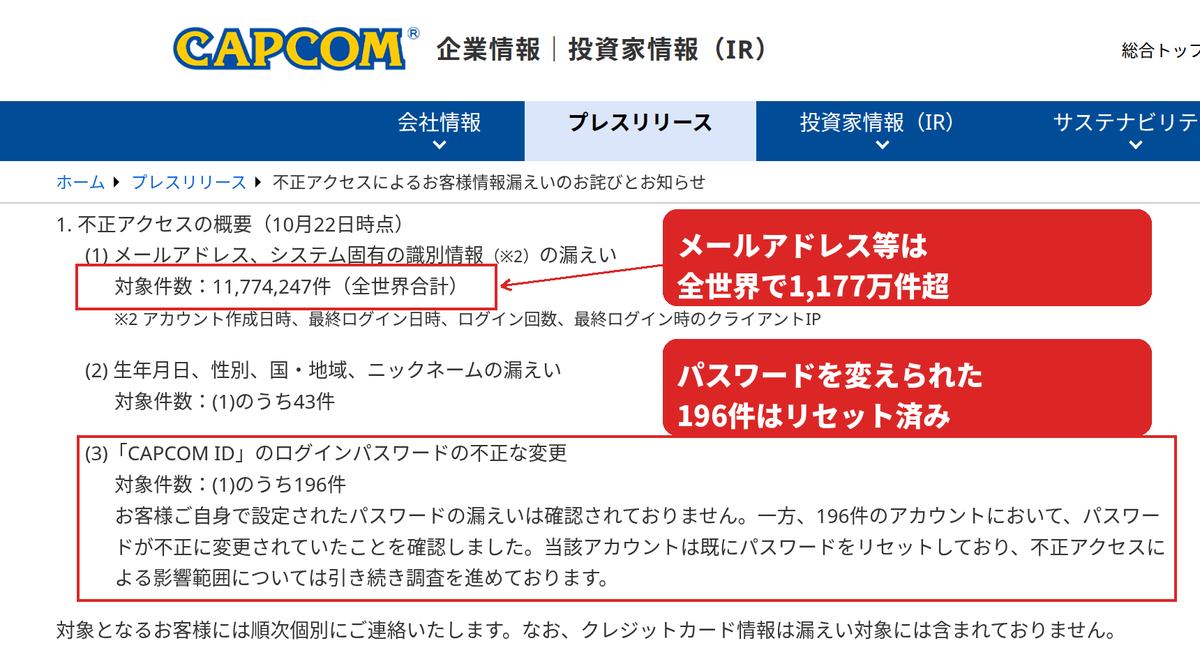
11,774,247件のほぼすべては、メールアドレスと「システム固有の識別情報」だけが対象になる。識別情報とは、アカウント作成日時、最終ログイン日時、ログイン回数、最終ログイン時のIPアドレスのこと。生年月日・性別・国や地域・ニックネームまで漏れたのは、そのうち43件だった。
利用者が自分で設定したパスワードの漏えいは確認されていない。196件はパスワードを盗まれたのではなく、書き換えられていた。クレジットカード情報は漏えいの対象に含まれていない。
自分のアカウントが含まれるかどうかは、カプコンからの個別連絡で分かる。登録者のうちどこまでが対象なのか、日本の利用者が何件なのかは、10月22日の発表時点で公表されていない。
一番の注意は「カプコンからの連絡」を装うメール
漏れたメールアドレスには、カプコンや関係先を装った不審なメールが届くおそれがある。カプコンも、心当たりのないメールに書かれたURLを開かない、添付ファイルを開かないよう呼びかけている。
紛らわしいのは、本物の個別連絡も届くことだ。「パスワードをリセットしました」「こちらから再設定してください」といったメールが来ても、メール内のリンクからは入らない。ブックマークか検索から公式サイト(cid.capcom.com)を開いてログインし直すか、下の専用窓口に電話で確かめる。今回は最終ログイン日時やログイン回数も漏れているため、こうした本当の情報が書かれていることだけで、本物のメールだと判断しないほうがいい。
パスワード変更の呼びかけはない。二要素認証は設定しておける
公式発表には、利用者にパスワードの変更を求める記述はない。自分で設定したパスワードの漏えいは確認されていないとしている。ただ、不正アクセスの影響範囲の調査は続いている。CAPCOM IDと同じパスワードをほかのサービスでも使っているなら、それぞれ別のものに変えておくと安心だ。
CAPCOM IDには二要素認証がある。ログイン時にパスワードに加えて、スマートフォンの認証アプリに出るコードを入力する仕組みで、パスワードだけではログインできなくなる。設定はマイページから行い、Google Authenticator や Microsoft Authenticator などの認証アプリが要る。機種変更の前には解除しておかないと、ログインできなくなる(いずれも公式FAQの案内)。
退会しても、すでに漏れた情報は戻らない
退会はCAPCOM IDの退会ページからできる。退会するとアカウント情報と個人情報が完全に削除され、あとから戻せない(公式FAQ)。今回漏れた情報は退会しても取り消されないので、慌てて退会する理由にはならない。使っていないIDを整理したいなら、退会ページの注意事項で、何が使えなくなるかを確かめてから手続きする。
問い合わせは専用フリーダイヤル 0120-801-271(10時〜20時)
日本の利用者向けに「CAPCOM ID 不正アクセス専用お問い合わせ窓口」が設けられている。電話番号は 0120-801-271、受付は10時〜20時。北米・欧州・アジアなど海外の窓口は、公式発表のページにまとまっている。
10月19日に痕跡を発見し、22日に公表した
- ▸10月19日 不正アクセスの疑いのある痕跡を発見し、アクセスを遮断。同じ日に不正アクセスを確認し、緊急対策を始めた
- ▸10月20日 社内に対策本部を設置。登録者の情報の一部が漏えいしたこと、一部のアカウントでパスワードが書き換えられたことが分かった
- ▸10月21日 警察と個人情報保護委員会に報告
- ▸10月22日 公表。対象者への個別連絡と、専用窓口の受付を始めた
カプコンは攻撃手段を特定して対応を済ませたとしているが、どこからどうやって侵入されたのかは、10月22日の発表時点で明らかにしていない。新しい事実が分かれば公式サイトで知らせるとしている。

Backend Engineer / AWS / Django / Go