
Oracle月次パッチ943件、危険度10.0が3件 CVE-2026-61241ほか
オラクルが2026年8月18日、943件の修正をまとめて公開しました。10点満点で最悪の10.0が3件、9.0以上が151件。約半数の467件はログインなしでインターネット越しに悪用できます。連結決算に使うHyperionと、企業システムの土台Fusion Middlewareに集中しており、日本語の報道はまだ出ていません。次回は9月15日です。
目次
オラクルが2026年8月18日、943件の修正をまとめて公開しました。10点満点で最悪の10.0が3件、9.0以上が151件。約半数の467件はログインなしでインターネット越しに悪用できます。連結決算に使うHyperionと、企業システムの土台Fusion Middlewareに集中しており、日本語の報道はまだ出ていません。次回は9月15日です。
オラクル(Oracle)が2026年8月18日、月次のセキュリティ修正(Critical Security Patch Update、CSPU)を公開しました。修正は943件で、うち10点満点で最悪の10.0が3件、9.0以上が151件。全体の約半数にあたる467件は、ログインなしでネットワーク越しに悪用できます。
件数が集中しているのは、連結決算に使うHyperion(ハイペリオン)と、企業システムの土台になるFusion Middlewareで、それぞれ262件です。基幹業務ソフトのE-Business Suiteが120件で続きます。日本の大企業の決算業務や購買・支払処理が乗っている領域に、まとまって穴が見つかった形です。
2026年8月19日時点で、この件を伝える日本語の記事はまだ出ていません。JPCERT/CCやIPAからの注意喚起もありません。何が公開されたのか、どれを先に塞ぐべきかを整理します。
「四半期パッチ」ではなく「月次パッチ」、この違いが厄介
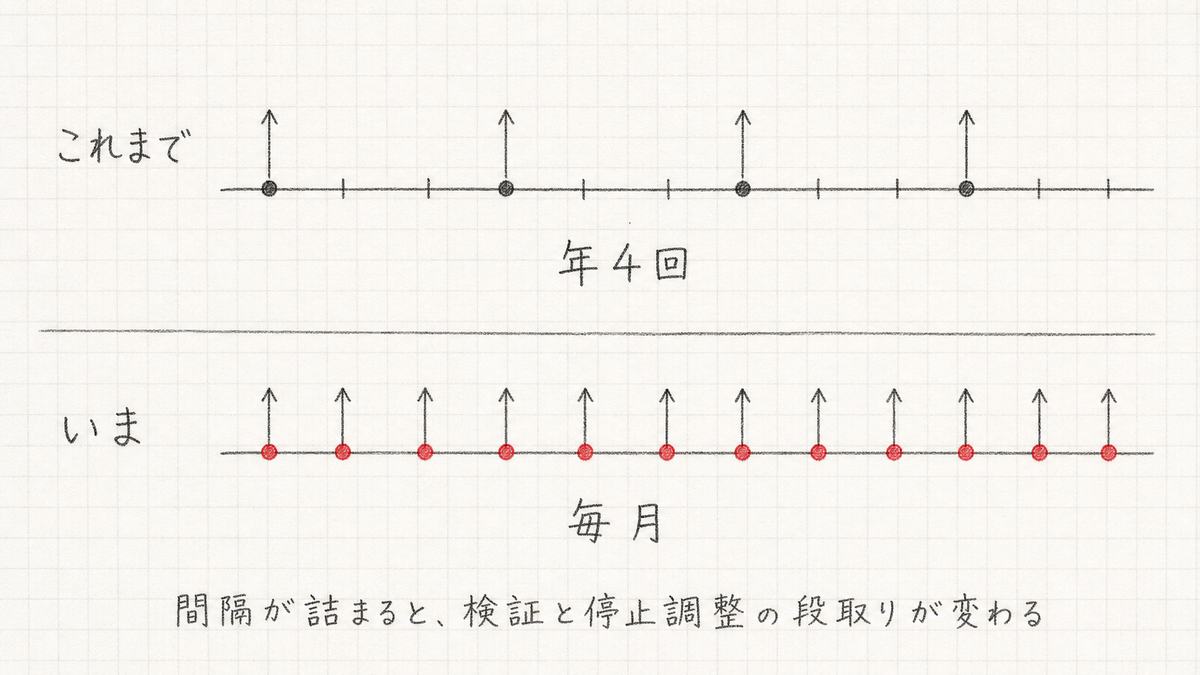
オラクルの修正の出し方が、2026年から変わりました。従来は1月・4月・7月・10月の年4回にまとめて出す方式(Critical Patch Update、CPU)だけでしたが、2026年5月28日からそれ以外の月にも出す月次版(CSPU)が加わっています。今回の8月分はこの月次版です。当サイトでは初回の5月版が出たときにもこの変更を取り上げました。
問題は規模です。オラクル自身は月次版を「四半期版を補完する、対象を絞った小規模なもの」と説明していますが、実際の推移はこうです。
| 時期 | 種類 | 修正件数 |
|---|---|---|
| 2026年1月 | 四半期 | 337件 |
| 2026年4月 | 四半期 | 481件 |
| 2026年5月 | 月次(初回) | 35件 |
| 2026年6月 | 月次 | 245件 |
| 2026年7月 | 四半期 | 1,400件超 |
| 2026年8月 | 月次 | 943件 |
初回35件だった月次版が、3か月で943件になりました。セキュリティ企業Tenableの分析は、これを「月次版と四半期版の境目がさらに曖昧になっている」と評しています。7月の四半期版の約3分の2という規模が、いまや「その他の月」に降ってくるということです。
運用する側から見ると、年4回に合わせて組んでいた検証・適用の段取りが、毎月に変わったことになります。次回は2026年9月15日、その次が四半期版の10月20日です。
どこに何件あるのか
オラクルが公開しているリスクマトリクスから、件数の多い順に並べます。右端は、そのうちログインなしでネットワーク越しに悪用できるものの数です。
| 製品群 | 何に使うか | 件数 | うちログイン 不要で悪用可 |
|---|---|---|---|
| Hyperion | 連結決算・ 予算管理 | 262件 | 107件 |
| Fusion Middleware | 業務システムの 土台・認証基盤 | 262件 | 182件 |
| E-Business Suite | 会計・購買・ 人事の基幹業務 | 120件 | 27件 |
| Commerce | ネット通販の サイト構築 | 66件 | 47件 |
| Siebel CRM | 顧客管理・ 営業支援 | 50件 | 21件 |
| Supply Chain | 生産管理・ 設計データ管理 | 46件 | 18件 |
| Virtualization | VirtualBox等の 仮想化 | 21件 | 2件 |
| PeopleSoft | 人事・給与・ 学務 | 15件 | 7件 |
| MySQL | データベース | 9件 | 5件 |
| 全体 | 23の製品群 | 943件 | 467件 |
全体に対する「ログイン不要」の割合は約半分ですが、製品群ごとの偏りが大きく出ています。Fusion Middlewareは262件中182件、Commerceは66件中47件が該当します。どちらもインターネット側に面して置かれることが多い製品なので、優先順位はここから決まります。
なお、MySQL Serverそのものは今回の対象外です。オラクルのMySQL日本語アカウントが名指しで案内しており、対象になっているのはMySQL AI、MySQL Shell、各種コネクタ、Dockerイメージなどです。
使っている製品別に見る
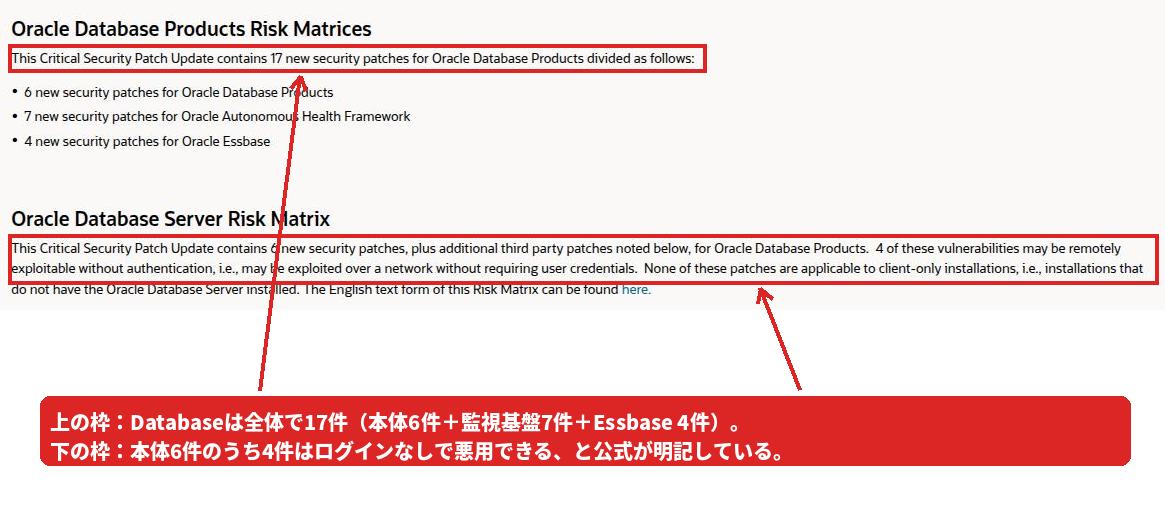
製品群ごとの件数だけでは、自分の環境が対象かどうかまでは判断できません。問い合わせの多い製品について、公式のリスクマトリクスから件数と対象バージョンを抜き出しました。
Oracle Databaseは17件。19cも対象に入る
「Database Products」としてまとめられているのが17件で、内訳は次の通りです。
- ・Oracle Database Products(データベース本体): 6件
- ・Oracle Autonomous Health Framework(稼働状況を監視する基盤): 7件
- ・Oracle Essbase(多次元分析用のデータベース): 4件
データベース本体の6件のうち、4件はログインなしで悪用できるとされています。対象として挙げられているバージョンは19.3〜19.32、21.3〜21.23、23.4.0〜23.26.3です。広く使われている19c系が含まれます。
点数が高いのは次の3件です。いずれもクラスタ構成に使う部品(Portable Clusterware)側で、ログインを必要としません。
- ・CVE-2026-71063 / CVE-2026-71064: 9.6。TLS経由。ただし「隣接ネットワーク」からの攻撃が条件で、インターネット越しに直接届くものではありません
- ・CVE-2026-71102: 9.1。HTTP経由で、こちらはネットワーク越しに届きます。実質的にはこの1件がいちばん急ぎます
なお、データベース本体を入れていない「クライアントだけ」の環境は、この6件の対象外だと明記されています。
WebLogic Serverは9件
WebLogic Serverは製品群としてはFusion Middlewareに含まれており、単独では9件が挙がっています。対象バージョンは12.2.1.4.0、14.1.1.0.0、14.1.2.0.0、15.1.1.0.0です。
Fusion Middlewareは全体262件のうち182件がログイン不要という偏りの大きい製品群で、しかもインターネット側に置かれることが多いところです。WebLogicを外部に公開している場合は、件数の少なさで判断せず優先して見てください。
Java SEは5件、GraalVMは4件
Java SE(JDK)は5件、GraalVMは4件です。今回のパッチ全体から見れば少ない部類ですが、Javaは動かしている場所が多く、更新の判断が後回しになりがちです。自社で動かしているアプリケーションの実行環境がどのバージョンなのかを、この機会に洗い出しておくのが確実です。
MySQL Serverそのものは対象外
先ほど触れたとおり、MySQL Serverは今回の対象に入っていません。挙がっているのはMySQL AI、MySQL Shell、各種コネクタ、Dockerイメージなどです。MySQLを使っているというだけで慌てる必要はありません。
誰が、何のために狙うのか
この種の製品を狙うのは、インターネットに公開された企業システムを機械的に探し回り、見つけ次第まとめて売り渡す攻撃者です。侵入する集団と、身代金を要求する集団と、盗んだデータを売る集団は、しばしば別々に分業しています。パッチ公開の翌日から、その差分を解析して攻撃手法を組み立てる作業が始まるのが常です。
彼らの狙いは認証を通らずに業務データの入っている領域へ入り、そこを足がかりに社内へ広がることです。とくに今回件数が多いHyperionは連結決算の数字、E-Business Suiteは支払・購買の情報を持ちます。決算発表前の未公表数値や取引先の口座情報は、身代金交渉でも転売でも値が付きやすい部類です。
被害の出方は2段階です。企業は、業務システムの停止、決算作業の遅延、そして「どこまで見られたか分からない」調査費用を負います。その企業のサービスを使う人や取引先には、個人情報の流出通知や、盗まれた取引情報を使ったなりすまし請求という形で届きます。
実際、Oracle E-Business Suiteでは2025年に未知の欠陥を突かれた大規模な恐喝キャンペーンが起き、PeopleSoftでは2026年6月に教育機関が集中的に狙われました。今回の943件は、その延長線上にあります。
最悪の10.0が付いた3件
危険度は10点満点で表されます。10.0が付くのは、ログインも利用者の操作も不要で、しかも被害がその製品の外まで及ぶと判定されたときだけです。今回は3件でした。
| 番号 | 製品 | 何をする部品か | 対象 |
|---|---|---|---|
| CVE-2026-61241 | Oracle Internet Directory | 社員アカウントを 集中管理する名簿 | 12.2.1.4.0 14.1.2.1.0 |
| CVE-2026-70880 | Hyperion Data Relationship Mgmt | 勘定科目や組織の マスタ管理 | 11.2.25.0.000 |
| CVE-2026-70921 | Hyperion Financial Management | 連結決算の 取りまとめ | 11.2.25.0.000 |
とくにCVE-2026-61241のOracle Internet Directoryは、社員のIDとパスワードをまとめて預かる名簿サービスです。ここを外から自由に触れるということは、社内システム全体の入館証を発行し放題になるのと同じ意味になります。残る2件はどちらもHyperion側で、連結決算の集計と、その集計軸となるマスタデータを扱う部分です。
Hyperionは全体でも262件と最多です。内訳は次の通りです。
- ・Financial Management: 78件
- ・基盤部分: 67件
- ・Calculation Manager: 36件
- ・Data Relationship Management: 35件
- ・Financial Reporting: 32件
日本での導入社数は近年オラクルから公表されていませんが、2014年時点で「国内1,000社以上」と報じられた製品で、いまも上場企業の連結決算の現場で動いています。四半期決算の作業期間と修正の適用時期が重なると、止めにくいという運用上の難しさもここに出ます。
1製品で99件、Helidonに何が起きたのか
今回の登録内容を1件ずつ数えると、Helidon(ヘリドン)という製品だけで99件あり、うち87件がログイン不要で悪用できるものでした。全体の1割強が1製品に集中しています。
Helidonはオラクルが開発しているJava用の開発フレームワークで、Fusion Middlewareの一部として扱われています。99件はすべて「Imperative Web Server」という、外部からの通信を受け取る部分に集中していました。対象バージョンは1.4系、3.2系、4.5系にまたがります。
1つの部品にこれだけまとまって出るのは、機械的な入力生成によるテスト(ファジング)を大量に回した結果を、一度に登録した形と見るのが自然です。
Helidonを直接使っている国内企業はそれほど多くないと思われますが、Fusion Middlewareの一部として意図せず入っている場合がある点には注意が要ります。自社の構成に含まれていないかを確認してください。
いま実際に攻撃されているものはあるのか
今回公開された分について、実際に攻撃されているという報告は現時点でありません。米政府CISAが公開する実際に攻撃されている脆弱性のリスト(KEV)の2026年8月18日版を全件確認しても、今回の925件は1件も入っていません。実証コードの公開も確認できていません。
ただしオラクル製品は、このリストにこれまで45件載ってきた常連です。直近では、E-Business SuiteのCVE-2026-46817が2026年7月15日に追加され、修正期限はわずか3日に設定されました。PeopleSoftのCVE-2026-35273は身代金要求への利用が確認済みです。「今は静かだから大丈夫」ではなく、「載る前に塞ぐ」のが正しい読み方になります。
✓ いま確定している事実
- ✓2026年8月18日公開、修正943件・CVE番号ベースで925件(オラクル公式)
- ✓危険度10.0が3件、9.0以上が151件
- ✓今回の分はCISA KEVに未収載(2026年8月18日版で確認)
- ✓次回は2026年9月15日、四半期版は10月20日
? まだ確定していないこと
- ?「ログイン不要」の総数 ― オラクルは製品群ごとにしか示しておらず、467件は当サイトがその内訳を合算した数字です
- ?国内の導入規模 ― Hyperion・Siebel・PeopleSoftの日本での導入社数は近年公表されていません
- ?今後の悪用 ― 修正の差分から攻撃手法が組み立てられるまでの時間は読めません
日本語の情報がまだ出ていない
2026年8月19日時点で、この件を報じた日本語記事は確認できません。JPCERT/CCの注意喚起は2026年を通してオラクル関連がゼロ、IPAの重要なセキュリティ情報もJava SEに限られ、四半期版に連動して出るだけです。5月と6月と8月の月次版については、いずれも発出されていません。
英語圏でも、今回を扱っているのはTenableの分析記事1本だけです。海外の主要セキュリティメディアも、8月19日時点では取り上げていません。四半期版のときは各紙が一斉に報じるのに、同じ規模の月次版が静かに通り過ぎているという状態です。年4回の節目でパッチ適用の判断をしてきた組織ほど、月次版の存在自体に気づいていない可能性があります。
国内向けの脆弱性情報の追い方については、日本企業向けの重大脆弱性をまとめた記事も参考にしてください。
いま何をすればいいのか
943件を全部読む必要はありません。順番はこうなります。
1. インターネットに面している製品から手を付ける
Fusion MiddlewareとCommerceは、ログイン不要で悪用できるものの割合が高く、外向きに置かれることも多い組み合わせです。Oracle Internet DirectoryやWebLogic Serverのように、社外からの通信を受ける位置にあるものが最優先になります。WebLogicは過去に何度も実際の攻撃に使われてきた製品で、今回も含まれています。
2. Hyperionは決算日程との兼ね合いを先に決める
10.0の2件がここにあり、対象は11.2.25.0.000です。決算作業のさなかに止められないのは事実なので、いつ当てるかを早めに握っておかないと、そのまま次の四半期まで先送りになります。
3. 月次で回る前提に段取りを組み替える
年4回のつもりで検証環境の確保や停止調整をしていると、次の9月15日、その次の10月20日と続けて回ってきます。毎回フルで検証するのが難しいなら、外向き製品だけは月次、それ以外は四半期という二段構えにするなど、区分を決めておくほうが現実的です。
4. 「知らないうちに入っている部品」を洗い出す
1製品で99件という規模は、自社の構成表に載っていない部品があると気づく良い機会でもあります。
まとめ
オラクルが2026年8月18日に公開した月次修正は943件で、危険度10.0が3件、9.0以上が151件、ログイン不要で悪用できるものが467件でした。連結決算に使うHyperionと、システムの土台になるFusion Middlewareがそれぞれ262件と突出しています。
実際に攻撃されている報告は現時点でなく、米政府のリストにも今回の分は入っていません。ただしオラクル製品は同リストの常連で、直近も期限3日の緊急対応が出ています。日本語の情報がまだ流通していないぶん、気づいた組織から先に動くことになります。次回は9月15日、四半期版は10月20日です。
参照元
- ▸Oracle - Critical Security Patch Update Advisory - August 2026(2026年8月18日)
- ▸Oracle - August 2026 リスクマトリクス(テキスト版)
- ▸Oracle - Critical Patch Updates, Security Alerts and Bulletins(今後のリリース予定)
- ▸Oracle - Critical Patch Updates FAQ(月次版の位置づけ)
- ▸Tenable - Oracle August 2026 Critical Security Patch Update Addresses 925 CVEs(2026年8月18日)
- ▸Oracle公式ブログ - Monthly Critical Security Patch Updates Begin May 28, 2026
- ▸SecurityWeek - Oracle Debuts Monthly Critical Security Patch Updates(2026年5月6日)
- ▸NVD - CVE-2026-61241(Oracle Internet Directory、危険度10.0)
- ▸NVD - CVE-2026-70880(Hyperion Data Relationship Management、危険度10.0)
- ▸NVD - CVE-2026-70921(Hyperion Financial Management、危険度10.0)
- ▸CISA - Known Exploited Vulnerabilities Catalog(2026年8月18日版で全件確認)
- ▸The Register - Oracle drops 1,449 security patches like it's the new normal(2026年7月23日)
- ▸JPCERT/CC - 注意喚起(2026年)(オラクル関連の掲載がないことを確認)

Backend Engineer / AWS / Django / Go