ワンダーグー・新星堂のシステム障害、ポイントは3ブランドで再開。攻撃者が「データを盗んだ」と主張
ワンダーグー・新星堂・ワンダーレックスなどを運営するREXT株式会社が8月9日にサイバー攻撃を受け、157店舗のレジやポイントが止まりました。8月31日時点でカードは全店、ポイントは3ブランドで再開。9月1日には攻撃者集団RansomHouseがデータ奪取を主張しています。
目次
ワンダーグー・新星堂・ワンダーレックスなどを運営するREXT株式会社が8月9日にサイバー攻撃を受け、157店舗のレジやポイントが止まりました。8月31日時点でカードは全店、ポイントは3ブランドで再開。9月1日には攻撃者集団RansomHouseがデータ奪取を主張しています。
ワンダーグー、新星堂、ワンダーレックス、HAPiNS、ジーンズメイトの5ブランド計157店舗を運営するREXT株式会社が、2026年8月9日にランサムウェアによる不正アクセス被害を受けました。ランサムウェアとは、社内のデータを勝手に暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する攻撃です。
8月31日時点で全116店が営業中。クレジットカードは全店で使え、ポイントもワンダーグー・ワンダーレックス・新星堂で戻りました。会社は「9月上旬」に全店で制限が解消する見込みと示しています。一方で9月1日、攻撃者集団RansomHouseが「データを盗んだ」と主張し始めました。
ワンダーグー・新星堂のシステム障害、現在の状況(8月31日更新)
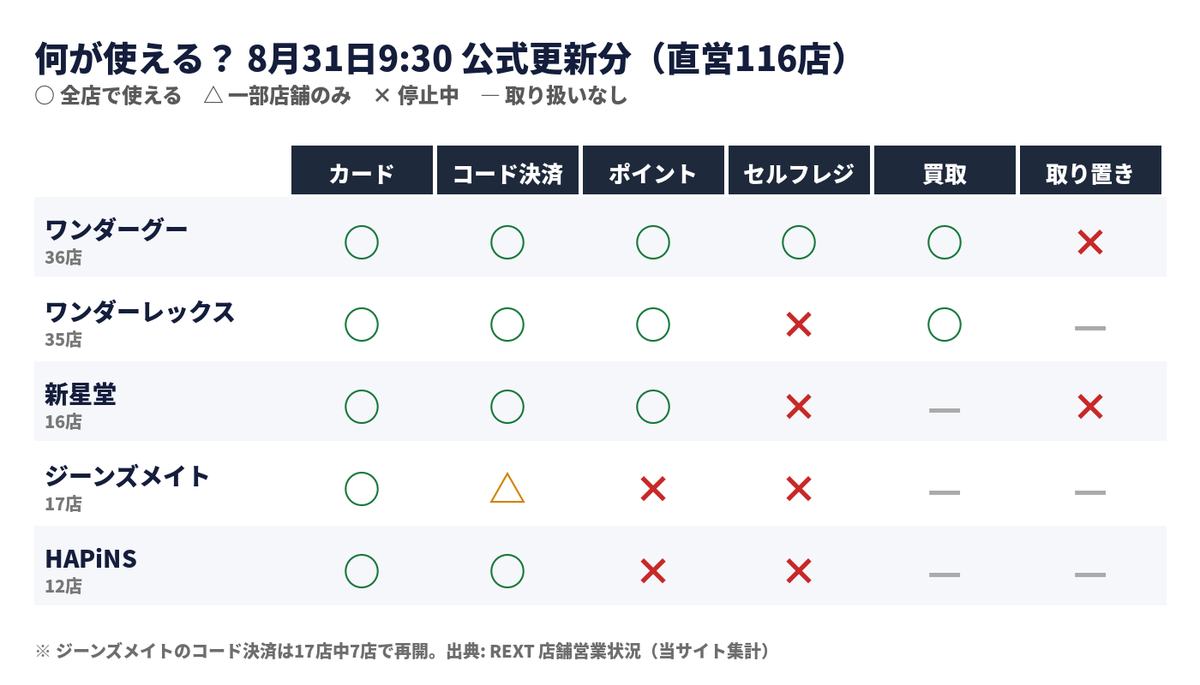
ワンダーグー・ワンダーレックス・新星堂は、取り置きの新規受付を除いてほぼ元どおりです。止まっているのはジーンズメイトとHAPiNSのポイント、ジーンズメイト10店のコード決済、セルフレジ(ワンダーグー以外)。臨時休業は0店です。
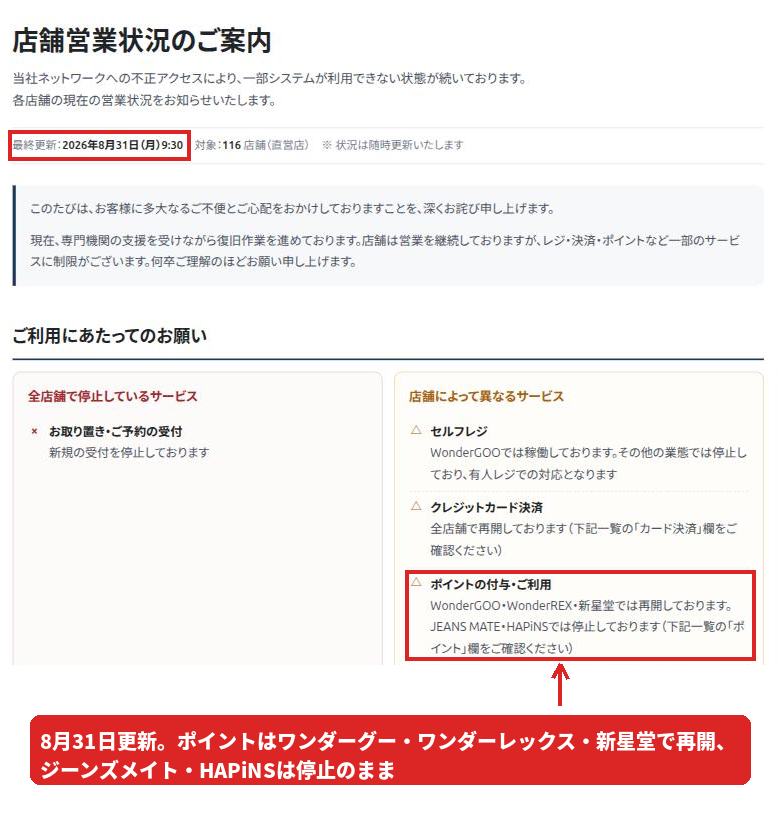
店舗ごとの状況は公式の店舗営業状況ページで店名か地名を入れて調べられます。このページは8月20日に自社サイトへ移り、以前のGoogleサイト上のページはログイン画面になって開けません。公式はいまも「現金のご用意」と「レシートの保管」を呼びかけています。
復旧はいつ? 会社は「9月上旬」と初めて時期を示した
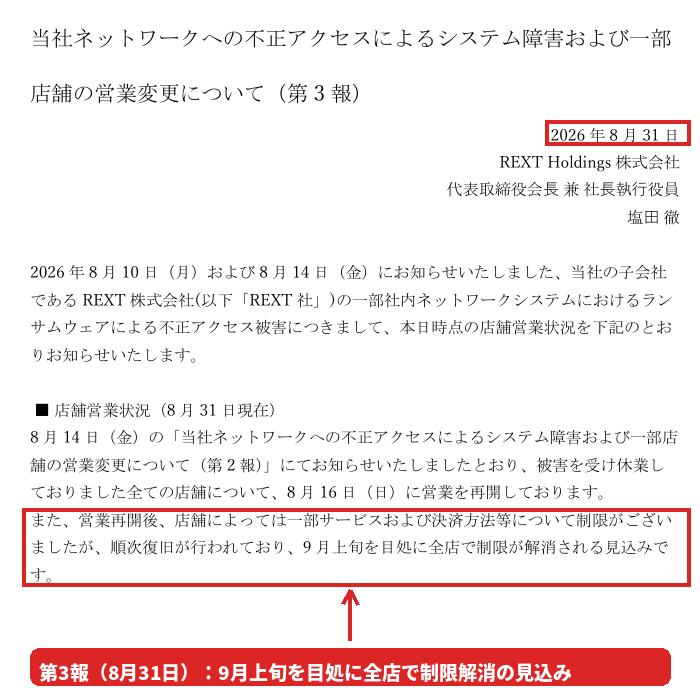
それまで復旧の時期は一度も示されていませんでした。第3報は同時に「原因および影響範囲については引き続き調査」としており、店の制限がなくなることと、調査が終わることは別です。
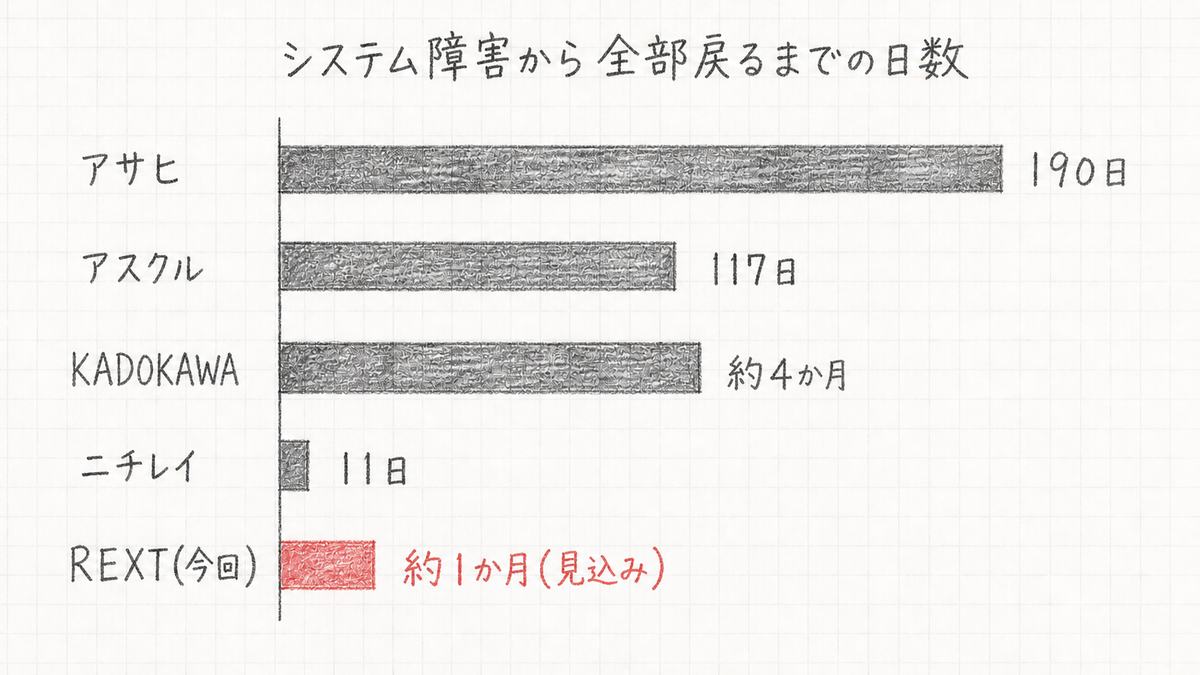
店を開けるだけなら数日でも、カード決済やポイントが完全に戻るまで数か月かかった事案が多いなかで、今回の「約1か月」は早い側です。
ポイントは使える? 止まっていた間の分はどうなる?
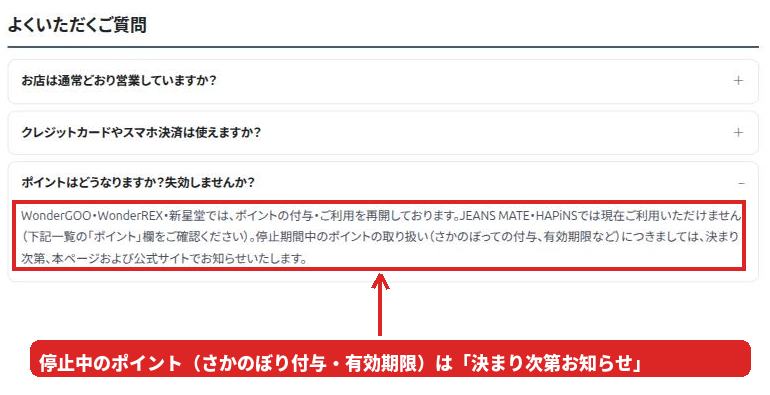
ワンダーグー・ワンダーレックス・新星堂では付与も利用も再開。ジーンズメイト・HAPiNSはまだ使えません。停止していた3週間分のポイントをさかのぼって付けるのか、有効期限を延ばすのかは「決まり次第お知らせ」で、まだ決まっていません。その間のレシートは残しておいてください。
これまでに何が起きたのか
公式発表と店舗の告知をもとに、経過を並べます。
← スワイプで移動
お客の情報は漏れたのか。会社は「可能性は極めて低い」
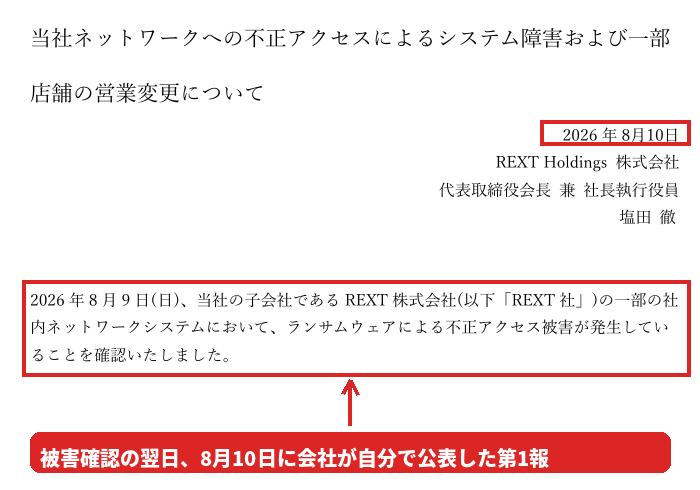
8月10日の第1報では漏えいの可能性を「完全には否定できない」、8月14日の第2報で「極めて低いと推定」に変わり、8月31日の第3報でもその表現のままです。警察と個人情報保護委員会への報告は済んでいて、8月12日から外部の専門機関が調査しています。件数も項目も公表されていません。
✓ 分かっていること
- ✓8月9日にランサムウェア被害を確認、翌10日に公表
- ✓漏えいの可能性は「極めて低いと推定」(第2報・第3報)
- ✓警察・個人情報保護委員会に報告済み
- ✓9月1日、RansomHouseがリークサイトに掲載(ransomware.live)
? 分かっていないこと
- ?RansomHouseの主張が事実か(REXTは未発表)
- ?侵入経路
- ?身代金の要求・金額
- ?漏えいの件数・項目
攻撃者RansomHouseが「データを盗んだ」と犯行声明
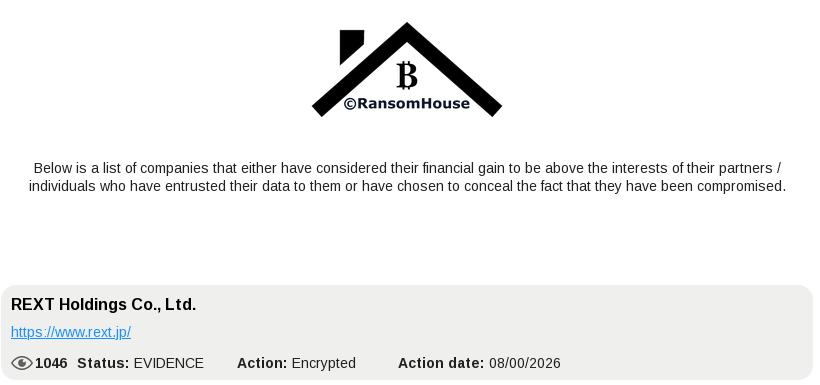
2026年9月1日、ランサムウェア集団RansomHouse(ランサムハウス)が、盗んだデータを公開すると脅すための自分たちのサイト(リークサイト)にREXT Holdingsを載せました。監視サイトransomware.liveが日本時間18時57分に検知しています。
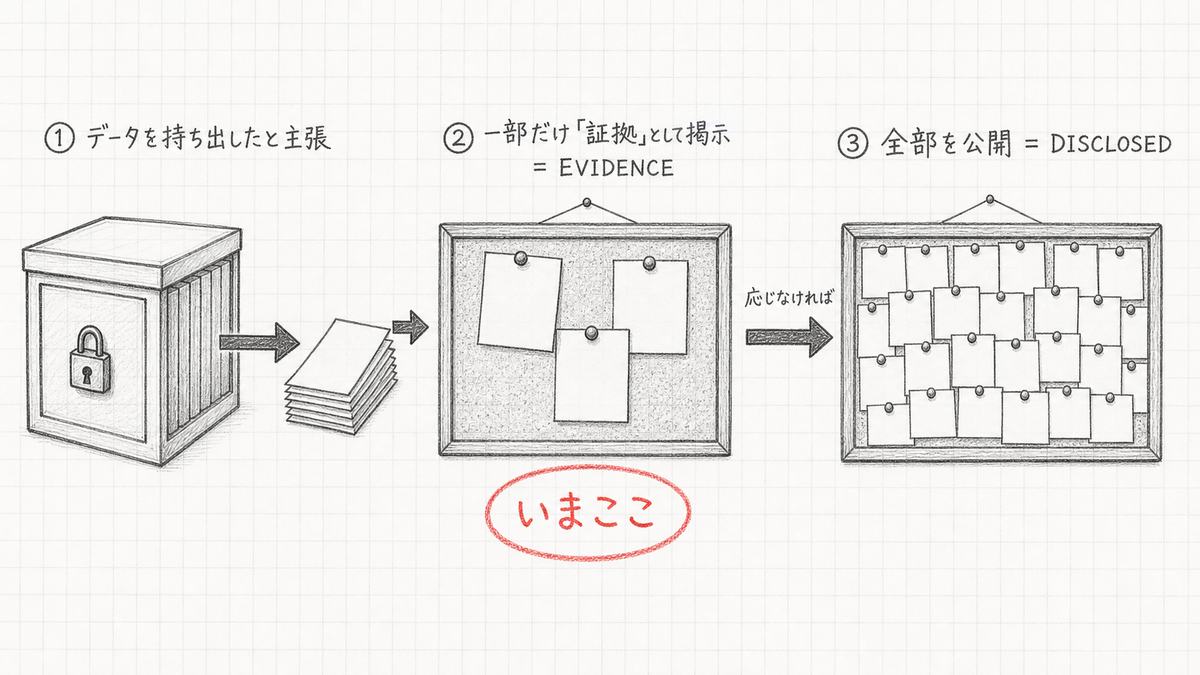
状態は「EVIDENCE(証拠)」。一部を証拠として置き、応じなければ全部を出す、という段階です。一覧に並ぶ他の企業は全公開済みの「DISCLOSED」になっています。
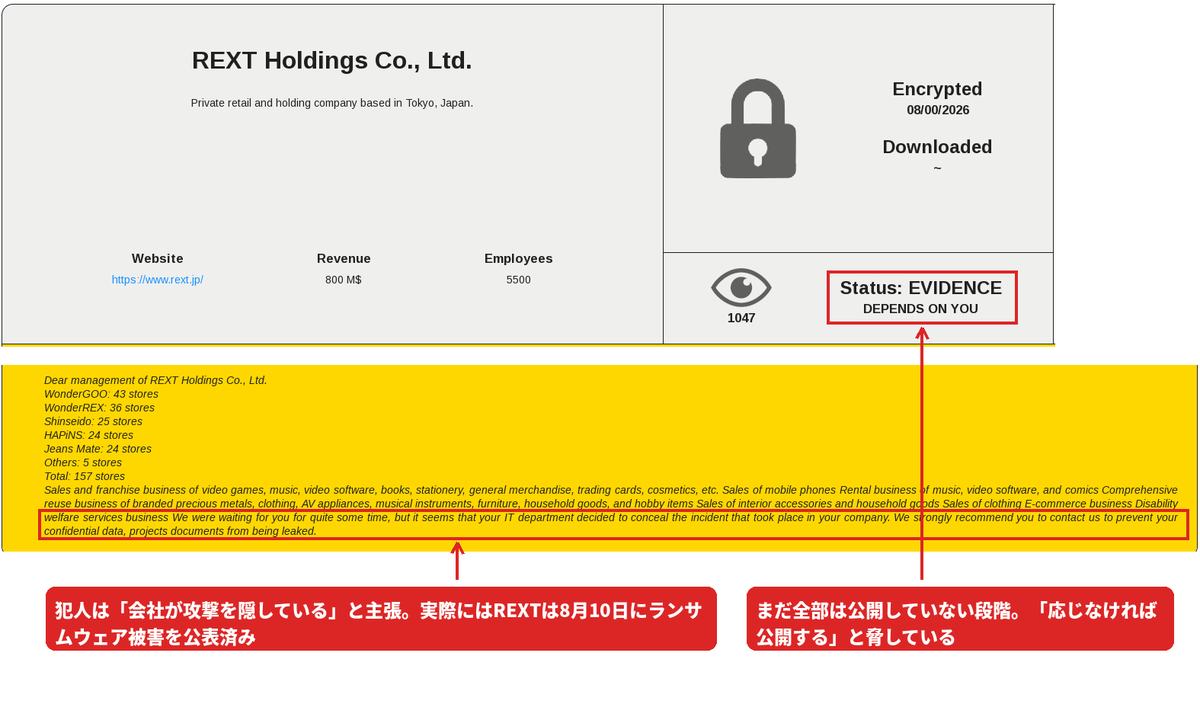
文面にある157店という店舗数と事業内容は、REXTが会社概要で公表しているものと同じで、公開情報の写しです。「会社が攻撃を隠している」という非難も、REXTが8月10日に自ら公表している以上、事実と合いません。何が盗まれたのかは分かっていません。攻撃者が置いたファイルは本物なら顧客情報そのものである可能性があり、当サイトは取得していません。REXTはこの掲載について、9月2日時点で発表していません。
会員登録には氏名・住所・電話番号・メールアドレスが含まれます。「REXT」「ワンダーグー」「新星堂」を名乗ってカード番号やパスワードを求めるメールやSMSは開かず、REXTのニュースリリースに同じ案内があるかで確かめてください。
なぜレジは止まって、通販は動いていたのか
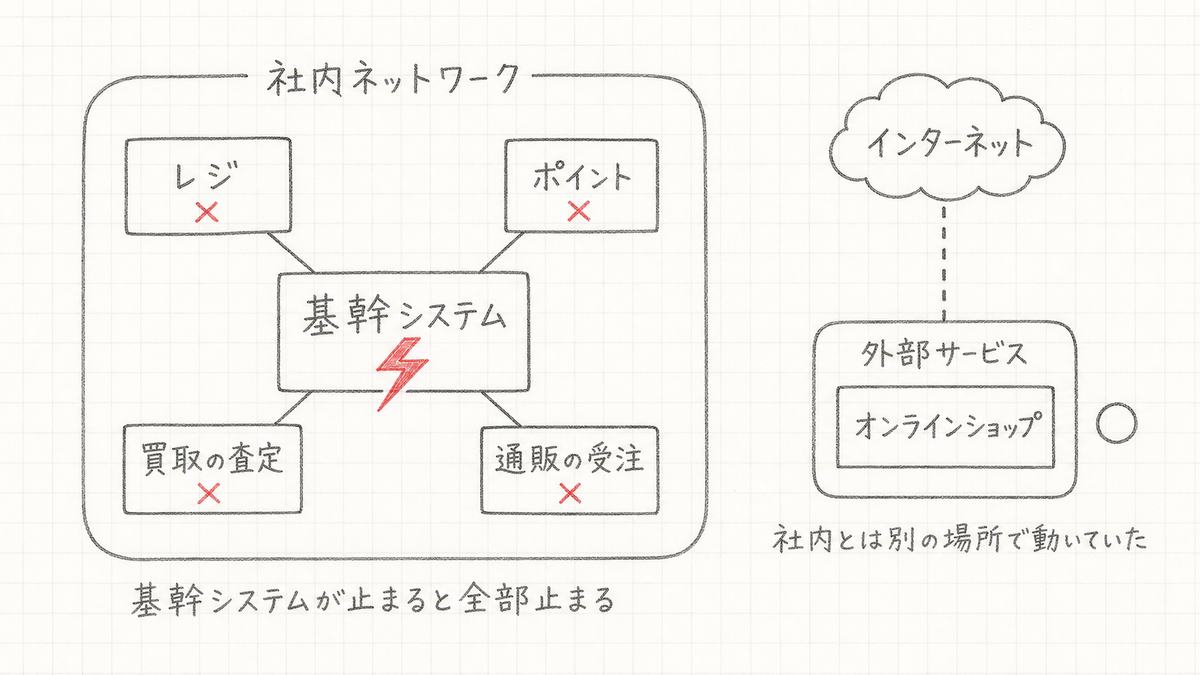
レジもポイントも買い取り査定も、社内の基幹システムに問い合わせて初めて動く仕組みです。攻撃を受けたのが「一部の社内ネットワーク」だったので、そこにつながるものが一斉に止まりました。ジーンズメイトとHAPiNSのオンラインショップは外部サービス上にあり、影響を受けていません。
別件:APORITOオンラインストアはカード情報が流出対象
同じRIZAPグループで、RIZAP株式会社の通販サイト「APORITOオンラインストア」に不正なスクリプトが仕込まれていた件が別に公表されています。店舗の件とは別の事案です。
- ▸対象:2026年5月1日〜8月5日にこのストアで注文・情報入力した人
- ▸個人情報:氏名、住所、電話番号、メールアドレス
- ▸カード情報:カード番号、有効期限、セキュリティコード
- ▸対象者には8月8日付で個別にメール連絡済み。サイトは8月5日から閉鎖、再開時期は未定
期間中にこのストアを使った覚えがあるなら、カードの利用明細を確認し、覚えのない請求があればカード会社に連絡してください。
同じことが起きた他の店・他の会社
更新履歴
- ▸2026年9月2日:8月31日の店舗営業状況(116店・カード全店再開・ポイント3ブランド再開)と第3報(9月上旬に制限解消見込み)を反映。9月1日のRansomHouseによる掲載を追加。文章中心の構成から、公式資料のキャプチャと図解を中心にした構成に組み替え、タイトルとカバーを差し替え。
- ▸2026年8月13日:初回公開。8月18日までに第2報と8月17日の店舗営業状況を反映。
参照元
- ▸REXT Holdings - 当社ネットワークへの不正アクセスによるシステム障害および一部店舗の営業変更について(2026年8月10日、PDF)
- ▸同(第2報)(2026年8月14日、PDF)
- ▸同(第3報)(2026年8月31日、PDF)
- ▸REXT - 店舗営業状況のご案内(2026年8月31日9時30分更新分を参照)
- ▸REXT株式会社 - 会社概要(店舗数)
- ▸ransomware.live - Victim: REXT Holdings Co., Ltd.(RansomHouse)(2026年9月1日検知、9月2日確認)
- ▸RIZAP - 「APORITOオンラインストア」への不正アクセスに関するお詫びとご報告
- ▸INTERNET Watch - RIZAPグループ2社でセキュリティインシデント(2026年8月12日)
- ▸警察庁 - 令和7年におけるサイバー空間をめぐる脅威の情勢等について(PDF)
- ▸カバー写真: ほぶ / パブリックドメイン(Wikimedia Commons)

Backend Engineer / AWS / Django / Go

