ニュース
AI基盤Rayに攻撃確認、サイト閲覧でPC乗っ取り CVE-2025-62593は2.57.0へ
AIセキュリティ
OpenAIやUberも使うAI分散処理フレームワーク「Ray」に、細工されたデータセット(.tar)を読み込むだけでサーバー上で不正なプログラムを実行される脆弱性CVE-2026-57516が見つかりました。公開データやモデル配布物の取り込みが危険に。危険度8.8で、2.56.0以降への更新が必要です。
2026.07.0243 views
ニュース
サーバー管理パネルCWPに乗っ取りの脆弱性 CVE-2026-57517、現行版へ
インフラセキュリティ
Linuxサーバーの管理に広く使われる無料パネル「Control Web Panel(CWP、旧CentOS Web Panel)」に、ログイン不要でデータベースを操作されサーバーを乗っ取られる脆弱性CVE-2026-57517が見つかりました。公開されたCWPは世界で15万台超、日本も上位。危険度9.8で、修正版0.9.8.1225への更新が必要です。
2026.07.0242 views
ニュース
Fastify向けプラグイン「middie」に認証をすり抜けられる脆弱性 CVE-2026-14198、細工したURLで保護機能を回避、9.3.3へ更新を
開発セキュリティ
Node.js向けの高速Webフレームワーク「Fastify」で使う人気プラグイン「middie」に、細工したURLで認証などの保護機能をすり抜けられる脆弱性CVE-2026-14198が見つかりました。ログイン不要で悪用でき、危険度は9.1。週47万回ダウンロードされており、修正版9.3.3への更新が必要です。
2026.07.0133 views
ニュース
LatePoint CVE-2026-13228、5.6.9では不足で5.6.10へ
開発セキュリティ
WordPressの予約受付プラグイン「LatePoint」に、スタッフ用アカウントからサイト全体の管理者権限を奪える脆弱性CVE-2026-13228が見つかりました。世界で10万サイト以上が対象。修正版5.6.4が公開済みで、店舗やクリニックの予約サイト運営者は今すぐ更新が必要です。
2026.07.0134 views
ニュース
企業の基幹バッチを動かす「BMC Control-M」にパスワード不要でサーバーを乗っ取られる脆弱性 CVE-2026-10539、9.0.21.300へ更新を
セキュリティインフラ
企業が夜間の給与計算や決済などの基幹バッチ処理を自動で回す運用ソフト「BMC Control-M」に深刻な脆弱性。一定の条件下で、パスワードなしの攻撃者がサーバー上で不正な命令を実行し乗っ取れる恐れがある(CVE-2026-10539、深刻度9.0)。対象は中核のControl-M/Serverの9.0.21.200まで。修正版9.0.21.300へ更新を。
2026.07.0146 views
ニュース
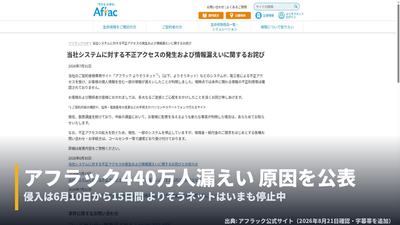
アフラック440万人漏えいの原因が公表。自分は対象?補償は?よりそうネットはいつ戻る
国内企業プライバシーセキュリティ
アフラック生命保険が2026年7月31日、6月の不正アクセスについて調査結果と再発防止策を公表しました。原因は、攻撃側のアクセスが通常の利用と同じ形で、短時間の大量照会を止める仕組みが無かったこと。侵入は6月10日から6月25日までの15日間で、気づいたきっかけはCPUの高負荷でした。漏えいは約440万人、うち保険料振替口座の情報が約22万人。対象かどうかの確認方法、本件専用ダイヤル、補償の有無、止まったままのよりそうネットの現況を公式発表から整理します。
2026.07.01248 views
ニュース
UltraVNCの脆弱性一覧 対象は1.8.2.2まで、10件の修正版と更新手順
インフラセキュリティ
離れたパソコンを操作する無料ソフト「UltraVNC」に重大な脆弱性が3件見つかった。とくに接続を中継するサーバーは、細工した通信を送るだけでパスワードなしに乗っ取られる恐れがある(CVE-2026-7840、深刻度9.8)。わなのサーバーに接続した利用者側が乗っ取られる欠陥も。影響は1.8.2.2まで、最新1.8.2.4への更新を。
2026.07.01266 views
ニュース
Db2の脆弱性一覧 2026年、対象バージョンの確認とサポート期限
セキュリティインフラ
銀行や官公庁の基幹システムを支える企業向けデータベースIBM Db2に、ログイン前の通信を悪用してサーバーを乗っ取れる脆弱性(CVE-2026-10109)が見つかりました。認証情報を入れる前の接続のやり取りに細工するだけで任意の命令を実行されます。深刻度は最高クラスの9.8。IBMは修正用の特別ビルドを公開済みで、直ちの適用が必要です。
2026.07.01252 views
ニュース
Conductorの脆弱性CVE-2026-58138、実証コード公開・攻撃は未確認
インフラセキュリティ
業務の処理を自動でつなぐ基盤Conductor(旧Netflix Conductor)に、認証なしでサーバーを乗っ取れる脆弱性(CVE-2026-58138)が見つかりました。細工したワークフロー定義をAPIに送るだけで、ログイン前に任意の命令を実行されます。深刻度は最高クラスの9.8。修正版3.30.2が公開済みで、直ちの更新が必要です。
2026.07.0130 views
ニュース
ColdFusionの脆弱性が悪用開始、CVE-2026-48282ほか最悪10点、即更新を
セキュリティインフラ
企業や官公庁のWebシステムを支えるAdobe ColdFusionに、外部から認証なしでサーバーを乗っ取れる脆弱性が一挙9件公開されました。うち5件は深刻度が最高の10点満点で、いずれもログイン不要・操作不要(CVE-2026-48276ほか)。Adobeは修正版(APSB26-68)を公開済みで、直ちの更新が必要です。
2026.07.01124 views
ニュース
LLaMA-Factoryに脆弱性 CVE-2026-58116、AI学習画面の公開で乗っ取りの恐れ
AIセキュリティ
AIを自分用に学習・調整できる人気ツール『LLaMA-Factory』に深刻な脆弱性(CVE-2026-58116)。学習画面(WebUI)を外部に公開していると、悪意あるモデルを読み込ませるだけでサーバーを乗っ取られる恐れがあります。最新0.9.5を含む全バージョンが対象で修正版は未提供。画面を外に出さない等の自衛を。
2026.06.3032 views
ニュース
RPGツクール製ゲームに脆弱性 CVE-2026-56137、配布セーブデータでパソコンを乗っ取られる恐れ
セキュリティゲーム
人気のゲーム制作ソフト『RPGツクールMV/MZ』で作られたゲームに、他人が配ったセーブデータを読み込むとパソコンを乗っ取られる恐れのある脆弱性(CVE-2026-56137)が見つかりました。クリアデータやセーブの共有が盛んなだけに、知らない人のセーブデータは読み込まないでください。修正版はまだ提供されていません。
2026.06.30132 views