ラボ
Geminiはコーディングにどこまで使える? Antigravity 2.0を試した【2026年9月8日】
開発AIGemini
2026年9月8日現在のGeminiをコーディング用途で確認。Antigravity 2.0とagyを実プロジェクトで使い、料金・スキル・Codex/Claude Codeとの違いを確かめました。
2026.09.0812 views
ラボ 7日前更新
GitHub CLIで画像・動画を添付できた。gh 2.99.0の「--attach」を試す
自動化GitHub開発
GitHub CLI 2.99.0で、IssueやPRへ画像・動画を直接送る「--attach」が追加されました。対応コマンド、Markdown内の配置、容量・権限・GHESの制限を、実際にPRへMP4を貼った流れとともに整理します。
2026.09.0762 views
ラボ
GPT-6 Astraは何回使える? Solとの料金差を追加実測、Plus・Proの目安も更新
海外企業開発AI
GPT-6 Astraが使えるようになったため、Solと同じ4課題を各3回実行。トークン数・換算費用・時間を比較し、キャッシュの影響、Plus・Proの公式回数目安、Fast modeの料金を整理しました。
2026.09.04299 views
ラボ
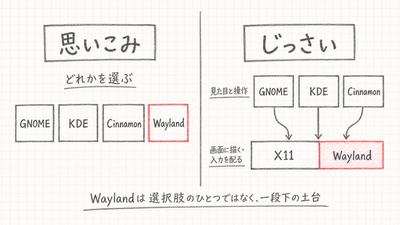
Waylandとは何か。GNOMEやKDEの仲間ではなく、一段下の土台だった
開発Linux
Linuxの手順書によく出てくる「Waylandセッションで使用していること」という前提条件。その正体を調べ直しました。WaylandはGNOMEやKDEと並ぶ選択肢ではなく一段下の土台で、X11から作り直された理由はアプリ同士の分離にあります。自分の環境がどちらで動いているかの確認方法と、Ubuntu 26.04で変わった点まで実機で確かめています。
2026.08.1967 views
ラボ
ChatGPTデスクトップアプリをUbuntuに入れたら、Codex CLIは消していいのか
Linux開発AI
OpenAIがChatGPTデスクトップアプリのLinux版を公開しました。Ubuntu 26.04に入れて確かめたところ、アプリの中のCodexとターミナル用のCodex CLIは実行ファイルが完全に別で、片方を消すことはできませんでした。ただし設定・ログイン・作業履歴は同じ場所を共用しています。
2026.08.1926 views
ニュース
Fluent Forms有料版に裏口付きの偽更新 CVE-2026-73532、6.2.8以上へ
セキュリティ開発
アクセス解析の定番プラグインMonsterInsightsの有料版が、更新ファイルの置き場を乗っ取られ、マルウェア入りの版を配っていました。異常に気づいて切り戻した先の版も汚染済み。同じ日にSupsysticの有料版3種でも同じ手口が確認され、計3件にCVE番号が付きました。更新ボタンを押しただけで感染します。
2026.08.0726 views
ニュース
Apache CXF 12件に危険度が付与、lowが9.8に。Red Hatは未対応
開発セキュリティ
Java製の業務システムがデータをやり取りする土台『Apache CXF』に、6件の脆弱性が公開されました。うち1件はメッセージを1通送るだけでサーバーを乗っ取られる恐れがあります。金融や官公庁の連携システムで使われ、他社製品に内蔵されて名前を知らないまま使っている場合も。4.2.3・4.1.8・3.6.12へ更新を。
2026.08.0624 views
ニュース
TeamCityの乗っ取りが実際の攻撃に CVE-2026-63077、即更新と点検を
開発セキュリティ
ソフトを組み立てて出荷するサーバー「TeamCity」に、IDもパスワードも要らずに乗っ取られる穴が見つかりました。米政府は8月5日、実際に攻撃されている脆弱性として登録し、修正の期限を3日後の8月8日に設定しています。自社サーバーに置いた版が対象で、修正版は7月27日から出ています。
2026.08.0616 views
ニュース
WordPress脆弱性24件、2段階認証が素通りされる CVE-2026-15372
セキュリティ開発
WordPressの拡張機能に脆弱性が24件公表され、うち4件は二段階認証を突破するものでした。WP 2FAは二段階目を検証しておらず、miniOrange 2FAは送り先を攻撃者に付け替えられます。ほかにパスワードで隠した記事が読める4件、サイトを乗っ取られる3件も。24件すべてに修正版が出ています。
2026.08.0526 views
ニュース
WordPress脆弱性10件、20万サイト対象も修正は配布済み CVE-2026-9273
開発セキュリティ
2026年8月5日、WordPressの拡張機能の脆弱性10件が一度に公表されました。最も重い会員機能Kadence Membershipsは、ログイン不要で管理者のパスワード再設定を横取りされます。ただし10件とも修正版は配布済みで、最も古いものは5月20日。危ないのは更新を止めているサイトだけです。
2026.08.0519 views
ニュース
WordPress脆弱性5件、パスワード再設定を乗っ取られる CVE-2026-9273
セキュリティ開発
WordPressの拡張機能に脆弱性が5件公表されました。5件とも行き着く先はアカウントの乗っ取りです。会員制サイト向けのKadence Membershipsはログイン不要で管理者のパスワード再設定を横取りされ、通販のDokanは出品者として登録できる人なら管理者を奪えます。5件とも修正版が出ており、更新するだけで対処は終わります。
2026.08.0514 views
ニュース
Jettyに認証をすり抜ける脆弱性 CVE-2026-10050、日本語パスワードが対象
開発セキュリティ
Javaのウェブサーバー「Jetty」に、パスワードを照合せずログインを通してしまう脆弱性が見つかりました。日本語や中国語など英数字以外を含むパスワードが対象です。ただし成立するのは古い認証方式を使っている場合だけ。さらに旧バージョンの修正版は無料では手に入りません。対象の切り分けと対処をまとめます。
2026.08.0431 views