ニュース
Pillowの脆弱性まとめ|2026年7月の13件はすべて12.3.0で解決 CVE-2026-54058ほか
セキュリティ開発
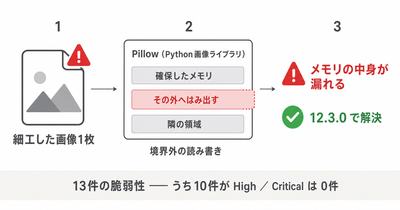
Python画像ライブラリPillowの脆弱性を継続して追うページです。2026年7月に13件が公表され、うち10件が「高」。最高は8.3のCVE-2026-54058で、細工した画像を1枚読ませるだけでプロセスのメモリが読み出されます。Criticalが1件もないため見落とされがちですが、対処は12.3.0への更新一手で13件すべてが解消します。
2026.07.2771 views
ニュース
WordPressプラグイン4件に緊急の脆弱性、サイト乗っ取りの恐れ
開発セキュリティ
WordPress向けのプラグイン4件に、サイトを乗っ取られる恐れのある脆弱性が公表されました。うち3件は危険度が最高ランクのCVSS 9.8で、ログインなしでも悪用される可能性があります。動画管理・問い合わせ受付・AI連携・イベント運営の各プラグインが対象で、対策は最新版への更新です。
2026.07.2344 views
ニュース
Fastjsonとは?脆弱性CVE-2026-16723と安全なバージョン1.2.84
セキュリティ開発
Javaのシステムで広く使われるデータ変換部品「Fastjson」の古い版に、細工したデータを送るだけでサーバーを乗っ取られる恐れの欠陥が見つかりました。CVE-2026-16723、危険度は最高ランクに近いCVSS 9.0。対象はSpring Bootで動く一部構成に限られ、修正版がないため設定変更か新版への移行が必要です。
2026.07.23141 views
ニュース
無料バックアップソフト『Duplicati』に管理者権限を奪われる脆弱性 CVE-2026-16157、既定以外の場所に入れた場合は要対処
セキュリティ開発
多くの人が無料で使うバックアップソフト『Duplicati』のWindows版に、パソコンの最も強い権限(管理者権限)を奪われかねない弱点が見つかりました。ただし危険なのは、初期設定以外の場所にインストールした場合に限られます。標準の場所に入れていれば影響はほぼありません。対処は標準の場所への入れ直しか権限設定の見直しです。
2026.07.2338 views
ニュース
Gravは2.0.13でも不十分、本体2.0.15へ 8月3日に14件の追加修正
セキュリティ開発
ホームページやブログを作るソフト「Grav」に、サイトを乗っ取られる恐れのある脆弱性が2026年7月にまとめて公表されました。悪用されると管理者になりすまされ、サイトを改ざんされる可能性があります。対象は古いバージョンで、最新版に更新すれば防げます。自分のサイトが対象か、確認方法と対処を分かりやすくまとめました。
2026.07.2259 views
ニュース
プロジェクト管理ツール『Plane』に別チームのファイルを盗み見・削除できる脆弱性 CVE-2026-46558、v1.3.1へ即更新を
開発セキュリティ
オープンソースのプロジェクト管理ツール『Plane』に、ログインした利用者なら本来入れない別チームの資料を盗み見・上書き・削除できる脆弱性CVE-2026-46558が見つかりました。自社サーバーで運用する企業は最新版v1.3.1への更新が必要です。ログイン前でもメールアドレスが漏れる別の不具合も同時に修正されています。
2026.07.2236 views
ニュース
Ninja Formsの脆弱性7件、決済0円化も。60万サイトは3.15.0へ
セキュリティ開発
世界で60万サイト超が使うWordPressのフォーム作成プラグイン「Ninja Forms」に、危険度9.3の脆弱性が2件見つかりました。CVE-2026-65048はログイン不要でフォーム送信から管理画面に不正スクリプトを仕込み管理者を乗っ取る恐れ、CVE-2026-65049は全フォームデータの一括削除につながる恐れがあります。修正版3.14.9以降への更新方法を解説します。
2026.07.2236 views
ニュース
PrestaShopの検索機能に乗っ取りの脆弱性 CVE-2026-54159、4.0.4へ更新を
セキュリティ開発
ネットショップを作れる人気の無料ソフト「PrestaShop」の標準の絞り込み検索機能に、危険度が最高の10点満点という欠陥が見つかりました。CVE-2026-54159で、細工したURLを一度送るだけで、ログインなしにショップとサーバーを乗っ取られる恐れがあります。対象は検索モジュール3.0.0〜4.0.3。修正版4.0.4への更新が必要です。
2026.07.1838 views
ニュース
WordPress本体に乗っ取りの脆弱性 CVE-2026-60137ほか、最新版へ更新を
開発セキュリティ
世界の約4割のサイトが使うWordPressの本体に、データベースを不正に操作できる脆弱性が2件見つかりました。CVE-2026-60137とCVE-2026-63030で、組み合わせるとログイン不要でサイトを乗っ取られる恐れがあります。修正版6.8.6・6.9.5・7.0.2が公開され、自動更新も強制適用済みです。今の版が対処済みか確認する方法を解説します。
2026.07.18313 views
ニュース
Cursor『開くだけで乗っ取り』の脆弱性 CVE-2026-63093、Windows版は自衛を
AIセキュリティ開発
世界で700万人以上が使うAIコード編集ソフト「Cursor」のWindows版に、他人が作ったプログラム一式(リポジトリ)を開くだけでパソコンを乗っ取られかねない欠陥が見つかりました。番号はCVE-2026-63093。開発元は修正版の番号を公表しておらず、当面は信頼できないコードを不用意に開かないなどの自衛が要ります。
2026.07.1846 views
ニュース
ログイン連携の土台『Spring Authorization Server』に緊急の脆弱性、悪用でなりすまし・情報流出の恐れ CVE-2026-22752、7.0.5などへ更新を
開発セキュリティ
企業システムのログイン連携に使われるJava基盤『Spring Authorization Server』に、危険度9.6の緊急の脆弱性CVE-2026-22752が公表されました。動的クライアント登録を有効にしている場合、細工したデータでなりすまし・権限昇格・社内探索につながる恐れがあります。対策は7.0.5や1.5.7への更新、または動的登録の無効化です。
2026.07.1630 views
ニュース
WordPressの人気プラグイン3種に管理者乗っ取りの脆弱性、100万サイト超の翻訳ツールも対象 CVE-2026-15005ほか最新版へ更新を(2026年7月16日)
セキュリティ開発
2026年7月16日、WordPressの人気プラグイン3種に乗っ取りにつながる重大な脆弱性が公表されました。対象は導入100万サイト超の翻訳ツールLoco Translate、電話番号ログインのDigits、集客ページ作成のWPFunnels。いずれも権限を奪われ管理者になりすまされる恐れがあり、危険度は10段階中8.8。各プラグインを最新版へ更新すれば回避できます。
2026.07.1651 views